Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CorelightForSecOps — CORELIGHT और संबंधित जानकारी के लिए Chronicle पार्सर | Kitploit

उपकरण/GitHubGitHub/corelight/corelightforsecops
रक्षात्मक उपकरणनेटवर्क सुरक्षाक्लाउड सुरक्षाउपयोगिताएँ और फ्रेमवर्कघुसपैठ का पता लगानालॉग विश्लेषण
GitHubcorelight/corelightforsecops

CorelightForSecOps

CORELIGHT और संबंधित जानकारी के लिए Chronicle पार्सर

रिपॉजिटरी देखें
541038 दिन पहलेअभी तक समीक्षित नहीं
साझा करें

Corelight Sensor लॉग एकत्र करें

यह दस्तावेज़ बताता है कि आप Corelight Sensor और Chronicle forwarder को कॉन्फ़िगर करके Corelight Sensor लॉग कैसे एकत्र कर सकते हैं। यह दस्तावेज़ समर्थित लॉग प्रकारों और समर्थित Corelight संस्करणों की भी सूची देता है।

अधिक जानकारी के लिए, Data ingestion to Chronicle देखें।

शुरू करने से पहले

  • Corelight Sensor का संस्करण सत्यापित करें। Corelight Google SecOps parser को संस्करण 27.13 और उससे पहले के लिए डिज़ाइन किया गया था। Corelight Sensor के बाद के संस्करणों में अतिरिक्त लॉग हो सकते हैं जिन्हें parser पहचान नहीं पाएगा, और उन लॉग्स का फ़ील्ड parsing सीमित या बिल्कुल नहीं हो सकता है। हालाँकि, लॉग सामग्री अभी भी Google SecOps में raw log format में उपलब्ध रहेगी।
  • सुनिश्चित करें कि deployment architecture में सभी सिस्टम UTC time zone के साथ कॉन्फ़िगर किए गए हैं।

Deployment और Log Ingestion विधियाँ

निम्नलिखित deployment architecture आरेख दर्शाता है कि कैसे एक Corelight Sensor को दो अलग-अलग ingestion architectures का उपयोग करके Google Security Operations को लॉग भेजने के लिए सेट किया जाता है। यह ध्यान रखना महत्वपूर्ण है कि प्रत्येक ग्राहक का deployment इस प्रतिनिधित्व से भिन्न हो सकता है और अधिक जटिल हो सकता है।

एक ingestion label उस parser की पहचान करता है जो raw log data को structured UDM format में सामान्यीकृत करता है। इस दस्तावेज़ की जानकारी CORELIGHT ingestion label वाले parser पर लागू होती है।
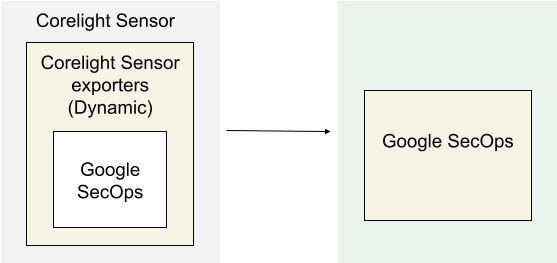
Corelight Exporters का उपयोग करके Google SecOps में लॉग ingest करना

Deployment architecture

आरेख निम्नलिखित घटकों को दर्शाता है:

  • Corelight Sensor: वह सिस्टम जो Corelight Sensor चला रहा है।

  • Corelight Sensor exporters: Corelight Sensor exporter Sensor से log data एकत्र करता है, और इसे Google Security Operations को अग्रेषित करता है।

  • Google Security Operations: Google Security Operations Corelight Sensor के लॉग्स को बनाए रखता है और उनका विश्लेषण करता है।

Corelight में Google SecOps exporter कॉन्फ़िगर करें

Google SecOps exporter को कॉन्फ़िगर करने के लिए Sensor या Fleet Manager web interface का उपयोग करें। यह कॉन्फ़िगरेशन सुरक्षित कनेक्शन स्थापित करने के लिए आपके Google SecOps instance से API credentials का उपयोग करता है।

  1. Corelight Sensor के Fleet Manager या Sensor web interface में administrator के रूप में लॉग इन करें।

  2. exporter configuration क्षेत्र पर जाएँ:

    • Fleet Manager: Policies पर जाएँ, एक policy चुनें, और Export टैब पर क्लिक करें।
    • Standalone Sensor: Configuration | Export | Export Configuration पर जाएँ।
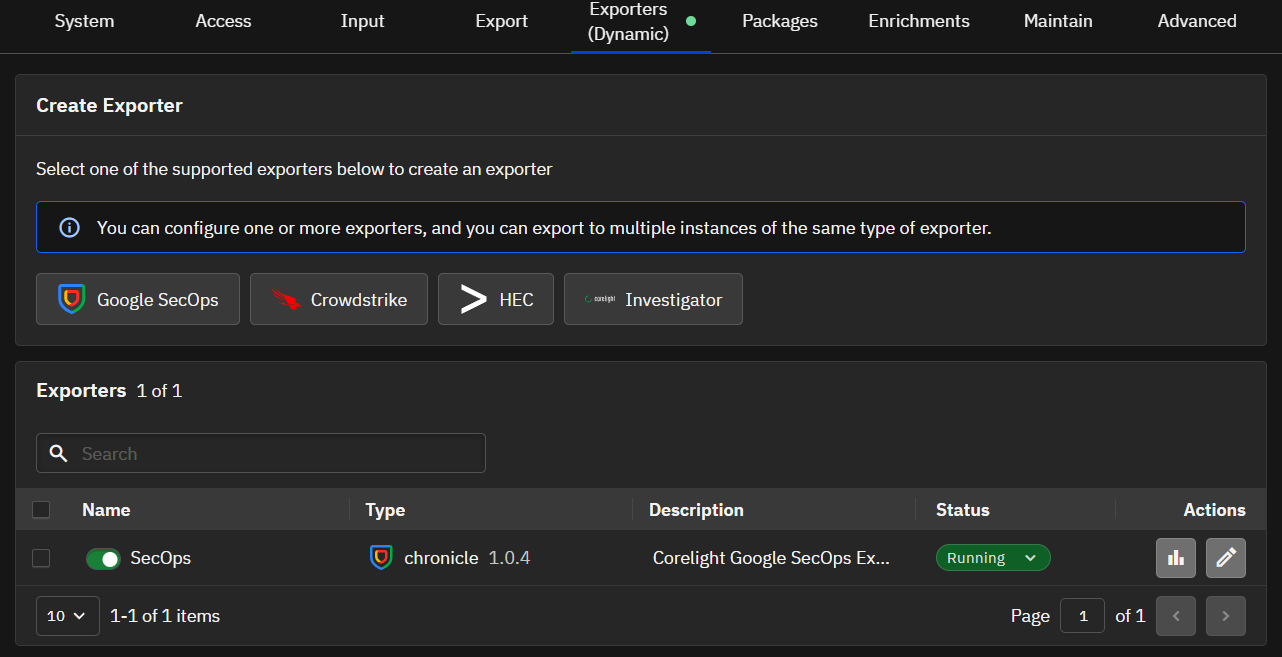
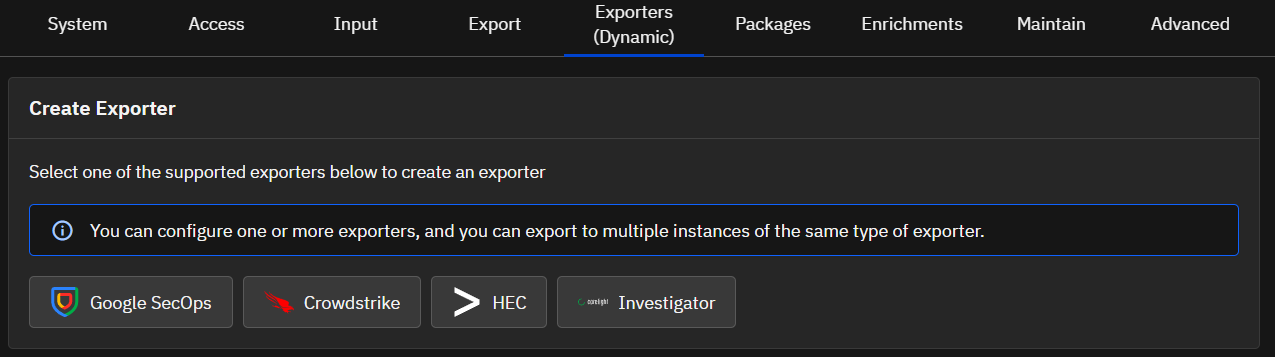
  3. Create Exporter अनुभाग में, Google SecOps पर क्लिक करें।
Deployment architecture

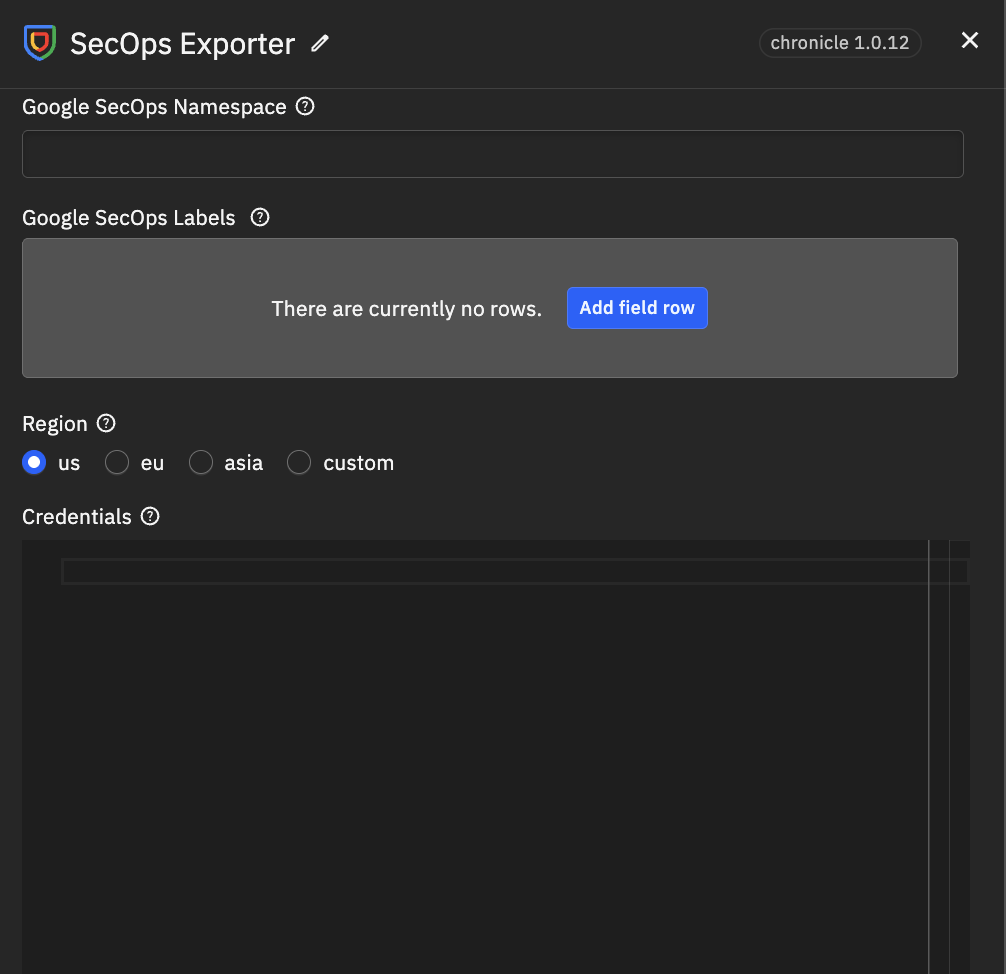
  1. निम्नलिखित input parameters कॉन्फ़िगर करें:
  • Name*: इस exporter instance के लिए एक अद्वितीय नाम (उदाहरण के लिए, SecOps)।
  • Google SecOps Customer ID*: Google द्वारा प्रदान किया गया आपका अद्वितीय customer identifier।
  • Google SecOps Namespace: Google SecOps में आपके Sensor लॉग्स के लिए logical namespace।
  • Credentials*: Google SecOps Service Account Credentials (JSON)। (पूरी JSON सामग्री पेस्ट करें)।
  • Google SecOps Labels: data domain की पहचान करने के लिए उपयोगकर्ता-कॉन्फ़िगर किए गए labels।
  • Region*: Google SecOps द्वारा उपयोग किया जाने वाला GCP region नाम।
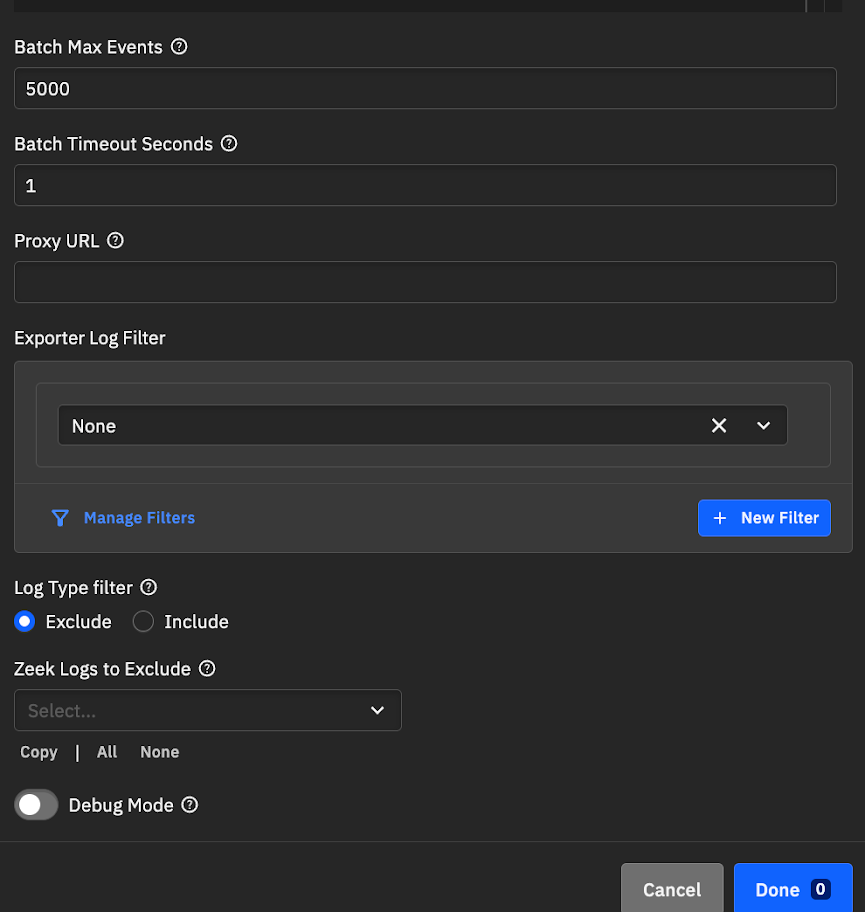
  • Batch Max Events: अधिकतम batch size।
  • Batch Timeout Seconds: एक batch की अधिकतम आयु।
  • Proxy URL: network proxy URL, यदि आवश्यक हो।
  • Exporter Log Filter: इस exporter instance पर लागू करने के लिए एक filter चुनें।
  • Log Type Filter: नाम के अनुसार विशिष्ट log files को शामिल या बहिष्कृत करें।
    • Exclude: निर्दिष्ट लॉग्स को हटाता है। नए log types (उदाहरण के लिए, packages से) अभी भी export किए जाएँगे।
    • Include: केवल निर्दिष्ट लॉग्स को export करता है। नए log types तब तक export नहीं किए जाएँगे जब तक कि उन्हें मैन्युअल रूप से जोड़ा न जाए।

Deployment architecture Deployment architecture

  1. Done पर क्लिक करें।

Deployment architecture

  1. Apply Changes पर क्लिक करें।

Forwarder का उपयोग करके Google SecOps में लॉग इनजेस्ट करना

Deployment architecture

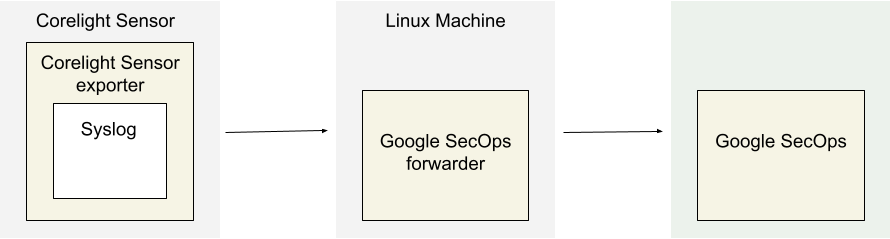
आर्किटेक्चर आरेख निम्नलिखित घटकों को दर्शाता है:

  • Corelight Sensor: वह सिस्टम जिस पर Corelight Sensor चल रहा है।

  • Corelight Sensor exporter: Corelight Sensor exporter Sensor से लॉग डेटा एकत्र करता है, और उसे Google Security Operations forwarder को अग्रेषित करता है।

  • Google Security Operations forwarder: Google Security Operations forwarder एक हल्का सॉफ़्टवेयर घटक है, जिसे ग्राहक के नेटवर्क में तैनात किया जाता है, और जो syslog का समर्थन करता है। Google Security Operations forwarder लॉग को Google Security Operations को अग्रेषित करता है।

  • Google Security Operations: Google Security Operations Corelight Sensor से प्राप्त लॉग को संग्रहीत और विश्लेषित करता है।

Google Security Operations forwarder को कॉन्फ़िगर करना

Google Security Operations forwarder को कॉन्फ़िगर करने के लिए, निम्नलिखित कार्य करें:

  1. एक Google Security Operations forwarder सेट अप करें। देखें Install and configure the forwarder on Linux।

  2. Google Security Operations forwarder को Google Security Operations में लॉग भेजने के लिए कॉन्फ़िगर करें।

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
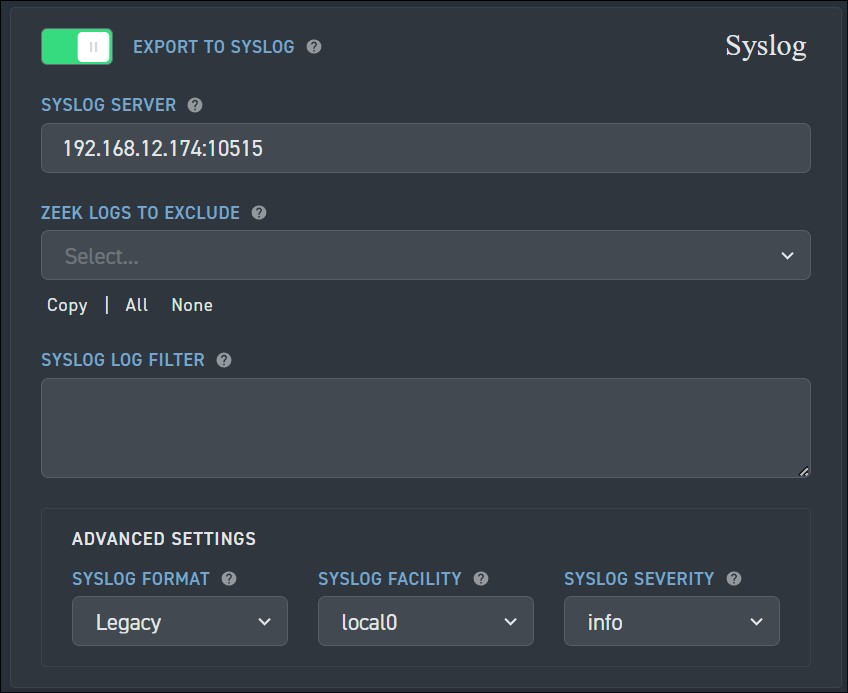

Corelight Sensor exporter को कॉन्फ़िगर करें

  1. व्यवस्थापक के रूप में Corelight Sensor में लॉग इन करें।
  2. Export टैब चुनें।
  3. EXPORT TO SYSLOG विकल्प खोजें और सक्षम करें।
  4. EXPORT TO SYSLOG के अंतर्गत, निम्नलिखित फ़ील्ड कॉन्फ़िगर करें:
  • SYSLOG SERVER: Google Security Operations forwarder syslog listener का IP पता और पोर्ट निर्दिष्ट करें।
  • Advanced Settings > SYSLOG FORMAT पर जाएँ, और सेटिंग को Legacy में बदलें।

Corelight Sensor Configuration

  1. Apply Changes पर क्लिक करें।

समर्थित Corelight लॉग प्रकार

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    377
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    324
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →