
 completetech-security/tinypool-options-rce-check
CVE-2026-104849 के लिए ऑफ़लाइन Tinypool साक्ष्य जाँचकर्ता। Worker-pool पैकेज और विकल्पों का साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई exploit payload नहीं।





CVE-2026-104849 — Tinypool worker-options prototype-pollution gadget (उपनाम GHSA-85c8-ppgw-ccpr) के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता।
यह ऑपरेटर द्वारा रिपोर्ट किए गए tinypool संस्करणों की समीक्षित सलाह नियमों से तुलना करता है और CSV, JSON या HTML रिपोर्ट लिखता है। यह केवल संस्करण-साक्ष्य ट्रायाज है: यह कभी भी वेबसाइटों से संपर्क नहीं करता, एप्लिकेशन कोड आयात नहीं करता, पैकेज मैनेजर नहीं चलाता, या शोषण पेलोड निष्पादित नहीं करता, और शोषणीयता हमेशा not_tested के रूप में रिपोर्ट की जाती है।
यह रिपॉज़िटरी केवल CVE-2026-104849 को कवर करती है। जाँचकर्ता तैनात सिस्टम को स्कैन नहीं करता, पैकेज इन्वेंटरी नहीं प्राप्त करता, स्रोत कोड का विश्लेषण नहीं करता, या शोषणीयता का परीक्षण नहीं करता। यह आपके द्वारा प्रदान किए गए संस्करणों और वैकल्पिक अवलोकनों को पढ़ता है और बताता है कि समीक्षित नियमों के अंतर्गत वे दावे क्या दर्शाते हैं।
एक सार्वजनिक URL स्थापित पैकेज इन्वेंटरी प्रदान नहीं कर सकता। प्रत्येक तैनात पैकेज इंस्टेंस का सटीक संस्करण और उत्पत्ति प्राप्त करें; घोषणाएँ और स्थानीय वर्कस्टेशन संस्करण तैनाती साक्ष्य नहीं हैं। इसका उपयोग केवल उन इन्वेंटरी के साथ करें जिनका आकलन करने के लिए आप अधिकृत हैं।
tinypool_options_rce_check.py को कॉपी करके अकेले चलाया जा सकता है; रनटाइम पर किसी सहायक रिपॉज़िटरी की आवश्यकता नहीं है।.github/workflows/tests.yml) Ubuntu और Windows पर Python 3.10 और 3.14 पर केवल-स्थानीय परीक्षण और --help चलाता है।# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json एक सिंथेटिक प्रविष्टि है (2.1.2, लेबल example-package-instance, सभी अवलोकन null)। --output के बिना, रिपोर्ट stdout पर जाती है।
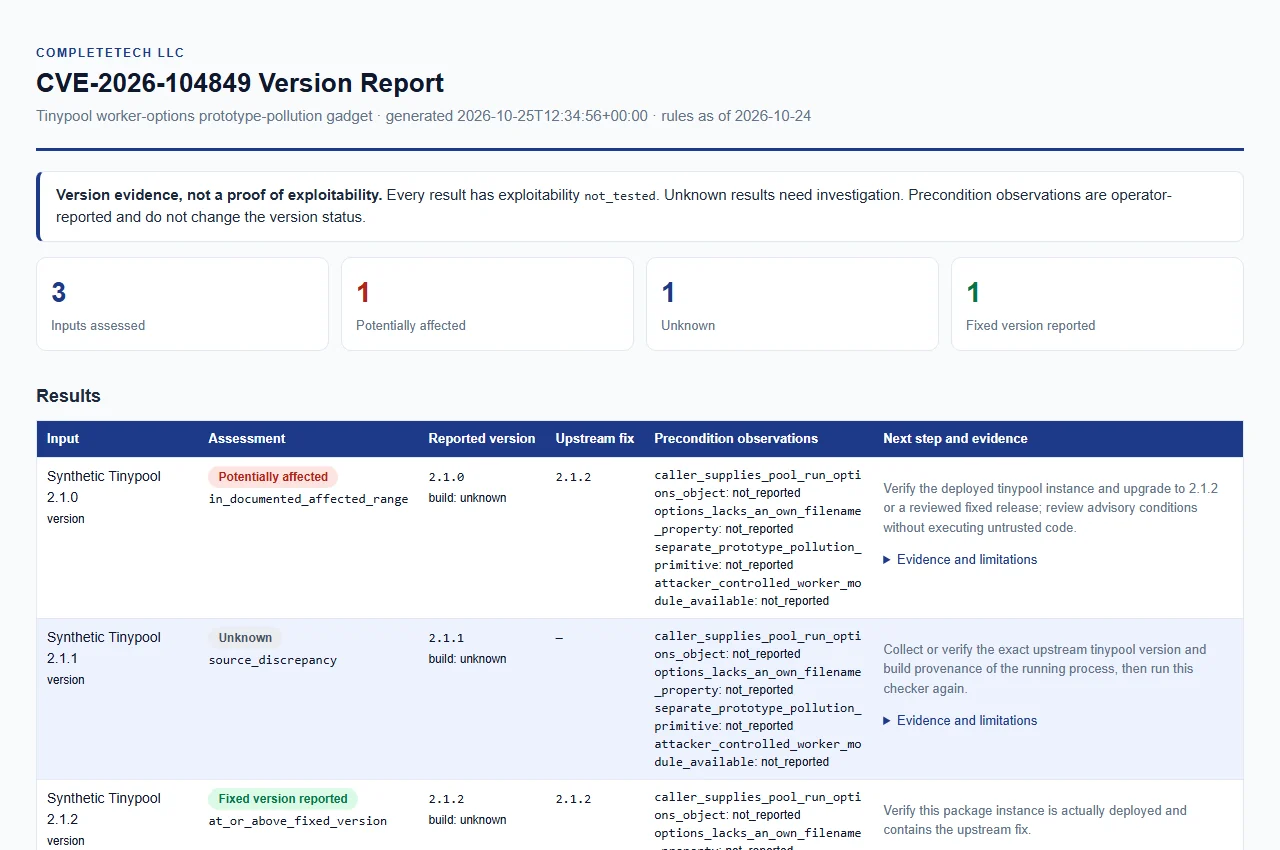
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
प्राथमिक एडवाइज़री और समीक्षित डेटाबेस 2026-10-24 को प्राप्त किए गए थे (प्रत्येक रिपोर्ट में rules_as_of)।
| उदाहरण रिपोर्ट किया गया संस्करण | परिणाम |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 से 2.1.0 तक सम्मिलित।2.1.x, 2.1.2 में स्थिर। भविष्य की श्रृंखलाएँ पैच दावे का अनुमान लगाने के बजाय अज्ञात रहती हैं।2.1.1। मेंटेनर रेंज (<=2.1.0) और GitHub Reviewed रेंज (<2.1.2) वहाँ असहमत हैं, इसलिए इसे unknown के रूप में रिपोर्ट किया जाता है और कभी भी स्वच्छ (clean) के रूप में नहीं। मेंटेनर साक्ष्य प्राप्त करें।pool.run(task) प्रलेखित ट्रिगर नहीं है।केवल सादे स्थिर MAJOR.MINOR.PATCH संस्करणों की तुलना की जाती है। एक अग्रणी v और आसपास का ASCII व्हाइटस्पेस स्वीकार किया जाता है।
| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया संस्करण प्रलेखित प्रभावित अंतराल में है। यह पुष्ट शोषणीयता नहीं है: पूर्व-शर्तें और शोषणीयता स्थापित नहीं की गई थीं। |
fixed_version_reported | रिपोर्ट किया गया संस्करण समीक्षित 2.1.x श्रृंखला के भीतर फिक्स पर या उससे ऊपर है। यह केवल एक संस्करण दावे का वर्णन करता है; यह कभी भी स्थापित पैच या सुरक्षा की पुष्टि नहीं करता। |
unknown | वर्गीकृत करने के लिए साक्ष्य अपर्याप्त है। यह न तो स्वच्छ परिणाम है और न ही कोई निष्कर्ष। |
प्रत्येक परिणाम exploitability: not_tested बनाए रखता है। evidence_type operator_reported_version है; evidence_confidence unknown के लिए insufficient है और अन्यथा low।
प्रत्येक परिणाम में एक अधिक विशिष्ट version_status भी होता है:
version_status | स्थिति | कारण |
|---|---|---|
in_documented_affected_range | potentially_affected | संस्करण 0.0.0–2.1.0 के भीतर है। |
at_or_above_fixed_version | fixed_version_reported | संस्करण 2.1.x के भीतर 2.1.2 या बाद का है। |
source_discrepancy | unknown | संस्करण 2.1.1 है, जहाँ स्रोत असहमत हैं। |
outside_reviewed_range | unknown | संस्करण प्रभावित अंतराल और समीक्षित स्थिर श्रृंखला के बाहर है; सुरक्षा या अन्य-भेद्यता संबंधी कोई निष्कर्ष नहीं निकाला जाता। |
vendor_build_unverified | unknown | build_source एक कस्टम या विक्रेता बिल्ड है, जिसके लिए स्वतंत्र पैच साक्ष्य की आवश्यकता है। |
qualified_version_unverified | unknown | प्रीरिलीज़, nightly/rc या प्रत्यय-युक्त संस्करणों के लिए विक्रेता सत्यापन आवश्यक है। |
unrecognized_or_partial_version | unknown | संस्करण पाठ विकृत या अपूर्ण है। |
version_not_disclosed | unknown | कोई संस्करण रिपोर्ट नहीं किया गया। अनुपस्थित मेटाडेटा यह स्थापित नहीं करता कि रनटाइम अप्रभावित है। |
परिचालन विफलताएँ (गलत आर्ग्युमेंट, अपठनीय या अमान्य इनपुट, आउटपुट त्रुटियाँ) आकलन परिणाम नहीं हैं। वे स्थिति 2 के साथ बाहर निकलती हैं और कभी भी unknown या स्वच्छ के रूप में रिपोर्ट नहीं की जातीं।
एडवाइज़री उन शर्तों का वर्णन करती है जिनका पालन होना आवश्यक है ताकि गैजेट मायने रखे। आप उनके अपने अवलोकन रिकॉर्ड कर सकते हैं:






