
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
CVE-2026-102258 के लिए ऑफ़लाइन SonicWall SMA1000 साक्ष्य जाँचकर्ता। रिपोर्ट किया गया बिल्ड और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-102258 के लिए स्टैंडअलोन, ऑफ़लाइन चेकर: SonicWall SMA1000 उपकरणों (मॉडल 6210, 7210 और 8200v) के AMC में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग।
चेकर आपके द्वारा प्रदान किए गए बिल्ड और इन्वेंटरी को पढ़ता है और उनकी तुलना विक्रेता की प्रकाशित संस्करण तालिका से करता है। यह कभी भी किसी लक्ष्य से संपर्क नहीं करता और कभी भी एक्सप्लॉइट पेलोड नहीं भेजता। अनुपलब्ध, योग्य, कस्टम, परस्पर विरोधी और अप्रमाणित साक्ष्य unknown ही रहते हैं।
इन्हें रिपॉज़िटरी के क्लोन से चलाएँ:
# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v
सिंथेटिक इन्वेंटरी में जानबूझकर निष्कर्ष और अज्ञात शामिल हैं, इसलिए इसका उदाहरण कमांड 1 के साथ बाहर निकलता है। --output किसी मौजूदा report.html को अधिलेखित करने से इंकार करता है जब तक --force न जोड़ा जाए।
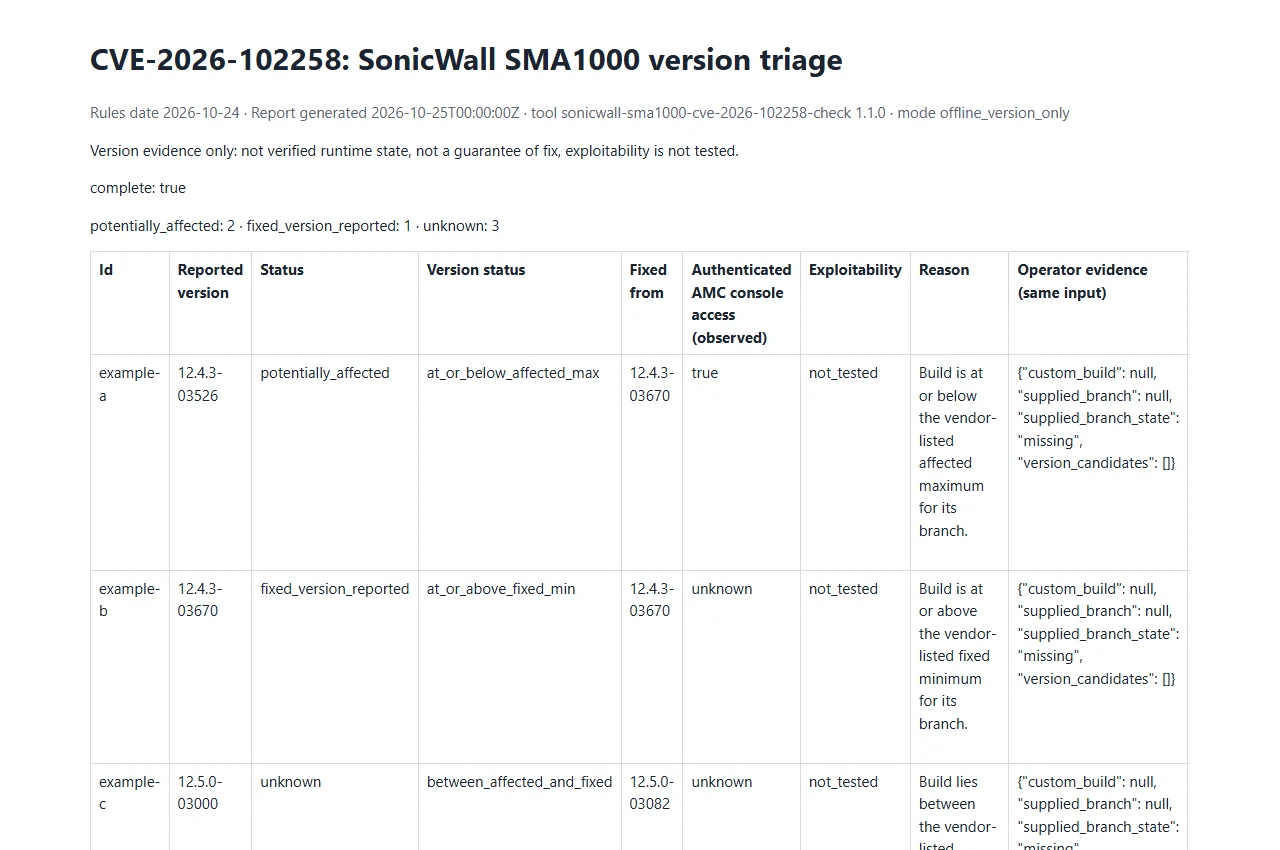
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
नियम 2026-10-24 दिनांकित हैं और SonicWall की उत्पाद सूचना (SNWLID-2026-0017) से आते हैं।
| शाखा | किस तक प्रभावित | किससे ठीक |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
unknown हैं, जैसे अन्य शाखाएँ और हर वह मान जिसे पार्स नहीं किया जा सकता।12.4.3-3526 को बिल्ड संख्या के आधार पर पढ़ा जाता है। विवरण के लिए संदर्भ देखें।python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
[--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
[--format json|csv|html] [--output FILE] [--force] [--strict]
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है; अन्यथा रन एक परिचालन त्रुटि है।
| विकल्प | उद्देश्य |
|---|---|
--version BUILD | सख्त रूप <major>.<minor>.<patch>-<build> में एक रिपोर्ट किया गया बिल्ड (दोहराने योग्य)। |
--branch BRANCH | --version मानों के लिए वैकल्पिक ब्रांच क्रॉस-चेक। बिल्ड से असहमत ब्रांच unknown देती है। |
--model MODEL | --version मानों के लिए वैकल्पिक मॉडल (6210, 7210 या 8200v)। अकवर न किया गया मॉडल unknown देता है। |
--authenticated-console-access | --version मानों के लिए ऑपरेटर अवलोकन (true, false या unknown, डिफ़ॉल्ट unknown)। यह कभी भी संस्करण मूल्यांकन को नहीं बदलता। |
--inventory FILE | JSON इन्वेंटरी: schema_version: 1 वाली प्रविष्टियों का एक ऑब्जेक्ट या ऐरे (दोहराने योग्य)। |
--csv-list FILE | version शामिल करने वाले हेडर के साथ CSV सूची (दोहराने योग्य)। |
--format | json (डिफ़ॉल्ट), csv या html। |
--output FILE | रिपोर्ट को stdout के बजाय फ़ाइल में लिखें। मौजूदा फ़ाइल को तब तक अधिलेखित नहीं किया जाता जब तक --force न दिया जाए। |
--force | --output को मौजूदा फ़ाइल को अधिलेखित करने की अनुमति दें। |
--strict | एग्ज़िट स्थिति के लिए unknown परिणामों को निष्कर्षों के रूप में गिनें। |
संक्षेप में इनपुट नियम (संदर्भ में पूर्ण स्कीमा है):
v, प्रीरिलीज़ या विक्रेता सफ़िक्स नहीं। केवल ASCII स्पेस, टैब, CR और LF को ट्रिम किया जाता है।id (या label), version, version_candidates, branch, model, authenticated_console_access और custom_build स्वीकार करती हैं। गलत प्रकार या स्कीमा संस्करण परिचालन त्रुटियाँ हैं।unknown है।--force के साथ भी नहीं; एक नया आउटपुट पथ उपयोग करें।वास्तविक इन्वेंटरी, रिपोर्ट और लक्ष्यों को वर्ज़न कंट्रोल के बाहर रखें।
प्रत्येक परिणाम में एक status होता है:
status | अर्थ |
|---|---|
potentially_affected | किसी सूचीबद्ध ब्रांच के लिए सूचीबद्ध प्रभावित अधिकतम पर या उससे नीचे। शोषणीयता की पुष्टि नहीं। |
fixed_version_reported | सूचीबद्ध निश्चित न्यूनतम पर या उससे ऊपर। पैच स्थिति की गारंटी नहीं। |
unknown | बाकी सब कुछ। कभी सुरक्षित नहीं। |






