
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
sonicwall-sma1000-cve-2026-102257-check — CVE-2026-102257 के लिए ऑफ़लाइन SonicWall SMA1000 साक्ष्य जाँचकर्ता। रिपोर्ट किया गया बिल्ड और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं। | Kitploit
उपकरण/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
रक्षात्मक उपकरणभेद्यता स्कैनरभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगनेटवर्क सुरक्षाघटना प्रतिक्रिया
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

साझा करें

CVE-2026-102257 के लिए ऑफ़लाइन SonicWall SMA1000 साक्ष्य जाँचकर्ता। रिपोर्ट किया गया बिल्ड और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।

रिपॉजिटरी देखेंवेबसाइट
123 दिन पहलेअभी तक समीक्षित नहीं

CompleteTech LLC द्वारा sonicwall-sma1000-cve-2026-102257-check

Tests Python 3.10+ कोई रनटाइम निर्भरता नहीं AGPL-3.0 या वाणिज्यिक लाइसेंस

sonicwall-sma1000-cve-2026-102257-check

CVE-2026-102257: SonicWall SMA1000 (6210, 7210, 8200v) AMC आर्काइव पाथ ट्रैवर्सल के लिए ऑफ़लाइन, केवल-संस्करण आधारित ट्रायाज। यह चेकर ऑपरेटर द्वारा दिए गए बिल्ड स्ट्रिंग्स की तुलना विक्रेता की प्रभावित और फ़िक्स्ड बिल्ड तालिका से करता है और JSON, CSV या स्क्रिप्ट-रहित HTML रिपोर्ट करता है।

यह कभी किसी लक्ष्य से संपर्क नहीं करता, किसी डिवाइस की जाँच नहीं करता और कोई एक्सप्लॉइट पेलोड नहीं भेजता। अनुपस्थित, योग्यता-सहित, कस्टम, परस्पर विरोधी और अ-कवर किया गया प्रमाण unknown ही रहता है।

विषय-सूची

  • दायरा और ईमानदार सीमाएँ
  • आवश्यकताएँ
  • त्वरित शुरुआत
  • सिंथेटिक रिपोर्ट पूर्वावलोकन
  • संस्करण नियम
  • उपयोग
  • आउटपुट
  • एग्ज़िट स्थिति
  • आउटपुट फ़ाइलें और व्यवधान
  • बाहरी खतरा मेटाडेटा
  • स्रोत और उद्गम
  • प्रलेखन
  • योगदान, सुरक्षा और लाइसेंस

दायरा और ईमानदार सीमाएँ

  • केवल एक एडवाइज़री। यह रिपॉज़िटरी SonicWall SMA1000 मॉडल 6210, 7210 और 8200v पर CVE-2026-102257 को कवर करती है। अन्य SonicWall उत्पाद दायरे से बाहर हैं, और यह CVE उसी विक्रेता बुलेटिन में दिए गए अन्य कमज़ोरियों से स्वतंत्र है।
  • संस्करण प्रमाण, सत्यापित स्थिति नहीं। बिल्ड स्ट्रिंग उस व्यक्ति द्वारा किया गया दावा है जिसने इसे प्रदान किया। रिपोर्ट किया गया फ़िक्स्ड बिल्ड पैच का प्रमाणन नहीं है, और रिपोर्ट किया गया प्रभावित बिल्ड पुष्ट शोषणीयता नहीं है।
  • exploitability सदैव not_tested होता है। चेकर में कोई नेटवर्क मोड नहीं है, यह कोई एप्लिकेशन कोड नहीं चलाता और कोई एक्सप्लॉइट पेलोड नहीं भेजता। तैनात लक्ष्य के आकलन का कोई दावा नहीं किया जाता।
  • अज्ञात कभी सुरक्षित नहीं होता। प्रभावित और फ़िक्स्ड सीमाओं के बीच के अंतराल में आने वाले बिल्ड, विक्रेता तालिका में सूचीबद्ध न की गई शाखाएँ, कस्टम बिल्ड, परस्पर विरोधी या विकृत मान और अनुपस्थित संस्करण — सभी unknown होते हैं।
  • कॉन्फ़िगरेशन अवलोकन केवल संकेत हैं। वैकल्पिक authenticated_archive_handling अवलोकन (इन्वेंटरी फ़ील्ड या --authenticated-archive-handling true|false|unknown) ऑपरेटर द्वारा प्रदान किए गए प्रमाणित AMC आर्काइव हैंडलिंग को दर्ज करता है। यह कभी संस्करण आकलन को नहीं बदलता और पहुँच-योग्यता या प्रभावी कॉन्फ़िगरेशन का प्रमाण नहीं है।

आवश्यकताएँ

  • Python 3.10 या नया। CI Linux, Windows और macOS पर Python 3.10 और 3.14 चलाता है।
  • केवल मानक लाइब्रेरी; इंस्टॉल करने के लिए कुछ भी नहीं है। रनटाइम पर किसी अन्य चेकर की आवश्यकता नहीं है।
  • केवल स्थानीय इनपुट: कमांड-लाइन --version मान, JSON इन्वेंटरी या CSV सूचियाँ। चेकर में कोई URL या नेटवर्क इनपुट नहीं है।

त्वरित शुरुआत

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

सिंथेटिक इन्वेंटरी जानबूझकर निष्कर्ष और अज्ञात शामिल करती है, इसलिए इसका उदाहरण कमांड 1 के साथ बाहर निकलता है। वास्तविक इन्वेंटरी, रिपोर्ट और लक्ष्यों को वर्ज़न कंट्रोल के बाहर रखें।
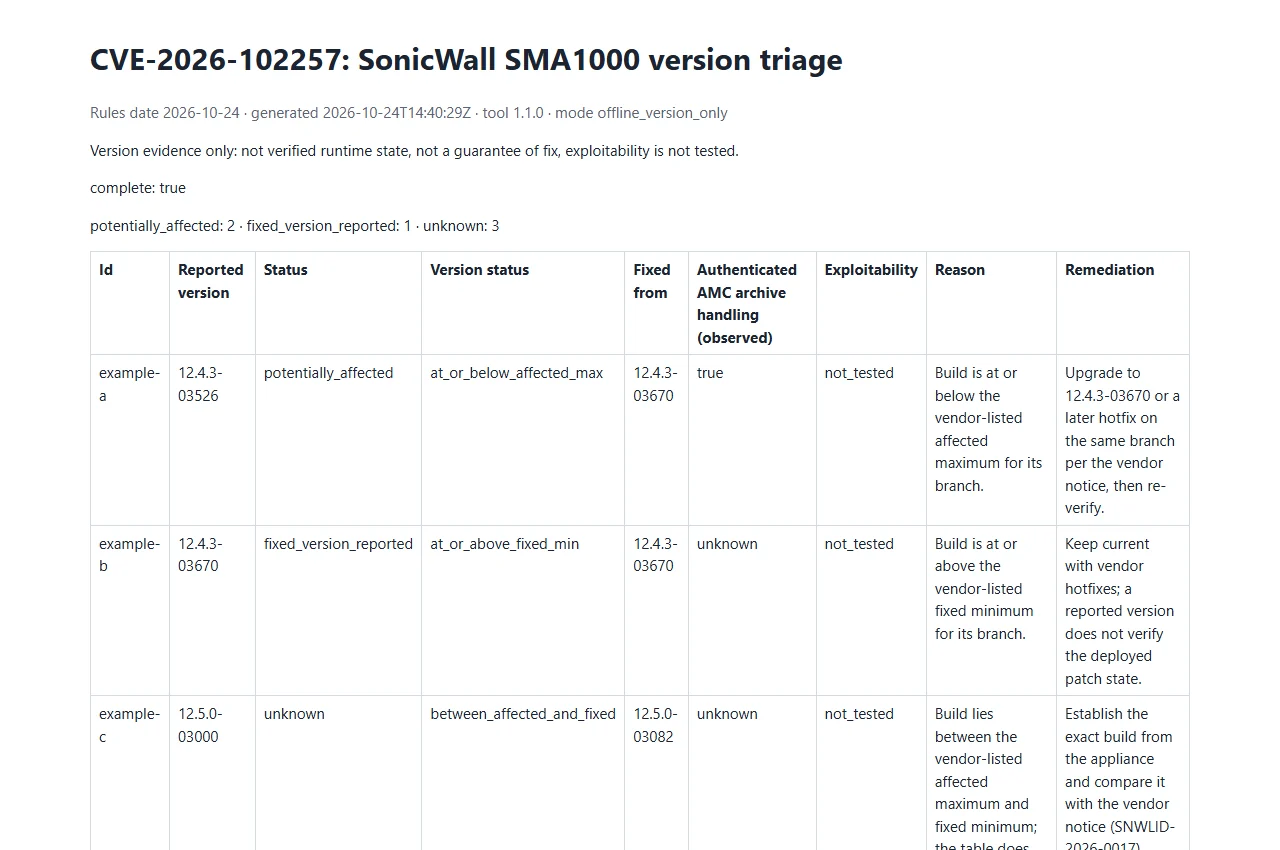
सिंथेटिक रिपोर्ट पूर्वावलोकन

SonicWall SMA1000 सिंथेटिक रिपोर्ट

सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।

वर्ज़न नियम

नियम दिनांक 2026-10-24, SonicWall उत्पाद सूचना SNWLID-2026-0017 से।

शाखाकिस तक प्रभावितकिससे ठीक
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • बिल्ड की तुलना सटीक शाखा के भीतर बिल्ड संख्या द्वारा की जाती है। विक्रेता "और पुराने वर्ज़न" तथा "और उच्चतर वर्ज़न" सूचीबद्ध करता है, इसलिए 12.4.3-9999999 fixed_version_reported है, और बिना पैडिंग वाला 12.4.3-3526 बिल्ड संख्या 3526 के रूप में पढ़ा जाता है (1 से 8 अंक; अग्रणी शून्य वैकल्पिक)।
  • प्रभावित और ठीक किए गए बाउंड के बीच के अंतराल में आने वाले बिल्ड unknown हैं।
  • अन्य शाखाएँ, जिनमें पुरानी शाखाएँ भी शामिल हैं (सूचना उनके कवरेज का उल्लेख नहीं करती), और हर अपार्सेबल मान unknown है।
  • केवल SMA1000 मॉडल 6210, 7210 और 8200v कवर किए गए हैं; कोई भी अन्य मॉडल unknown है।

उपयोग

--version, --inventory या --csv-list में से कम से कम एक प्रदान करें; बिना किसी इनपुट के चेकर 2 के साथ बाहर निकलता है। स्रोतों को संयोजित किया जा सकता है, और पुनरावर्तनीय के रूप में चिह्नित फ़्लैग एक से अधिक बार दिए जा सकते हैं।

विकल्पउद्देश्य
--version BUILDआकलन के लिए रिपोर्ट किया गया बिल्ड (पुनरावर्तनीय)। सख्त <major>.<minor>.<patch>-<build>, जैसे 12.4.3-03526। कोई अग्रणी v, प्रीरिलीज़ या विक्रेता सफ़िक्स नहीं।
--branch BRANCHवैकल्पिक शाखा क्रॉस-चेक, जैसे 12.4.3। --version मानों पर लागू होता है। बिल्ड से असहमत शाखा unknown देती है।
--model MODELवैकल्पिक मॉडल: 6210, 7210 या 8200v। --version मानों पर लागू होता है। अकवर किया गया मॉडल unknown देता है।
--authenticated-archive-handling true|false|unknownकेवल ऑपरेटर अवलोकन (डिफ़ॉल्ट unknown)। --version मानों पर लागू होता है; version_status को कभी नहीं बदलता।
--inventory FILEJSON इन्वेंटरी, एक ऑब्जेक्ट या एक ऐरे (पुनरावर्तनीय)।
--csv-list FILEहेडर वाली CSV सूची जिसमें version शामिल हो (पुनरावर्तनीय)।
--format json|csv|htmlरिपोर्ट प्रारूप। डिफ़ॉल्ट json।
--output FILEरिपोर्ट को stdout के बजाय फ़ाइल में लिखें। मौजूदा फ़ाइल को अधिलेखित करने से इंकार करता है।
--force--output को मौजूदा फ़ाइल बदलने की अनुमति दें।
--strictएग्ज़िट स्टेटस के लिए unknown परिणामों को निष्कर्ष के रूप में गिनें।

इनपुट फ़ाइलें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








