
 completetech-security/node-cve-2026-58044-check
CVE-2026-58044 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: HTTP हेडर-सीमा अनुरोध तस्करी। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई शोषण पेलोड नहीं।





CVE-2026-58044 — Node.js: HTTP हेडर-सीमा अनुरोध तस्करी के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह आपके द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना अपस्ट्रीम सलाह में नामित फ़िक्स्ड रिलीज़ों से करता है और एक CSV, JSON या HTML ट्राइएज रिपोर्ट लिखता है।
जाँचकर्ता ऑपरेटर-रिपोर्ट किए गए रनटाइम संस्करणों की तुलना करता है। यह संस्करण-साक्ष्य ट्राइएज है, कोई भेद्यता स्कैनर नहीं।
unknown रहती हैं।exploitability: not_tested होता है। कोई शोषण, तैनात-पैच सत्यापन या उत्पादन मूल्यांकन नहीं किया जाता या निहित नहीं है।fixed_version_reported का अर्थ है कि रिपोर्ट किया गया संस्करण अपस्ट्रीम फ़िक्स्ड रिलीज़ के बराबर या उससे ऊपर है। यह इस बात का प्रमाण नहीं है कि तैनात रनटाइम पैच किया गया है।node_cve_2026_58044_check.py अकेले कॉपी किया जा सकता है।# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding
# List all options
python node_cve_2026_58044_check.py --help
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। डिफ़ॉल्ट आउटपुट फ़ॉर्मेट CSV है, जो stdout पर लिखा जाता है।
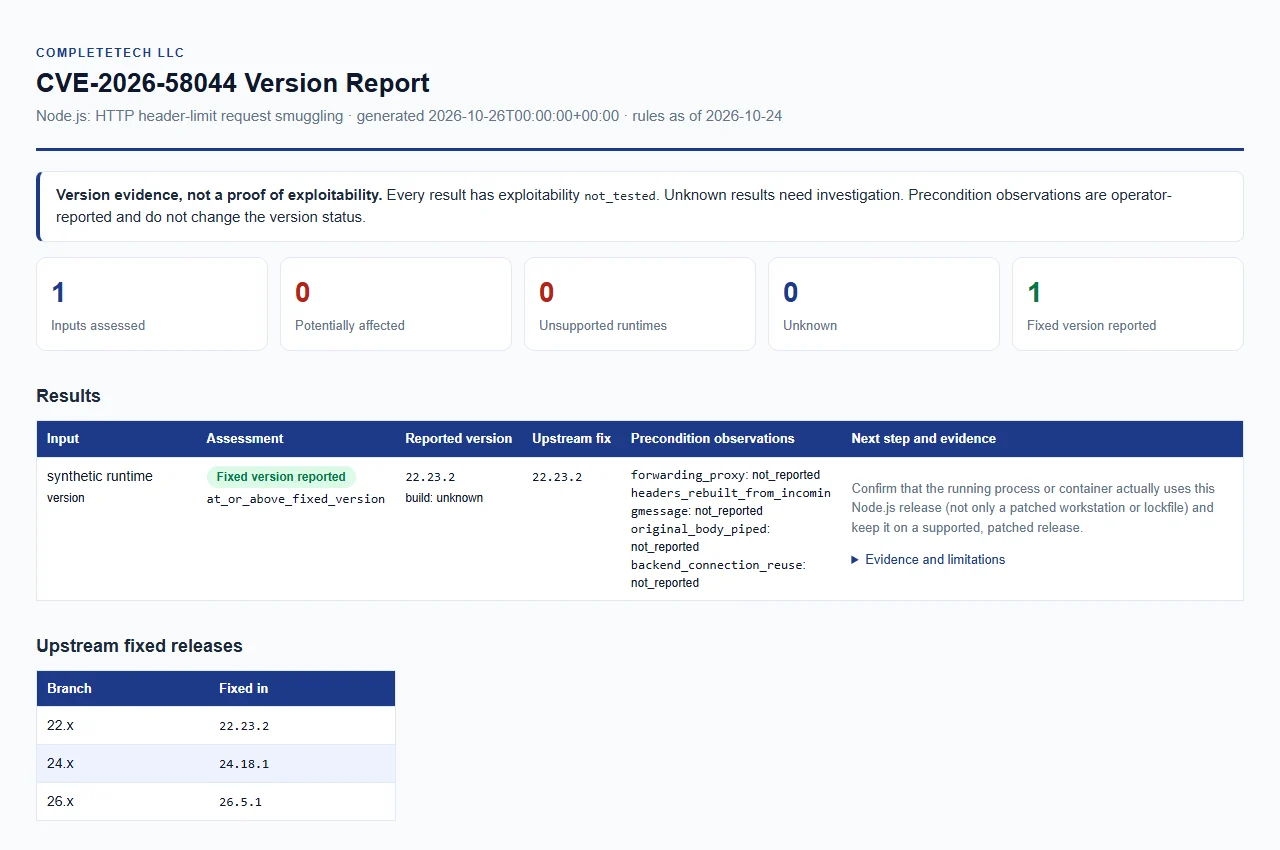
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
--version, --inventory और --csv-list को एक ही रन में संयोजित और दोहराया जा सकता है। प्रत्येक --version मान, और प्रत्येक inventory या CSV प्रविष्टि, एक अलग रनटाइम का वर्णन करती है। JSON, CSV और HTML रिपोर्ट एक ही साक्ष्य से रेंडर की जाती हैं।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से दिए गए Node.js संस्करण का ऑफ़लाइन आकलन करें। अग्रणी v स्वीकार्य है। दोहराने योग्य। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। डिफ़ॉल्ट unknown को upstream के रूप में तुलना की जाती है, जैसे upstream, official और official_upstream (ASCII केस-असंवेदनशील)। कोई अन्य मान, जैसे विक्रेता का नाम, vendor_build_unverified उत्पन्न करता है। |
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuse | प्रत्येक true या false लेता है। --version इनपुट के लिए ऑपरेटर अवलोकन दर्ज करता है। देखें पूर्व-शर्त अवलोकन। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या ऐरे। दोहराने योग्य। देखें इन्वेंटरी फ़ॉर्मेट। |
--csv-list FILE | node_version कॉलम वाली CSV सूची। दोहराने योग्य। |
--format csv|json|html | रिपोर्ट फ़ॉर्मेट। डिफ़ॉल्ट: csv। |
--output FILE | रिपोर्ट को नई फ़ाइल में सहेजें। डिफ़ॉल्ट: stdout। |
--force | मौजूदा आउटपुट फ़ाइल को बदलें। |
--brand NAME | HTML रिपोर्ट में दिखाया जाने वाला संगठन नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट: CompleteTech LLC। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। |
--tool-version | टूल का नाम और संस्करण प्रिंट करें। |
--force स्पष्ट रूप से न दिया जाए। आउटपुट डायरेक्टरी पहले से मौजूद होनी चाहिए।--force के साथ भी नहीं।--force के बिना फ़ाइल हार्ड लिंक द्वारा प्रकाशित की जाती है; हार्ड लिंक रहित फ़ाइलसिस्टम पर, कोई अन्य फ़ाइलसिस्टम चुनें या स्पष्ट रूप से --force पास करें।--output छोड़ा जाता है तो आउटपुट stdout पर जाता है।आधिकारिक रिलीज़ सलाहकार और लिंक किए गए फ़िक्स्ड रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित (देखें स्रोत और उत्पत्ति)।
| Node.js मेजर | फ़िक्स्ड संस्करण |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
potentially_affected हैं और उनके लिए उपचार समीक्षा आवश्यक है।fixed_version_reported हैं।unsupported_runtime उत्पन्न करते हैं। एंड-ऑफ़-लाइफ़ तिथियाँ Node.js रिलीज़ शेड्यूल से आती हैं, जो 2026-10-24 को समीक्षित है; मेजर 0 एक अनुमान है क्योंकि शेड्यूल केवल 0.8, 0.10 और 0.12 सूचीबद्ध करता है। यह अपग्रेड मार्गदर्शन है, यह दावा नहीं कि यह विशिष्ट दोष प्रत्येक ऐतिहासिक बिल्ड में मौजूद है।unknown (release_line_not_in_rules) रहता है। इसे पैच किया गया नहीं माना जाता।unknown रहते हैं। अज्ञात बिल्ड्स को सुरक्षित न लेबल करें।





