
 completetech-security/node-cve-2026-58042-check
CVE-2026-58042 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: DNS resolveAny प्रक्रिया निरस्त। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-58042 — Node.js: DNS resolveAny प्रक्रिया निरस्त के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता।
यह आपके द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना विक्रेता सलाह में नामित फ़िक्स्ड रिलीज़ से करता है और CSV, JSON या HTML रिपोर्ट लिखता है। Python 3.10+, केवल मानक लाइब्रेरी; एकल निष्पादन योग्य फ़ाइल को अकेले कॉपी किया जा सकता है।
unknown रहती हैं। एक सार्वजनिक URL कोई इन्वेंटरी नहीं है।exploitability: not_tested होता है। रिपोर्ट किया गया फ़िक्स्ड संस्करण इस बात का प्रमाण नहीं है कि तैनात रनटाइम पैच किया गया है।आवश्यकताएँ: Python 3.10 या नया। इंस्टॉल करने के लिए कोई पैकेज नहीं।
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
सर्विंग प्रक्रिया द्वारा वास्तव में उपयोग किए जा रहे executable का संस्करण प्रदान करें। होस्ट या कंटेनर PATH पर कोई भिन्न node दूसरा संस्करण रिपोर्ट कर सकता है; केवल पैकेज अपग्रेड से यह स्थापित नहीं होता कि पहले से चल रही प्रक्रिया उसके साथ पुनः आरंभ हुई है। --version दोहराया जा सकता है; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। डिफ़ॉल्ट आउटपुट प्रारूप stdout पर CSV है।
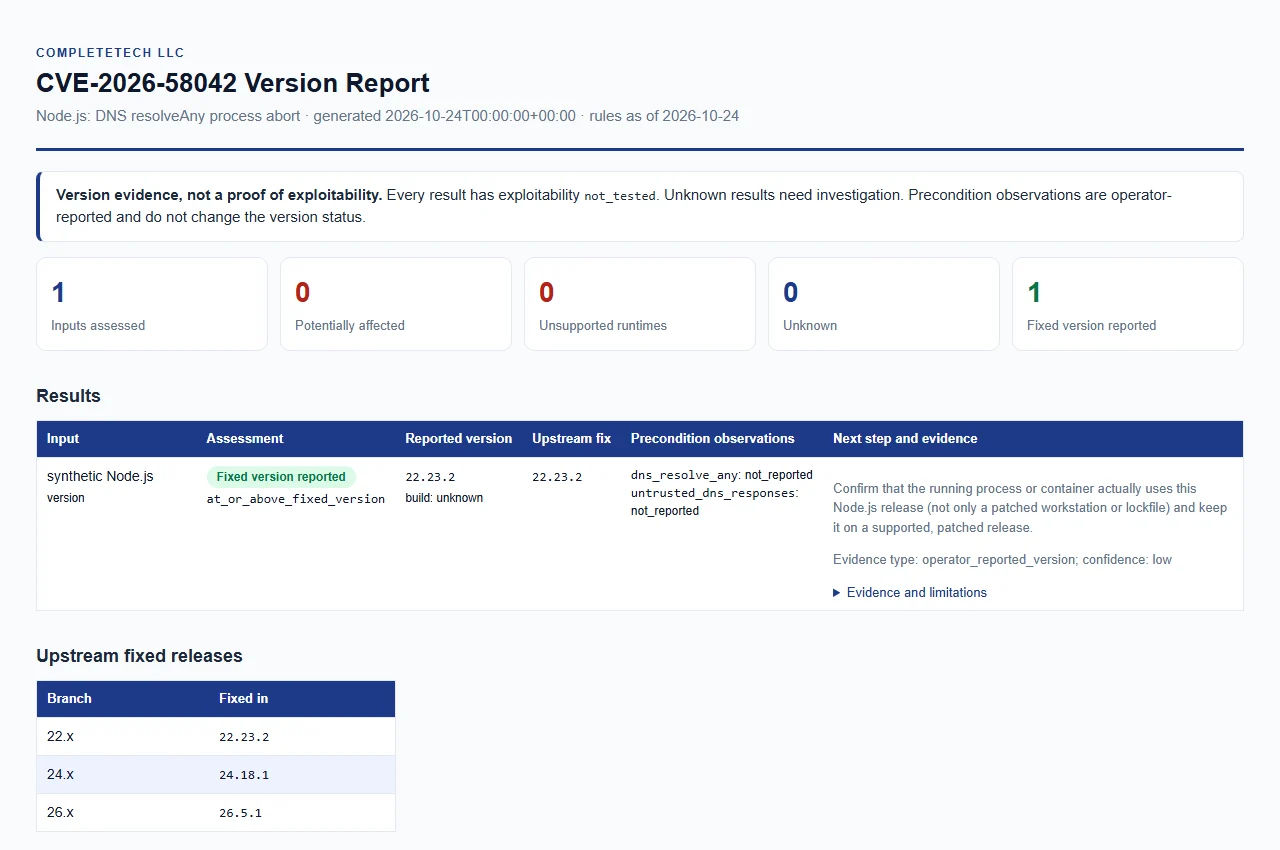
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
आधिकारिक रिलीज़ सलाह और लिंक किए गए निश्चित रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
प्रत्येक सूचीबद्ध मेजर के लिए, उसके निश्चित संस्करण से नीचे के संस्करणों को उपचार की आवश्यकता है। विक्रेता रिलीज़ सलाह में कोई प्रारंभिक संस्करण निर्दिष्ट नहीं करता, इसलिए सूचीबद्ध मेजर पर प्रत्येक पूर्व संस्करण को संभावित रूप से प्रभावित माना जाता है।
| रिपोर्ट किया गया संस्करण | परिणाम |
|---|---|
| सूचीबद्ध मेजर पर सादा संस्करण, निश्चित संस्करण से नीचे | potentially_affected |
| निश्चित संस्करण, या उसी सूचीबद्ध मेजर पर बाद का सादा संस्करण | fixed_version_reported |
| जीवन-अंत (end-of-life) मेजर पर सादा संस्करण | unsupported_runtime |
| कोई अन्य सक्रिय या भविष्य का मेजर | unknown (release_line_not_in_rules) |
| अनुपस्थित, विकृत, परस्पर विरोधी, प्रीरिलीज़, nightly/rc, प्रत्यययुक्त या अन्यथा योग्य संस्करण | unknown |
विक्रेता, वितरण, कस्टम या अपरिचित build_source | unknown (vendor_build_unverified) |
unsupported_runtime उन्नयन मार्गदर्शन है, यह दावा नहीं कि यह विशिष्ट दोष प्रत्येक ऐतिहासिक बिल्ड में मौजूद है। जीवन-अंत मेजर Node.js रिलीज़ शेड्यूल से लिए गए हैं, 2026-10-24 को समीक्षित (0.x श्रृंखला उस शेड्यूल से एक अनुमान है)।unknown (डिफ़ॉल्ट), upstream, official, official_upstream या रिक्त को अपस्ट्रीम बिल्ड के रूप में तुलना की जाती है।v और आसपास के ASCII व्हाइटस्पेस को अनदेखा किया जाता है; MAJOR.MINOR.PATCH से परे कुछ भी संस्करण को योग्य बनाता है।| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया संस्करण अपने मेजर के निश्चित रिलीज़ से नीचे है और उपचार समीक्षा की आवश्यकता है। यह पुष्ट शोषणीयता नहीं है। |
fixed_version_reported | रिपोर्ट किया गया संस्करण निश्चित रिलीज़ पर या उससे ऊपर है। यह तैनात-पैच प्रमाणन नहीं है: पुष्टि करें कि चल रही प्रक्रिया या कंटेनर वास्तव में उस रिलीज़ का उपयोग करता है, केवल वर्कस्टेशन या लॉकफ़ाइल नहीं। |
unsupported_runtime | मेजर जीवन-अंत से आगे है। समर्थित, निश्चित रिलीज़ पर माइग्रेट करें। |
unknown | साक्ष्य अनुपस्थित या अवर्गीकरणीय है। चल रही प्रक्रिया का सटीक अपस्ट्रीम संस्करण और बिल्ड उत्पत्ति एकत्र करें और चेकर को फिर से चलाएँ। |
प्रत्येक परिणाम में एक अधिक विशिष्ट version_status भी होता है (जैसे below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version या vendor_build_unverified), लागू fixed_version, एक अनुशंसा, और नोट्स। evidence_type operator_reported_version है; evidence_confidence low है, या unknown के लिए insufficient।
शोषणीयता का कभी परीक्षण नहीं किया जाता। वैकल्पिक पूर्व-शर्त अवलोकन ऑपरेटर-प्रदत्त और असत्यापित हैं; वे अलग से दर्ज किए जाते हैं, कभी संस्करण परिणाम नहीं बदलते, और पहुँच स्थापित नहीं करते।
| अवलोकन कुंजी | अर्थ |
|---|---|
dns_resolve_any | dns resolve any |
untrusted_dns_responses | untrusted dns responses |
प्रत्येक अवलोकन को reported_true, reported_false या not_reported के रूप में रिपोर्ट किया जाता है।
python node_cve_2026_58042_check.py [options]
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। आधिकारिक विकल्प सूची के लिए --help चलाएँ।






