
 completetech-security/node-cve-2026-58041-check
CVE-2026-58041 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: SQLite कैश्ड इटरेटर राइट रीप्ले। सिंगल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-58041 — Node.js: SQLite cached iterator write replay के लिए ऑफ़लाइन संस्करण-प्रमाण जाँचकर्ता।
यह जाँचकर्ता ऑपरेटर द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना एक दिनांकित नियम स्नैपशॉट (समीक्षित 2026-10-24) में दिए गए निश्चित रिलीज़ों से करता है। यह कभी भी वेबसाइटों से संपर्क नहीं करता, Node.js या प्रोजेक्ट कोड निष्पादित नहीं करता, या शोषण पेलोड नहीं भेजता, और इसमें कोई नेटवर्क मोड नहीं है। छिपे हुए संस्करण, कस्टम बिल्ड, परस्पर विरोधी प्रमाण, और अप्रमाणित शाखाएँ unknown रहती हैं। कोई सार्वजनिक URL कोई इन्वेंटरी नहीं है।
परिणाम ट्रायाज प्रमाण हैं, रनटाइम आकलन नहीं: प्रत्येक परिणाम में exploitability: not_tested होता है, और किसी भी तैनात-लक्ष्य आकलन, रनटाइम प्रमाणन या शोषण सत्यापन का दावा नहीं किया जाता है।
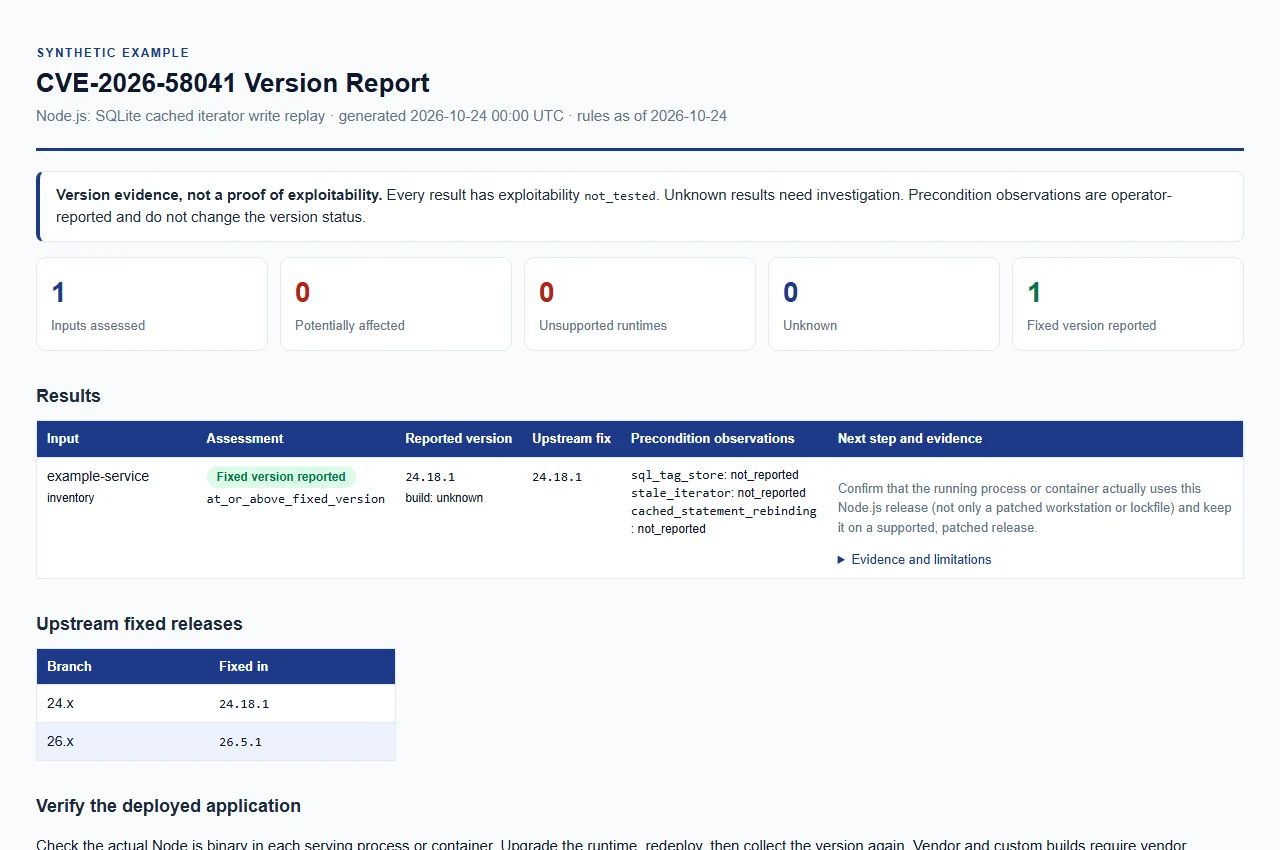
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
node_cve_2026_58041_check.py को अकेले कॉपी किया जा सकता है।python node_cve_2026_58041_check.py --version 24.18.1 --format json
--format के बिना, रिपोर्ट CSV होती है। जब तक --output न दिया जाए, आउटपुट stdout पर जाता है।
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। तीनों को संयोजित किया जा सकता है और प्रत्येक को दोहराया जा सकता है; प्रत्येक --version मान एक अलग रनटाइम का वर्णन करता है। JSON, CSV और HTML रिपोर्ट समान साक्ष्य से बनाई जाती हैं।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से दिए गए Node.js संस्करण का ऑफ़लाइन मूल्यांकन करें; अग्रणी v स्वीकार किया जाता है। दोहराने योग्य। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। डिफ़ॉल्ट unknown, जिसकी तुलना upstream के रूप में की जाती है। upstream, official और official_upstream को भी upstream माना जाता है; कोई अन्य मान (जैसे किसी विक्रेता का नाम) vendor_build_unverified उत्पन्न करता है। |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | --version इनपुट्स पर लागू ऑपरेटर अवलोकन (true या false)। देखें परिणामों की व्याख्या। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या सरणी। दोहराने योग्य। |
--csv-list FILE | node_version कॉलम वाली CSV। दोहराने योग्य। |
--format csv|json|html | रिपोर्ट प्रारूप। डिफ़ॉल्ट csv। |
--output FILE | रिपोर्ट को stdout के बजाय नई फ़ाइल में लिखें। निर्देशिका पहले से मौजूद होनी चाहिए। |
--force | किसी मौजूदा आउटपुट फ़ाइल को बदलें। इनपुट्स को कभी भी अधिलेखित नहीं किया जा सकता, --force के साथ भी नहीं। |
--brand NAME | HTML रिपोर्ट में दिखाया गया संगठन का नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट CompleteTech LLC। |
--fail-on-finding | जब कोई भी परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। |
--tool-version, --help | टूल संस्करण या सहायता पाठ प्रिंट करें। |
मौजूदा रिपोर्ट फ़ाइलें सुरक्षित रहती हैं जब तक कि --force स्पष्ट रूप से न दिया गया हो।
आधिकारिक रिलीज़ सलाहकार और लिंक किए गए फ़िक्स्ड रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित। ये वे संस्करण हैं जिन्हें विक्रेता फ़िक्स्ड के रूप में रिपोर्ट करता है; चेकर यह सत्यापित नहीं कर सकता कि कोई दिया गया डिप्लॉयमेंट वास्तव में इन्हें चलाता है।
| Node.js मेजर | फ़िक्स्ड संस्करण |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
संस्करणों को कैसे वर्गीकृत किया जाता है:
potentially_affected हैं और उन्हें उपचार की आवश्यकता है।fixed_version_reported हैं।unknown रहते हैं; किसी नए या असूचीबद्ध मेजर को पैच किया गया नहीं माना जाता।unsupported_runtime उत्पन्न करते हैं, जो अपग्रेड मार्गदर्शन के रूप में है, न कि इस दावे के रूप में कि यह विशिष्ट दोष हर ऐतिहासिक बिल्ड में मौजूद है। एंड-ऑफ़-लाइफ़ Node.js रिलीज़ शेड्यूल (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, 2026-10-24 को समीक्षित) से लिया गया है।unknown रहते हैं। अज्ञात बिल्ड्स को सुरक्षित न लेबल करें।स्रोत Node.js 22.x के बारे में असहमत हैं, और विरोधाभास अनसुलझा है:
vuln/core/190.json कमज़ोर 24.x || 26.x और पैच्ड ^24.18.1 || ^26.5.1 को सूचीबद्ध करता है, लेकिन इसका अवलोकन पाठ कहता है कि यह 22.x, 24.x और 26.x को प्रभावित करता है।<=22.23.1, <=24.18.0 और <=26.5.0 हैं।इस CVE के लिए कोई 22.x फ़िक्स्ड संस्करण नहीं बताया गया है, इसलिए 22.x को जानबूझकर प्रभावित या फ़िक्स्ड के रूप में सूचीबद्ध नहीं किया गया है और स्पष्ट साक्ष्य प्राप्त होने तक इसे unknown ही रहना चाहिए।






