
 completetech-security/node-cve-2026-58040-check
CVE-2026-58040 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: HTTPS Agent TLS सत्र पहचान-नीति बायपास। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।

CVE-2026-58040 — Node.js: HTTPS Agent TLS सत्र पहचान-नीति बायपास के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना विक्रेता सलाह में नामित फ़िक्स्ड रिलीज़ों से करता है और एक CSV, JSON या स्क्रिप्ट-रहित HTML ट्रायाज रिपोर्ट लिखता है। Python 3.10+, केवल मानक लाइब्रेरी; निष्पादन योग्य फ़ाइल अकेले भी कॉपी की जा सकती है।
अवलोकन · त्वरित शुरुआत · रिपोर्ट पूर्वावलोकन · उपयोग · इनपुट फ़ाइलें · परिणामों की व्याख्या · आउटपुट प्रारूप · सीमाएँ और एक्ज़िट कोड · सीमाएँ · स्रोत · दस्तावेज़ीकरण · योगदान और लाइसेंस
यह रिपॉज़िटरी केवल CVE-2026-58040 को कवर करती है। जाँचकर्ता आपके द्वारा प्रदान किए गए संस्करण साक्ष्य का मूल्यांकन करता है; यह ट्रायाज है, भेद्यता स्कैन नहीं।
unknown रहती हैं।exploitability: not_tested होता है। potentially_affected पुष्ट शोषणीयता नहीं है, और fixed_version_reported इस बात का प्रमाण नहीं है कि तैनात रनटाइम पैच किया गया है। यहाँ कुछ भी शोषण या उत्पादन सत्यापन का दावा नहीं करता।आवश्यकताएँ: Python 3.10 या बाद का संस्करण। इंस्टॉल करने के लिए कुछ नहीं है; CI Ubuntu और Windows पर Python 3.10 और 3.14 पर परीक्षण चलाता है।
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
डिफ़ॉल्ट आउटपुट फ़ॉर्मेट stdout पर CSV है। किसी रिपोर्ट पर कार्रवाई करने से पहले परिणामों की व्याख्या पढ़ें।
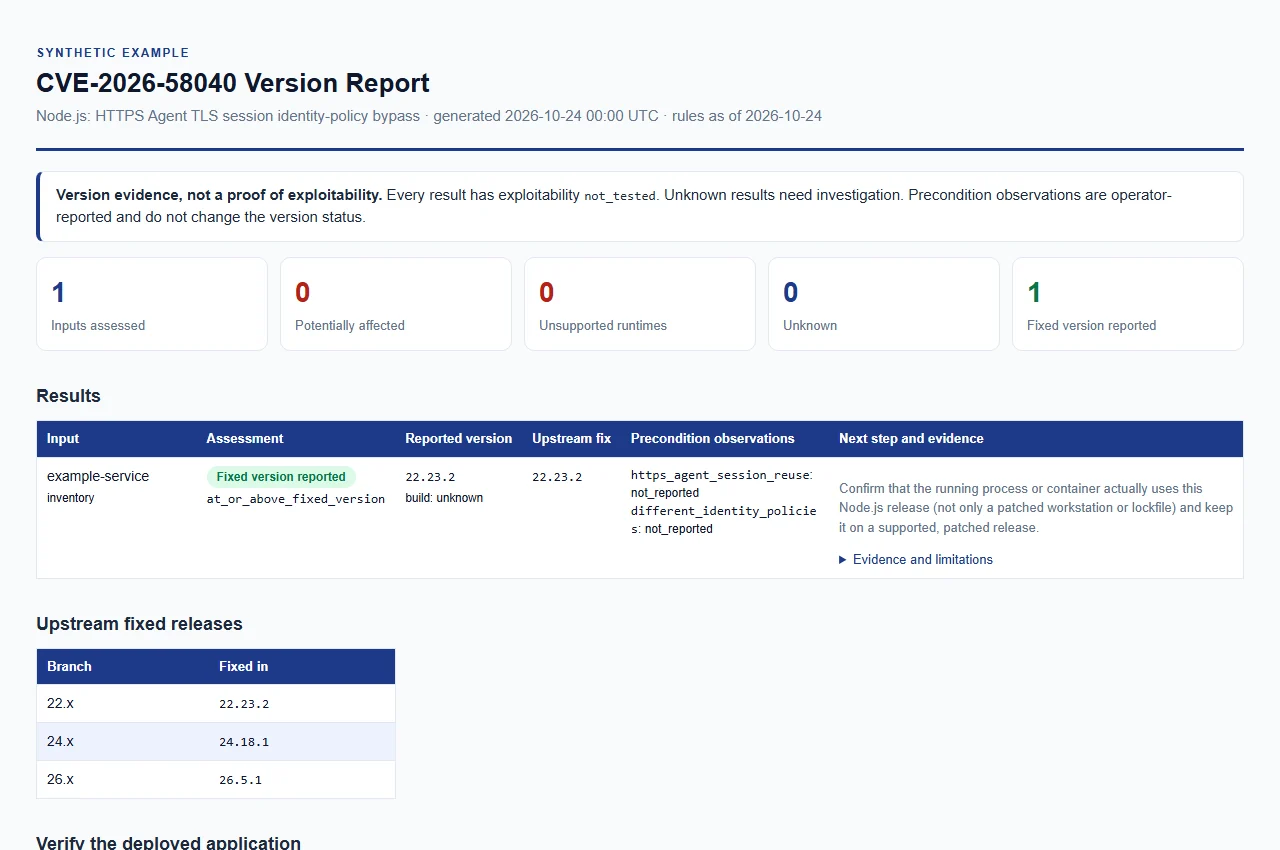
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
--version, --inventory या --csv-list में से कम से कम एक प्रदान करें; इन्हें एक ही रन में संयोजित किया जा सकता है, और सभी इनपुट का मूल्यांकन समान नियमों से किया जाता है। विकल्प संक्षेप स्वीकार नहीं किए जाते।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | एक स्पष्ट Node.js संस्करण का ऑफ़लाइन मूल्यांकन करें। एक अग्रणी v स्वीकार किया जाता है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति (अधिकतम 512 अक्षर)। डिफ़ॉल्ट unknown, upstream, official और official_upstream को upstream बिल्ड्स के रूप में तुलना की जाती है; कोई भी अन्य मान विक्रेता, वितरण या कस्टम बिल्ड के रूप में माना जाता है और परिणाम unknown रहता है। |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | ऑपरेटर द्वारा रिपोर्ट किए गए पूर्व-शर्त अवलोकन, प्रत्येक --version इनपुट पर लागू होते हैं। छोड़े जाने का अर्थ है रिपोर्ट नहीं किया गया। देखें ऑपरेटर द्वारा रिपोर्ट की गई पूर्व-शर्तें। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या ऐरे। दोहराने योग्य। देखें इनपुट फ़ाइलें। |
--csv-list FILE | node_version कॉलम वाली CSV सूची। दोहराने योग्य। देखें इनपुट फ़ाइलें। |
--format {csv,json,html} | रिपोर्ट फ़ॉर्मेट। डिफ़ॉल्ट: csv। सभी फ़ॉर्मेट समान साक्ष्य रखते हैं। |
--output FILE | रिपोर्ट को stdout के बजाय एक नई फ़ाइल में लिखें। |
--force | किसी मौजूदा --output फ़ाइल को बदलें। इसके बिना, मौजूदा रिपोर्ट सुरक्षित रहती हैं। इनपुट फ़ाइलें कभी अधिलेखित नहीं होतीं, --force के साथ भी नहीं। |
--brand NAME | HTML रिपोर्ट में दिखाया गया संगठन नाम (अधिकतम 512 अक्षर)। डिफ़ॉल्ट: CompleteTech LLC। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। परिचालन त्रुटियाँ अभी भी 2 के साथ बाहर निकलती हैं। |
--tool-version, --help | चेकर का नाम और संस्करण, या पूरी सहायता प्रिंट करें। |
पूर्व-शर्त फ़्लैग और --build-source केवल --version मानों पर लागू होते हैं। फ़ाइलों के लिए, प्रत्येक रिकॉर्ड में build_source और अवलोकन सेट करें।
स्थिर स्थानीय नियमित UTF-8 फ़ाइलें प्रदान करें। वास्तविक इन्वेंटरी, लक्ष्य, रिपोर्ट और रहस्यों को वर्ज़न कंट्रोल से बाहर रखें; सिंथेटिक उदाहरण examples/ और docs/example-report.html में हैं।
JSON इन्वेंटरी एक ऑब्जेक्ट या 1 से 10,000 ऑब्जेक्ट्स का ऐरे होती है। प्रत्येक रिकॉर्ड के लिए पूर्णांक schema_version: 1 और स्ट्रिंग node_version आवश्यक है। वैकल्पिक फ़ील्ड हैं runtime (केवल "node"), label, build_source, और ऑपरेटर द्वारा रिपोर्ट की गई पूर्व-शर्तें के अंतर्गत सूचीबद्ध दो अवलोकन कुंजियाँ, प्रत्येक बूलियन या null। अज्ञात कुंजियाँ, डुप्लिकेट कुंजियाँ, गैर-परिमित संख्याएँ और अमान्य प्रकार अस्वीकार किए जाते हैं।
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]
CSV सूची के लिए node_version कॉलम वाली एक हेडर पंक्ति आवश्यक है। वैकल्पिक कॉलम हैं label, build_source, https_agent_session_reuse और different_identity_policies; अवलोकन सेल का मान ठीक true, false या खाली होना चाहिए। इसमें schema_version या runtime कॉलम नहीं होते हैं। अनिर्दिष्ट या डुप्लिकेट कॉलम, हेडर से भिन्न फ़ील्ड संख्या वाली पंक्तियाँ, बिना उद्धरण वाले सेल के अंदर उद्धरण चिह्न, समापन उद्धरण के बाद का टेक्स्ट, अपूर्ण उद्धरण, NUL वर्ण और खाली सूचियाँ अस्वीकार कर दी जाती हैं।









