
 completetech-security/node-cve-2026-58039-check
CVE-2026-58039 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: Permission Model प्रोसेस-रिपोर्ट फ़ाइलसिस्टम बायपास। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-58039 — Node.js: Permission Model process-report फ़ाइलसिस्टम बायपास के लिए ऑफ़लाइन संस्करण-साक्ष्य जाँचकर्ता।
यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना Node.js सलाह में नामित फ़िक्स्ड रिलीज़ों से करता है, और CSV, JSON या HTML रिपोर्ट लिखता है। यह संस्करण-साक्ष्य के लिए एक ट्रायाज सहायक है, न कि कोई भेद्यता स्कैनर या शोषण उपकरण।
unknown रहती हैं।exploitability: not_tested होता है। potentially_affected परिणाम पुष्ट शोषणीयता नहीं है, और fixed_version_reported न तो सुरक्षा की गारंटी है और न ही तैनात-पैच का प्रमाण।node_cve_2026_58039_check.py को अकेले कॉपी किया जा सकता है।# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। --output के बिना, रिपोर्ट stdout पर जाती है; डिफ़ॉल्ट फ़ॉर्मेट csv है।
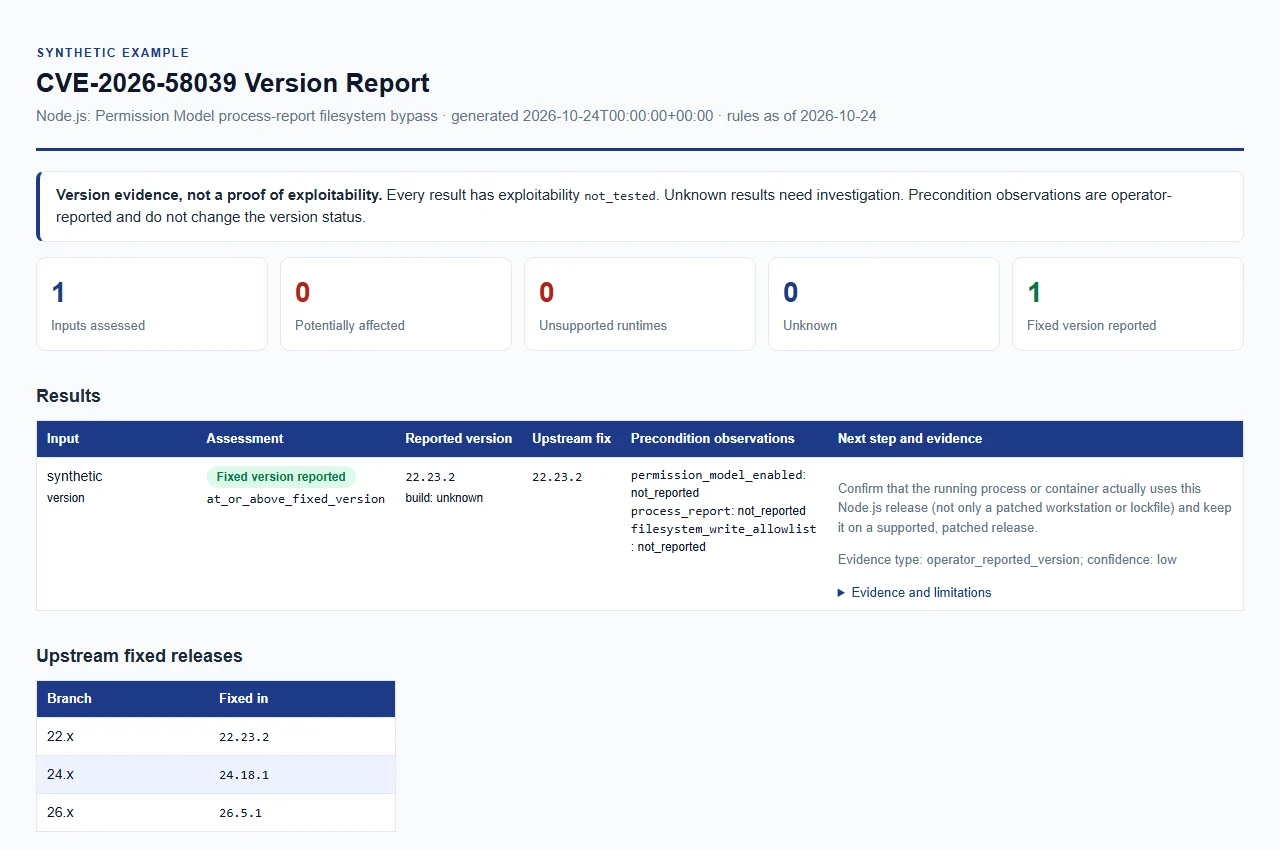
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
| विकल्प | अर्थ |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से दिए गए Node.js संस्करण का आकलन करें; आरंभ में एक v स्वीकार्य है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। unknown (डिफ़ॉल्ट), upstream, official और official_upstream (या एक खाली मान) को upstream बिल्ड्स के रूप में तुलना की जाती है; कोई भी अन्य मान विक्रेता या कस्टम बिल्ड के रूप में माना जाता है और unknown रहता है। |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | प्रत्येक true या false लेता है। --version इनपुट्स पर लागू ऑपरेटर अवलोकन; यह संस्करण परिणाम को नहीं बदलता। |
--inventory FILE | JSON इन्वेंटरी (देखें इन्वेंटरी फ़ॉर्मेट)। दोहराने योग्य। |
--csv-list FILE | CSV इन्वेंटरी। दोहराने योग्य। |
--format {csv,json,html} | आउटपुट फ़ॉर्मेट; डिफ़ॉल्ट csv। सभी फ़ॉर्मेट एक ही साक्ष्य रखते हैं। |
--output FILE | रिपोर्ट को stdout के बजाय एक नई फ़ाइल में लिखें। निर्देशिका पहले से मौजूद होनी चाहिए। |
--force | किसी मौजूदा आउटपुट फ़ाइल को बदलें। इसके बिना, मौजूदा रिपोर्ट सुरक्षित रहती हैं। इनपुट फ़ाइलें कभी अधिलेखित नहीं होतीं, --force के साथ भी नहीं। |
--brand NAME | HTML रिपोर्ट में दिखाया गया संगठन नाम, अधिकतम 512 अक्षर; डिफ़ॉल्ट CompleteTech LLC। |
--fail-on-finding | जब कोई भी परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। |
--tool-version | चेकर का नाम और संस्करण प्रिंट करें। ध्यान दें कि --version आकलन करने के लिए Node.js संस्करण है, चेकर संस्करण नहीं। |
आधिकारिक रिलीज़ सलाह और लिंक किए गए निश्चित रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
विक्रेता रिलीज़ सलाह में कोई प्रस्तावित संस्करण निर्दिष्ट नहीं करता। प्रत्येक सूचीबद्ध मेजर के लिए, उसके निश्चित संस्करण से नीचे के संस्करणों को उपचार की आवश्यकता होती है। असूचीबद्ध, कस्टम/बैकपोर्टेड और प्रीरिलीज़ बिल्ड्स को स्पष्ट साक्ष्य चाहिए; अज्ञात बिल्ड्स को सुरक्षित न लेबल करें।
| स्थिति | अर्थ |
|---|---|
potentially_affected | एक रिपोर्ट किया गया सादा संस्करण अपने सूचीबद्ध मेजर के निश्चित संस्करण से नीचे है। इसे उपचार समीक्षा की आवश्यकता है। |
fixed_version_reported | रिपोर्ट किया गया सादा संस्करण सूचीबद्ध निश्चित संस्करण या उसी मेजर पर उससे बाद का है। यह एक रिपोर्ट किया गया संस्करण है, तैनात-पैच प्रमाणन नहीं। |
unsupported_runtime | रिपोर्ट किया गया मेजर Node.js रिलीज़ शेड्यूल में जीवन-समाप्ति पर है (2026-10-24 को समीक्षित मेजर 0, 4–21, 23 और 25; मेजर 0 एक अनुमान है)। यह अपग्रेड मार्गदर्शन है, यह दावा नहीं कि यह विशेष दोष हर ऐतिहासिक बिल्ड में मौजूद है। |
unknown | साक्ष्य अनुपस्थित या अवर्गीकरणीय है: कोई संस्करण नहीं, परस्पर विरोधी संस्करण, प्रीरिलीज़ या अन्यथा योग्य संस्करण, विक्रेता/बैकपोर्टेड/कस्टम बिल्ड्स (जिन्हें विक्रेता साक्ष्य चाहिए), या सक्रिय/भविष्य के मेजर जो इस नियम स्नैपशॉट में शामिल नहीं हैं। |
प्रत्येक परिणाम एक अधिक विशिष्ट version_status भी रखता है: below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, vendor_build_unverified, qualified_version_unverified, unrecognized_or_partial_version, conflicting_versions या version_not_disclosed। एक रिपोर्ट किया गया विक्रेता या कस्टम बिल्ड स्रोत प्राथमिकता लेता है: यह unknown देता है, भले ही संस्करण संख्या अन्यथा वर्गीकृत हो जाए।






