
 completetech-security/node-cve-2026-56850-check
CVE-2026-56850 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: HTTPS Agent PFX क्लाइंट पहचान टकराव। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-56850 — Node.js: HTTPS Agent PFX क्लाइंट पहचान टकराव के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना Node.js सुरक्षा सलाह में नामित निश्चित रिलीज़ों से करता है, और परिणाम को CSV, JSON या स्क्रिप्ट-रहित HTML के रूप में लिखता है।
जाँचकर्ता एक एकल Python 3.10+ फ़ाइल है जो केवल मानक लाइब्रेरी का उपयोग करती है, इसलिए निष्पादन योग्य फ़ाइल को अकेले कॉपी करके चलाया जा सकता है।
यह जाँचकर्ता संस्करण साक्ष्य का प्रारंभिक मूल्यांकन करता है। यह किसी तैनात सिस्टम का आकलन नहीं करता।
unknown रहती हैं।exploitability: not_tested होता है। कोई भी परिणाम यह स्थापित नहीं करता कि त्रुटि तक पहुँचा जा सकता है या उसका शोषण किया गया है।इसका उपयोग केवल उन इन्वेंटरी के साथ करें जिनका आकलन करने के लिए आप अधिकृत हैं।
CI, Ubuntu और Windows पर Python 3.10 और 3.14 पर यूनिट परीक्षण और --help चलाता है।
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
विकल्प सूची के लिए python node_cve_2026_56850_check.py --help चलाएँ, या स्थानीय टेस्ट सूट चलाने के लिए python -m unittest -v चलाएँ।
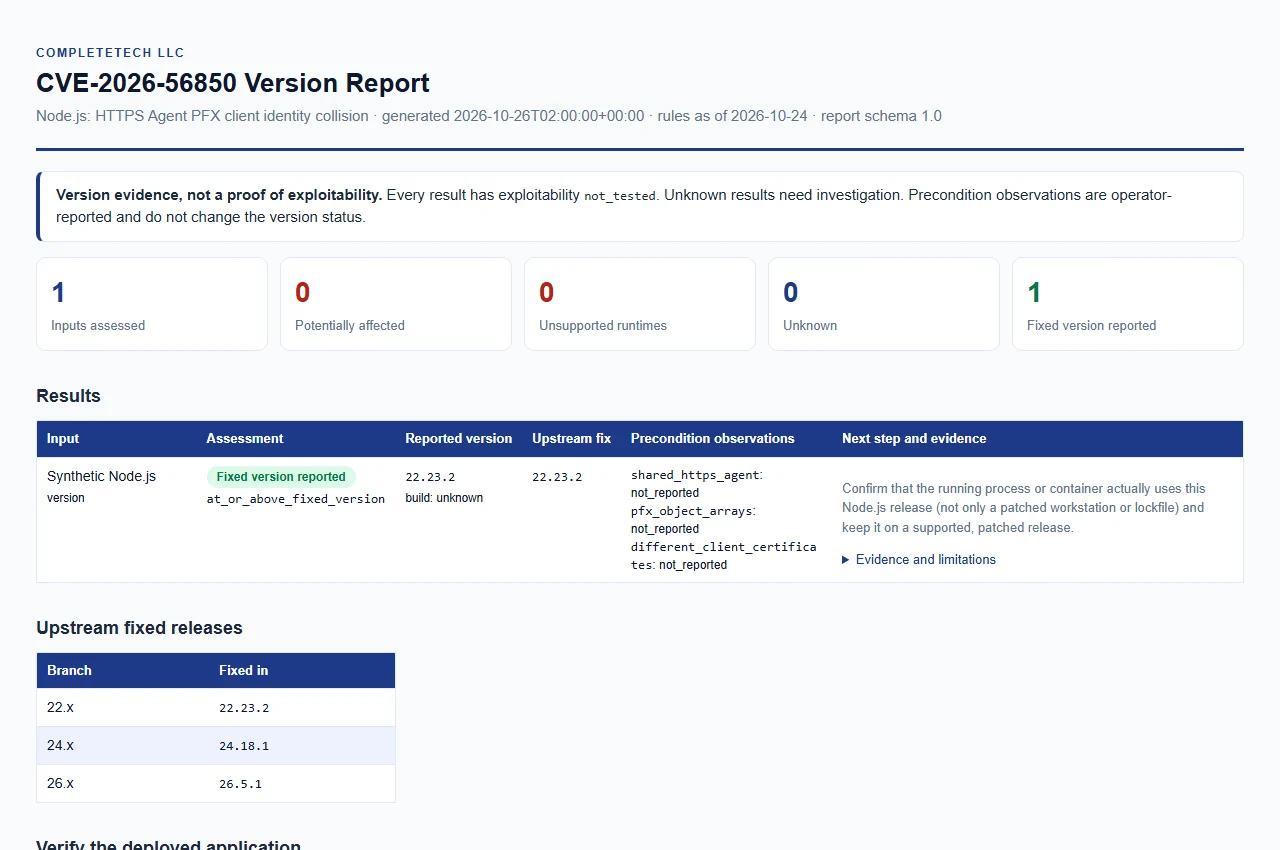
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
वर्तमान मशीन का कोई स्वचालित स्कैन नहीं होता। तैनात प्रक्रिया से प्राप्त सटीक संस्करण प्रदान करें, फिर एक इनपुट स्रोत और एक आउटपुट प्रारूप चुनें।
आप इनमें से किसी भी संयोजन को एक ही रन में उपयोग कर सकते हैं; सभी परिणाम एक ही रिपोर्ट में जाते हैं।
| विकल्प | इनपुट |
|---|---|
--version VERSION (उपनाम --node-version) | एक Node.js संस्करण, जैसे 22.23.2; आरंभिक v स्वीकार्य है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या ऐरे। दोहराने योग्य। देखें JSON इन्वेंटरी। |
--csv-list FILE | node_version कॉलम वाली CSV। दोहराने योग्य। देखें CSV सूची। |
कम से कम एक इनपुट आवश्यक है। JSON, CSV और HTML रिपोर्ट समान साक्ष्य से बनाई जाती हैं।
| विकल्प | अर्थ |
|---|---|
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। unknown (डिफ़ॉल्ट), upstream, official और official_upstream को upstream बिल्ड्स के रूप में तुलना की जाती है; कोई अन्य मान, जैसे विक्रेता का नाम, vendor_build_unverified और स्थिति unknown देता है। |
--shared-https-agent {true,false} | --version इनपुट्स पर लागू ऑपरेटर अवलोकन। |
--pfx-object-arrays {true,false} | --version इनपुट्स पर लागू ऑपरेटर अवलोकन। |
--different-client-certificates {true,false} | --version इनपुट्स पर लागू ऑपरेटर अवलोकन। |
--format {csv,json,html} | रिपोर्ट प्रारूप। डिफ़ॉल्ट csv है। |
--output FILE | रिपोर्ट को एक नई फ़ाइल में सहेजें। डिफ़ॉल्ट stdout है। पैरेंट डायरेक्टरी पहले से मौजूद होनी चाहिए। |
--force | किसी मौजूदा आउटपुट फ़ाइल को बदलें। इसके बिना, मौजूदा आउटपुट पथ एक त्रुटि है। |
--brand NAME | HTML रिपोर्ट में दिखाया गया संगठन नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट CompleteTech LLC है। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। देखें एग्ज़िट कोड और रुकावट। |
--tool-version | चेकर का नाम और संस्करण प्रिंट करें, फिर बाहर निकलें। (--version Node.js संस्करण है, चेकर का नहीं।) |
तीन अवलोकन विकल्प केवल --version इनपुट्स पर लागू होते हैं; इन्वेंटरी और CSV प्रविष्टियाँ अपने स्वयं के अवलोकन रखती हैं। उदाहरण के लिए:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
--force स्पष्ट रूप से न दिया गया हो।--output प्रत्येक इनपुट फ़ाइल से भिन्न होना चाहिए, भले ही --force दिया गया हो। आउटपुट एक नियमित फ़ाइल पथ होना चाहिए; निर्देशिकाएँ और डैंगलिंग सिम्बॉलिक लिंक अस्वीकार किए जाते हैं।--force के बिना, प्रकाशन एक हार्ड लिंक का उपयोग करता है ताकि यह किसी फ़ाइल को अधिलेखित न कर सके; हार्ड लिंक रहित फ़ाइल सिस्टम पर रन विफल हो जाता है और एक संदेश के साथ दूसरा फ़ाइल सिस्टम चुनने या --force का उपयोग करने का सुझाव दिया जाता है।आधिकारिक रिलीज़ सलाहकार और लिंक किए गए निश्चित रिलीज़ों के विरुद्ध 2026-10-24 को समीक्षित। सलाहकार-विशिष्ट चेतावनियाँ नीचे संरक्षित हैं।
| Node.js मेजर | निश्चित संस्करण |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |






