
 completetech-security/node-cve-2026-56846-check
CVE-2026-56846 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: HTTP/2 में स्मृति समाप्ति के कारण हेडर बने रहना। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-56846 — Node.js: HTTP/2 में सुरक्षित रखे गए हेडर की मेमोरी समाप्ति के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना विक्रेता के सुरक्षा रिलीज़ में नामित फ़िक्स्ड रिलीज़ों से करता है और एक रूढ़िवादी, केवल-संस्करण वाली ट्रायाज रिपोर्ट लिखता है। Python 3.10+, केवल मानक लाइब्रेरी; निष्पादन योग्य फ़ाइल अकेले भी कॉपी की जा सकती है।
संस्करण साक्ष्य, एक्सपोज़र परीक्षण नहीं। परिणाम उन संस्करणों का वर्णन करते हैं जिन्हें आप रिपोर्ट करते हैं। वे यह स्थापित नहीं करते कि कोई संवेदनशील कोड पथ पहुँच योग्य है, कि किसी तैनात रनटाइम को पैच किया गया है, या कि कुछ भी शोषित किया गया था।
जाँचकर्ता:
--version, एक JSON इन्वेंटरी या एक CSV सूची) की तुलना Node.js 22.x और 24.x के फ़िक्स्ड रिलीज़ों से करता है;जाँचकर्ता कभी नहीं:
exploitability: not_tested होता है;छिपे हुए संस्करण, कस्टम बिल्ड, परस्पर विरोधी साक्ष्य और अव्याप्त रिलीज़ लाइनें unknown रहती हैं। एक सार्वजनिक URL कोई इन्वेंटरी नहीं है।
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
वर्तमान मशीन का कोई स्वचालित स्कैन नहीं होता: आप हर संस्करण स्वयं प्रदान करते हैं। --version को दोहराया जा सकता है; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है।
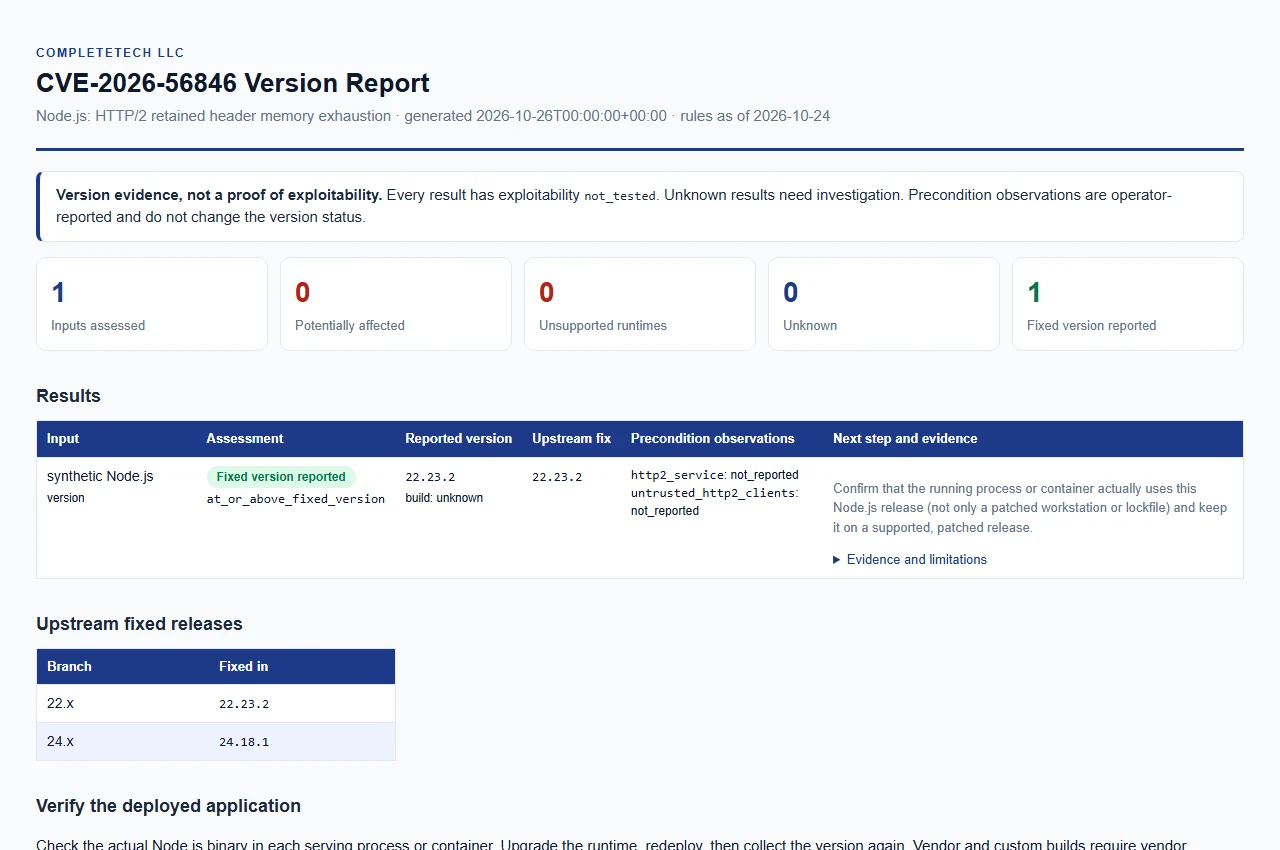
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
कम से कम एक इनपुट प्रदान करें: --version, --inventory या --csv-list। इनपुट को एक ही रन में संयोजित किया जा सकता है, और प्रत्येक इनपुट अपनी अलग परिणाम पंक्ति उत्पन्न करता है।
| विकल्प | उद्देश्य |
|---|---|
--version VERSION (उपनाम --node-version) | स्पष्ट रूप से प्रदान किए गए Node.js संस्करण का ऑफ़लाइन मूल्यांकन करें। आरंभ में v स्वीकार्य है। दोहराने योग्य; प्रत्येक मान एक अलग रनटाइम है। |
--build-source SOURCE | --version बिल्ड्स का स्रोत, अधिकतम 512 अक्षर। unknown (डिफ़ॉल्ट), upstream, official और official_upstream को अपस्ट्रीम रिलीज़ के रूप में तुलना की जाती है (केस-असंवेदनशील रूप से मिलान); कोई अन्य मान, जैसे विक्रेता का नाम, unknown के साथ vendor_build_unverified उत्पन्न करता है। |
--http2-service {true,false} | प्रत्येक --version इनपुट पर लागू ऑपरेटर अवलोकन। |
--untrusted-http2-clients {true,false} | प्रत्येक --version इनपुट पर लागू ऑपरेटर अवलोकन। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या ऐरे। दोहराने योग्य। |
--csv-list FILE | node_version कॉलम वाली CSV सूची। दोहराने योग्य। |
--format {csv,json,html} | रिपोर्ट प्रारूप। डिफ़ॉल्ट: csv। |
--output FILE | रिपोर्ट को किसी मौजूदा निर्देशिका में नई फ़ाइल में सहेजें। डिफ़ॉल्ट: stdout। |
--force | किसी मौजूदा आउटपुट फ़ाइल को बदलें। इनपुट को कभी भी अधिलेखित नहीं किया जा सकता, --force के साथ भी नहीं। |
--brand NAME | HTML रिपोर्ट में दिखाया जाने वाला संगठन नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट: CompleteTech LLC। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें (देखें एग्ज़िट कोड)। |
--tool-version | टूल का नाम और संस्करण प्रिंट करें। |
मौजूदा रिपोर्टें सुरक्षित रहती हैं जब तक --force स्पष्ट रूप से न दिया जाए। --build-source, --brand और दोनों अवलोकन विकल्पों की जाँच किसी भी इनपुट को पढ़ने से पहले की जाती है।
एक इन्वेंटरी फ़ाइल में एक ऑब्जेक्ट या ऑब्जेक्ट्स का एक ऐरे होता है। प्रत्येक रिकॉर्ड के लिए 1 का पूर्णांक schema_version और एक स्ट्रिंग node_version आवश्यक है। वैकल्पिक फ़ील्ड हैं runtime (केवल "node" स्वीकार्य है), label, build_source और दोनों अवलोकन कुंजियाँ, प्रत्येक बूलियन या null। अज्ञात कुंजियाँ, डुप्लिकेट कुंजियाँ, गैर-परिमित संख्याएँ और अमान्य प्रकार अस्वीकार किए जाते हैं। देखें examples/inventory.example.json:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]






