
 completetech-security/node-cve-2026-106071-check
CVE-2026-106071 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: Permission Model वाइल्डकार्ड पथ अति-अनुदान। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-106071 — Node.js: Permission Model wildcard path over-grant के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह ऑपरेटर द्वारा रिपोर्ट किए गए Node.js संस्करणों की तुलना विक्रेता सलाह में नामित निश्चित रिलीज़ से करता है और बताता है कि वह साक्ष्य क्या समर्थित करता है और क्या नहीं।
unknown रहती हैं। एक सार्वजनिक URL कोई इन्वेंटरी नहीं है।exploitability: not_tested होता है।आवश्यकताएँ: Python 3.10 या नया। कुछ भी इंस्टॉल करने की आवश्यकता नहीं है।
तैनात प्रक्रिया से लिया गया सटीक संस्करण प्रदान करें (उदाहरण के लिए चल रहे कंटेनर या सेवा से), न कि किसी वर्कस्टेशन या लॉकफ़ाइल से:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
एक JSON इन्वेंटरी का आकलन करें और एक HTML रिपोर्ट लिखें, या निष्कर्षों पर पाइपलाइन को विफल करें:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
सभी विकल्प दिखाएँ और केवल-स्थानीय परीक्षण सूट चलाएँ:
python node_cve_2026_106071_check.py --help
python -m unittest -v
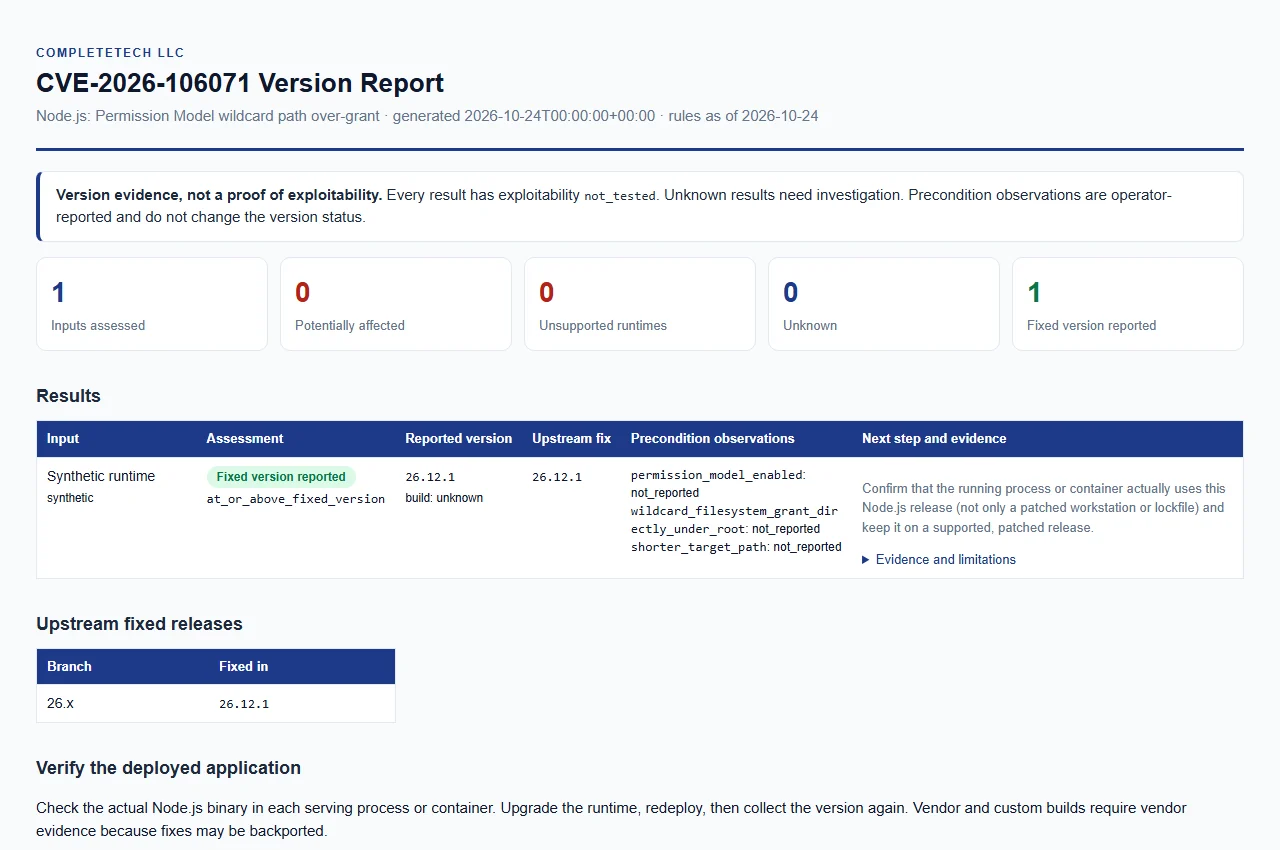
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
आधिकारिक रिलीज़ सलाहकार और लिंक किए गए फ़िक्स्ड रिलीज़ के विरुद्ध 2026-10-24 को समीक्षित। नियम स्नैपशॉट तिथि rules_as_of के रूप में रिपोर्ट की जाती है।
| Node.js मेजर | फ़िक्स्ड संस्करण |
|---|---|
| 26.x | 26.12.1 |
एक सादा, आधिकारिक-अपस्ट्रीम संस्करण (वैकल्पिक अग्रणी v स्वीकार्य है) को कैसे वर्गीकृत किया जाता है:
| रिपोर्ट किया गया संस्करण | स्थिति |
|---|---|
| सूचीबद्ध मेजर पर फ़िक्स्ड संस्करण से नीचे | potentially_affected |
| उसी सूचीबद्ध मेजर पर फ़िक्स्ड संस्करण या उसके बाद का सादा संस्करण | fixed_version_reported |
| Node.js रिलीज़ शेड्यूल में जीवनकाल-समाप्ति के बाद का मेजर | unsupported_runtime |
| कोई अन्य मेजर, या अनुपस्थित, विकृत, प्रीरिलीज़, परस्पर विरोधी या विक्रेता/कस्टम/बैकपोर्टेड साक्ष्य | unknown |
potentially_affected माना जाता है।unsupported_runtime जीवनकाल-समाप्ति लाइनों के लिए अपग्रेड मार्गदर्शन है। यह इस दावे के रूप में नहीं है कि यह विशिष्ट दोष प्रत्येक ऐतिहासिक बिल्ड में मौजूद है। जीवनकाल-समाप्ति सूची Node.js रिलीज़ शेड्यूल से आती है, जिसकी समीक्षा 2026-10-24 को की गई।unknown रहते हैं।build_source (उदाहरण के लिए कोई वितरण या विक्रेता नाम) unknown उत्पन्न करता है। विक्रेता, बैकपोर्टेड और कस्टम बिल्ड के लिए विक्रेता साक्ष्य आवश्यक है।| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किए गए संस्करण के लिए उपचार समीक्षा आवश्यक है। यह पुष्टि किया गया जोखिम या शोषणीयता नहीं है। |
fixed_version_reported | रिपोर्ट किया गया संस्करण अपस्ट्रीम फ़िक्स्ड रिलीज़ के बराबर या उससे ऊपर है। यह एक रिपोर्ट किया गया संस्करण है, न कि तैनात-पैच प्रमाणन या सुरक्षा की गारंटी। |
unsupported_runtime | मेजर जीवनकाल-समाप्त है; किसी समर्थित, फ़िक्स्ड रिलीज़ पर माइग्रेट करें। |
unknown | साक्ष्य अनुपस्थित या अवर्गीकरणीय है। अनुपस्थित मेटाडेटा यह नहीं दर्शाता कि कोई रनटाइम अप्रभावित है। |
प्रत्येक परिणाम में एक अधिक विशिष्ट version_status, evidence_type: operator_reported_version, और एक निम्न (या, unknown के लिए, अपर्याप्त) evidence_confidence भी होता है। संस्करण मेटाडेटा कोई पैच या बिल्ड हस्ताक्षर नहीं है।
आप किसी संस्करण के साथ-साथ तीन ऑपरेटर-प्रदत्त अवलोकन रिकॉर्ड कर सकते हैं। इन्हें अलग रखा जाता है: ये कभी भी संस्करण परिणाम को नहीं बदलते और कभी भी पहुँच-योग्यता स्थापित नहीं करते।
| अवलोकन | अर्थ |
|---|---|
permission_model_enabled | अनुमति मॉडल सक्षम |
wildcard_filesystem_grant_directly_under_root | रूट के ठीक नीचे वाइल्डकार्ड फ़ाइलसिस्टम अनुदान |
shorter_target_path | छोटा लक्ष्य पथ |
प्रत्येक true, false या रिपोर्ट नहीं किया गया है, और रिपोर्ट में reported_true, reported_false या not_reported के रूप में प्रकट होता है।
कोई स्वचालित स्कैन नहीं है। --version, --inventory या --csv-list में से कम से कम एक प्रदान करें।






