 completetech-security/node-cve-2026-106070-check
CVE-2026-106070 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: ZipFile अमान्य-हेडर सामग्री प्रतिस्थापन। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-106070, Node.js: ZipFile अमान्य-हेडर सामग्री प्रतिस्थापन के लिए ऑफ़लाइन संस्करण-साक्ष्य जाँचकर्ता। यह आपके द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना विक्रेता सलाह में नामित निश्चित रिलीज़ से करता है और एक CSV, JSON या HTML ट्रायाज रिपोर्ट लिखता है। Python 3.10+, केवल मानक लाइब्रेरी; निष्पादन योग्य फ़ाइल अकेले कॉपी की जा सकती है।
ट्रायाज साक्ष्य, किसी तैनात सिस्टम का आकलन नहीं। जाँचकर्ता आपके द्वारा दिए गए संस्करणों को पढ़ता है। यह उस मशीन का निरीक्षण नहीं करता जिस पर यह चलता है, Node.js नहीं चलाता, या शोषणक्षमता का परीक्षण नहीं करता, इसलिए कोई परिणाम कभी भी शोषण या सत्यापित पैच की पुष्टि नहीं करता।
यह रिपॉज़िटरी केवल CVE-2026-106070 को कवर करती है। जाँचकर्ता जानबूझकर रूढ़िवादी है:
unknown रहती हैं। Unknown को कभी भी सुरक्षित के रूप में रिपोर्ट नहीं किया जाता।exploitability: not_tested होता है।fixed_version_reported कहता है कि रिपोर्ट किया गया संस्करण अपस्ट्रीम निश्चित रिलीज़ के बराबर या उससे ऊपर है। यह प्रमाणित नहीं करता कि तैनात रनटाइम पैच किया गया है।इसका उपयोग केवल उन इन्वेंटरी के लिए करें जिनका आकलन करने के लिए आप अधिकृत हैं। जाँचकर्ता को विकसित करना या चलाना वास्तविक लक्ष्यों के किसी भी स्कैन को अधिकृत नहीं करता।
node_cve_2026_106070_check.py में कोई रनटाइम निर्भरता नहीं है और इसे अकेले कॉपी किया जा सकता है; किसी साथी रिपॉज़िटरी की आवश्यकता नहीं है।--version मानों, एक JSON इन्वेंटरी या एक CSV सूची के रूप में प्रदान किए जाते हैं।# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version को दोहराया जा सकता है; प्रत्येक मान एक अलग रनटाइम का वर्णन करता है। JSON, CSV और HTML रिपोर्ट समान साक्ष्य से बनाई जाती हैं। --output के बिना रिपोर्ट stdout पर जाती है।
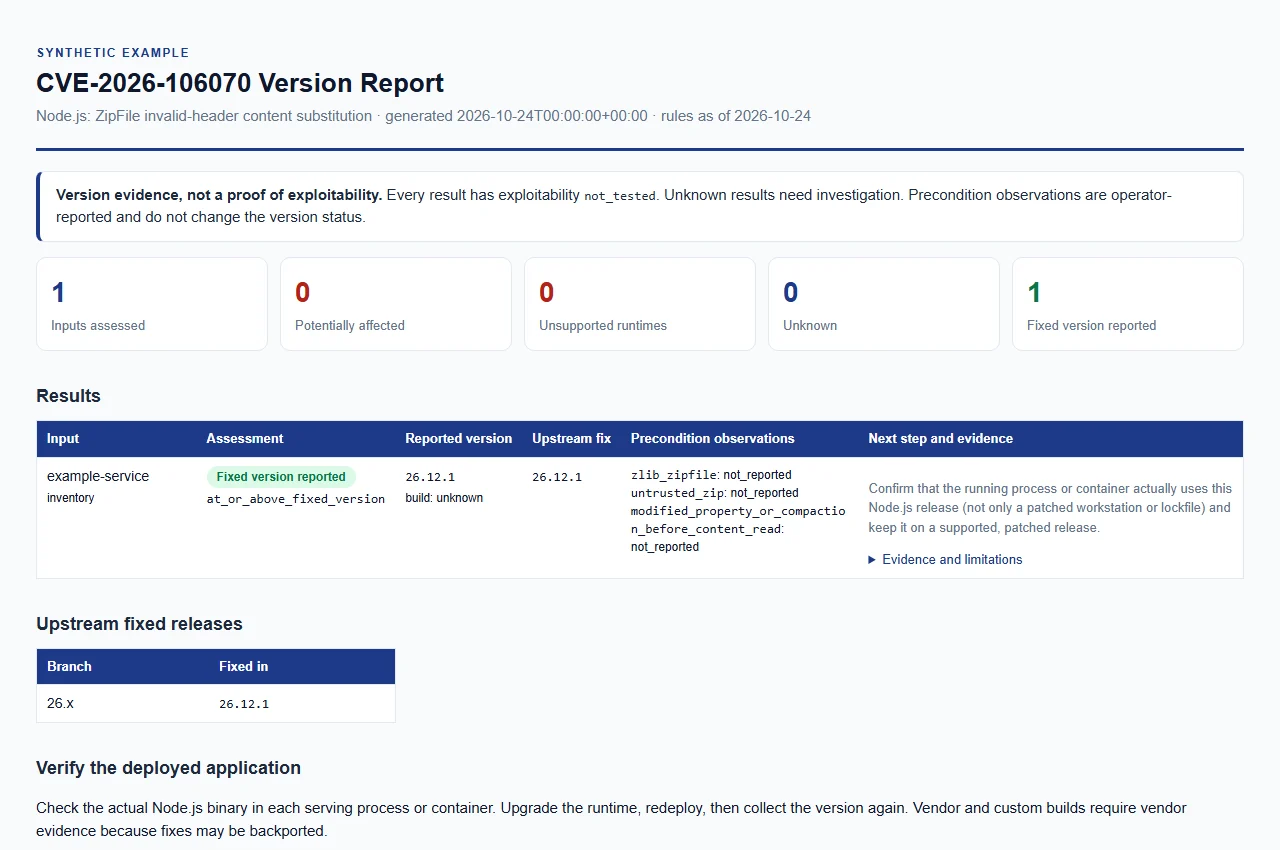
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
एक रन के लिए --version, --inventory या --csv-list में से कम से कम एक आवश्यक है; आप इन्हें संयोजित कर सकते हैं और प्रत्येक को दोहरा सकते हैं। इनपुट सीमाओं के भीतर नियमित UTF-8 फ़ाइलें होनी चाहिए। सिंथेटिक उदाहरण examples/ और docs/example-report.html में हैं।
एक संस्करण को ASCII व्हाइटस्पेस और अधिकतम एक अग्रणी v हटाकर सामान्यीकृत किया जाता है। केवल एक सादा स्थिर रिलीज़ (MAJOR.MINOR.PATCH, बिना अग्रणी शून्य के) की तुलना की जाती है। प्रीरिलीज़, नाइटली या rc बिल्ड, पैकेज सफ़िक्स, आंशिक संस्करण जैसे 26.12 और 128 वर्णों से अधिक लंबा कुछ भी unknown है।
एक ऑब्जेक्ट या ऑब्जेक्ट्स की एक सरणी। अज्ञात कुंजियाँ, डुप्लिकेट कुंजियाँ, गैर-परिमित संख्याएँ और अमान्य प्रकार अस्वीकार किए जाते हैं।
| फ़ील्ड | आवश्यक | नोट्स |
|---|---|---|
schema_version | हाँ | पूर्णांक 1 |
node_version | हाँ | स्ट्रिंग |
runtime | नहीं | केवल "node" स्वीकार किया जाता है |
label | नहीं | रिपोर्ट में दिखाया जाता है; डिफ़ॉल्ट <file name without extension>:<position> है |
build_source | नहीं | बिल्ड प्रोवेनेंस, देखें बिल्ड स्रोत |
| अवलोकन कुंजियाँ | नहीं | नीचे दी गई तीन कुंजियाँ; प्रत्येक बूलियन या null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
हेडर पंक्ति में node_version शामिल होना चाहिए और कोई डुप्लिकेट कॉलम नहीं होना चाहिए। वैकल्पिक कॉलम label, build_source और अवलोकन कुंजियाँ हैं; कोई भी अन्य कॉलम अस्वीकार कर दिया जाता है, जिसमें schema_version और runtime भी शामिल हैं। अवलोकन सेल बिल्कुल true, false या खाली होते हैं। पंक्तियों में हेडर के समान ही फ़ील्ड की संख्या होनी चाहिए, और अनकोटेड सेल के अंदर उद्धरण चिह्न, क्लोज़िंग कोट के बाद टेक्स्ट, अपूर्ण उद्धरण और NUL वर्ण अस्वीकार कर दिए जाते हैं।
build_source रिकॉर्ड करता है कि रनटाइम बिल्ड कहाँ से आया। एक खाली मान, unknown, upstream, official और official_upstream (केस-इनसेंसिटिव रूप से तुलना किए गए) को अपस्ट्रीम बिल्ड माना जाता है, इसलिए डिफ़ॉल्ट unknown की तुलना अपस्ट्रीम के रूप में की जाती है। कोई भी अन्य मान विक्रेता, वितरण या कस्टम बिल्ड माना जाता है। इसका परिणाम unknown होता है क्योंकि अपस्ट्रीम संस्करण संख्या यह नहीं दिखाती कि उस बिल्ड में कौन से पैच या बैकपोर्ट शामिल हैं।
प्रत्येक रिकॉर्ड में तीन अवलोकन हो सकते हैं। ये ऑपरेटर द्वारा प्रदान किए गए, असत्यापित हैं, और कभी भी संस्करण परिणाम को नहीं बदलते या पहुँच स्थापित नहीं करते।






