
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
node-cve-2026-105482-check — CVE-2026-105482 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: DNS रिज़ॉल्यूशन NUL-नाम ट्रंकेशन। सिंगल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं। | Kitploit
उपकरण/GitHubGitHub/completetech-security/node-cve-2026-105482-check
रक्षात्मक उपकरणभेद्यता स्कैनरभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगDNS विश्लेषण
GitHubcompletetech-security/node-cve-2026-105482-check

node-cve-2026-105482-check

CVE-2026-105482 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: DNS रिज़ॉल्यूशन NUL-नाम ट्रंकेशन। सिंगल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।

साझा करें
रिपॉजिटरी देखेंवेबसाइट
123 दिन पहलेअभी तक समीक्षित नहीं

CompleteTech LLC द्वारा node-cve-2026-105482-check

Tests Python 3.10+ कोई रनटाइम निर्भरता नहीं AGPL-3.0 या वाणिज्यिक लाइसेंस

node-cve-2026-105482-check

CVE-2026-105482 — Node.js: DNS resolution NUL-name truncation के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता। यह आपके द्वारा रिपोर्ट किए गए Node.js रनटाइम संस्करणों की तुलना Node.js अक्टूबर 2026 सुरक्षा सलाह में नामित फ़िक्स्ड रिलीज़ से करता है, और परिणाम को CSV, JSON या HTML के रूप में लिखता है।

Python 3.10+, केवल मानक लाइब्रेरी। एकल निष्पादन योग्य फ़ाइल, node_cve_2026_105482_check.py, अकेले भी कॉपी की जा सकती है।

संस्करण साक्ष्य, किसी लाइव सिस्टम का आकलन नहीं। परिणाम उस संस्करण का वर्णन करता है जो आपने प्रदान किया। यह नहीं दर्शाता कि कोई पैच तैनात है, कि त्रुटि तक पहुँचा जा सकता है, या कि इसका शोषण किया जा सकता है।

विषय-सूची

  • दायरा और सीमाएँ
  • आवश्यकताएँ
  • त्वरित शुरुआत
  • रिपोर्ट पूर्वावलोकन
  • फ़िक्स्ड संस्करण और नियम स्नैपशॉट
  • इनपुट
  • आउटपुट
  • परिणामों की व्याख्या
  • एग्ज़िट कोड और रुकावट
  • इनपुट सीमाएँ और फ़ाइल प्रबंधन
  • स्रोत और उत्पत्ति
  • विकास और दस्तावेज़ीकरण
  • सुरक्षा, लाइसेंसिंग और ब्रांड

दायरा और सीमाएँ

यह रिपॉज़िटरी केवल CVE-2026-105482 को कवर करती है। यह एक छोटा, ऑफ़लाइन ट्राइएज उपकरण है।

  • यह करता है: ऑपरेटर द्वारा रिपोर्ट किए गए रनटाइम संस्करणों की तुलना विक्रेता के फ़िक्स्ड रिलीज़ से करना और लागू साक्ष्य सीमाओं के साथ परिणाम की रिपोर्ट करना।
  • यह नहीं करता: वर्तमान मशीन को स्कैन करना, वेबसाइटों या किसी नेटवर्क सेवा से संपर्क करना, Node.js या प्रोजेक्ट कोड निष्पादित करना, या एक्सप्लॉइट पेलोड भेजना। कोई सार्वजनिक URL कोई इन्वेंटरी नहीं है।
  • अज्ञात अज्ञात ही रहता है। छिपे हुए संस्करण, कस्टम या विक्रेता बिल्ड, प्रीरिलीज़, परस्पर विरोधी साक्ष्य और अकवर की गई रिलीज़ लाइनें unknown के रूप में रिपोर्ट की जाती हैं; उन्हें कभी सुरक्षित नहीं कहा जाता।
  • शोषणीयता का कभी परीक्षण नहीं किया जाता। प्रत्येक परिणाम में exploitability: not_tested होता है।
  • रिपोर्ट किया गया फ़िक्स्ड संस्करण सत्यापित पैच नहीं है। fixed_version_reported का अर्थ है कि प्रदान किया गया संस्करण विक्रेता के फ़िक्स्ड रिलीज़ के बराबर या उससे ऊपर है। यह इस बात का प्रमाण नहीं है कि क्या तैनात है।

केवल उन सिस्टम के लिए डेटा प्रदान करें जिनका आकलन करने के लिए आप अधिकृत हैं।

आवश्यकताएँ

  • Python 3.10 या बाद का संस्करण। CI वर्कफ़्लो Ubuntu और Windows पर Python 3.10 और 3.14 चलाता है।
  • कोई तृतीय-पक्ष पैकेज नहीं और कोई नेटवर्क एक्सेस नहीं।
  • प्रत्येक रनटाइम के लिए एक सटीक Node.js संस्करण, जो तैनात प्रक्रिया या कंटेनर से प्राप्त किया गया हो (उदाहरण के लिए, node --version जहाँ एप्लिकेशन चलता है वहाँ चलाकर), साथ ही यदि ज्ञात हो तो उसका बिल्ड स्रोत। जाँचकर्ता इसे स्वयं कभी प्राप्त नहीं करता।

त्वरित शुरुआत

# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v

inventory.csv ऊपर आपकी अपनी फ़ाइल है; इसके कॉलम के लिए CSV सूची देखें। --format के बिना, रिपोर्ट CSV होती है। --output के बिना, यह stdout पर जाती है।
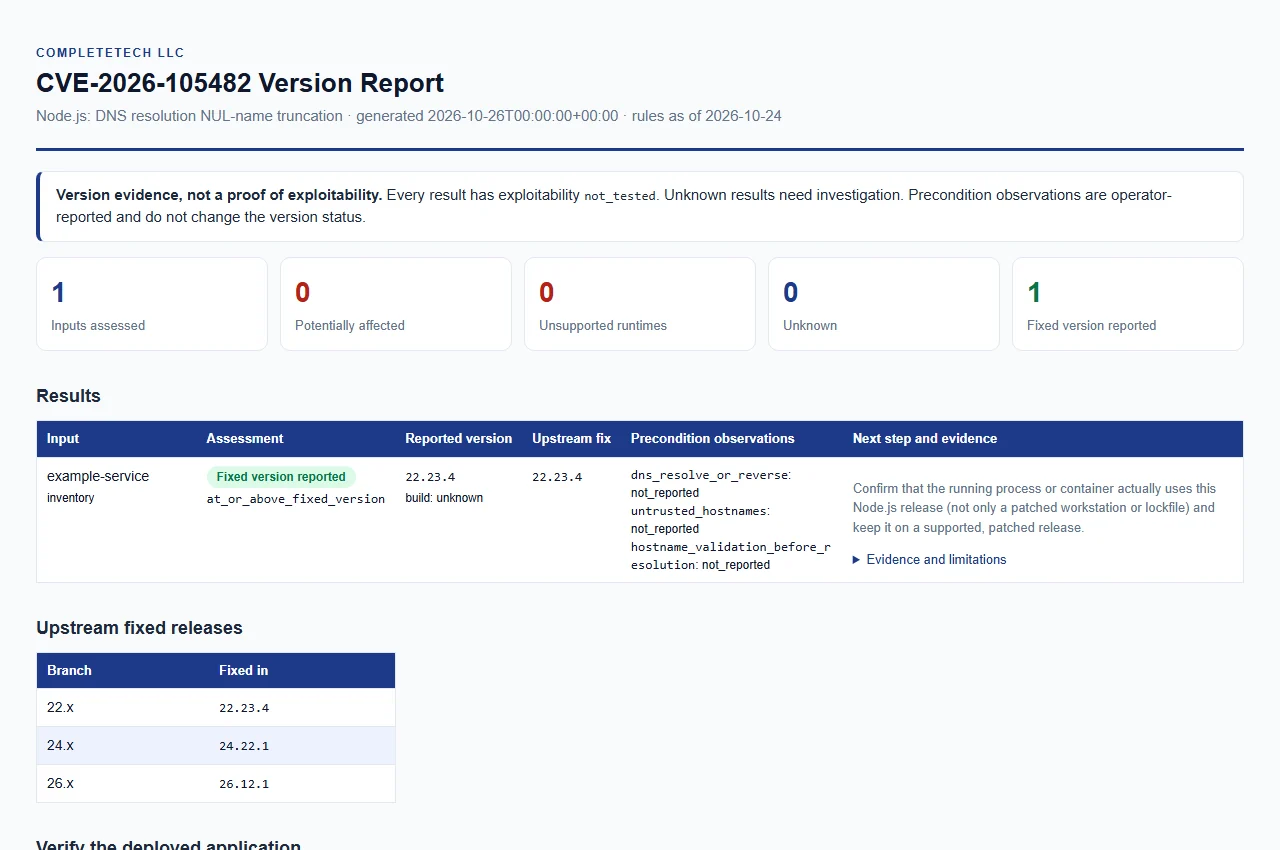
रिपोर्ट पूर्वावलोकन

Node.js सिंथेटिक रिपोर्ट

पूर्वावलोकन HTML रिपोर्ट को लाइट और डार्क थीम में दिखाता है। सिंथेटिक उदाहरण रिपोर्ट खोलें। यह केवल उदाहरण डेटा का उपयोग करता है और कोई लाइव आकलन नहीं है।

निश्चित संस्करण और नियम स्नैपशॉट

नियम 2026-10-24 दिनांकित हैं (रिपोर्ट में rules_as_of)। इनकी समीक्षा आधिकारिक Node.js रिलीज़ सलाहकार, जो 2026-10-21 को प्रकाशित हुआ, और लिंक किए गए निश्चित रिलीज़ के विरुद्ध की गई थी।

Node.js मेजरनिश्चित संस्करण
22.x22.23.4
24.x24.22.1
26.x26.12.1

22.20.0 या v24.22.1 जैसे साधारण स्थिर संस्करण को कैसे वर्गीकृत किया जाता है:

  • सूचीबद्ध मेजर के निश्चित संस्करण से नीचे: potentially_affected। विक्रेता कोई प्रारंभिक संस्करण स्थापित नहीं करता, इसलिए प्रत्येक नामित मेजर के प्रत्येक पूर्व संस्करण को इस तरह माना जाता है, और निश्चित संस्करण से नीचे के संस्करणों के लिए उपचार आवश्यक है।
  • उसी मेजर पर निश्चित संस्करण पर या उससे ऊपर: fixed_version_reported।
  • ऐसा मेजर जो न तो सूचीबद्ध है और न ही जीवन-चक्र-समाप्त (उदाहरण के लिए, कोई नया मेजर, या 1–3): unknown। इसे पैच किया गया नहीं माना जाता।
  • जीवन-चक्र-समाप्त मेजर: unsupported_runtime। यह अपग्रेड मार्गदर्शन है, यह दावा नहीं कि यह दोष प्रत्येक ऐतिहासिक बिल्ड में मौजूद है। विक्रेता बताता है कि जीवन-चक्र-समाप्त संस्करण हमेशा किसी सुरक्षा रिलीज़ से प्रभावित होते हैं; चेकर इस विशिष्ट दोष के लिए ऐसा दावा नहीं करता।
  • प्रीरिलीज़, नाइटली या rc बिल्ड, पैकेज सफ़िक्स, और विक्रेता, बैकपोर्टेड या कस्टम बिल्ड: unknown। इन्हें स्पष्ट विक्रेता प्रमाण की आवश्यकता है; अज्ञात बिल्ड को सुरक्षित न लेबल करें।

जीवन-चक्र-समाप्त मेजर हैं 0 (एक अनुमान, क्योंकि अनुसूची केवल 0.8, 0.10 और 0.12 सूचीबद्ध करती है), 4–21, 23 और 25, जो 2026-10-24 को समीक्षित Node.js रिलीज़ अनुसूची से लिए गए हैं। यह सूची चेकर में अंतर्निहित है; अनुसूची रन टाइम पर नहीं लाई जाती।

संस्करण संख्या कोई पैच या बिल्ड हस्ताक्षर नहीं है। विक्रेता, बैकपोर्टेड और कस्टम बिल्ड में ऐसे फ़िक्स हो सकते हैं जो उनकी संस्करण संख्या नहीं दिखाती, या उनमें ये अनुपस्थित हो सकते हैं।

इनपुट

--version, --inventory या --csv-list में से कम से कम एक आवश्यक है। इन्हें संयोजित किया जा सकता है; परिणाम इस क्रम में आते हैं: पहले --version मान, फिर --inventory फ़ाइलें, फिर --csv-list फ़ाइलें। प्रत्येक संस्करण या इन्वेंटरी पंक्ति एक अलग रनटाइम का वर्णन करती है।


विकल्प

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






