CVE-2026-105481 के लिए ऑफ़लाइन Node.js साक्ष्य जाँचकर्ता: HTTP keep-alive समय से पहले-प्रतिक्रिया स्वीकृति। एकल-फ़ाइल Python; JSON/CSV/HTML रिपोर्ट; कोई exploit payload नहीं।





CVE-2026-105481 के लिए ऑफ़लाइन, केवल-संस्करण ट्राइएज: Node.js HTTP keep-alive में समय से पहले प्रतिक्रिया स्वीकृति।
node-cve-2026-105481-check आपके द्वारा बताए गए Node.js संस्करणों की तुलना CVE-2026-105481 के लिए अपस्ट्रीम में ठीक किए गए रिलीज़ से करता है। यह दोष HTTP Agent कनेक्शन पुनःउपयोग में है और इसके कारण क्लाइंट ऐसी प्रतिक्रिया स्वीकार कर सकता है जो उसके अनुरोध भेजे जाने से पहले लिखी गई थी। विक्रेता इसे मध्यम गंभीरता का दर्जा देता है। चेकर एकल Python फ़ाइल है जिसमें कोई निर्भरता नहीं है।
चेकर ऑफ़लाइन है। यह कभी किसी लक्ष्य से कनेक्ट नहीं होता, Node.js नहीं चलाता, किसी होस्ट का निरीक्षण नहीं करता, या कोई पेलोड नहीं भेजता। एडवाइज़री केवल-संस्करण आधारित है, इसलिए जानबूझकर कोई नेटवर्क मोड नहीं है।
[!IMPORTANT] संस्करण रिपोर्ट एक साक्ष्य है, आकलन नहीं। चेकर यह नहीं देख सकता कि वास्तव में क्या चल रहा है, विक्रेता ने क्या बैकपोर्ट किया है, या क्या भेद्य पथ तक पहुँचा जा सकता है। विक्रेता कोई प्रारंभिक संस्करण नहीं बताता, इसलिए किसी फ़िक्स से नीचे का प्रत्येक रिलीज़ केवल "संभावित रूप से प्रभावित" है। सूचीबद्ध न किए गए, कस्टम, विक्रेता, और प्रीरिलीज़ बिल्ड को कभी सुरक्षित नहीं बताया जाता। प्रत्येक परिणाम में
exploitability: not_testedहोता है।
Windows, macOS, या Linux पर Python 3.10 या बाद का संस्करण। चेकर केवल मानक लाइब्रेरी का उपयोग करता है, इसलिए इंस्टॉल करने के लिए कुछ भी नहीं है। CI, Python 3.10 और 3.14 के साथ Ubuntu और Windows पर परीक्षण चलाता है।
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
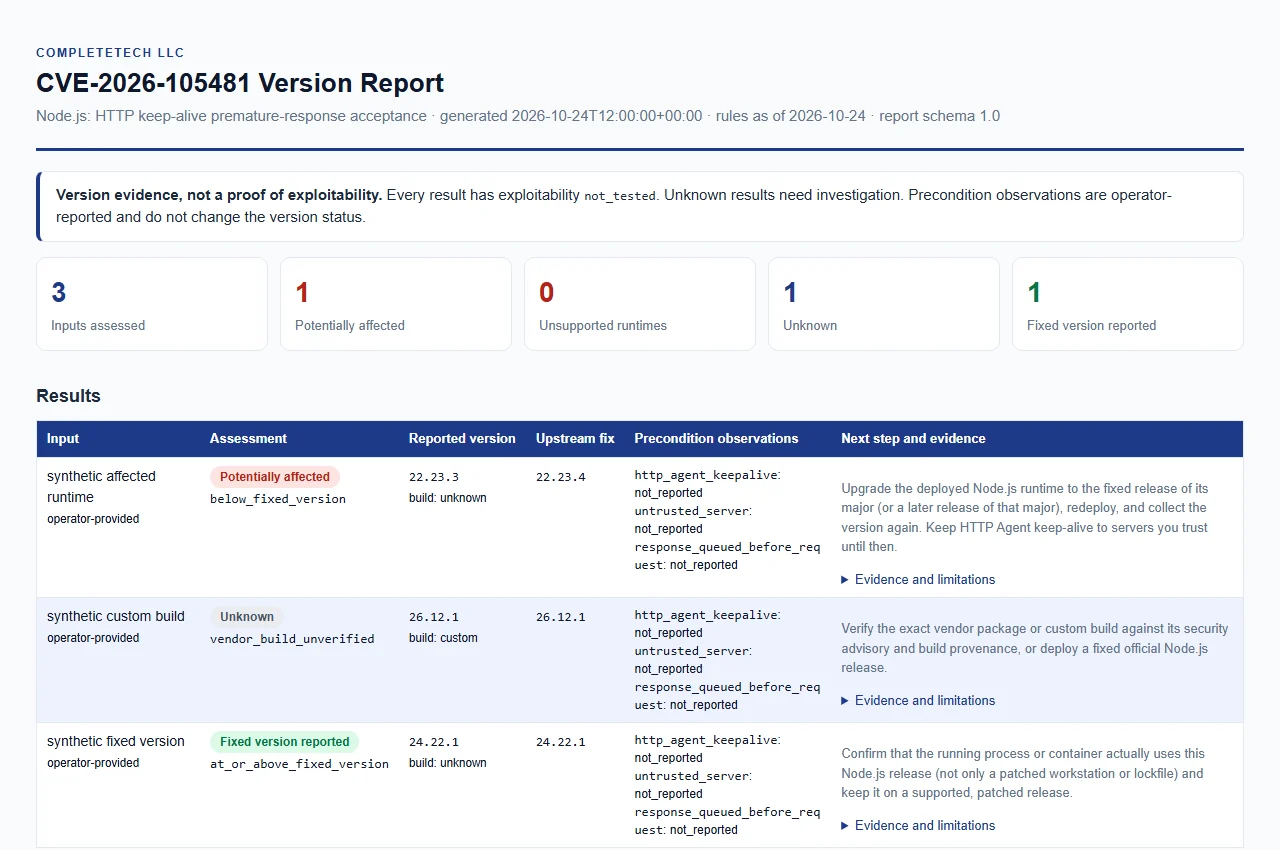
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
python -m unittest -v के साथ परीक्षण चलाएँ।
--version, --inventory, या --csv-list में से कम से कम एक आवश्यक है। आप इन्हें संयोजित कर सकते हैं, और प्रत्येक प्रविष्टि एक परिणाम पंक्ति बन जाती है। एक रन कुल 10,000 प्रविष्टियों और 100 इनपुट फ़ाइलों तक सीमित है।
| विकल्प | अर्थ |
|---|---|
--version VERSION (उपनाम --node-version) | रिपोर्ट किया गया Node.js संस्करण। दोहराने योग्य। अग्रणी v स्वीकार किया जाता है। |
--build-source SOURCE | प्रत्येक --version मान का स्रोत, अधिकतम 512 अक्षर। देखें build source। |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | --version मानों पर लागू ऑपरेटर अवलोकन। ये कभी status नहीं बदलते। |
--inventory FILE | प्रविष्टियों का JSON ऑब्जेक्ट या सरणी। दोहराने योग्य। |
--csv-list FILE | हेडर पंक्ति वाली CSV। दोहराने योग्य। |
--format csv|json|html | आउटपुट प्रारूप। डिफ़ॉल्ट csv है। |
--output FILE | रिपोर्ट को stdout के बजाय एक नई फ़ाइल में लिखें। फ़ाइल परमाणु रूप से प्रकाशित की जाती है। |
--force | --output को किसी मौजूदा फ़ाइल को बदलने की अनुमति दें। आउटपुट कभी भी किसी इनपुट फ़ाइल को नहीं बदल सकता। |
--brand TEXT | HTML रिपोर्ट में दिखाया गया संगठन नाम, अधिकतम 512 अक्षर। डिफ़ॉल्ट CompleteTech LLC है। |
--fail-on-finding | जब कोई परिणाम potentially_affected या unsupported_runtime हो तो 1 के साथ बाहर निकलें। |
--tool-version, --help | टूल संस्करण या उपयोग प्रिंट करें। |
इनपुट फ़ील्ड, सत्यापन नियम, और सीमाएँ docs/REFERENCE.md में हैं। एक सिंथेटिक इन्वेंटरी examples/inventory.example.json में है।
--build-source एक ऑपरेटर दावा है, सत्यापित स्रोत नहीं। डिफ़ॉल्ट unknown, और साथ ही upstream, official, official_upstream, या एक खाली मान, सभी सामान्य तुलना की अनुमति देते हैं। इसलिए एक बिना लेबल वाले संस्करण की तुलना अपस्ट्रीम बिल्ड के रूप में की जाती है। कोई भी अन्य मान विक्रेता या कस्टम बिल्ड के रूप में माना जाता है, और परिणाम unknown रहता है।
| कोड | अर्थ |
|---|---|
| 0 | पूर्ण हुआ और रिपोर्ट लिखी गई। |
| 1 | --fail-on-finding के साथ पूर्ण हुआ और कम से कम एक potentially_affected या unsupported_runtime परिणाम मौजूद। |
| 2 | उपयोग या परिचालन त्रुटि, जैसे खराब या अत्यधिक आकार का इनपुट, --force के बिना मौजूदा आउटपुट, या एक अलिखने योग्य आउटपुट। कोई आंशिक आउटपुट फ़ाइल नहीं छोड़ी जाती। |
| 130 | बाधित (Ctrl-C)। चरण के आधार पर, पूर्ण परिणाम एक बार लिखे जाते हैं और अपूर्ण के रूप में चिह्नित किए जाते हैं, या कुछ भी नहीं लिखा जाता। पहले से प्रकाशित रिपोर्ट जैसी लिखी गई थी वैसी ही छोड़ दी जाती है और पुनः प्रयास नहीं किया जाता। |
एग्ज़िट 2 का अर्थ है कि रन स्वयं विफल हुआ। यह एक मूल्यांकन परिणाम नहीं है। एग्ज़िट 130 का चरण-दर-चरण व्यवहार docs/REFERENCE.md में है।
status | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया अपस्ट्रीम संस्करण अपने सूचीबद्ध मेजर (22.x, 24.x, 26.x) के फ़िक्स्ड रिलीज़ से नीचे है। यह पुष्ट शोषणीयता नहीं है। |
fixed_version_reported | रिपोर्ट किया गया अपस्ट्रीम संस्करण उस फ़िक्स्ड रिलीज़ के बराबर या उससे ऊपर है। यह सुरक्षा की या तैनात बाइनरी में क्या है इसकी गारंटी नहीं है। |
unsupported_runtime | मेजर Node.js रिलीज़ शेड्यूल में एंड-ऑफ़-लाइफ़ से आगे है। विक्रेता बताता है कि एंड-ऑफ़-लाइफ़ संस्करण हमेशा किसी सुरक्षा रिलीज़ से प्रभावित होते हैं। |
unknown | संस्करण अनुपस्थित, विकृत, एक प्रीरिलीज़/नाइटली/rc, एक विक्रेता या कस्टम बिल्ड, परस्पर विरोधी, या किसी अ-कवर किए गए मेजर (उदाहरण के लिए 27.x) में है। |
| Node.js मेजर | 22.x | 24.x | 26.x |
|---|---|---|---|
| फ़िक्स्ड इन | 22.23.4 | 24.22.1 | 26.12.1 |