completetech-security/netscaler-cve-2026-88777-check
CVE-2026-88777 के लिए ऑफ़लाइन NetScaler ADC / Gateway साक्ष्य जाँचकर्ता। रिपोर्ट किया गया फ़र्मवेयर और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





NetScaler ADC और Gateway में Non-HTTP L7 मेमोरी करप्शन, CVE-2026-88777 के लिए ऑपरेटर द्वारा रिपोर्ट किए गए NetScaler बिल्ड और कॉन्फ़िगरेशन साक्ष्य का ऑफ़लाइन ट्राइएज।
यह चेकर एक स्टैंडअलोन, मानक-लाइब्रेरी Python स्क्रिप्ट है। यह आपके द्वारा दिए गए बिल्ड स्ट्रिंग्स की तुलना विक्रेता के फ़िक्स्ड बिल्ड्स से करता है और JSON, CSV या HTML में रिपोर्ट करता है। यह कभी भी किसी एप्लायंस से संपर्क नहीं करता, एप्लिकेशन कोड नहीं चलाता, कॉन्फ़िगरेशन स्कैन नहीं करता, कोई एक्सप्लॉइट पेलोड नहीं भेजता या शोषण-क्षमता का परीक्षण नहीं करता, और इसमें कोई नेटवर्क मोड नहीं है।
यह रिपॉज़िटरी केवल एक CVE को कवर करती है और node2shell-check तथा php2shell-check की रिपोर्टिंग परंपराओं का पालन करती है। प्रत्येक परिणाम एक असत्यापित ऑपरेटर दावा है।
potentially_affected पुष्ट शोषण-क्षमता नहीं है।fixed_version_reported सत्यापित पैच या सुरक्षा की गारंटी नहीं है।unknown कभी भी सुरक्षित नहीं है।exploitability: not_tested होता है।python3)। CI 3.10 और 3.14 को कवर करता है।python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
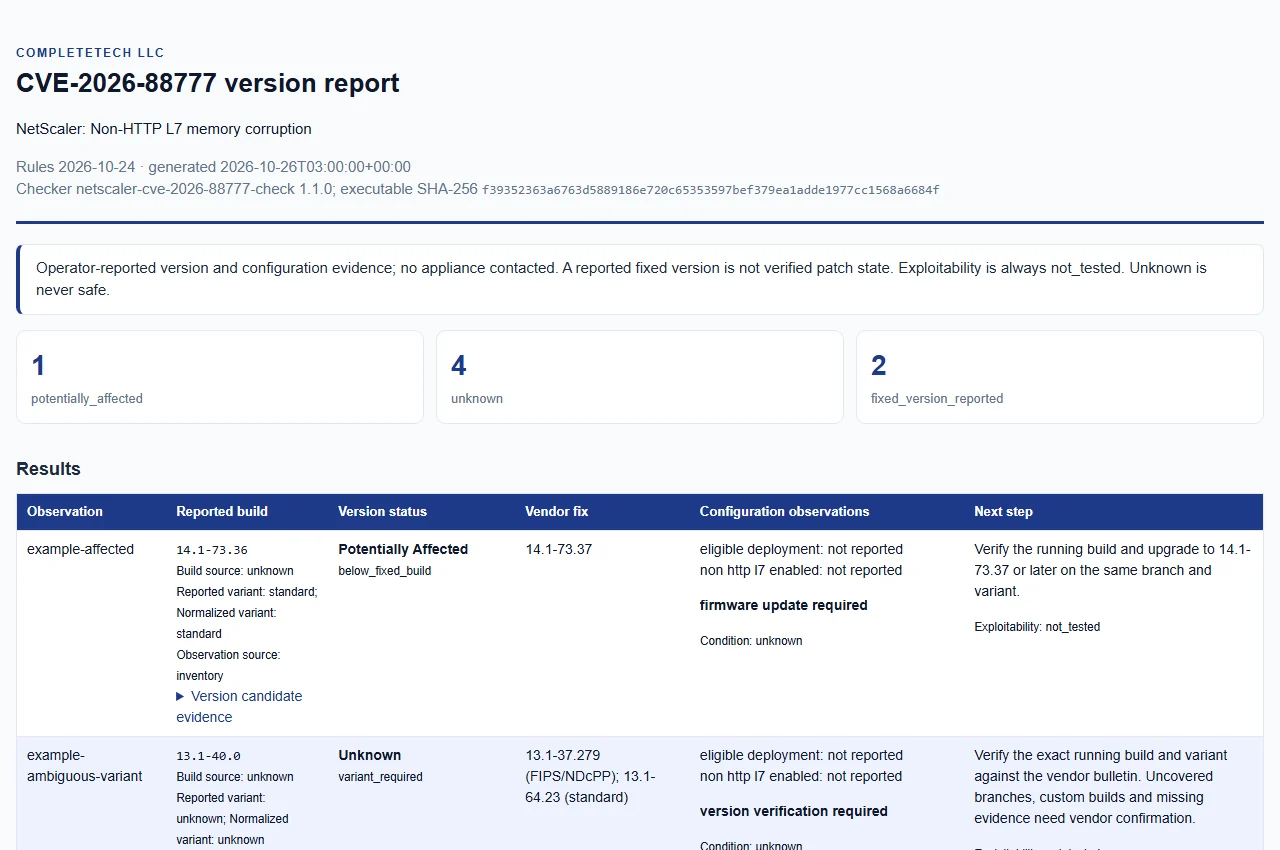
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help सभी विकल्पों को सूचीबद्ध करता है। इनपुट को एक ही रन में संयोजित किया जा सकता है। मौजूदा रिपोर्ट फ़ाइल को तब तक अस्वीकार कर दिया जाता है जब तक --force प्रदान न किया जाए।
| विकल्प | उद्देश्य |
|---|---|
--version BUILD | रिपोर्ट किया गया NetScaler बिल्ड; दोहराने योग्य |
--variant standard|fips|ndcpp | प्रत्येक --version पर लागू वेरिएंट; बताया न गया या अस्पष्ट वेरिएंट अज्ञात रह सकता है |
--build-source SOURCE | प्रत्येक --version पर लागू उद्गम: unknown (डिफ़ॉल्ट), official या citrix। कोई अन्य मान परिणाम को अज्ञात रखता है |
--inventory FILE | सख्त JSON इन्वेंटरी; दोहराने योग्य |
--csv-list FILE | version हेडर वाली सख्त CSV; दोहराने योग्य |
--eligible-deployment, --non-http-l7-enabled | कॉन्फ़िगरेशन अवलोकन: true, false या unknown (डिफ़ॉल्ट); देखें कॉन्फ़िगरेशन अवलोकन |
--format json|csv|html | रिपोर्ट प्रारूप (डिफ़ॉल्ट json) |
--output FILE | रिपोर्ट फ़ाइल (डिफ़ॉल्ट stdout); निर्देशिका पहले से मौजूद होनी चाहिए |
--force | मौजूदा रिपोर्ट फ़ाइल को स्पष्ट रूप से बदलें |
--fail-on-finding | निष्कर्ष मौजूद होने पर 1 के साथ बाहर निकलें; देखें एग्ज़िट कोड |
--tool-version | टूल का नाम और संस्करण प्रिंट करें |
इनपुट सीमाएँ: प्रति रन अधिकतम 100 इनपुट फ़ाइलें और 10,000 अवलोकन, प्रति फ़ाइल 4 MiB और प्रति स्ट्रिंग 512 अक्षर। इनपुट एक नियमित फ़ाइल होना चाहिए; अभिलेख और निर्देशिका ट्री कभी नहीं खोले जाते। इनपुट और आउटपुट पथ भिन्न होने चाहिए, और डायग्नोस्टिक्स निजी पथ या प्रदान किए गए मानों को प्रतिध्वनित नहीं करते। आवश्यक फ़ील्ड, वैकल्पिक version_candidates, सख्त JSON/CSV नियम और पूर्ण आउटपुट-पथ सुरक्षाएँ संदर्भ में हैं।
सिंथेटिक उदाहरण इन्वेंटरी JSON इनपुट का आकार दिखाती है।
प्रभावित का अर्थ है एक ही शाखा और वेरिएंट के लिए निश्चित बिल्ड से सख्ती से पहले। कोई निचली सीमा या जीवनचक्र निष्कर्ष नहीं गढ़ा जाता। अन्य शाखाएँ और 14.1 NDcPP अज्ञात रहते हैं। एक बताया न गया 13.1 वेरिएंट अज्ञात रहता है जहाँ standard और FIPS/NDcPP तुलनाएँ असहमत होती हैं।
| शाखा और वेरिएंट | विक्रेता निश्चित बिल्ड |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
पार्सर 14.1-73.37, 14.1.73.37 और NS14.1: Build 73.37.nc स्वीकार करता है, जिसमें वैकल्पिक nc मार्कर से पहले वैकल्पिक रूप से FIPS/NDcPP अंकित हो सकता है। केवल बिल्ड टेक्स्ट प्रदान करें। विकृत, योग्यताप्राप्त, गैर-ASCII, परस्पर विरोधी, कस्टम-बिल्ड और अ-कवर किया गया साक्ष्य अज्ञात रहता है।
स्पष्ट अवलोकन true, false या unknown CLI फ़्लैग, JSON बूलियन/null या प्रलेखित CSV मानों के रूप में प्रदान करें। वे संस्करण स्थिति से अलग रहते हैं और पहुँच-योग्यता सिद्ध नहीं करते। कोई स्थानीय कॉन्फ़िगरेशन या प्रक्रिया डेटा एकत्र नहीं किया जाता।
| CLI अवलोकन | अर्थ | एक्सपोज़र शर्त अपेक्षा करती है |
|---|---|---|
--eligible-deployment | उपकरण एक LB/CS या CGNAT-LSN/NAT64 परिनियोजन है | true |
--non-http-l7-enabled | एक गैर-HTTP L7 प्रोटोकॉल सुविधा सक्षम है | true |
प्रारूप JSON, फ़ॉर्मूला-सुरक्षित CSV और स्व-निहित, स्क्रिप्ट-रहित HTML हैं। सिंथेटिक उदाहरण इनपुट और उत्पन्न रिपोर्ट किसी वास्तविक सिस्टम का वर्णन नहीं करते।