completetech-security/http2shell-check
ऑफ़लाइन Brotli / HTTP2Shell (CVE-2026-111497) एक्सपोज़र और इन्वेंटरी चेकर, सत्यापित इकोसिस्टम्स में। Python 3.10+, कोई निर्भरता या एक्सप्लॉइट पेलोड नहीं।

Brotli डिकोडर एक्सपोज़र, प्रमाण के साथ।
http2shell-check रिपोर्ट किए गए वर्ज़न और कंपोनेंट इन्वेंटरी का आकलन CVE-2026-111497 के लिए करता है, जो Google Brotli डिकोडर की भेद्यता है और जिसे HTTP2Shell या Node2Shell भी कहा जाता है। ये नाम एक ही अंतर्निहित दोष को दर्शाते हैं। HTTP/2 आवश्यक नहीं है।
यह native Brotli, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio, और सटीक Debian सोर्स-पैकेज स्नैपशॉट को कवर करता है। स्टैंडअलोन Python चेकर कोई नेटवर्क अनुरोध नहीं करता, कोई डिकोडर इम्पोर्ट नहीं करता, और कोई एक्सप्लॉइट पेलोड नहीं भेजता। वर्ज़न तुलना ट्रायाज है, प्रमाण नहीं: शोषणीयता सदैव not_tested रहती है, और रिपोर्ट किया गया फ़िक्स्ड वर्ज़न सत्यापित रूप से तैनात पैच नहीं है।
Windows, Linux, या macOS पर Python 3.10+। इंस्टॉल करने के लिए कुछ नहीं है: चेकर और उसके टेस्ट केवल स्टैंडर्ड लाइब्रेरी का उपयोग करते हैं। जहाँ python उपलब्ध न हो वहाँ python3 का उपयोग करें।
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
मौजूदा आउटपुट फ़ाइलों को --force दिए बिना अस्वीकार कर दिया जाता है। वास्तविक इन्वेंटरी और रिपोर्ट को Git के बाहर रखें। चेकर फ़ाइल कहीं और कॉपी किए जाने पर भी काम करती है; यदि आप HTML रिपोर्ट में लोगो चाहते हैं तो --logo approved-logo.png दें।
कम से कम एक इनपुट दें। --component, --inventory, --pip-list, और --node-inventory को दोहराया और संयोजित किया जा सकता है; प्रत्येक स्वतंत्र अवलोकन बनाता है।
| इनपुट | स्रोत |
|---|---|
--component PRODUCT=VERSION | कमांड लाइन पर दिया गया एकल संस्करण। |
--inventory PATH | कैनोनिकल बहु-घटक JSON इन्वेंटरी। |
--pip-list PATH | python -m pip list --format=json का आउटपुट; केवल Brotli/brotlicffi प्रविष्टियों का आकलन किया जाता है। |
--node-inventory PATH | एक मौजूदा node2shell-check कलेक्टर v1 फ़ाइल। |
सामान्य विकल्प:
| विकल्प | डिफ़ॉल्ट | व्यवहार |
|---|---|---|
--format csv|json|html | csv | आउटपुट प्रारूप; सभी प्रारूप समान घटक निष्कर्ष और रिपोर्ट मेटाडेटा रखते हैं। |
--output PATH | stdout | पूर्ण रिपोर्ट को परमाणु रूप से प्रकाशित करें। |
--force | बंद | मौजूदा आउटपुट फ़ाइल को बदलें। इनपुट, चेकर, और लोगो फ़ाइलें सुरक्षित रहती हैं। |
--brand NAME | CompleteTech LLC | HTML संगठन लेबल। |
--logo PATH | डिफ़ॉल्ट ब्रांड के लिए बंडल किया गया assets/logo.png, यदि मौजूद हो | 1 MiB तक का PNG एम्बेड करें। कस्टम ब्रांड डिफ़ॉल्ट लोगो को छोड़ देता है। |
--fail-on-finding | बंद | potentially_affected या unsupported_runtime परिणामों के लिए 1 के साथ बाहर निकलें। |
--version, --help | टूल संस्करण या उपयोग प्रिंट करें। |
कैनोनिकल इन्वेंटरी स्कीमा, एडाप्टर विवरण, फ़ील्ड सीमाएँ, और पूर्ण विकल्प और एग्ज़िट-कोड संदर्भ docs/REFERENCE.md में हैं। उत्पाद पहचानकर्ता और संस्करण नियम कार्यप्रणाली में हैं। अज्ञात पहचानकर्ता अनुमानित मिलान नहीं, बल्कि अज्ञात कवरेज उत्पन्न करते हैं।
| कोड | अर्थ |
|---|---|
0 | रिपोर्ट बिना किसी परिचालन त्रुटि के लिखी गई। |
1 | --fail-on-finding के साथ, कम से कम एक परिणाम potentially_affected या unsupported_runtime है। |
2 | परिचालन विफलता: अमान्य तर्क, या इनपुट, संग्रह, या आउटपुट त्रुटि। अन्य इनपुट से वैध अवलोकन जहाँ संभव हो रखे जाते हैं। |
130 | बाधित। |
आकलन के दौरान व्यवधान पूर्ण घटक अवलोकनों को complete=false के साथ प्रकाशित करता है। आउटपुट के दौरान व्यवधान मौजूदा गंतव्य को सुरक्षित रखता है और कोई नई रिपोर्ट नहीं छोड़ सकता है। परिचालन त्रुटियाँ आकलन परिणाम नहीं हैं, और आंशिक रिपोर्ट पूर्ण रिपोर्ट नहीं है।
HTML रिपोर्ट एक ऑफ़लाइन, स्क्रिप्ट-रहित फ़ाइल है। इसमें एम्बेडेड लोगो, सारांश गणनाएँ, प्राथमिकता वाले घटक अवलोकन, साक्ष्य, अज्ञात, कवरेज अंतराल, उपचार, शाखा सुधार, और स्रोत लिंक शामिल हैं। यह लाइट और डार्क थीम के अनुकूल होती है और साफ़ प्रिंट होती है। कस्टम ब्रांडिंग के लिए --brand "Your Organization" --logo approved-logo.png का उपयोग करें।
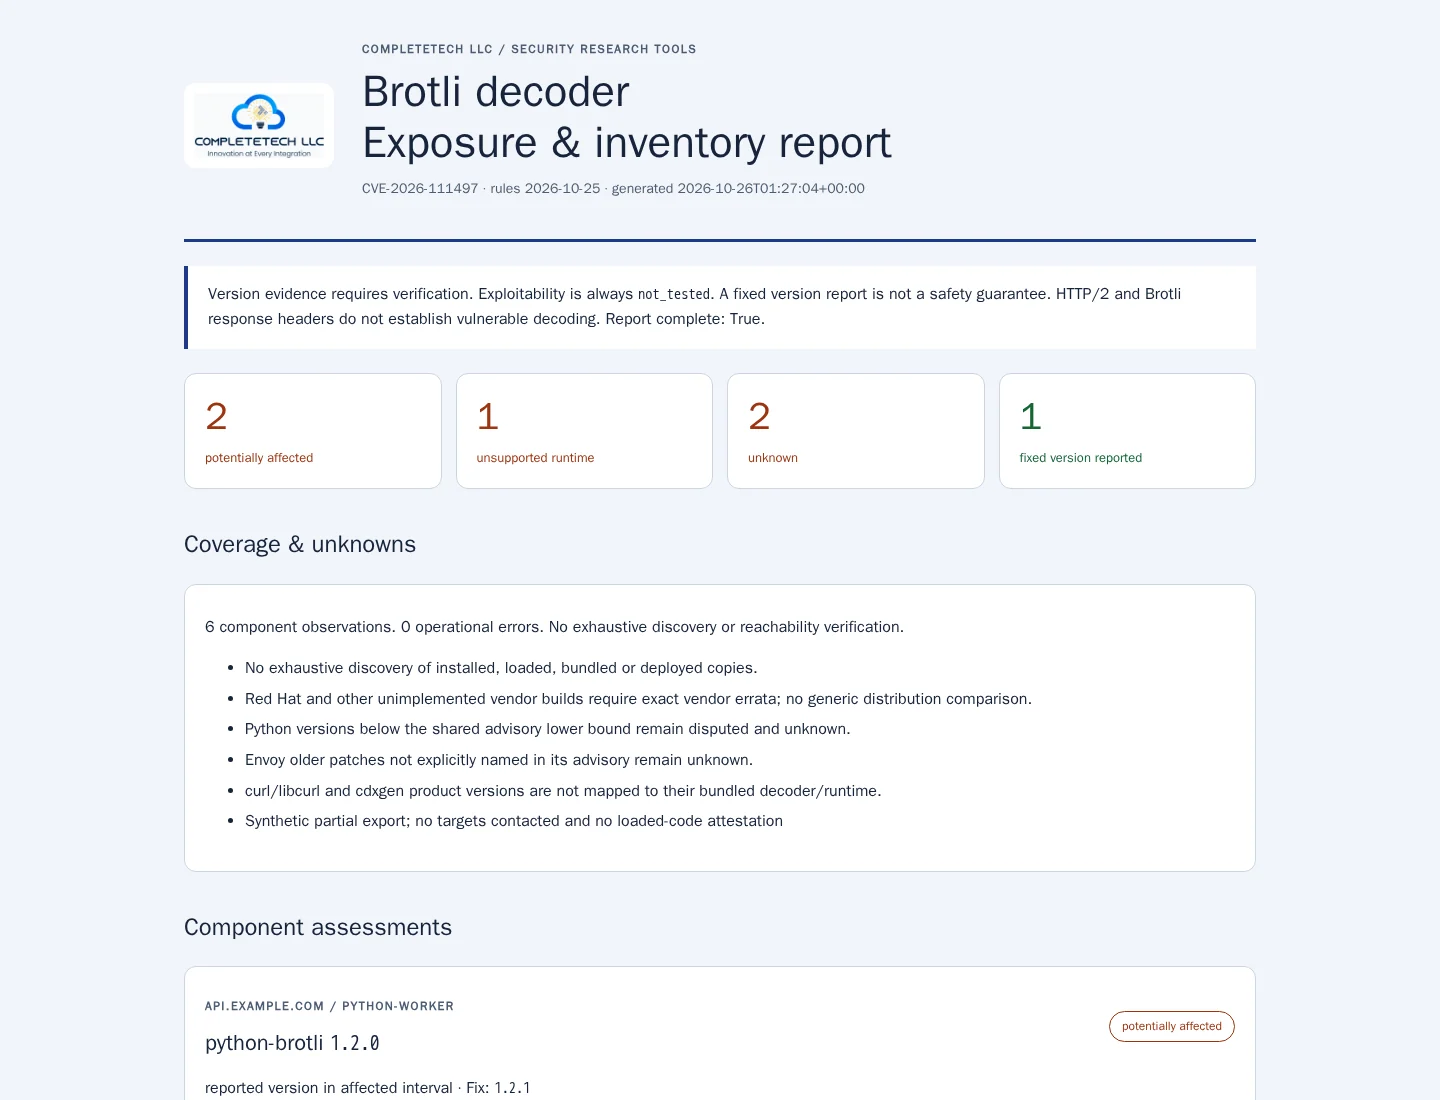
सिंथेटिक उदाहरण खोलें। स्क्रीनशॉट वास्तविक उत्पन्न आउटपुट दिखाते हैं; कोई लक्ष्य स्कैन नहीं किया गया। संकीर्ण लेआउट और प्रिंट पूर्वावलोकन भी देखें।
| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया संस्करण सत्यापित प्रभावित अंतराल या सटीक विक्रेता पैकेज से मेल खाता है। वास्तविक तैनात प्रतिलिपि और इनपुट पथों को सत्यापित करें। |
fixed_version_reported | संस्करण लागू नियम को पूरा करता है। तैनात पैच स्थिति और सुरक्षा असत्यापित रहती है। |
unsupported_runtime | एक पुरानी, असमर्थित Node.js लाइन को अपग्रेड या विक्रेता समीक्षा की आवश्यकता है। यह CVE पुष्टि नहीं है। |
unknown | अनुपलब्ध, विवादित, सशर्त, कस्टम, परस्पर विरोधी, या बिना कवरेज वाले साक्ष्य की समीक्षा आवश्यक है। |
अज्ञात परिणाम exit code 1 ट्रिगर नहीं करते, लेकिन प्रमुखता से गिने जाते हैं। एक सफल कमांड एक स्वच्छ सुरक्षा मूल्यांकन नहीं है, और रिपोर्ट की गिनती किसी परिसंपत्ति की सुरक्षा का निर्णय नहीं है। प्रत्येक घटक प्रति की प्रतिलिपि का अलग-अलग मूल्यांकन किया जाता है, इसलिए एक निश्चित परिणाम कभी भी किसी प्रभावित या अज्ञात प्रतिलिपि को मिटाता नहीं है।
नियम अंतर्निहित और दिनांकित 2026-10-25 हैं; वे ऑफ़लाइन स्नैपशॉट हैं, स्वचालित रूप से ताज़ा किया गया फ़ीड नहीं। नीचे दिए गए प्रत्येक उत्पाद पहचानकर्ता का मूल्यांकन उसके अपने नियम द्वारा किया जाता है: