 coleleavitt/aamva-pdf417-vulnerability-research
AAMVA-अनुरूप पहचान प्रणालियों में प्रणालीगत PDF417 सत्यापन कमजोरियों पर शोध (CVE-2025-31336, CVE-2025-31337, scr1841160)

इस रिपॉजिटरी में व्यापक सुरक्षा अनुसंधान है जो सरकारी आईडी, उद्यम समाधानों और उपभोक्ता अनुप्रयोगों को प्रभावित करने वाले AAMVA-मानक PDF417 बारकोड सत्यापन प्रणालियों में महत्वपूर्ण कमजोरियों का दस्तावेजीकरण करता है। अनुसंधान में एक पूर्णतः कार्यशील प्रूफ ऑफ कॉन्सेप्ट (PoC) शामिल है जो आईडी सत्यापन प्रणालियों द्वारा ड्राइवर लाइसेंस बारकोड प्रसंस्करण में प्रणालीगत दोषों को प्रदर्शित करता है।
महत्वपूर्ण: यह कोड केवल सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। अनुमत उपयोग के लिए LICENSE.md फ़ाइल देखें।
यह अनुसंधान निम्नलिखित के अनुपालन में किया गया:
यह अनुसंधान आवंटित भेद्यताओं को प्रदर्शित करता है:
आधार स्कोर: 10.0 (गंभीर)
वेक्टर: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
विवरण:
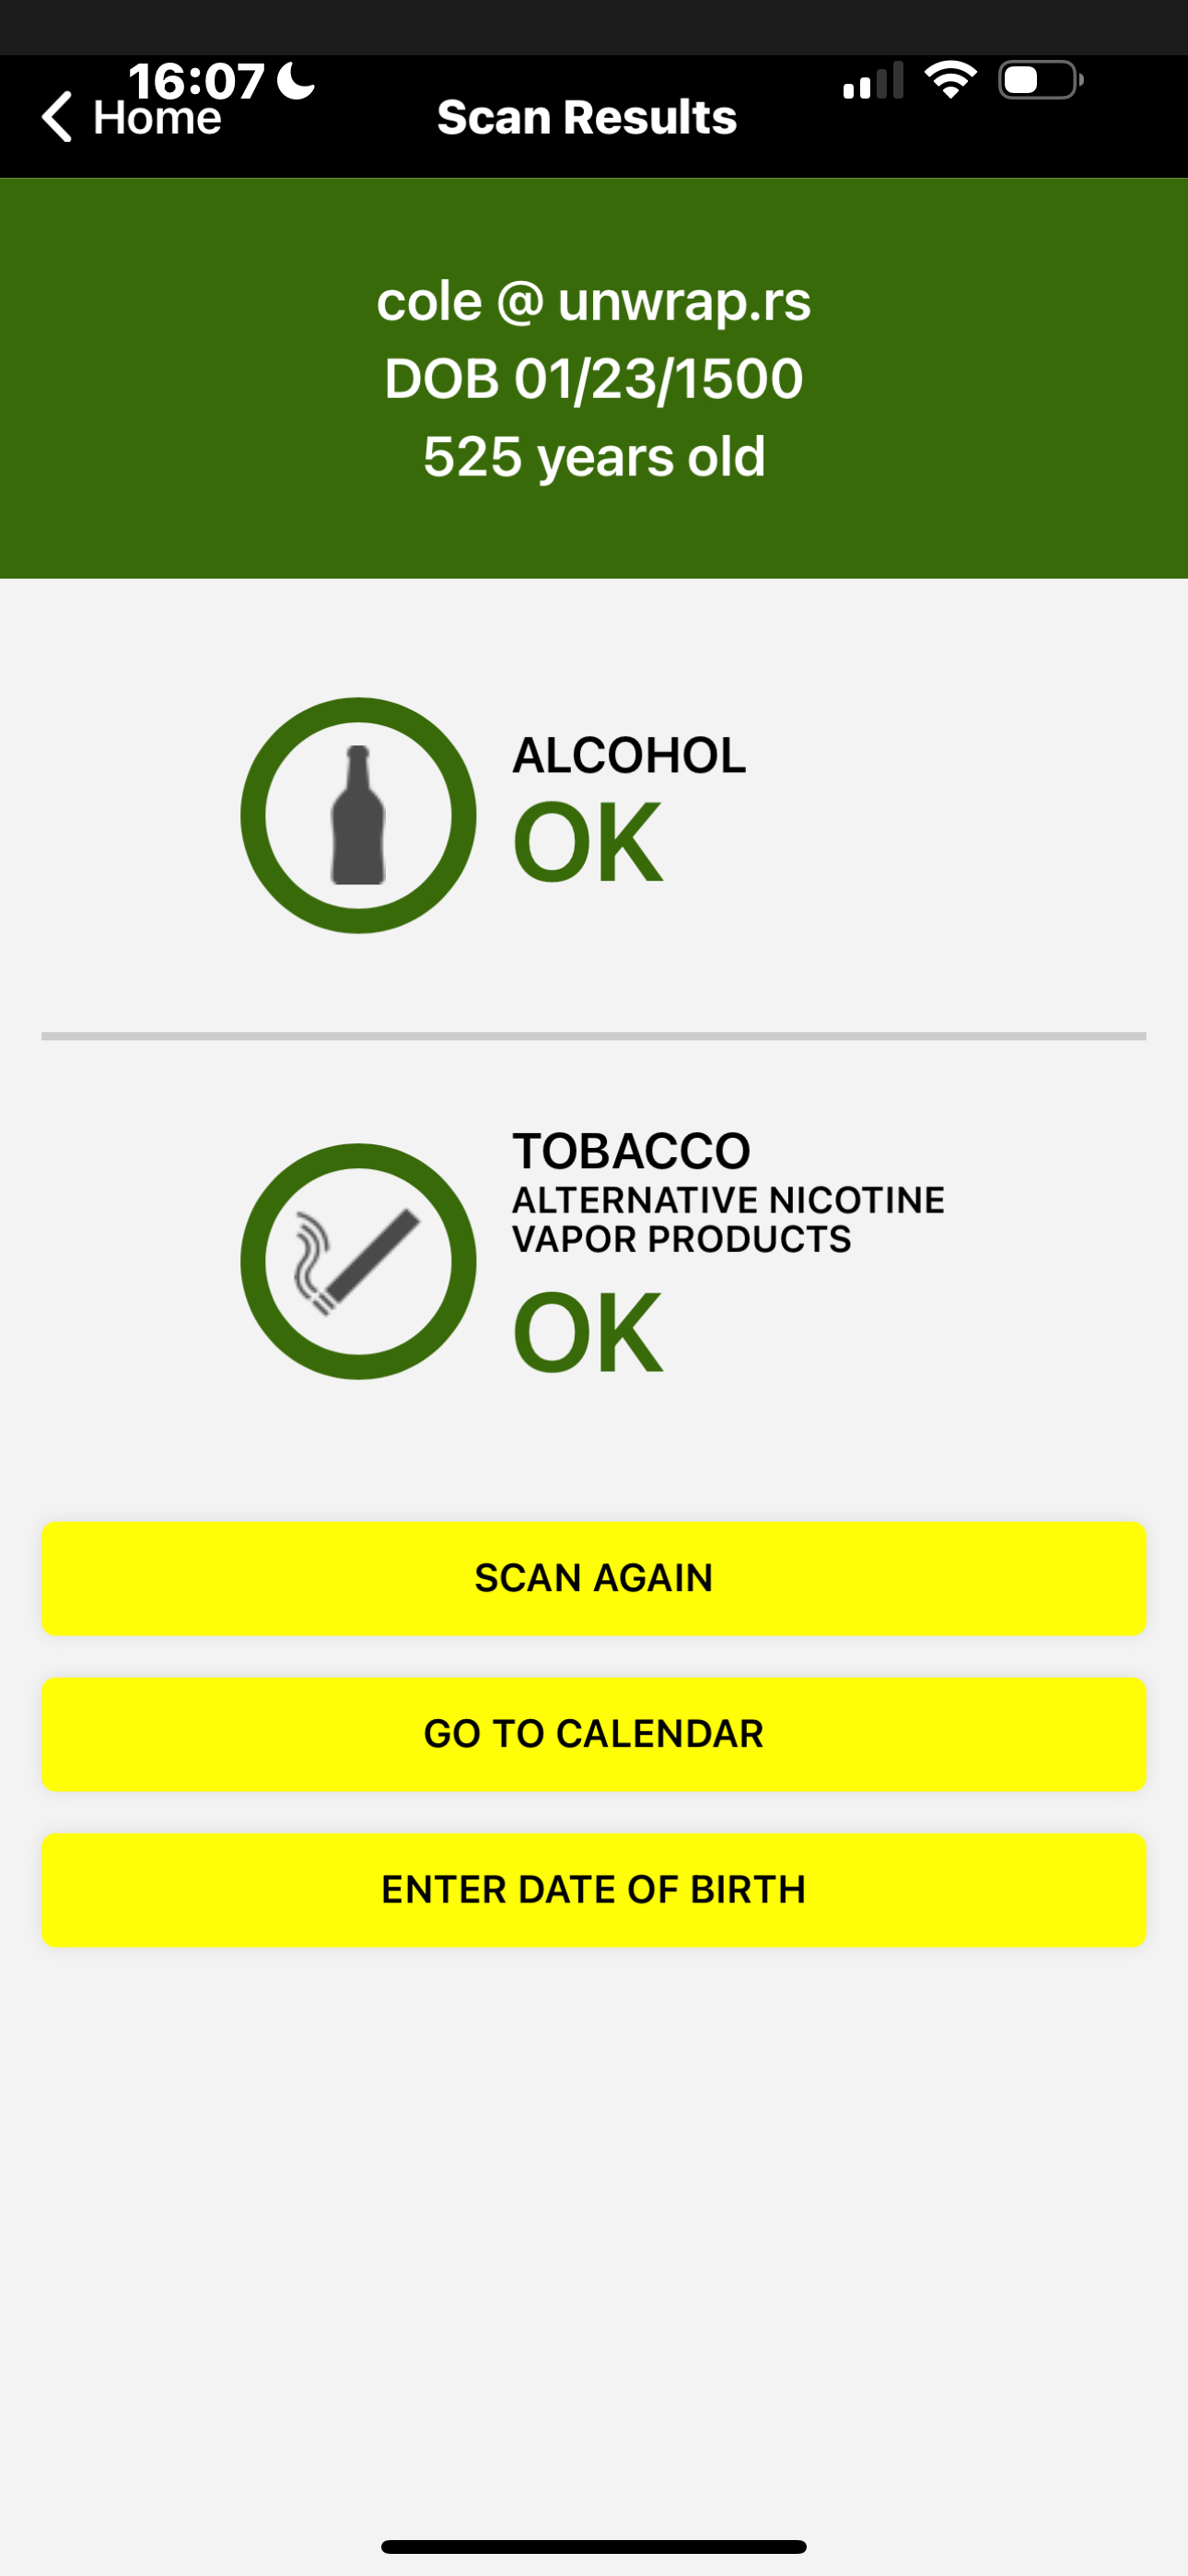
शोषण उदाहरण:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## समन्वय इतिहास और विक्रेता प्रतिक्रिया सारांश
### प्रकटीकरण समयरेखा
- **22 मार्च, 2025**: MITRE को प्रारंभिक CVE अनुरोध प्रस्तुत किया गया
- **25 मार्च, 2025**: IDScan.net प्रूफ-ऑफ-कॉन्सेप्ट प्रस्तुतिकरण और स्वीकृति
- **28 मार्च, 2025**: TokenWorks द्वारा भेद्यता स्वीकृति प्राप्त हुई
- **3 अप्रैल, 2025**: CISA VINCE मामला VU#396042 आधिकारिक रूप से खोला गया
- **9-16 अप्रैल, 2025**: प्रभावित विक्रेताओं के साथ व्यापक तकनीकी चर्चाएँ
- **18 जून, 2025**: CISA मामला बंद करने का निर्णय ("समझा गया जोखिम" के रूप में खारिज)
- **1 जुलाई, 2025**: विस्तारित समन्वय अवधि के बाद सार्वजनिक प्रकटीकरण
### विक्रेता प्रतिक्रियाएँ और तकनीकी असहमतियाँ
#### IDScan.net (Joshua Sheetz, CISO/VP Engineering)
**प्रारंभिक प्रतिक्रिया**: *"इसकी जांच करने के बाद, ऐसा लगता है कि आप केवल बारकोड डेटा को स्पूफ कर रहे हैं। यह एक सामान्य मानक है।"*
**तकनीकी स्थिति**:
- दावा किया कि उनका पार्सर "सिर्फ डेटा पढ़ता है" और सत्यापन के लिए जिम्मेदार नहीं है
- तर्क दिया कि असंभव मान (524 वर्ष पुराने व्यक्ति) "पार्सर" में स्वीकार्य हैं
- कार्यान्वयन-विशिष्ट भेद्यताओं को AAMVA मानक सीमाओं के रूप में खारिज किया
- "सैकड़ों एल्गोरिथम सुरक्षा जाँचों" के बारे में अपने स्वयं के विपणन दावों का खंडन किया
**विपणन बनाम वास्तविकता अंतर**:
- VeriScan वेबसाइट "फर्जी आईडी पहचान / आईडी प्रमाणीकरण" का वादा करती है
- "फर्जी आईडी पकड़ने" और "सुरक्षा जाँच" करने का दावा करती है
- तकनीकी विश्लेषण से प्रारूप अनुपालन से परे न्यूनतम सत्यापन का पता चला
#### TokenWorks प्रतिक्रिया
- इस मुद्दे को "DMV कार्यान्वयन समस्या" के रूप में स्वीकार किया
- क्रिप्टोग्राफिक सत्यापन के लिए विक्रेता की जिम्मेदारी को कम किया
- कोई सुधार समयसीमा प्रदान नहीं की गई
#### CISA निर्णय (18 जून, 2025)
**अंतिम निर्धारण**: *"CISA ने निर्णय लिया है कि यह कोई भेद्यता नहीं है क्योंकि यह AAMVA DL मानक में एक समझा गया जोखिम है।"*
**CISA की स्थिति का तकनीकी विश्लेषण**:
यह निर्णय मानक सीमाओं को कार्यान्वयन-विशिष्ट भेद्यताओं के साथ मिलाने जैसा प्रतीत होता है। शोध ने अलग-अलग तकनीकी मुद्दों का दस्तावेजीकरण किया:
1. **बहु-स्तरीय भेद्यता वर्गीकरण**:
- **स्तर 1**: AAMVA मानक क्रिप्टोग्राफिक कमियाँ (स्वीकृत)
- **स्तर 2**: कार्यान्वयन-विशिष्ट सत्यापन विफलताएँ (CISA द्वारा खारिज)
- **स्तर 3**: विपणन दावे बनाम वास्तविक सुरक्षा क्षमताएँ (संबोधित नहीं)
2. **कार्यान्वयन-विशिष्ट मुद्दे दस्तावेजीकृत**:
- **CWE-20 (अनुचित इनपुट सत्यापन)**: शारीरिक रूप से असंभव मान स्वीकार करना
- **CWE-345 (डेटा प्रामाणिकता का अपर्याप्त सत्यापन)**: कोई क्रिप्टोग्राफिक जाँच नहीं
- **CWE-770 (बिना सीमा के संसाधनों का आवंटन)**: कोई दर सीमित नहीं
- **CWE-841 (व्यवहारिक कार्यप्रवाह का अनुचित प्रवर्तन)**: कोई पैटर्न पहचान नहीं
## प्रूफ ऑफ कॉन्सेप्ट सत्यापन प्रमाण
### मिसौरी ShowMeID सरकारी एप्लिकेशन बाईपास
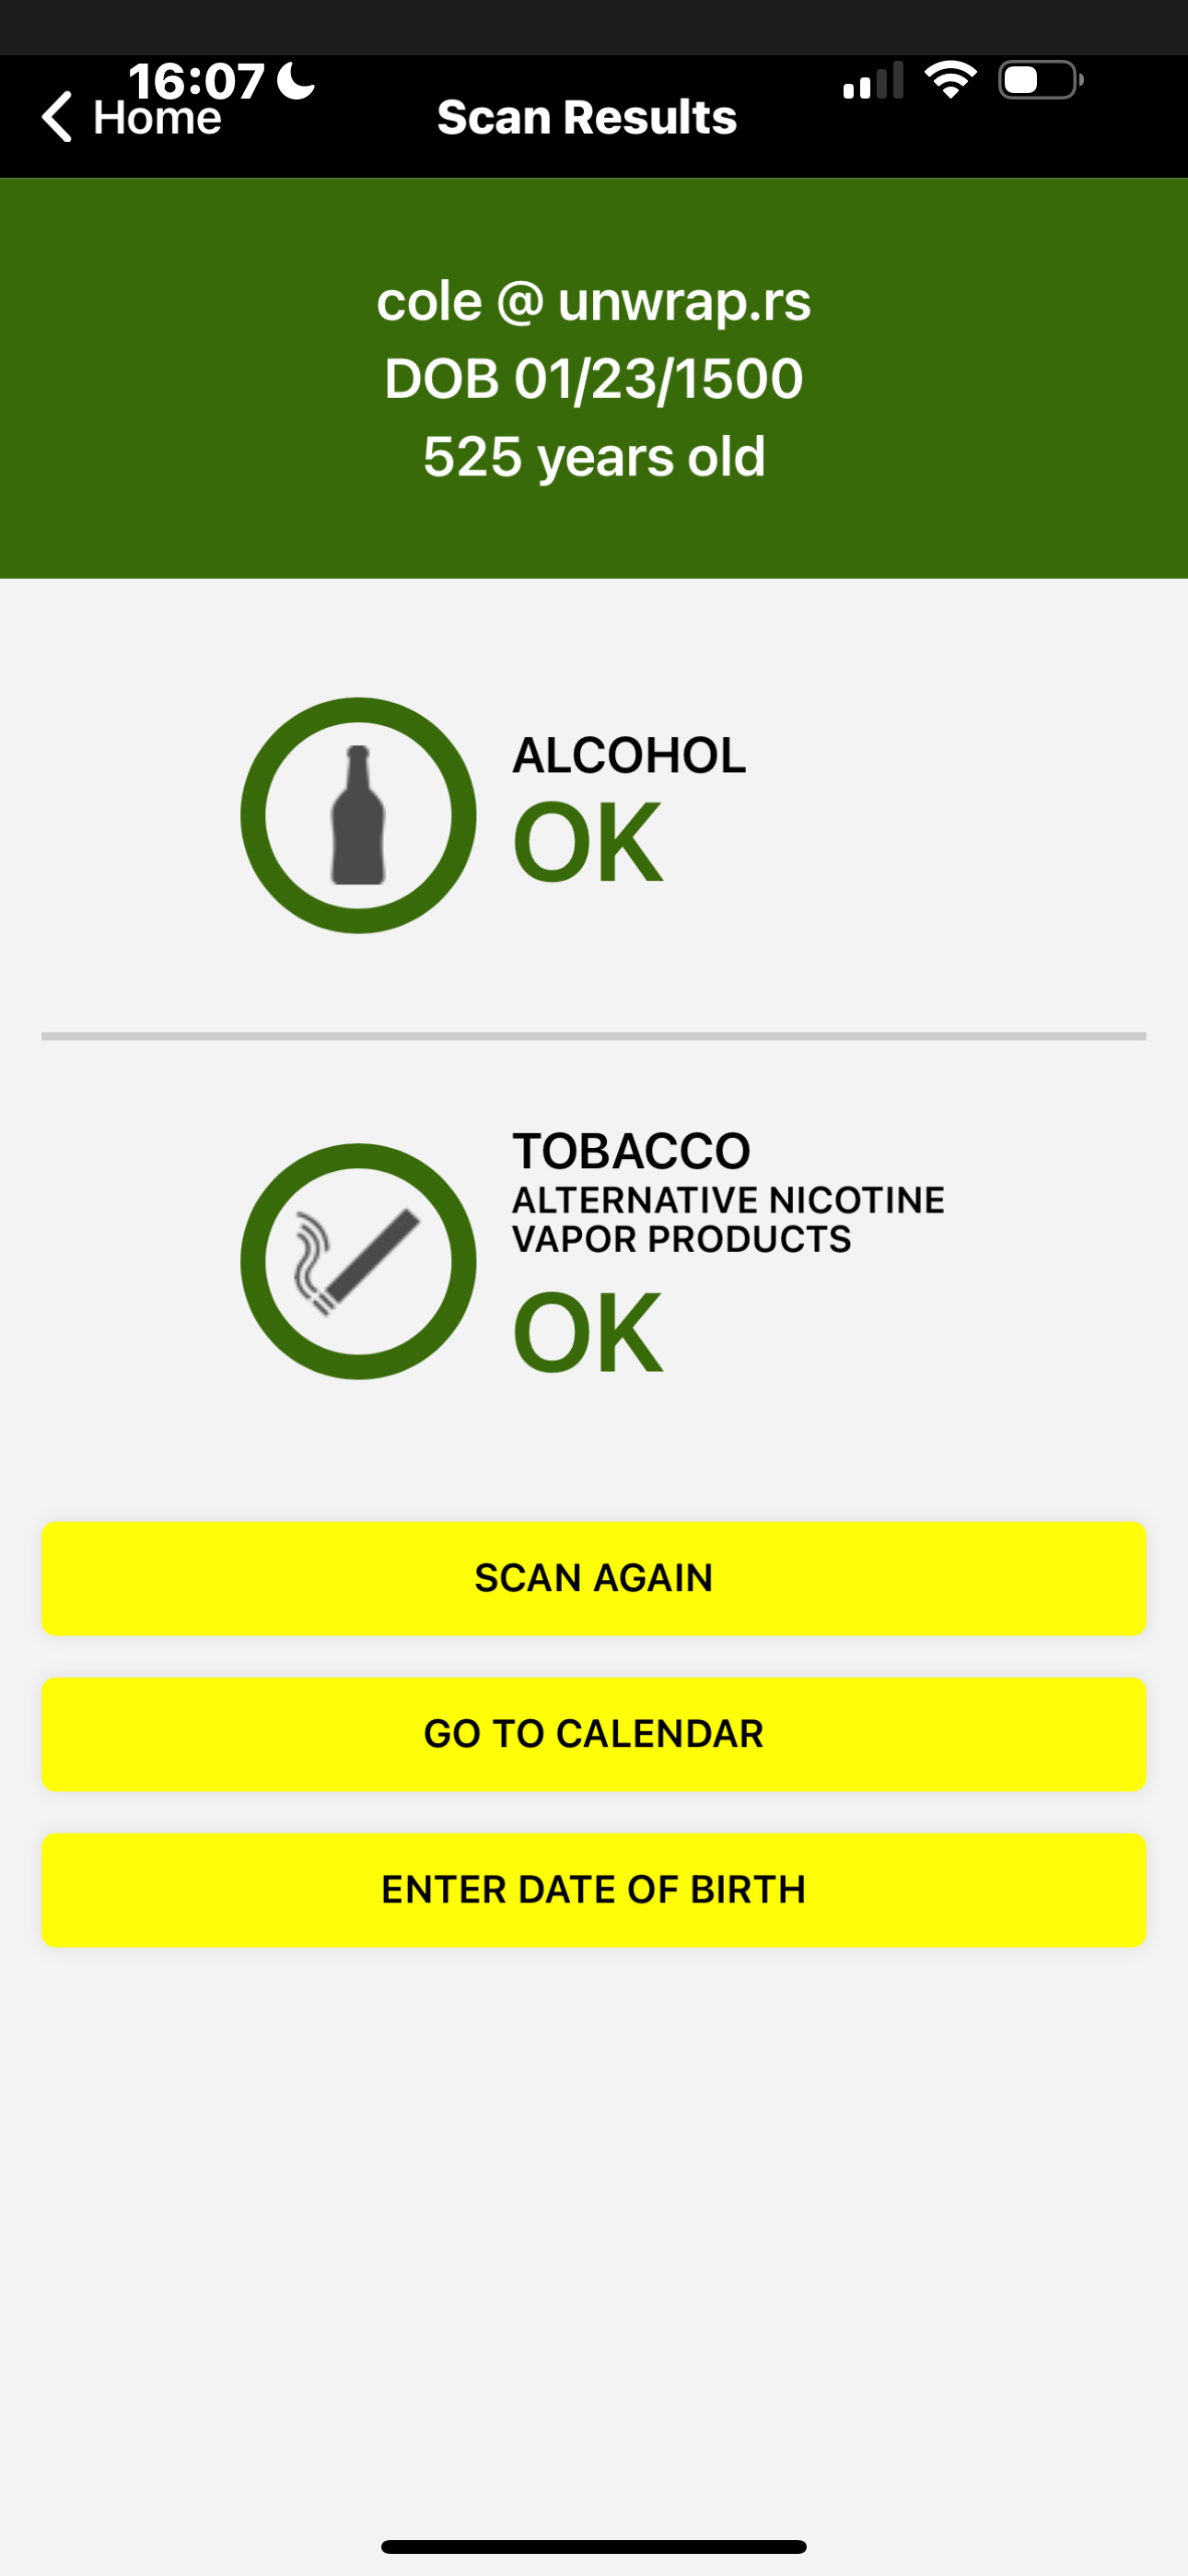 Missouri ShowMeID बाईपास प्रमाण```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
प्रभाव: मिसौरी के आधिकारिक सरकारी पहचान पत्र सत्यापन एप्लिकेशन का पूर्ण बाईपास, जो राज्य-स्तरीय पहचान सत्यापन प्रणालियों में प्रणालीगत कमजोरियों को प्रदर्शित करता है।
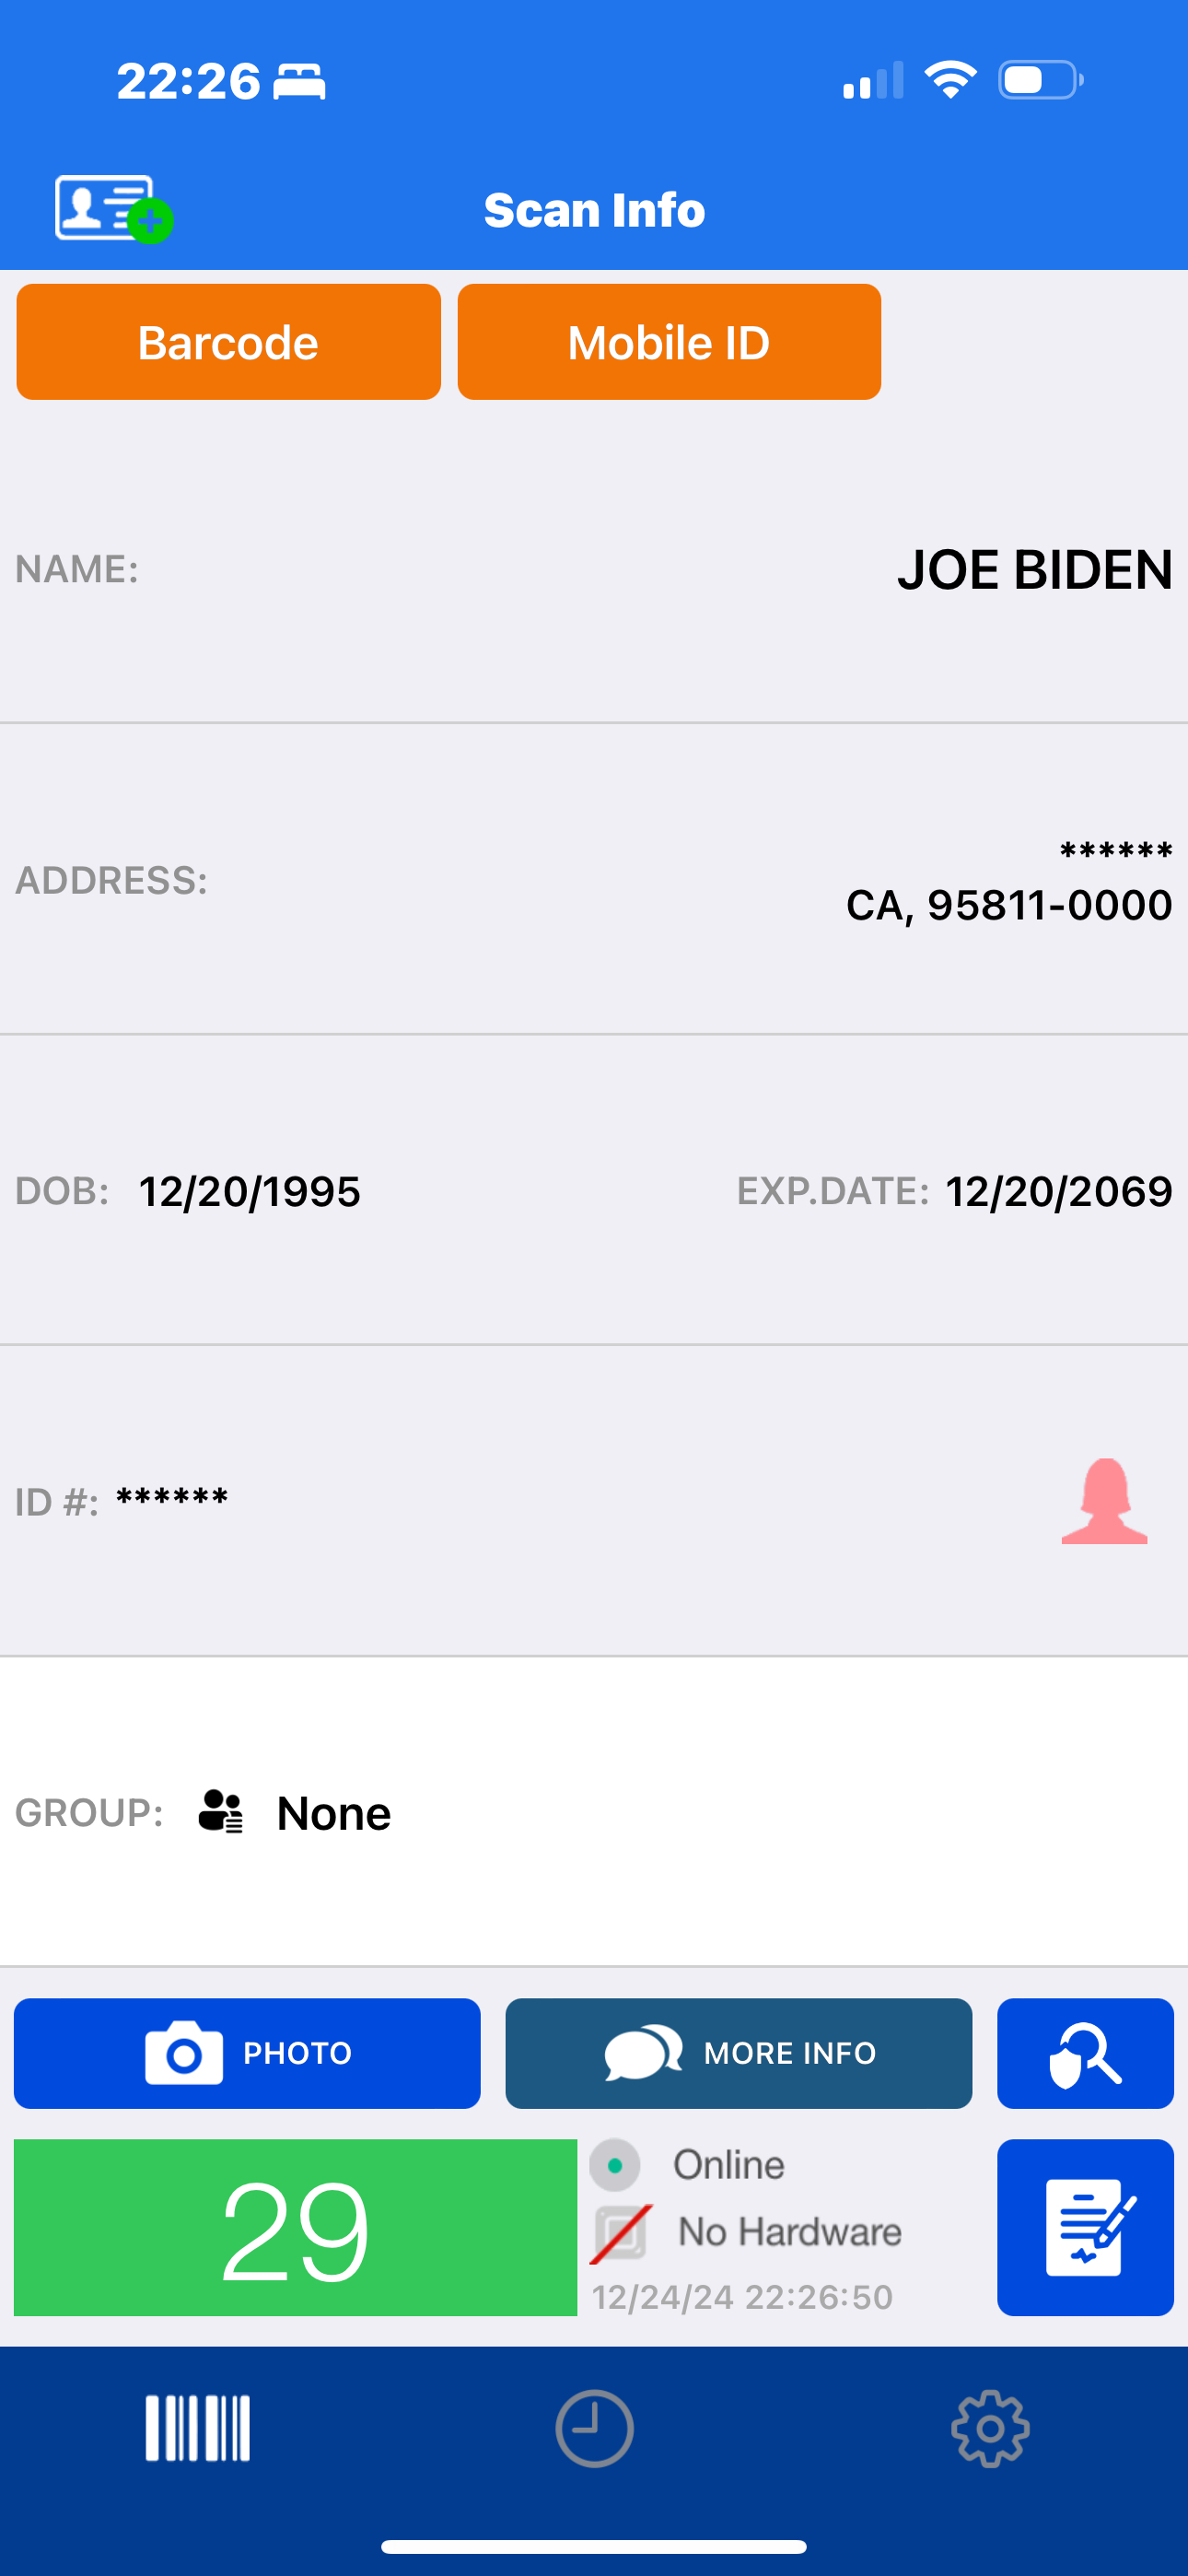 ```shell
gpg --verify signatures/veriscan/california/andrew_before.png.asc scan_proof/veriscan/california/andrew_before.png
gpg --verify signatures/veriscan/california/andrew_after.png.asc scan_proof/veriscan/california/andrew_after.png
#### एरिज़ोना लाइसेंस सत्यापन बाइपास
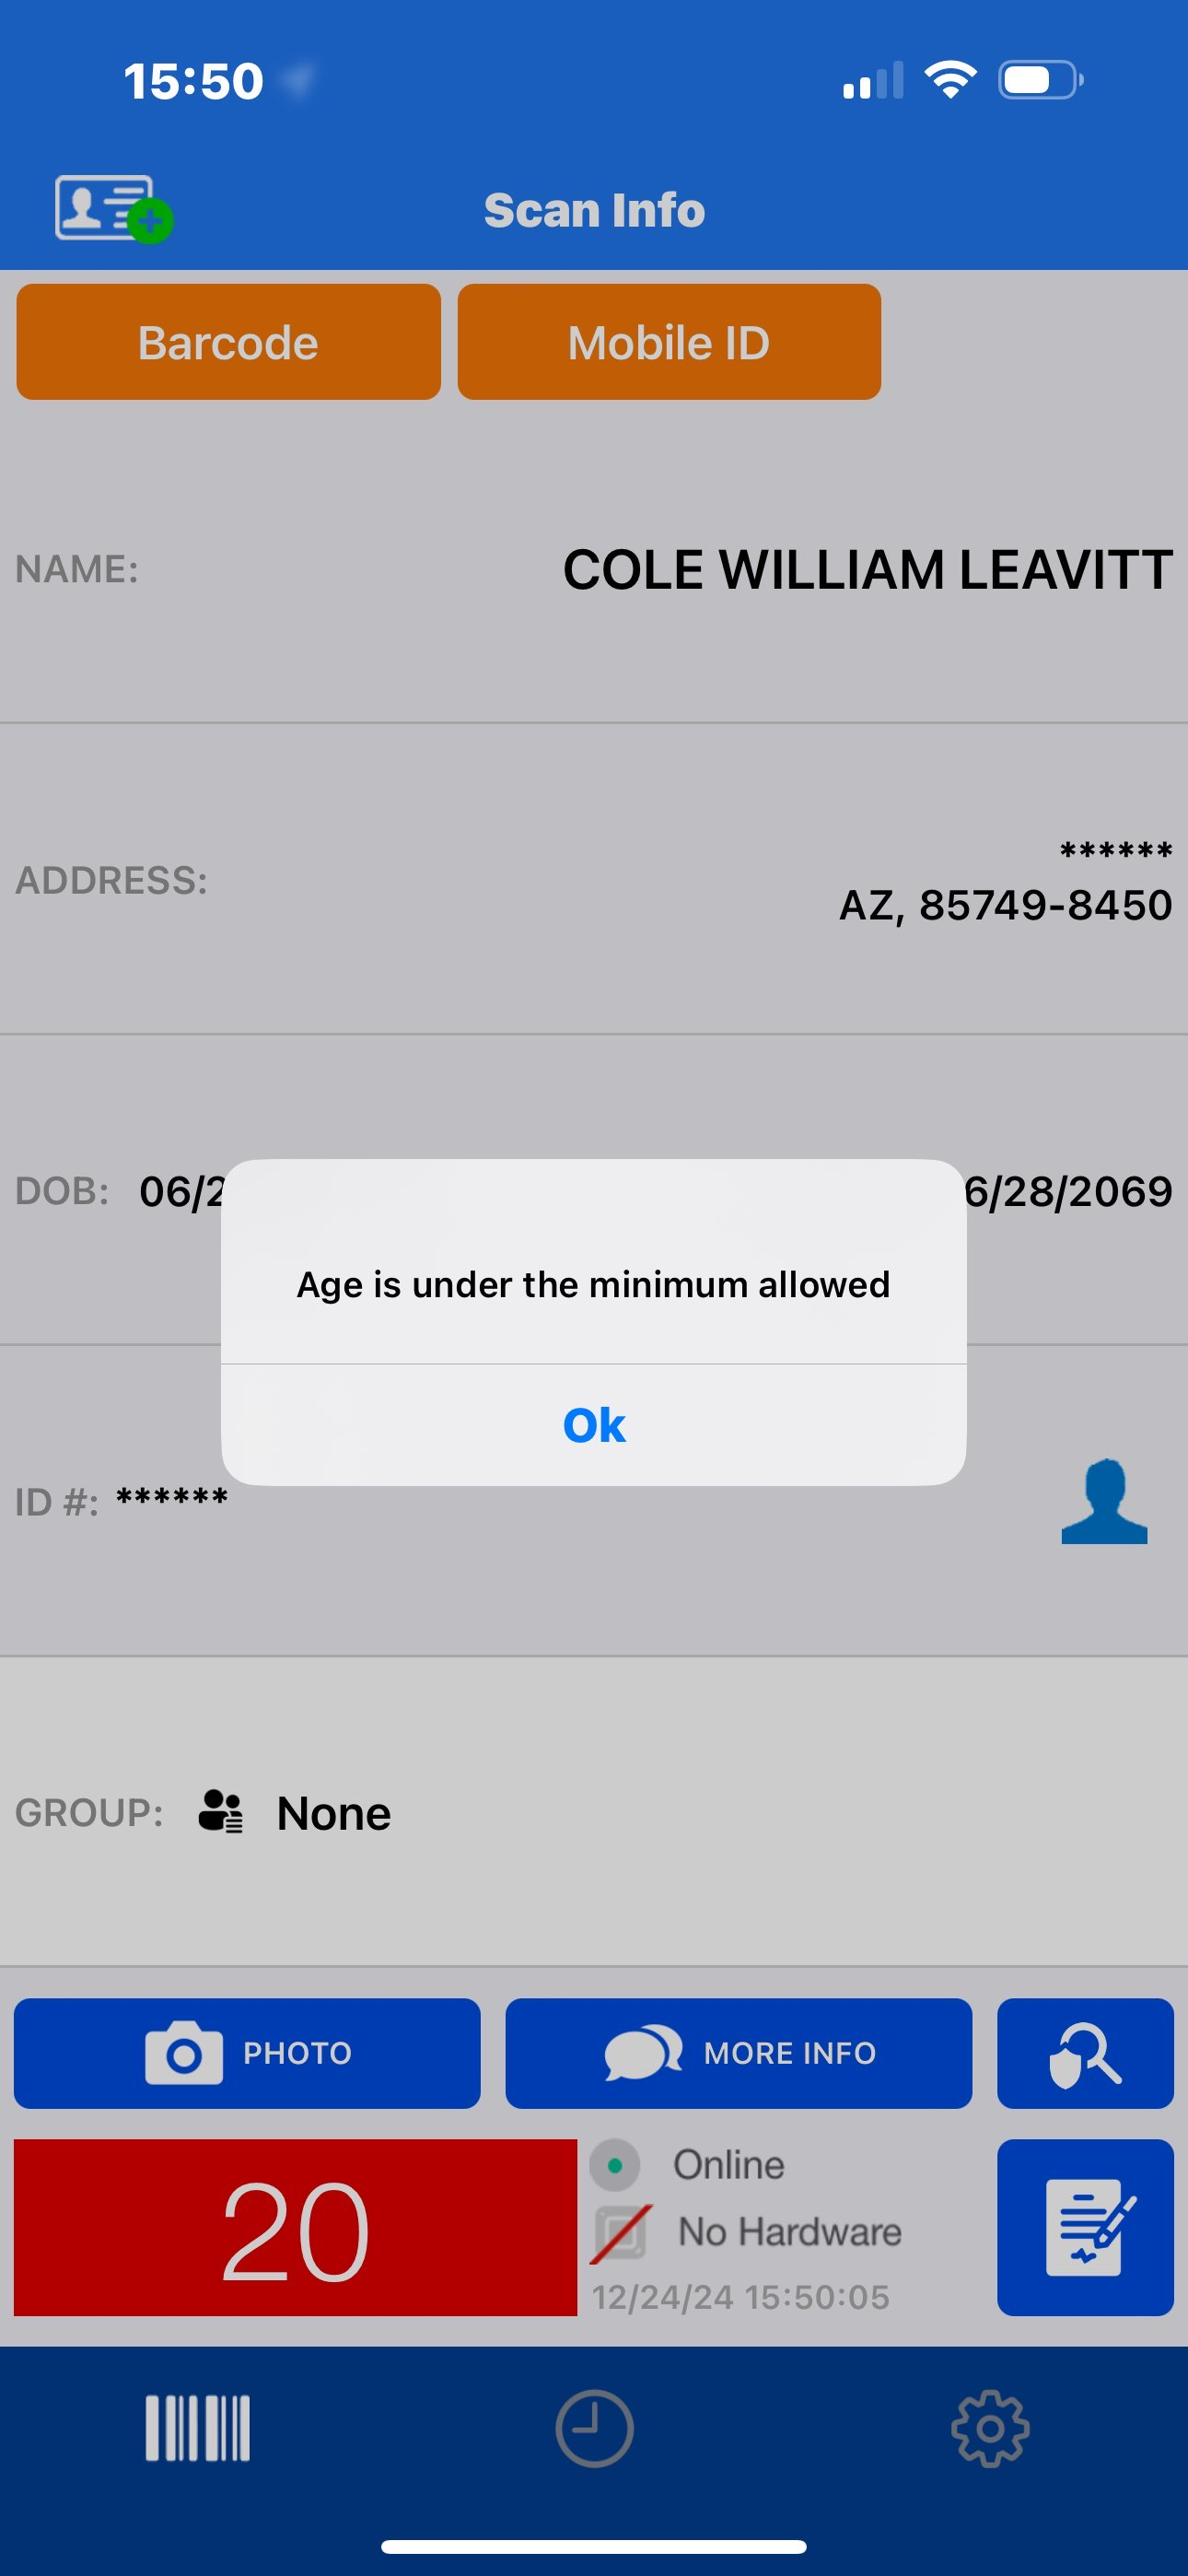
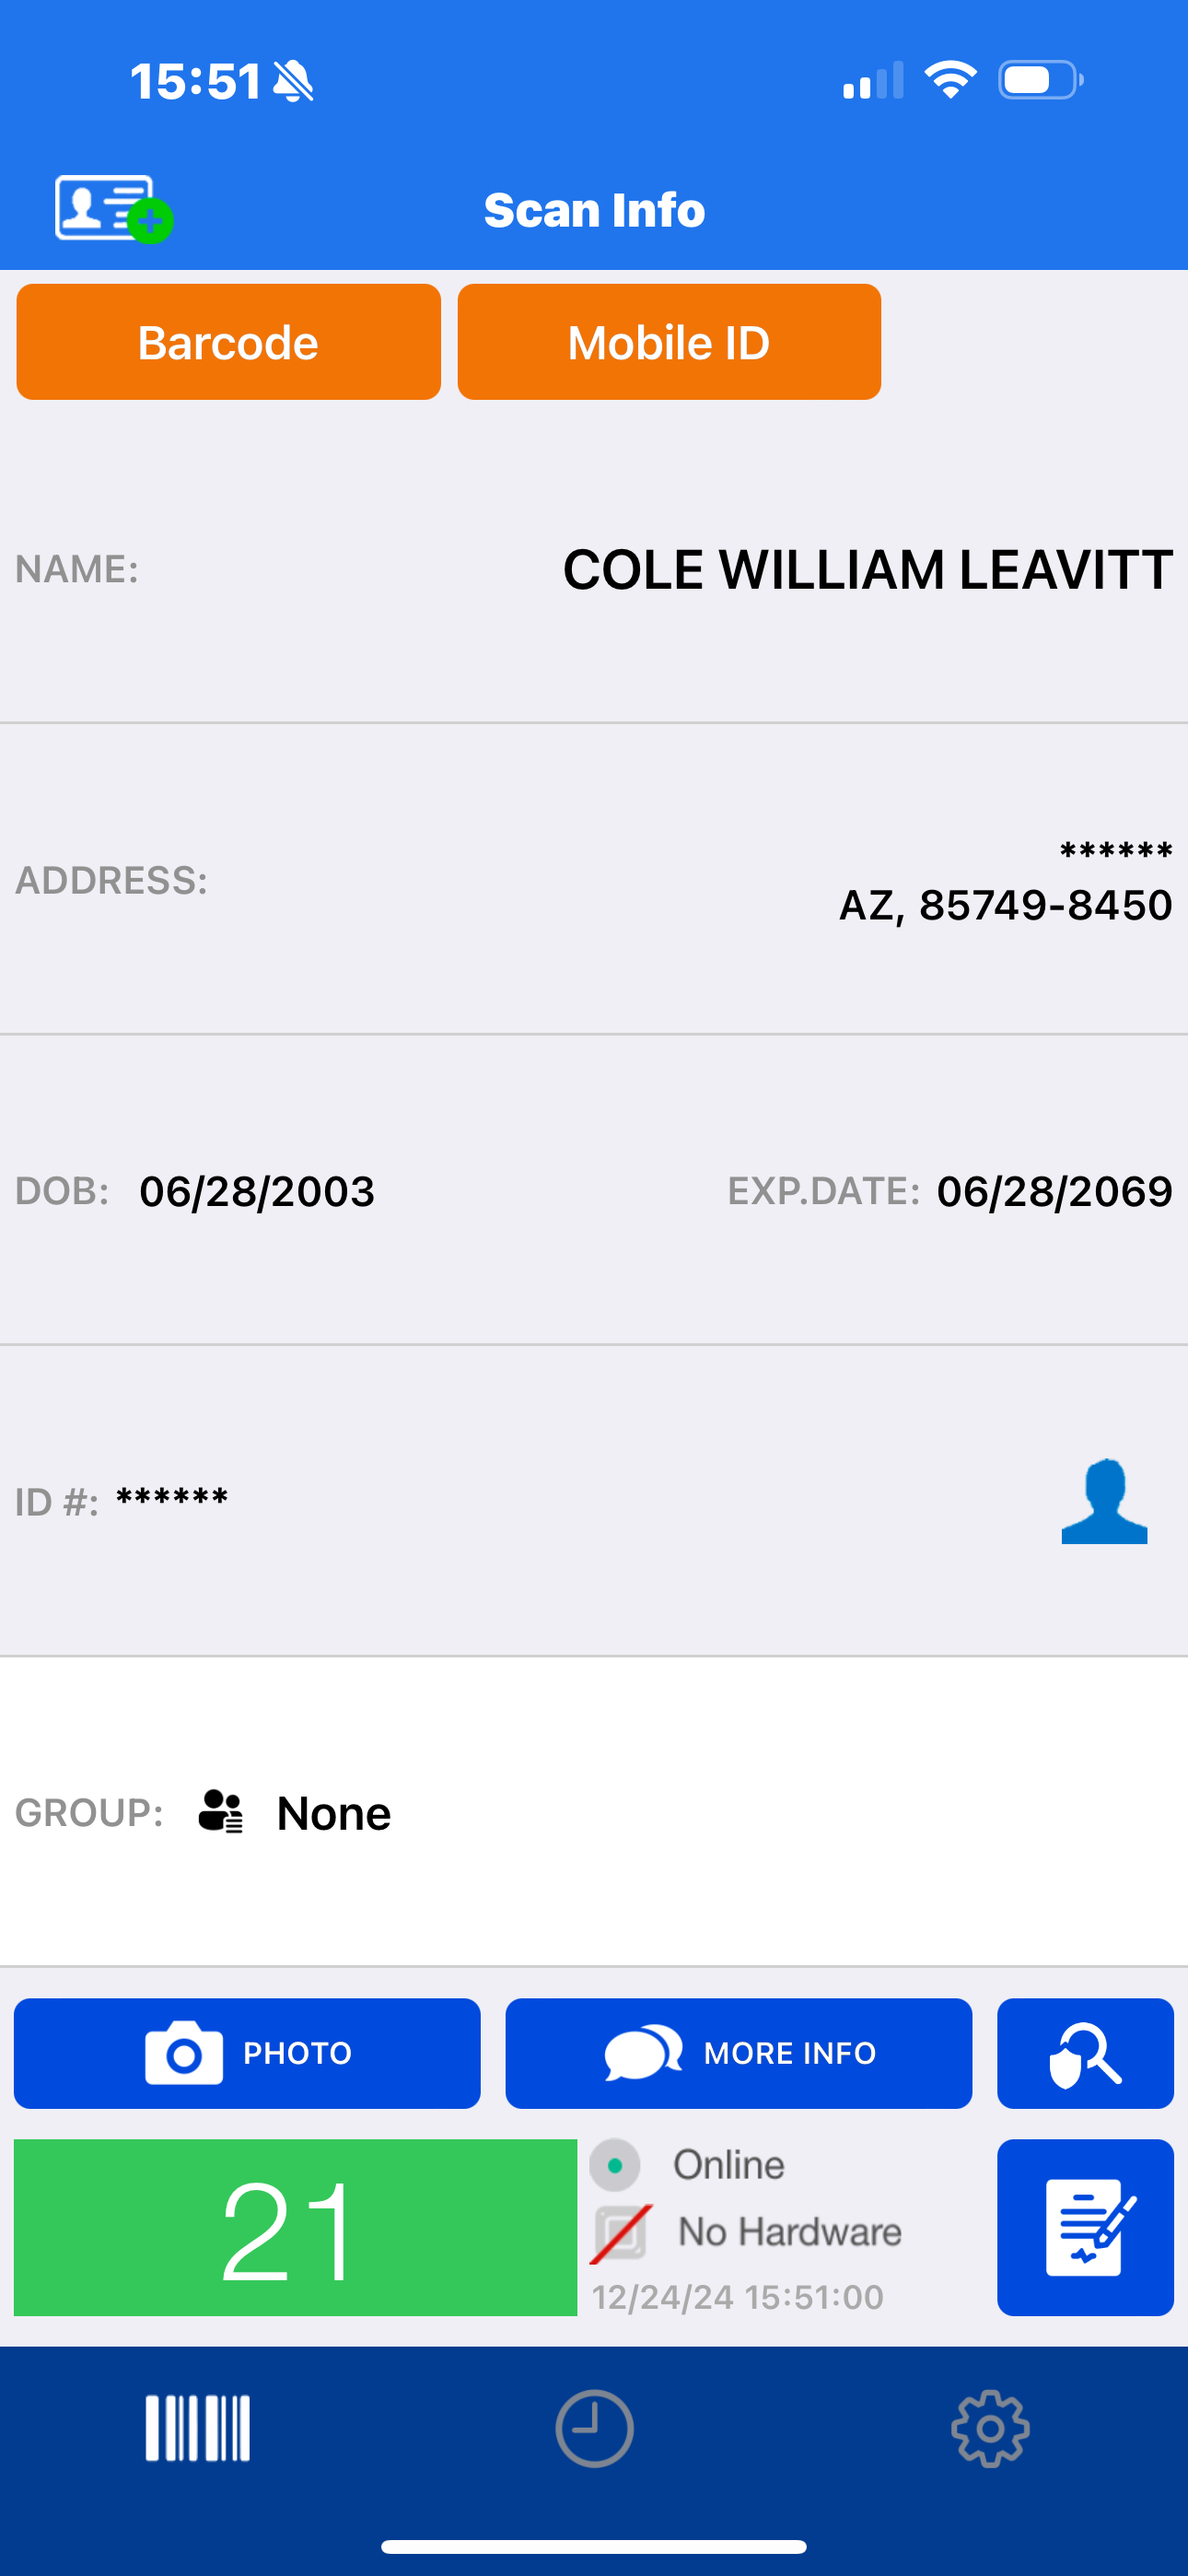
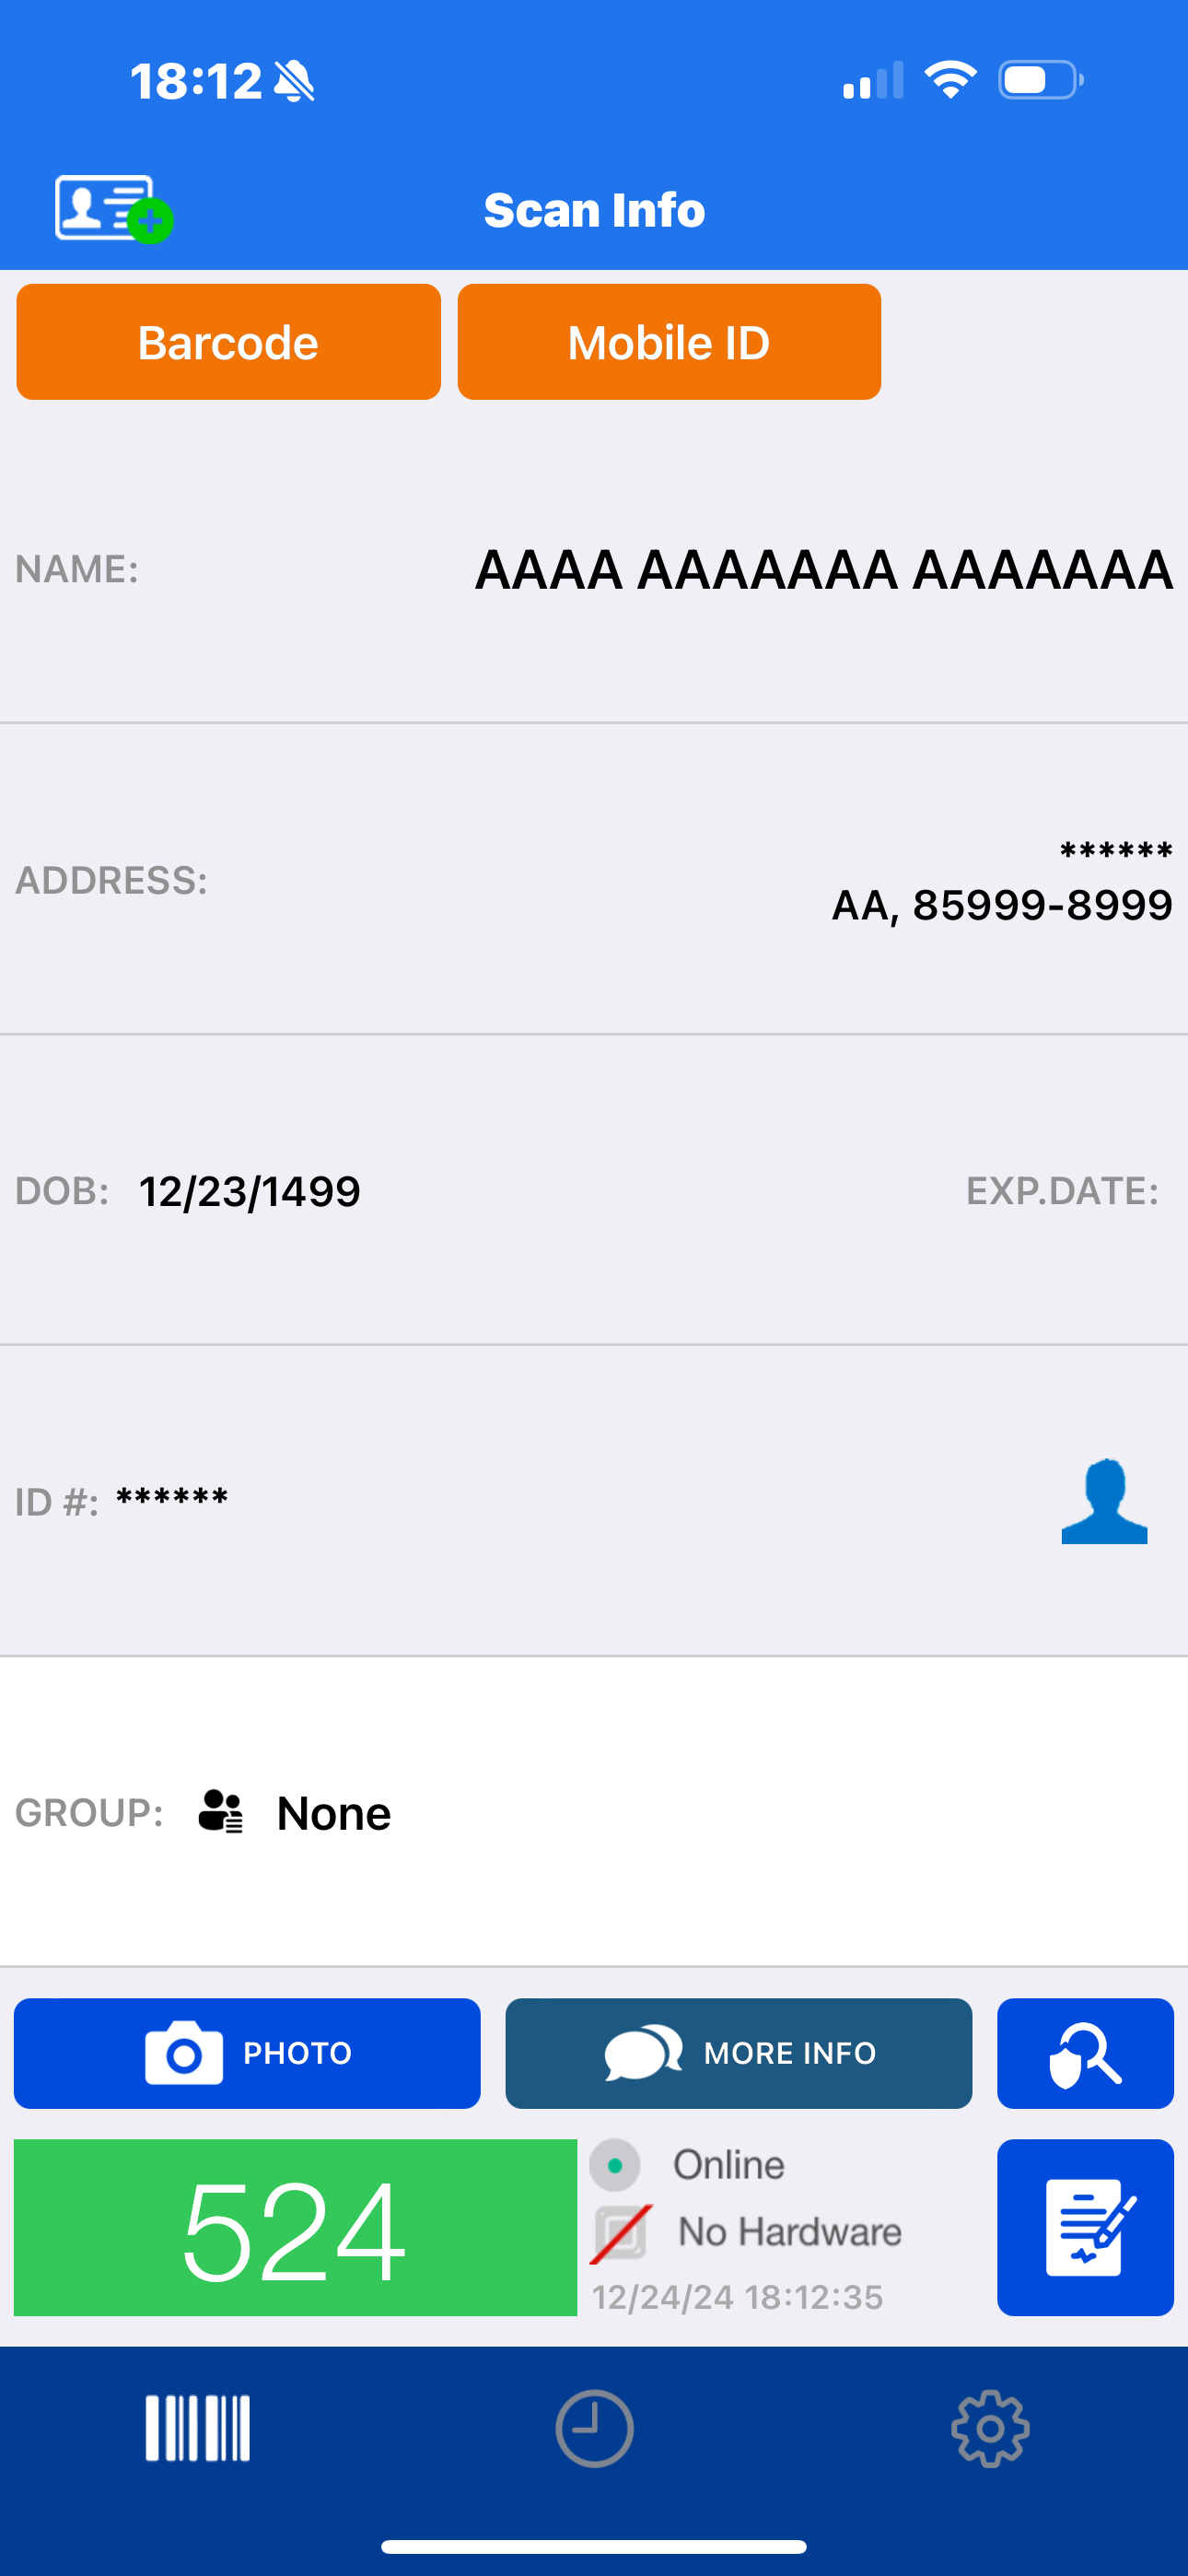
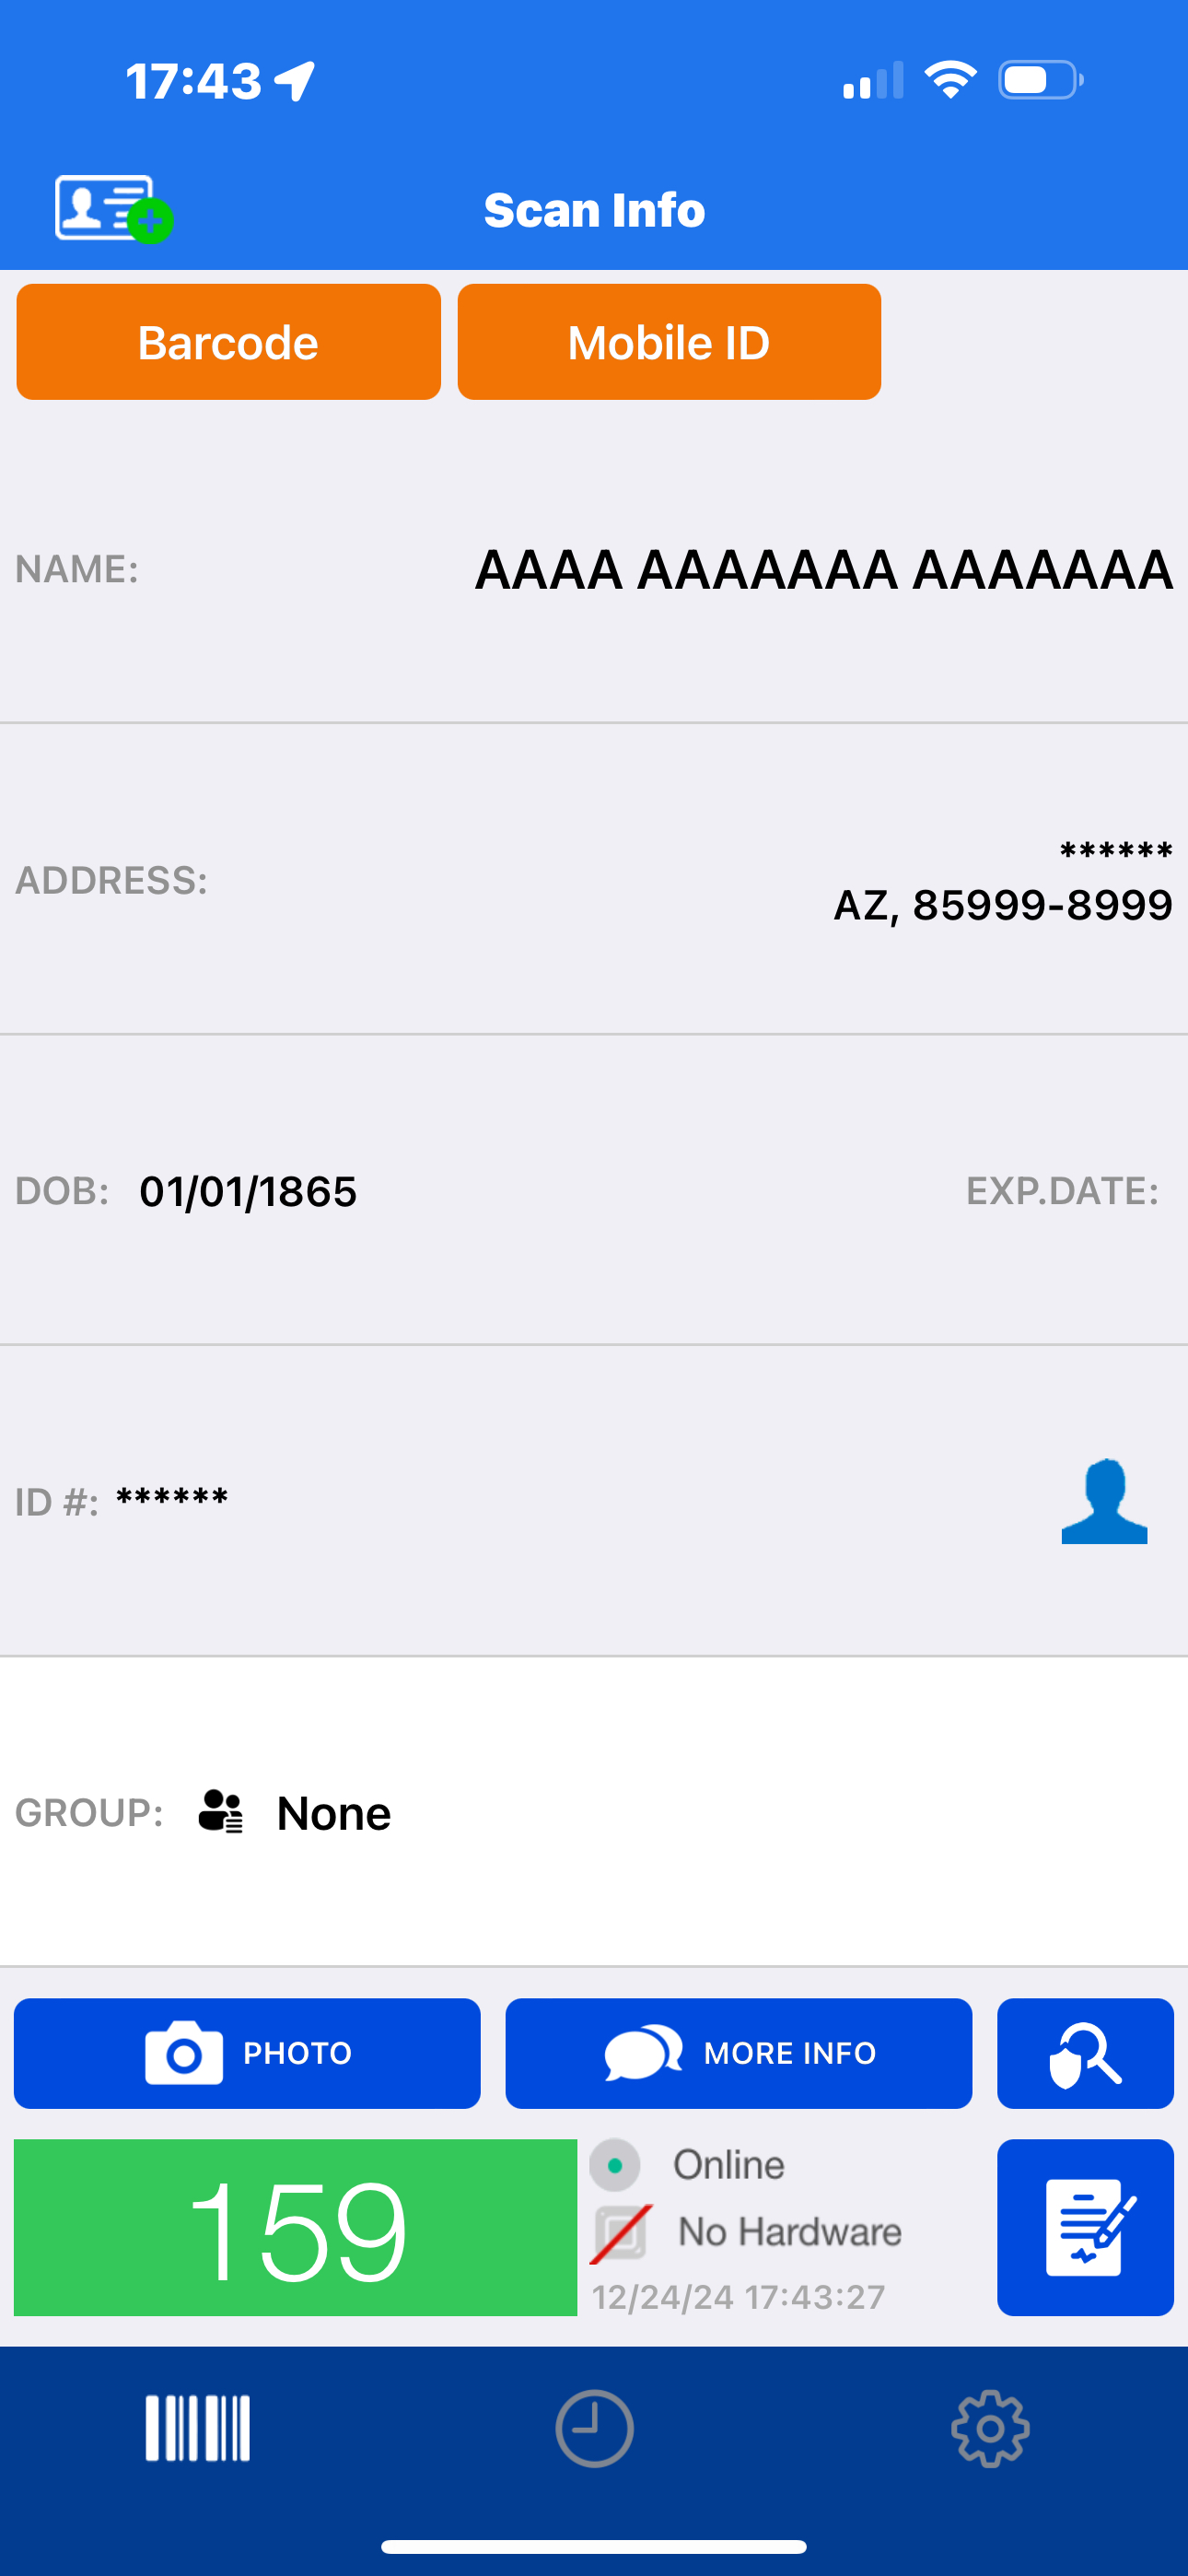```shell
gpg --verify signatures/veriscan/arizona/unanimous.png.asc scan_proof/veriscan/arizona/unanimous.png
gpg --verify signatures/veriscan/arizona/unanimous_1.png.asc scan_proof/veriscan/arizona/unanimous_1.png
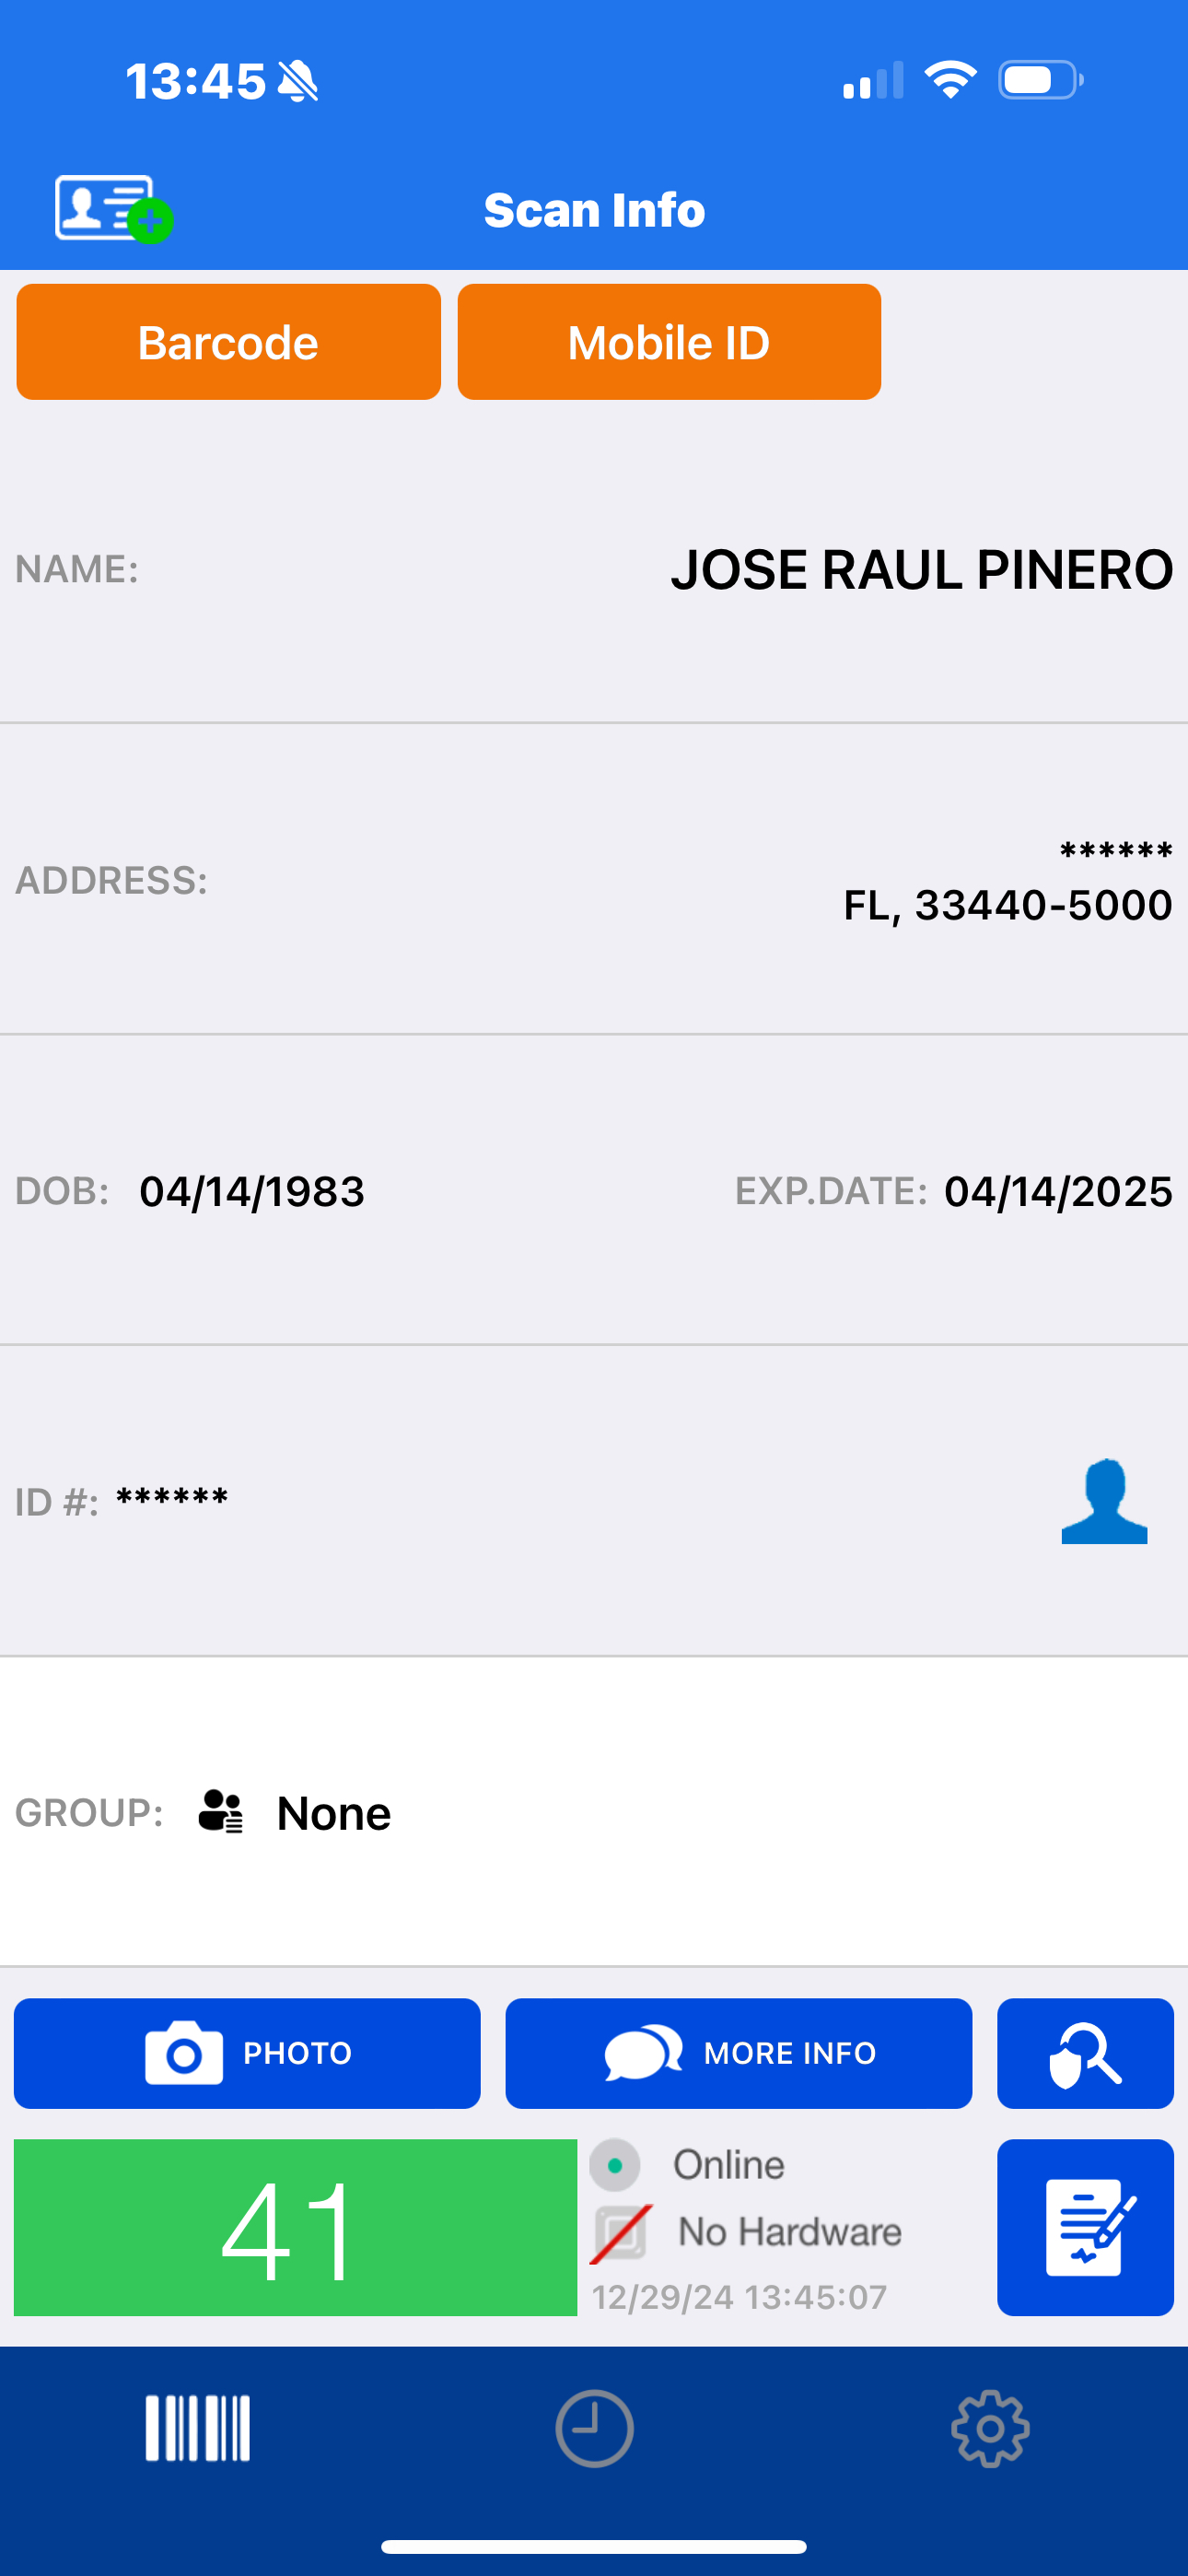
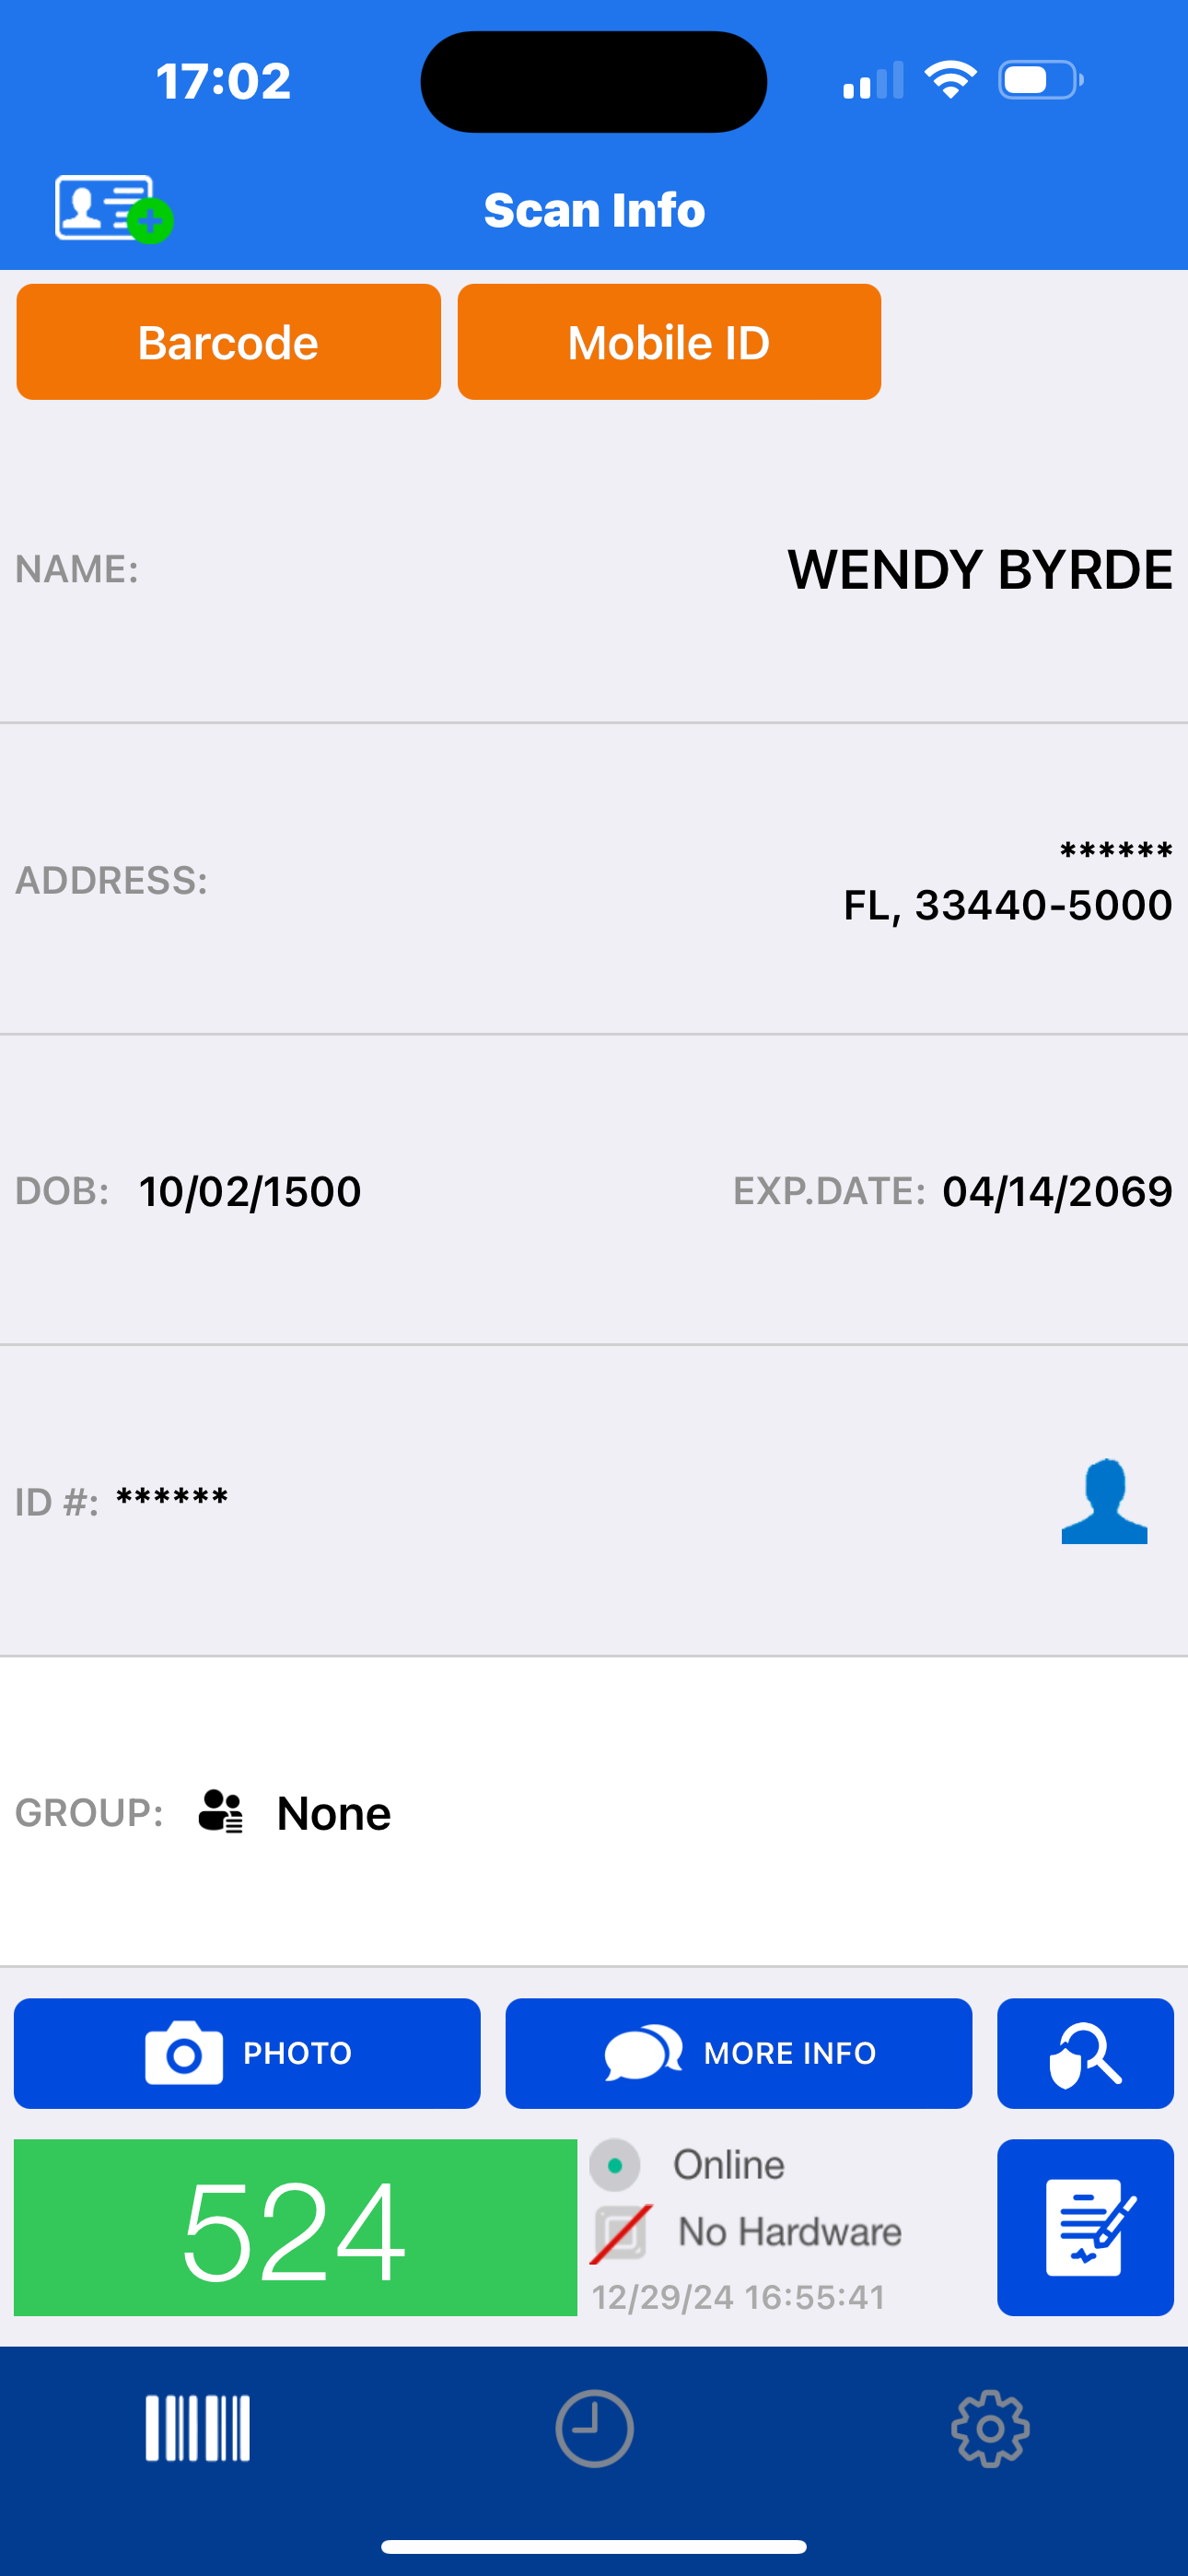 ```shell
gpg --verify signatures/veriscan/florida/wendy_synthesized.png.asc scan_proof/veriscan/florida/wendy_synthesized.png
#### जॉर्जिया लाइसेंस सत्यापन बाईपास
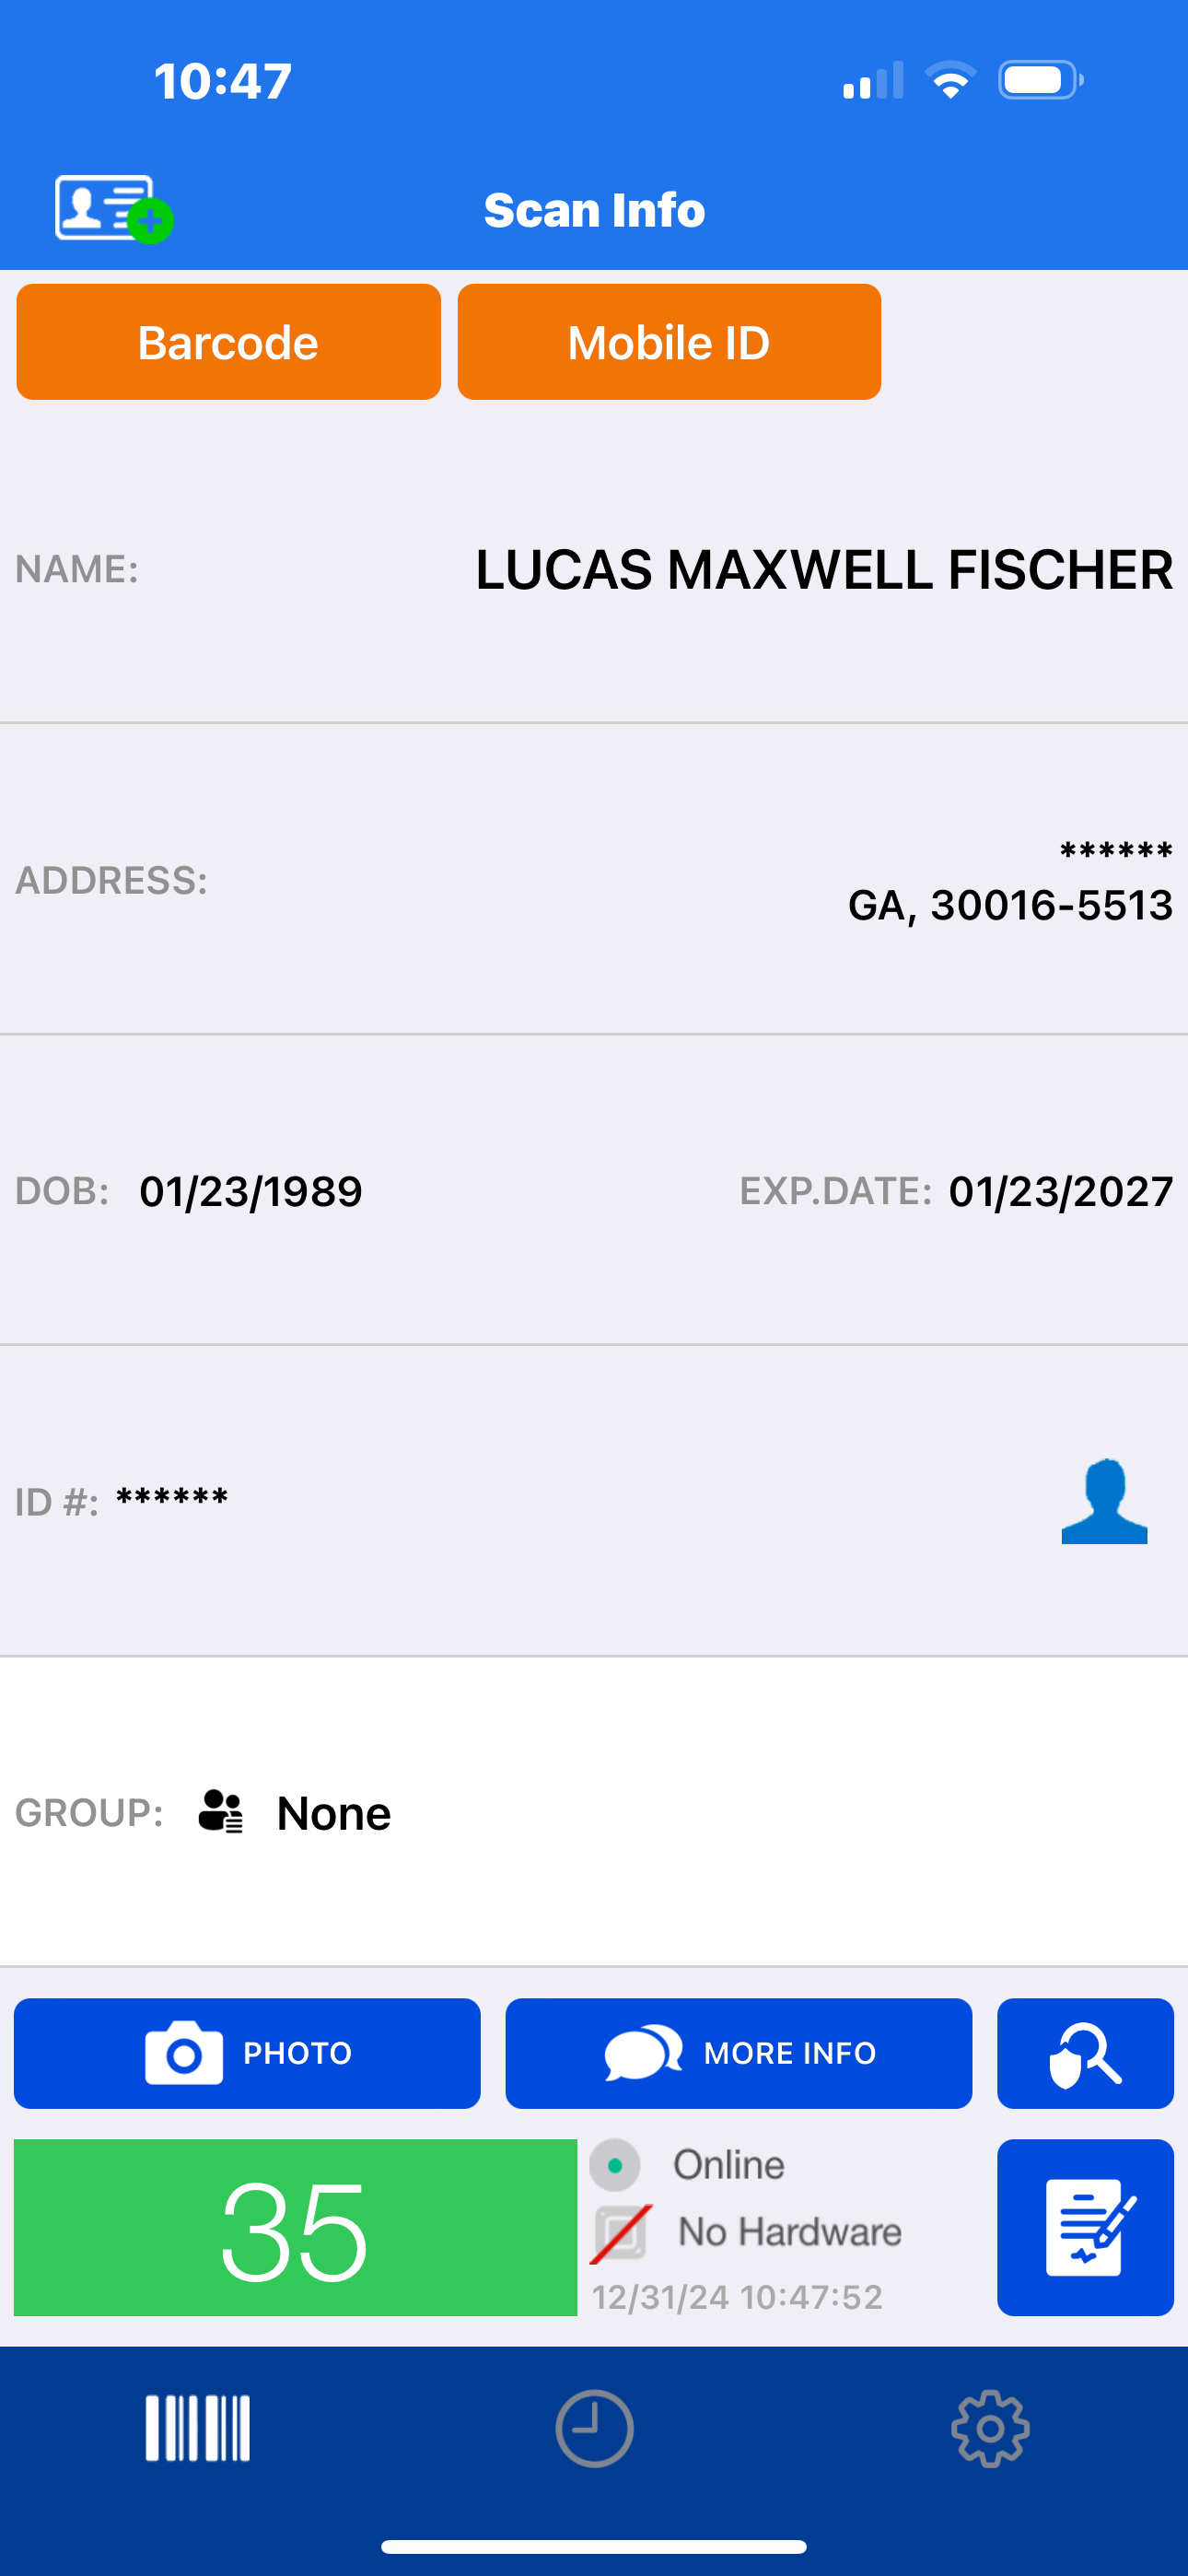
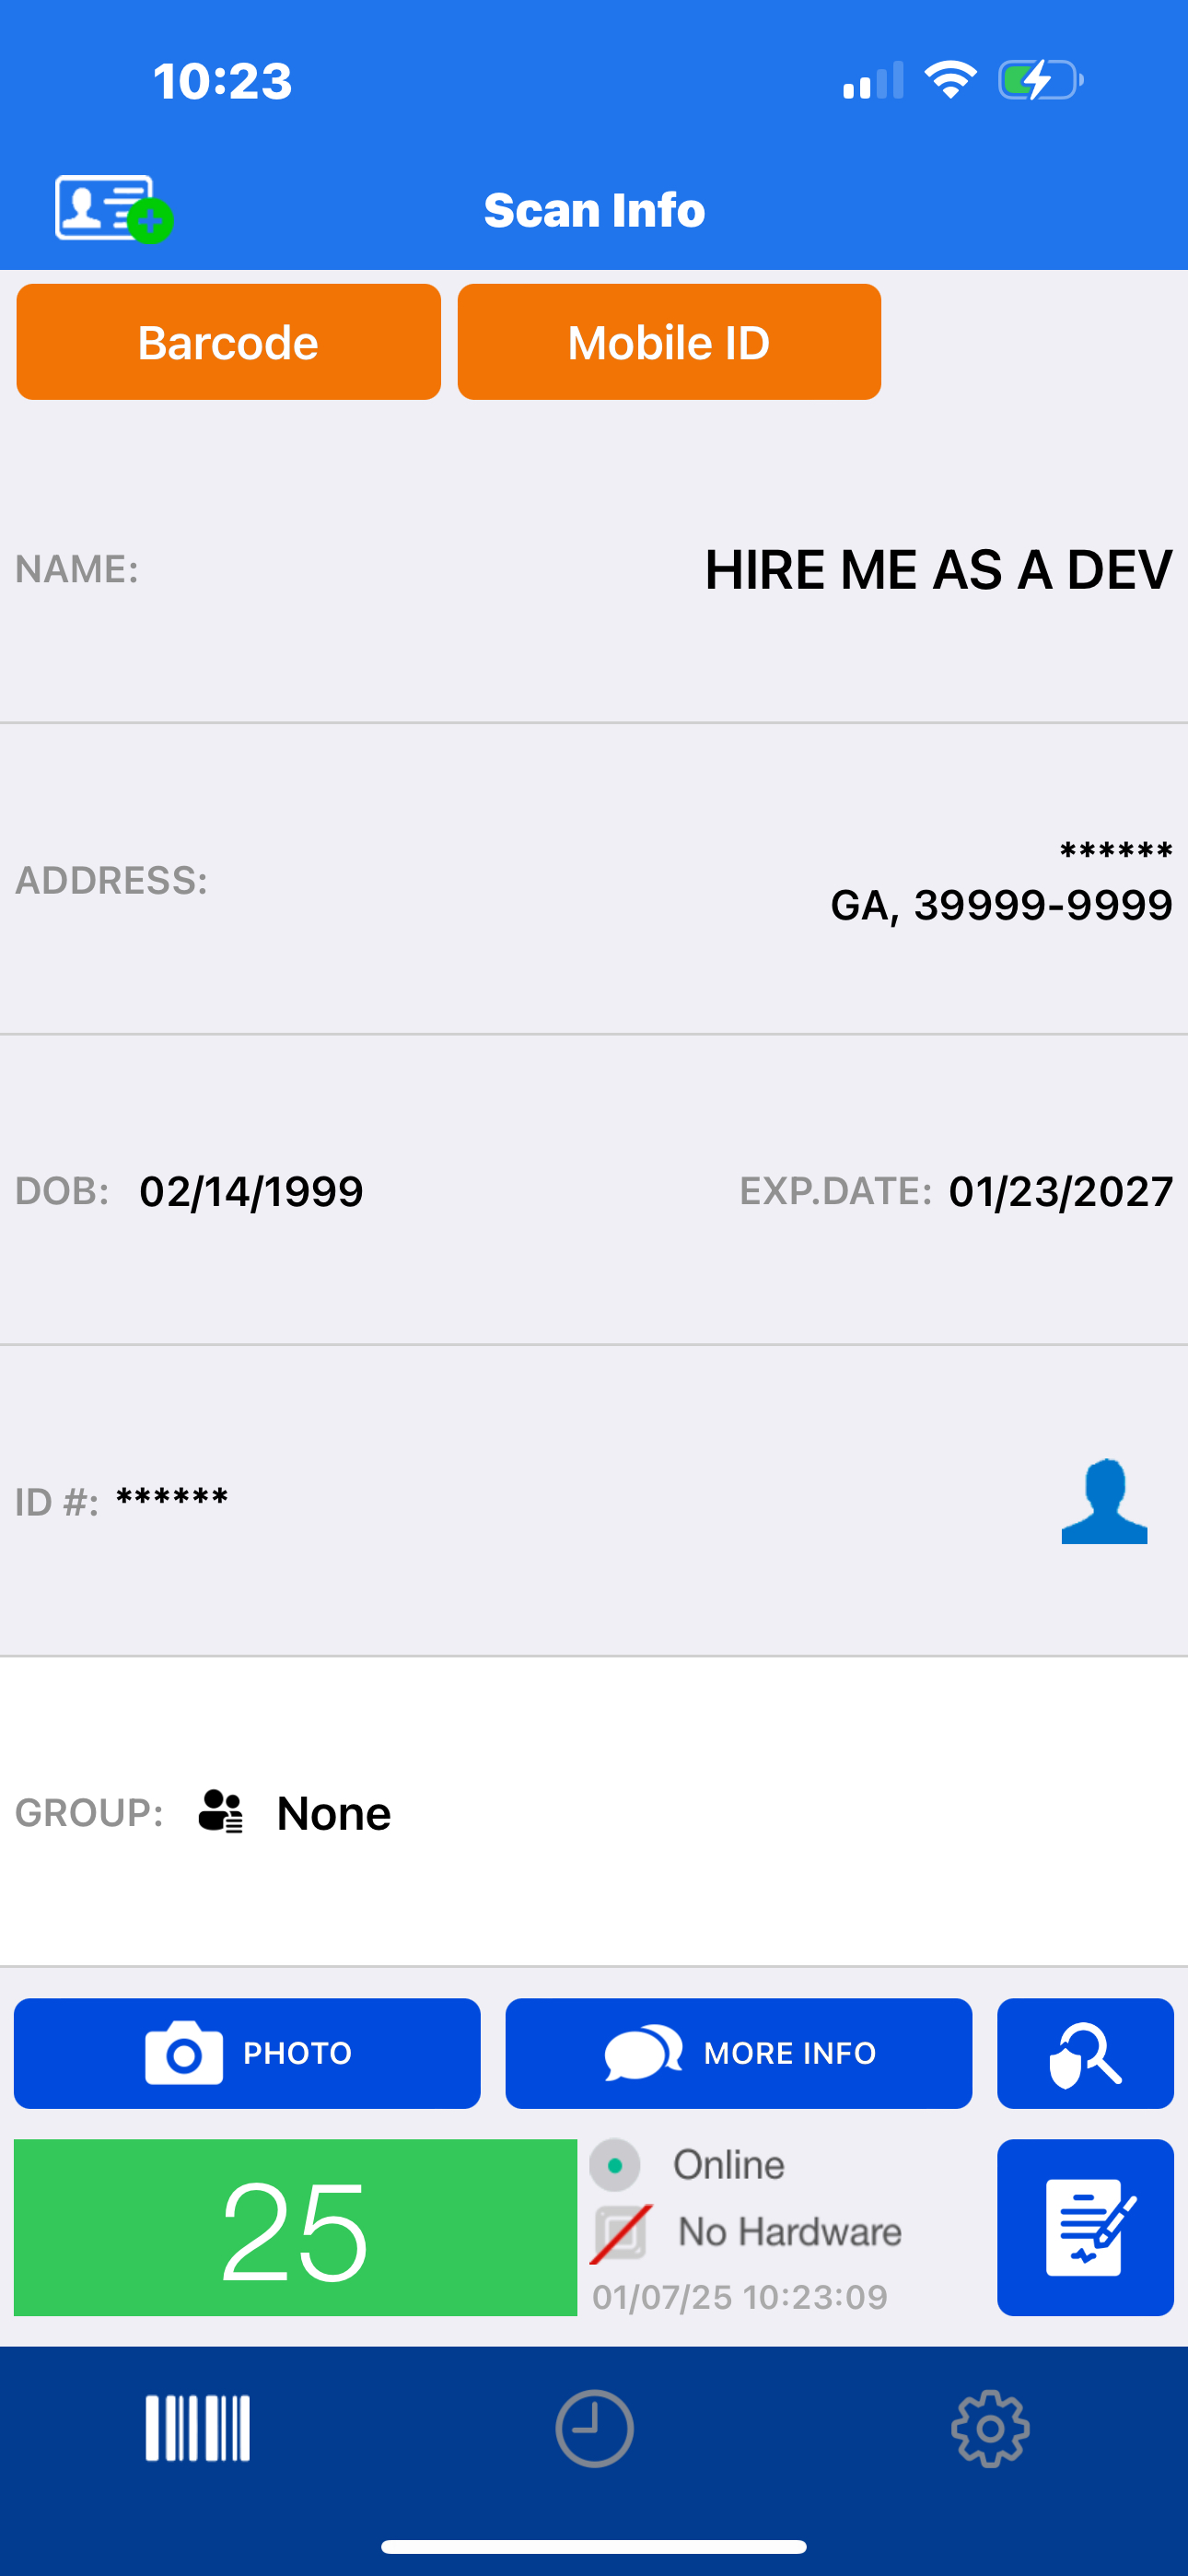```bash
# Verify Georgia bypass evidence
gpg --verify signatures/veriscan/georgia/hire_me_2.png.asc scan_proof/veriscan/georgia/hire_me_2.png
