
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DirtyFrag-for-dummies — CVE-2026-43284 (Dirty Frag) के लिए तकनीकी विश्लेषण और साफ-सुथरा PoC, यह Linux कर्नेल xfrm-ESP भेद्यता है जो splice() और इन-प्लेस रीप्ले-विंडो राइट्स के माध्यम से पेज कैश भ्रष्टाचार को सक्षम बनाती है। | Kitploit
उपकरण/GitHubGitHub/chernstepanov/dirtyfrag-for-dummies
भेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षाबाइनरी शोषण
GitHubchernstepanov/dirtyfrag-for-dummies

DirtyFrag-for-dummies

CVE-2026-43284 (Dirty Frag) के लिए तकनीकी विश्लेषण और साफ-सुथरा PoC, यह Linux कर्नेल xfrm-ESP भेद्यता है जो splice() और इन-प्लेस रीप्ले-विंडो राइट्स के माध्यम से पेज कैश भ्रष्टाचार को सक्षम बनाती है।

रिपॉजिटरी देखें
336 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

डर्टी फ्रैग / CVE-2026-43284 — शोध नोट्स

अवलोकन

इस रिपॉजिटरी में Linux कर्नेल कमजोरी के लिए एक साफ-सुथरा तकनीकी आरेख और सहायक नोट्स शामिल हैं, जिसे आमतौर पर डर्टी फ्रैग कहा जाता है और xfrm-ESP पथ के लिए CVE-2026-43284 के रूप में ट्रैक किया जाता है।

यह समस्या ह्युनवू किम (@v4bel) द्वारा खोजे गए व्यापक डर्टी फ्रैग वर्ग से संबंधित है। एक संबंधित RxRPC प्रकार को अलग से CVE-2026-43500 के रूप में ट्रैक किया जाता है।

इस सामग्री का उद्देश्य है:

  • सिस्टम स्तर पर बग तंत्र को समझाना;
  • XFRM ESP, UDP एनकैप्सुलेशन, splice(), skb खंड, फ़ाइल-बैक्ड पेज, और पेज कैश भ्रष्टाचार के बीच संबंध का दस्तावेज़ीकरण करना;
  • रिपोर्ट, केस स्टडीज, और रक्षात्मक ब्रीफिंग के लिए एक प्रकाशन-तैयार आरेख प्रदान करना।

यह रिपॉजिटरी नहीं है एक शोषण गाइड।

व्यावहारिक रूप से, रिपॉजिटरी मूल सार्वजनिक डर्टी फ्रैग ESP प्रूफ-ऑफ-कॉन्सेप्ट का विस्तार और दस्तावेज़ीकरण एक अधिक निरीक्षण योग्य रूप में करती है। शामिल सामग्री केवल 64-बिट Linux सिस्टम के लिए अभिप्रेत है।


यह कैसे काम करता है

उच्च स्तर पर, समस्या xfrm ESP प्राप्त पथ में दोषपूर्ण इन-प्लेस हैंडलिंग से जुड़ी है।

श्रृंखला इस प्रकार है:

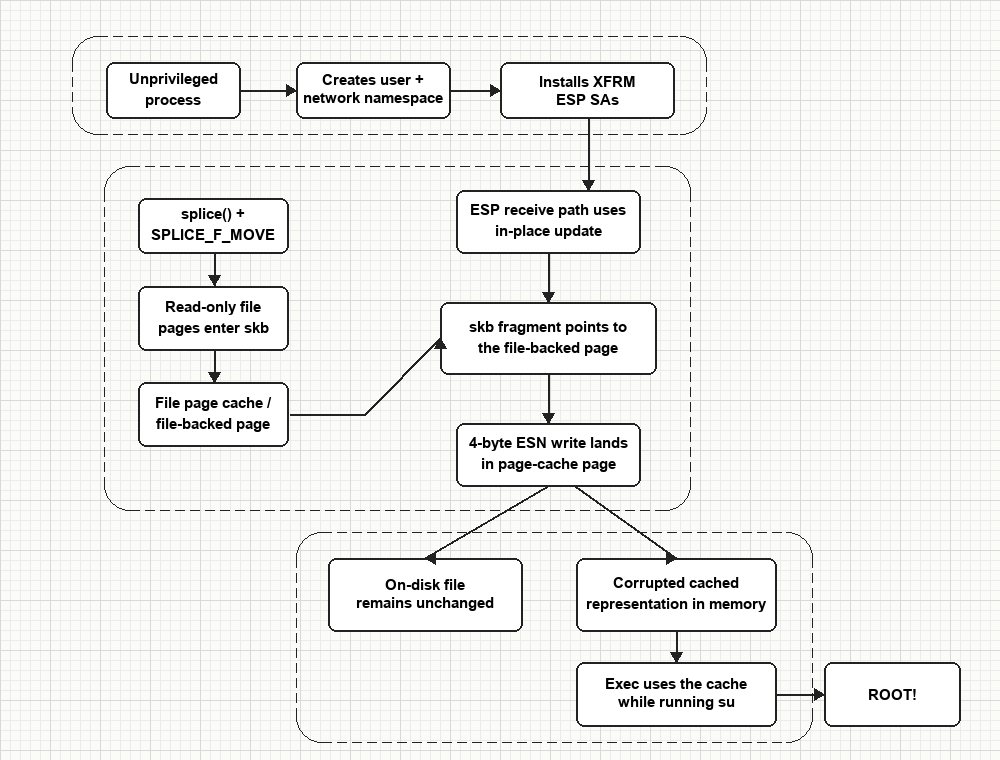
  1. एक स्थानीय अन-प्रिविलेज्ड प्रक्रिया unshare(CLONE_NEWUSER | CLONE_NEWNET) के साथ एक नए उपयोगकर्ता और नेटवर्क नेमस्पेस में प्रवेश करती है;
  2. XFRM सुरक्षा संघ एक Netlink सॉकेट के माध्यम से स्थापित किए जाते हैं;
  3. प्रत्येक सुरक्षा संघ एक छोटे 192-बाइट ELF पेलोड के 4 बाइट्स को विस्तारित अनुक्रम संख्या स्थिति में संग्रहीत करता है;
  4. /usr/bin/su से केवल-पढ़ने योग्य पृष्ठों को splice() और SPLICE_F_MOVE के माध्यम से UDP पैकेट पथ में ले जाया जाता है;
  5. पैकेट एक skb खंड के रूप में एक फ़ाइल-बैक्ड पृष्ठ ले जाता है;
  6. ESP प्राप्त पथ एक इन-प्लेस रीप्ले-विंडो अपडेट करता है जहां खंड पृष्ठ को लिखने योग्य माना जाता है;
  7. 4-बाइट लिखना पेज-कैश-बैक्ड पृष्ठ में उतरता है;
  8. डिस्क पर फ़ाइल अपरिवर्तित रहती है, लेकिन कैश्ड इन-मेमोरी प्रतिनिधित्व दूषित हो जाता है;
  9. बाद का निष्पादन साफ डिस्क सामग्री के बजाय संशोधित प्रकार का उपयोग कर सकता है।

डर्टी फ्रैग आरेख


इस रिपॉजिटरी में क्या है

  • poc/dirtyfrag_sim.cpp — साफ-सुथरा C++ शोध स्रोत कलाकृतियाँ
  • poc/dirtyfrag — संकलित 64-बिट बाइनरी कलाकृतियाँ
  • docs/dirtyfrag-flow.png — उत्पन्न प्रकाशन आरेख

बाइनरी निर्माण

रिपॉजिटरी में C++ स्रोत फ़ाइल से निर्मित एक संकलित C++ बाइनरी कलाकृति भी शामिल है। उदाहरण निर्माण कमांड:

g++ -std=c++17 -o poc/dirtyfrag poc/dirtyfrag.cpp

प्रभावित संस्करण

कर्नेल cac2661c53f3 (2017-01-17) से f4c50a4034e6 (2026-05-05, फिक्स जारी) तक।

प्रभावी एक्सपोज़र विंडो लगभग 9 वर्ष है।

अस्वीकरण

यह रिपॉजिटरी केवल रक्षात्मक शोध, दस्तावेज़ीकरण और शैक्षिक विश्लेषण के लिए प्रदान की गई है।

इसका उपयोग वास्तविक सिस्टम को लक्षित करने, विशेषाधिकार प्राप्त निष्पादन योग्य को संशोधित करने, या अनधिकृत पहुंच प्राप्त करने के लिए न करें।

यह कमजोरी वर्ग ह्युनवू किम (@v4bel) द्वारा खोजा गया था। यह रिपॉजिटरी तेज़ विश्लेषण के लिए एक स्वतंत्र साफ-सुथरा शोध आर्टिफैक्ट है।


संदर्भ

  • मूल डर्टी फ्रैग शोध और श्रृंखला: V4bel/dirtyfrag
  • मूल लेख: डर्टी फ्रैग लेख
  • CVE-2026-43284 के लिए कर्नेल फिक्स: कमिट f4c50a4034e6
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






