
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CopyFail-for-dummies — शोध नोट्स और Linux कर्नेल CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें AF_ALG splice() पेज कैश भ्रष्टाचार बग का दस्तावेज़ीकरण, स्रोत आर्टिफैक्ट्स और एक आरेख शामिल है। | Kitploit
उपकरण/GitHubGitHub/chernstepanov/copyfail-for-dummies
भेद्यता विश्लेषणशोषणबाइनरी विश्लेषणपेपर और शोधलर्निंग और शिक्षा
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

शोध नोट्स और Linux कर्नेल CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें AF_ALG splice() पेज कैश भ्रष्टाचार बग का दस्तावेज़ीकरण, स्रोत आर्टिफैक्ट्स और एक आरेख शामिल है।

रिपॉजिटरी देखें
1296 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

Copy Fail / CVE-2026-31431 — अनुसंधान नोट्स

अवलोकन

इस रिपॉजिटरी में लिनक्स कर्नेल कमजोरी के लिए एक साफ-सुथरा तकनीकी आरेख और सहायक नोट्स शामिल हैं, जिसे आमतौर पर Copy Fail के रूप में जाना जाता है और CVE-2026-31431 के रूप में ट्रैक किया जाता है।

इस सामग्री का उद्देश्य है:

  • बग तंत्र को सिस्टम स्तर पर समझाना;
  • AF_ALG, algif_aead, splice(), फ़ाइल-समर्थित पेजों और पेज कैश भ्रष्टाचार के बीच संबंध का दस्तावेजीकरण करना;
  • रिपोर्ट, केस स्टडी और रक्षात्मक ब्रीफिंग के लिए एक प्रकाशन-तैयार आरेख प्रदान करना।

यह रिपॉजिटरी शोषण गाइड नहीं है।

व्यावहारिक रूप से, रिपॉजिटरी मूल न्यूनतम सार्वजनिक copy.fail प्रूफ-ऑफ-कॉन्सेप्ट का विस्तार और दस्तावेजीकरण करती है, जिसमें एक अधिक निरीक्षण योग्य अनमिनीफाइड रूप शामिल है, साथ ही एक C++ बाइनरी-उन्मुख वैरिएंट भी शामिल है। शामिल सामग्री केवल 64-बिट सिस्टम के लिए है।


यह कैसे काम करता है

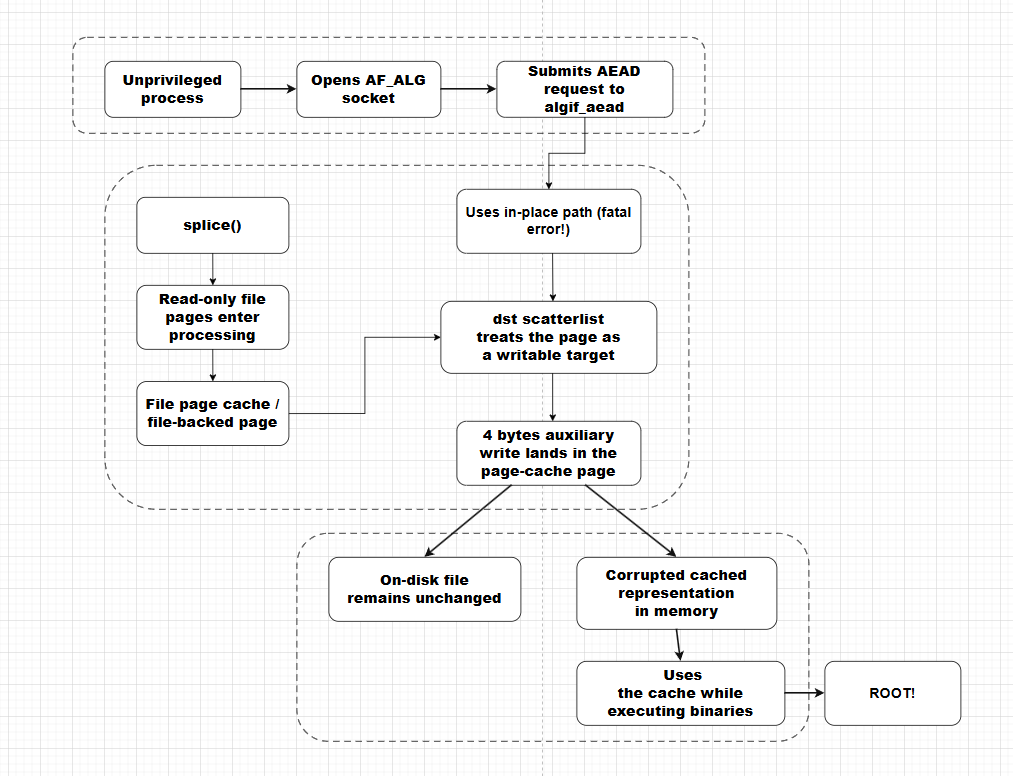
उच्च स्तर पर, यह समस्या algif_aead पथ में दोषपूर्ण इन-प्लेस हैंडलिंग से जुड़ी है।

महत्वपूर्ण अवधारणात्मक श्रृंखला है:

  1. एक स्थानीय अनविशेषाधिकार प्राप्त प्रक्रिया AF_ALG के माध्यम से कर्नेल क्रिप्टो API के साथ इंटरैक्ट करती है;
  2. एक AEAD अनुरोध algif_aead में सबमिट किया जाता है;
  3. फ़ाइल-समर्थित पेज splice() से जुड़े ज़ीरो-कॉपी पथ के माध्यम से प्रोसेसिंग श्रृंखला में प्रवेश कर सकते हैं;
  4. एक दोषपूर्ण इन-प्लेस पथ चुना जाता है जहां एक पेज को लिखने योग्य गंतव्य के रूप में माना जा सकता है;
  5. एक छोटा सहायक लेखन पेज-कैश-समर्थित पेज में पहुंचता है;
  6. डिस्क पर मौजूद फ़ाइल अपरिवर्तित रहती है, लेकिन कैश की गई इन-मेमोरी प्रस्तुति भ्रष्ट हो जाती है;
  7. बाद में निष्पादन स्वच्छ डिस्क सामग्री के बजाय भ्रष्ट कैश की गई प्रस्तुति का उपभोग कर सकता है।

मुख्य विश्लेषणात्मक बिंदु निम्न के बीच विचलन है:

  • अपरिवर्तित डिस्क पर मौजूद फ़ाइल, और
  • मेमोरी में संशोधित कैश की गई प्रस्तुति।

Copy Fail diagram


इस रिपॉजिटरी में क्या शामिल है

  • copyfail.cpp — C++ अनुसंधान स्रोत आर्टिफैक्ट
  • copyfail.py — Python अनुसंधान स्रोत आर्टिफैक्ट
  • copyfail — संकलित C++ बाइनरी आर्टिफैक्ट

बाइनरी निर्माण

रिपॉजिटरी में C++ स्रोत फ़ाइल से निर्मित एक संकलित C++ बाइनरी आर्टिफैक्ट भी शामिल है। उदाहरण निर्माण कमांड:

g++ -Os -s copyfail.cpp -lz -o copyfail

अस्वीकरण

यह रिपॉजिटरी केवल रक्षात्मक अनुसंधान, दस्तावेजीकरण और शैक्षिक विश्लेषण के लिए प्रदान की गई है।

इसका उपयोग वास्तविक सिस्टम को लक्षित करने, विशेषाधिकार प्राप्त निष्पादन योग्य फ़ाइलों को संशोधित करने या अनधिकृत पहुंच प्राप्त करने के लिए न करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




