
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-27198-RCE — JetBrains TeamCity प्रमाणीकरण बाईपास (CVE-2024-27198) के लिए शोषण जो दूरस्थ कोड निष्पादन को सक्षम बनाता है, वेबशेल अपलोड और कनेक्शन क्षमताओं के साथ। | Kitploit
उपकरण/GitHubGitHub/charondefalt/cve-2024-27198-rce
टोहीपेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubcharondefalt/cve-2024-27198-rce

CVE-2024-27198-RCE

JetBrains TeamCity प्रमाणीकरण बाईपास (CVE-2024-27198) के लिए शोषण जो दूरस्थ कोड निष्पादन को सक्षम बनाता है, वेबशेल अपलोड और कनेक्शन क्षमताओं के साथ।

रिपॉजिटरी देखें
11212 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

साइबरस्पेस मैपिंग डॉर्क

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

कैसे उपयोग करें

मैं Python3.9 का उपयोग कर रहा हूँ।

pip install requests urllib3 faker

[!] समस्या

वर्तमान में कुछ समस्याएँ हैं:

  1. यदि yakit प्रॉक्सी का उपयोग नहीं किया जाता है, तो दुर्भावनापूर्ण प्लग-इन अपलोड करना विफल हो जाएगा;
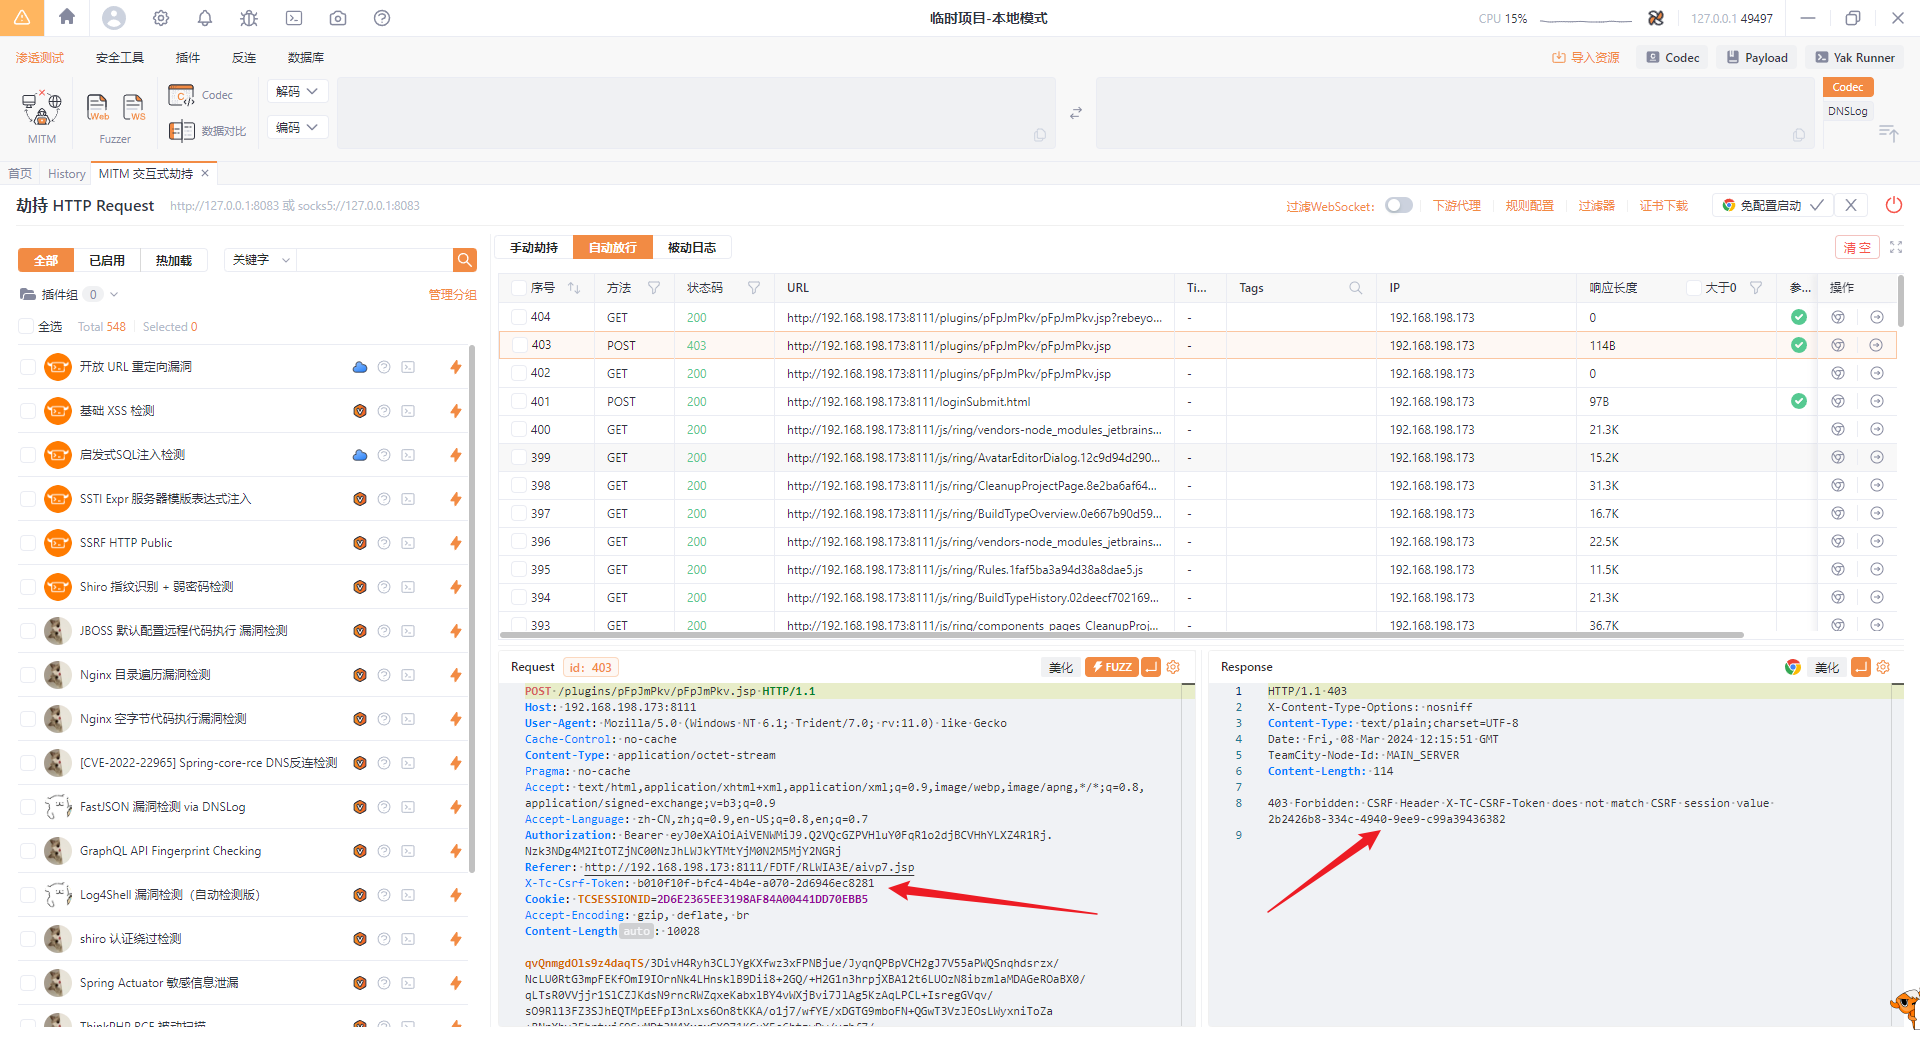
  2. वेबशेल अपलोड होने के बाद, यदि आप POST अनुरोध करना चाहते हैं, तो एक त्रुटि रिपोर्ट होगी, जैसा कि नीचे दिखाया गया है:

लेकिन इस समस्या को भी हल किया जा सकता है। बस 403 त्रुटि के माध्यम से सेशन आईडी के अनुरूप X-TC-CSRF-टोकन प्राप्त करें। उदाहरण के लिए, मैंने बेहिंडर 3.0 का वेबशेल अपलोड किया और कनेक्ट किया:
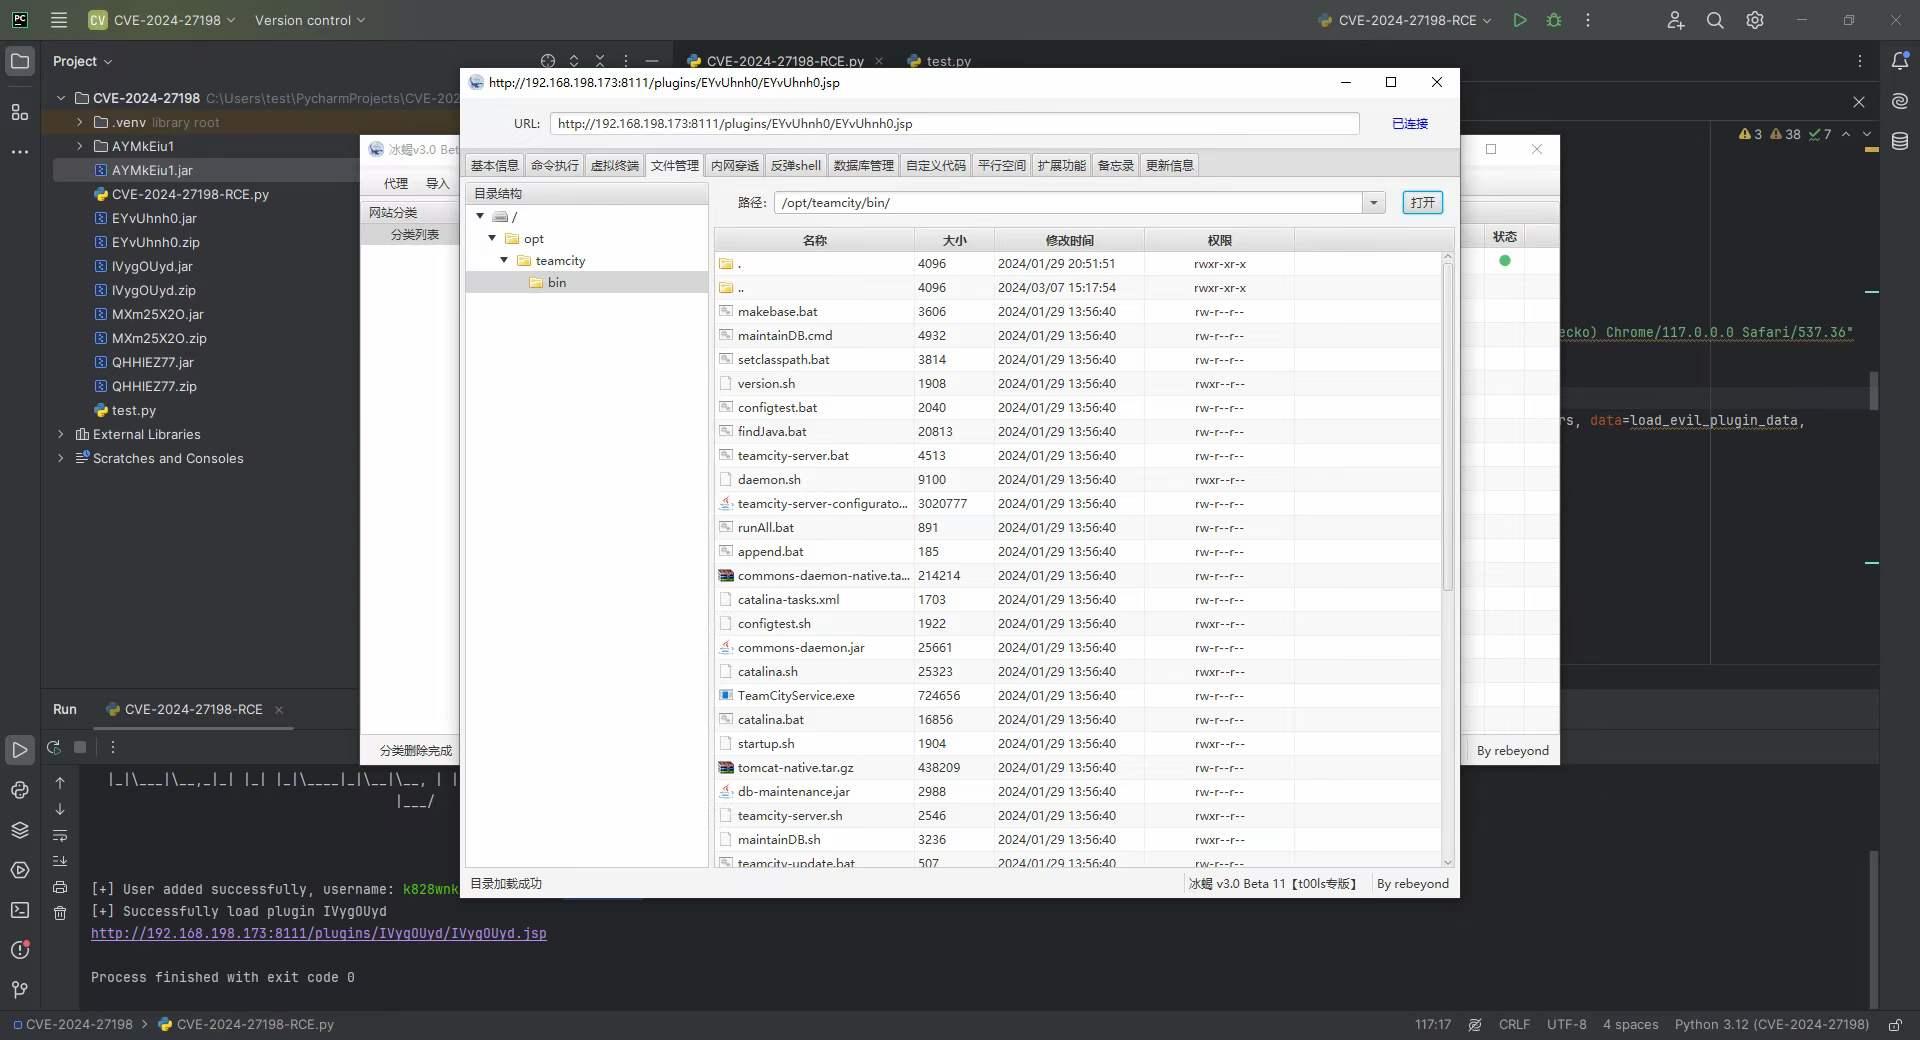
  1. अभी भी कुछ विवरण हैं जिनमें सुधार की आवश्यकता है, जैसे दुर्भावनापूर्ण प्लगइन्स को हटाना आदि। यदि आपके पास प्रासंगिक कोडिंग कौशल हैं, तो आप पुल अनुरोध कर सकते हैं।

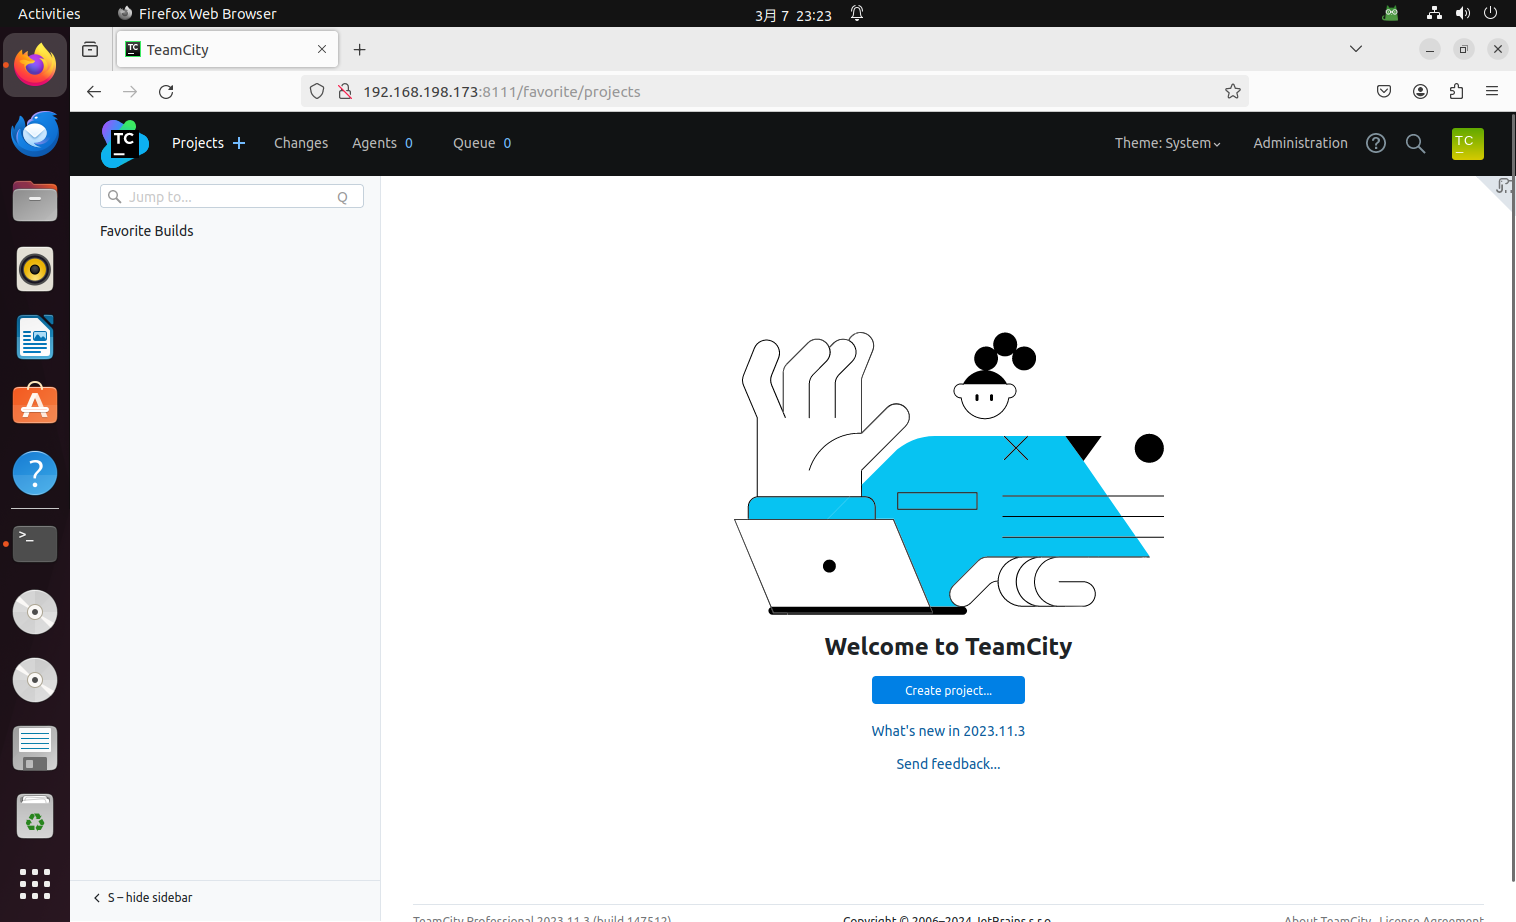
कमजोरियों के पुनरुत्पादन हेतु वातावरण निर्माण

कमजोर इमेज को खींचने और शुरू करने के लिए डॉकर का उपयोग करें:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

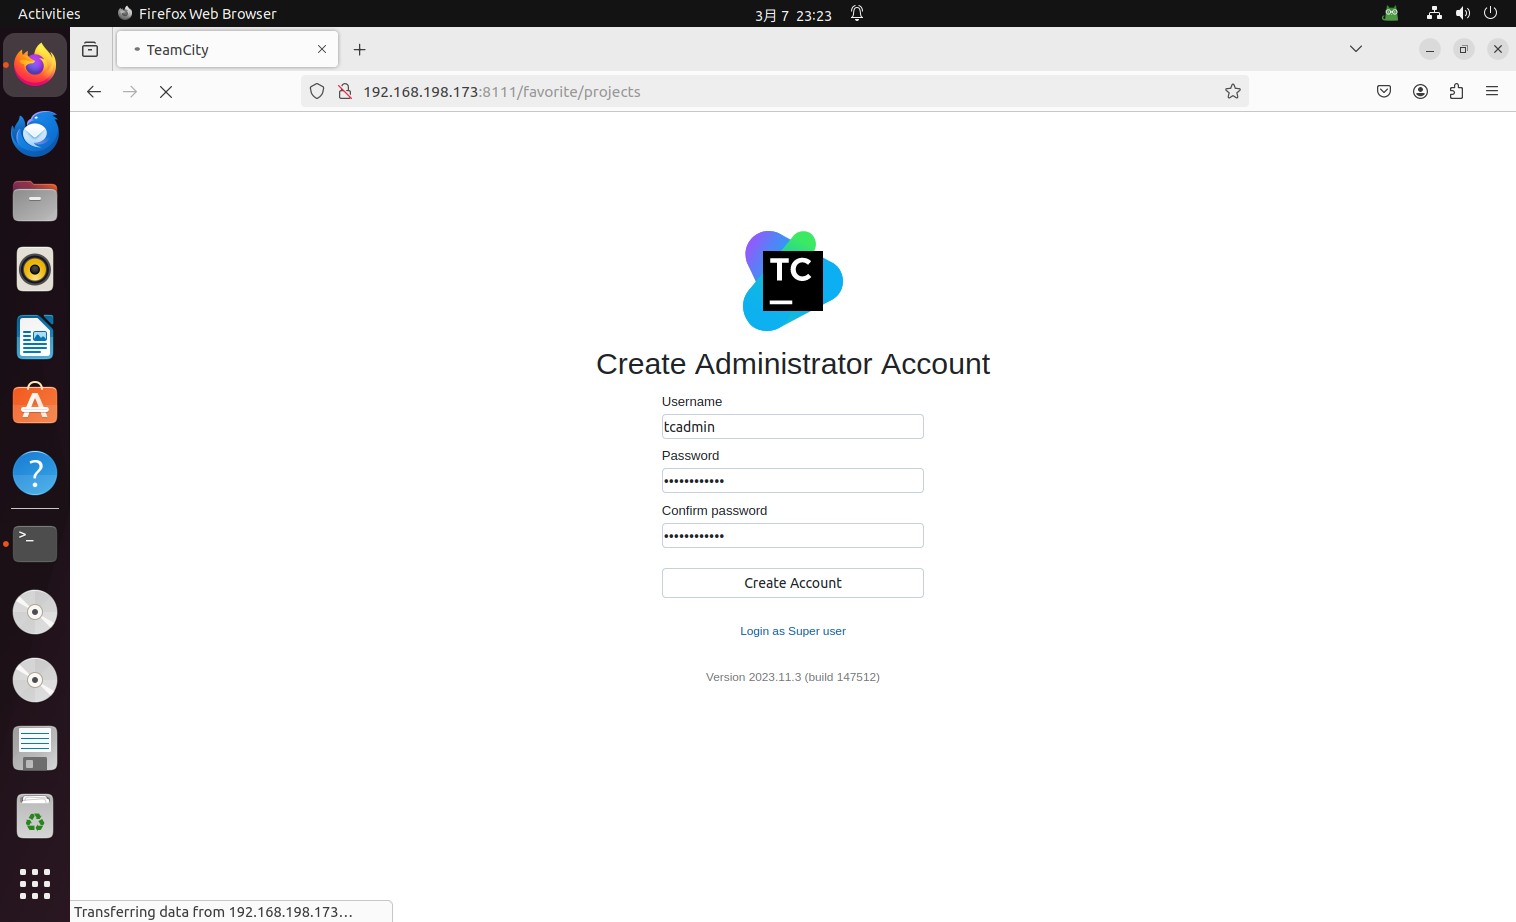
फिर बुनियादी सेटिंग्स करें:
संदर्भ

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

टूल डाउनलोड करें