

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-51585 — rt26cx21x64.sys शोषण (Realtek PCIe GbE/2.5GbE/5GbE परिवार) | Kitploit

उपकरण/GitHubGitHub/catforgor/cve-2026-51585
भेद्यता विश्लेषणशोषणरिवर्स इंजीनियरिंगहार्डवेयर और IoT सुरक्षाबाइनरी शोषण
GitHubcatforgor/cve-2026-51585

CVE-2026-51585

rt26cx21x64.sys शोषण (Realtek PCIe GbE/2.5GbE/5GbE परिवार)

रिपॉजिटरी देखें
3417 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

realtek poc

rt26cx21x64.sys एक्सप्लॉइट (Realtek PCIe GbE/2.5GbE/5GbE परिवार)

अवलोकन

OID 0xFF816871 निक के mmio बार को कॉल करने वाली प्रक्रिया के वर्चुअल एड्रेस स्पेस में मैप करता है, (MmLockedPagesSpecifyCache), जो um से \.\RealTekCard{GUID} के माध्यम से पहुंच योग्य है

यह IOCTL (0x0012C818) एक रजिस्ट्री मान (DrvMode=4) द्वारा गेट किया जाता है

एक बार जब हमारे पास mmio रेग एक्सेस हो जाता है, तो हम निक के tx/rx डिस्क्रिप्टर रिंग्स को लूपबैक मोड में प्रोग्राम करते हैं ताकि मनमाने phys एड्रेस को r/w किया जा सके (AllocateUserPhysicalPages हमें PFNs देता है)।

रिवर्स इंजीनियरिंग

IOCTL डिस्पैच

IOCTL 0x12C008 (1230872) पहली कमजोर डिस्पैच शाखा है। 0x12C00C और 0x12C010 अलग-अलग पथों की ओर ले जाते हैं, a5 स्विच के माध्यम से IOCTL कोड ले जाता है
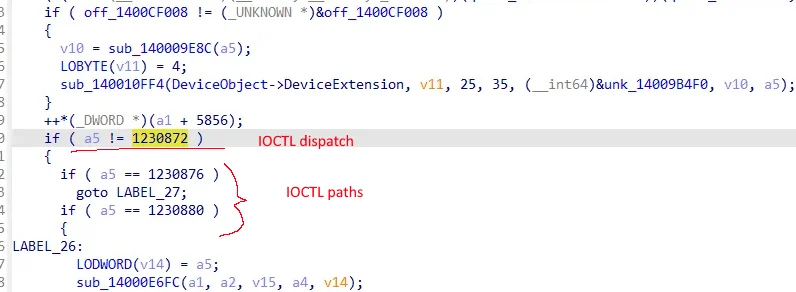
IOCTL डिस्पैच

मोड गेट

DMA पथ तक पहुंचने से पहले, drv एक वैश्विक DrvMode फ्लैग की जांच करता है, बिट 2 सेट होना चाहिए अन्यथा हम कभी भी कमजोर MMIO मैपिंग पथ तक नहीं पहुंच पाएंगे।
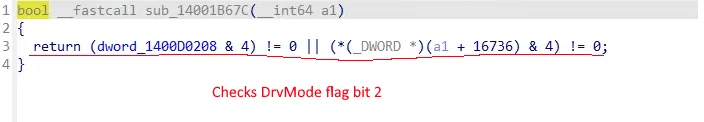
मोड गेट जांच

dword_1400D0208 और 4 ही जांच है

गार्ड को बायपास करना

कमजोर पथ के सामने दो गार्ड हैं, दोनों को DMA पथ में प्रवेश करने के लिए false का मूल्यांकन करना होगा, ये डिवाइस एक्सटेंशन पर एक बाइट फ्लैग और पिछली छवि में मोड जांच हैं
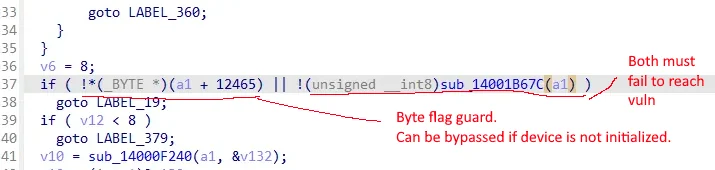
गार्ड बायपास

!_(_BYTE _)(a1 + 12465) को बायपास करना आसान है, हमें बस यह सुनिश्चित करना है कि डिवाइस इनिशियलाइज़ नहीं है।

sub_14001B67C भी तुच्छ रूप से आसान है।

MDL आवंटन

ड्राइवर कॉलर द्वारा आपूर्ति किए गए phys एड्रेस पर बिना किसी सत्यापन के एक MDL आवंटित करता है, कोई सीमा या रेंज सत्यापन नहीं है, जैसे कुछ भी नहीं।
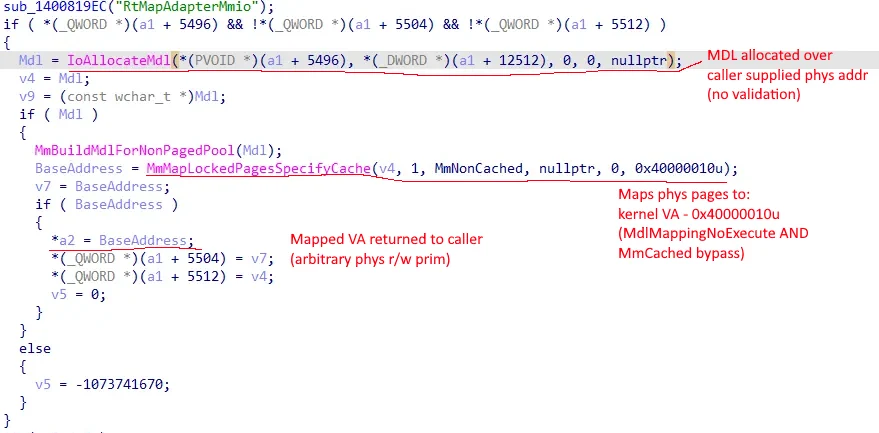
MDL आवंटन

भौतिक मैपिंग

MDL को कर्नेल VA में मैप किया जाता है और बेस एड्रेस कॉलर को दिया जाता है, 0x40000010 MAP_NO_EXECUTE और MmNonCached है।

MmMapLockedPages

MmMapLockedPagesSpecifyCache मैप किया गया VA उत्पन्न करता है जो *a2 में लिखा जाता है और um को लौटाया जाता है, यह हमें एक मनमाना phys r/w प्रिम देता है।

आवश्यकताएँ

  • एक संगत realtek एडाप्टर जो nic.h से मेल खाता हो।

उपयोग

एडमिन के रूप में चलाएँ।

पहली बार चलाने के बाद, reg मान सेट हो जाएंगे और आपको अपना पीसी पुनः आरंभ करना होगा।

इसे काम करने के लिए, आपका NIC लिंक UP स्थिति में होना चाहिए (ताकि हम डिस्क्रिप्टर प्रोसेस कर सकें)।

या तो:

  • किसी अन्य पीसी, राउटर या किसी भी चीज़ से एक ईथरनेट केबल कनेक्ट करें जो लिंक UP देगा

या

  • RJ45 पोर्ट पर पिन 1-2 और 3-6 को शॉर्ट करें ताकि लिंक UP हो सके

बिल्ड

$ cmake -B build
$ cmake --build build --config Release

नोट्स

  • मैंने अधिकांश दिलचस्प चीजें हटा दी हैं (cr3, स्टॉम्पिंग, आदि, आदि) लेकिन यह आधार POC है
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    317
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





