
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
shodan-eye — Shodan Eye यह उपकरण आपके द्वारा दर्ज किए गए निर्दिष्ट कीवर्ड का उपयोग करके इंटरनेट से सीधे जुड़े सभी उपकरणों के बारे में सभी जानकारी एकत्र करता है। लेखक: Jolanda de Koff | Kitploit
उपकरण/GitHubGitHub/bullseye0/shodan-eye
OSINT (खुला स्रोत खुफिया)टोहीभेद्यता विश्लेषणजानकारी एकत्र करनानेटवर्क सुरक्षा
GitHubbullseye0/shodan-eye

shodan-eye

Shodan Eye यह उपकरण आपके द्वारा दर्ज किए गए निर्दिष्ट कीवर्ड का उपयोग करके इंटरनेट से सीधे जुड़े सभी उपकरणों के बारे में सभी जानकारी एकत्र करता है। लेखक: Jolanda de Koff

रिपॉजिटरी देखें
1.3k2509817 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

Shodan Eye

यह टूल उन सभी डिवाइसों के बारे में सारी जानकारी एकत्र करता है जो आपके द्वारा दर्ज किए गए निर्दिष्ट कीवर्ड के साथ सीधे इंटरनेट से जुड़े हैं। इस तरह, आपको एक पूरा अवलोकन मिलता है।


यहाँ आप Shodan Eye के बारे में नवीनतम लेख पढ़ सकते हैं:

https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/


Termux पर Shodan Eye इंस्टॉल करने वाला लेख यहाँ पाया जा सकता है:

https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE


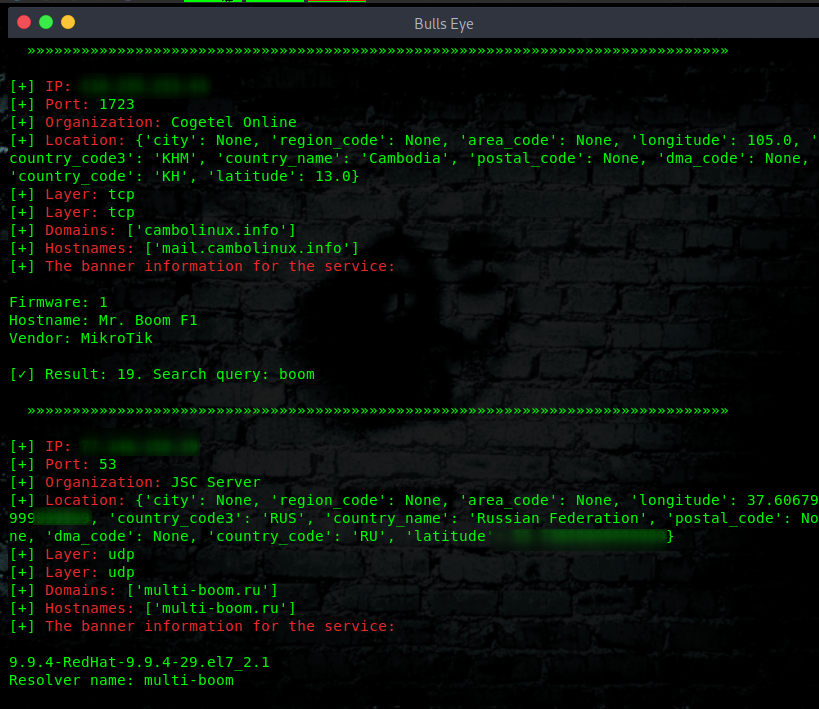
इंडेक्स किए गए डिवाइसों के प्रकार बहुत व्यापक रूप से भिन्न हो सकते हैं: छोटे डेस्कटॉप, रेफ्रिजरेटर से लेकर परमाणु ऊर्जा संयंत्रों तक और इनके बीच सब कुछ। आप अपने स्वयं के "निर्दिष्ट कीवर्ड" का उपयोग करके सब कुछ पा सकते हैं। उदाहरण एक संलग्न फ़ाइल में पाए जा सकते हैं:

इस टूल से प्राप्त जानकारी का उपयोग कई क्षेत्रों में किया जा सकता है, उदाहरण के लिए:

  • नेटवर्क सुरक्षा, अपनी कंपनी या घर के उन सभी डिवाइसों पर नज़र रखें जो इंटरनेट से जुड़े हैं।
  • कमज़ोरियाँ। और बहुत कुछ।

विशेषताएँ

  • Shodan Eye परिणामों का आउटपुट सहेजें
  • Shodan पासवर्ड का इनपुट अब दिखाई नहीं देता है।

Shodan

यह एक सर्च इंजन है जो उपयोगकर्ता को विभिन्न फ़िल्टरों का उपयोग करके इंटरनेट से जुड़े विशिष्ट प्रकार के कंप्यूटर (वेबकैम, राउटर, सर्वर, आदि) खोजने देता है। कुछ लोगों ने इसे सर्विस बैनर का सर्च इंजन भी कहा है, जो वह मेटाडेटा है जो सर्वर क्लाइंट को वापस भेजता है।

Google या किसी अन्य सर्च इंजन के बीच क्या अंतर है: सबसे मूलभूत अंतर यह है कि Shodan Eye इंटरनेट पर क्रॉल करता है, Google वर्ल्ड वाइड वेब पर। हालाँकि, वर्ल्ड वाइड वेब का समर्थन करने वाले डिवाइस वास्तव में इंटरनेट से जुड़ी चीज़ों का केवल एक छोटा हिस्सा हैं।


Shodan

अतिरिक्त डेटा संग्रह के लिए, आप संकेत मिलने पर एक Shodan API कुंजी दर्ज कर सकते हैं। Shodan API कुंजी यहाँ पाई जा सकती है: https://account.shodan.io/register


Shodan के लिए सर्च क्वेरी का एक संग्रह संलग्न है:

Shodan Dorks ... The Internet of Sh*t
  • https://github.com/BullsEye0/shodan-eye/blob/master/Shodan_Dorks_The_Internet_of_Shit.txt

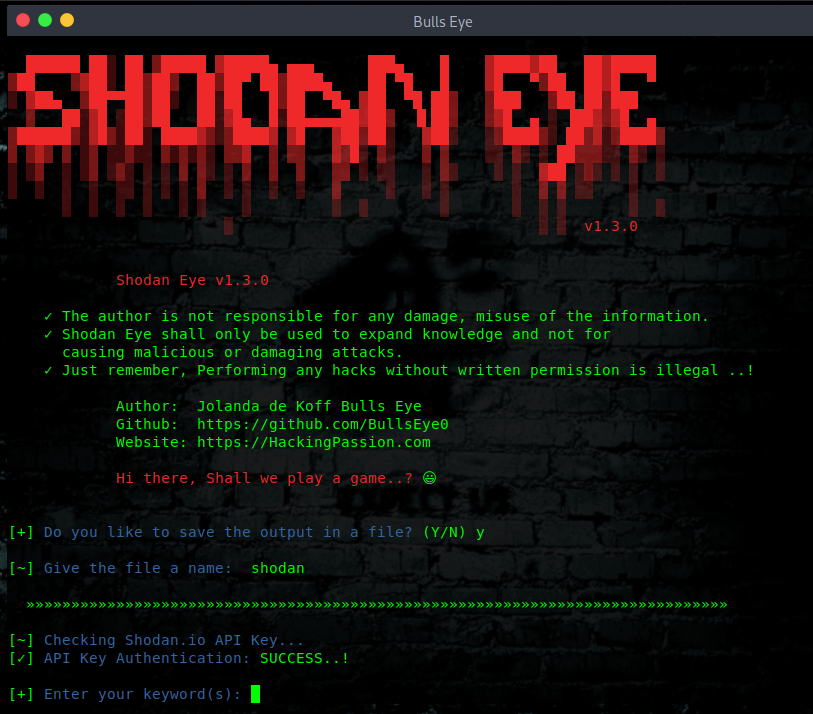
Screenshot


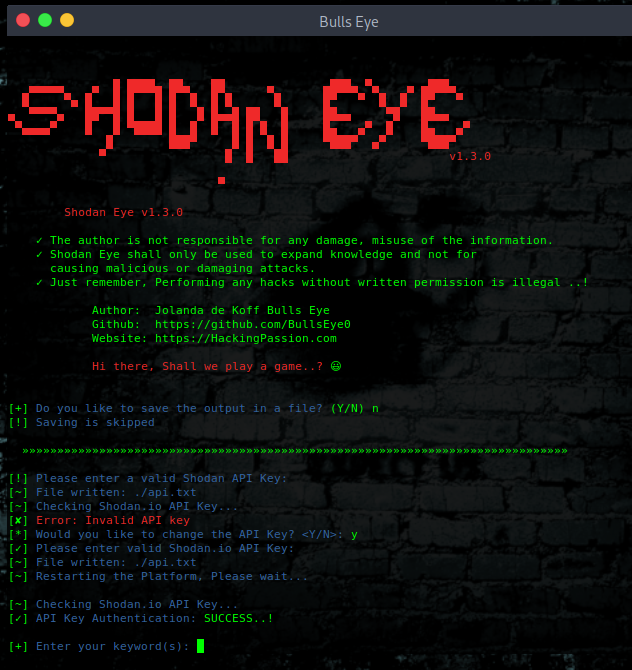
Screenshot


Screenshot


Linux पर Shodan Eye इंस्टॉल करें:


Shodan Eye ने अब तक इन पर परीक्षण किया है:

Linux Kali Linux Parrot Security OS BlackArch Ubuntu Arch-based Debian-based

Termux Windows

यह सूची विस्तारित की जाएगी


इंस्टॉलेशन चरण:

  1. रिपॉज़िटरी क्लोन करें:
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
  1. वर्चुअल एनवायरनमेंट बनाएँ (अनुशंसित):
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
  1. निर्भरताएँ स्थापित करें:
pip3 install -r requirements.txt

Shodan Eye का उपयोग कैसे करें

python3 shodan_eye.py

(आपसे Shodan API key मांगी जाएगी)

मज़े करें ..! 😃


कोडर से संपर्क

सोशल नेटवर्क्स - जुड़ें

  • वेबसाइट HackingPassion.com

  • Facebook Personal

  • linkedin

  • Youtube

  • Facebook Page

  • Facebook Group


💻 इस प्रोजेक्ट का समर्थन करें

यदि आपको यह टूल उपयोगी लगता है, तो मेरे काम का समर्थन करने पर विचार करें:
❤️ BullsEye को स्पॉन्सर करें

पूरा व्यावहारिक कोर्स प्राप्त करें:
Ethical Hacking Complete Course – Zero to Expert

(आपके प्रशिक्षक के रूप में सीधे मेरा समर्थन करता है!)

प्रोफेशनल पेनेट्रेशन टेस्टिंग। ज़ीरो से एक्सपर्ट तक।
✅ Kali Linux + Parrot OS
✅ वास्तविक दुनिया के हैकिंग परिदृश्य
✅ सभी प्रमुख टूल्स और तकनीकें
✅ शुरुआती लोगों के लिए अनुकूल

हैकिंग कोई शौक नहीं, बल्कि जीवन का एक तरीका है 🎯


दान करें

मैंने Shodan Eye विकसित किया है क्योंकि मुझे इसका जुनून है। दान करना मेरे काम का समर्थन करने के कई तरीकों में से एक है।

दान करें

BAT: Brave का उपयोग करें और मेरे किसी भी वेब पेज/प्रोफ़ाइल पर दान करें

Donate

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →