Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/brunoh6/web-threat-mitigation
भेद्यता स्कैनरशोषणआईडीएस/आईपीएस से बचनावेब एप्लिकेशन शोषणकॉन्फ़िगरेशन ऑडिटिंगWAF बाईपासवेब सुरक्षापेनिट्रेशन टेस्टिंगDevSecOpsलर्निंग और शिक्षालैब और अभ्यास
GitHubbrunoh6/web-threat-mitigation

web-threat-mitigation

OWASP ZAP, Burp Suite, और ModSecurity WAF (OWASP CRS के साथ) का उपयोग करके वेब ऐप खतरों का पता लगाने और उन्हें कम करने पर व्यावहारिक प्रयोगशाला। केस स्टडी: Spring4Shell (CVE-2022-22965)। स्थानीय Docker-आधारित सेटअप।

रिपॉजिटरी देखें
411 साल पहलेअभी तक समीक्षित नहीं
साझा करें

web-threat-mitigation

OWASP ZAP, Burp Suite और ModSecurity WAF (OWASP CRS के साथ) का उपयोग करके वेब ऐप खतरों का पता लगाने और उन्हें कम करने पर हाथों-हाथ लैब। केस स्टडी: Spring4Shell (CVE-2022-22965)। स्थानीय Docker-आधारित सेटअप।

वेब थ्रेट मिटिगेशन लैब – OWASP ZAP, ModSecurity और CVE एक्सप्लॉइटेशन

यह रिपॉजिटरी एक लैब का दस्तावेजीकरण करता है जो सामान्य वेब एप्लिकेशन खतरों के अनुकरण, विश्लेषण और शमन पर केंद्रित है। इसमें कमजोर लक्ष्यों की स्थापना, स्कैनिंग टूल, WAF की तैनाती (OWASP CRS के साथ ModSecurity), और CVE-2022-22965 (Spring4Shell) का लाइव शोषण शामिल है।

लैब उद्देश्य

  • Docker का उपयोग करके एक कमजोर वेब एप्लिकेशन (WebGoat) तैनात करना
  • OWASP ZAP और Burp Suite का उपयोग करके भेद्यता स्कैनिंग करना
  • Nginx + ModSecurity + OWASP CRS 4.9.0 का उपयोग करके रिवर्स प्रॉक्सी सेटअप करना
  • WAF कार्यान्वयन से पहले और बाद में परिणामों का विश्लेषण करना
  • Spring4Shell का शोषण करना और WAF प्रभावशीलता की पुष्टि करना

उपयोग किए गए उपकरण

  • Docker + Docker Compose
  • OWASP ZAP और Burp Suite
  • ModSecurity (libnginx-mod-http-modsecurity के माध्यम से)
  • OWASP कोर रूल सेट (CRS 4.9.0)
  • Kali Linux Metasploit Framework के साथ
  • CentOS 9 Stream और Debian 12

लैब वर्कफ़्लो

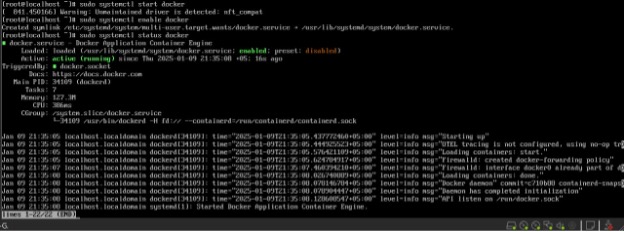
  1. WebGoat तैनाती CentOS पर Docker का उपयोग करके, पोर्ट 8080 पर उजागर।

webgoat

webgoat_on

vulne

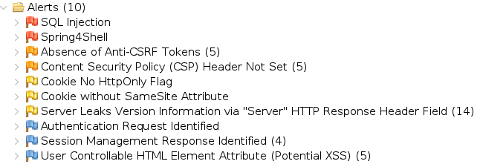
  1. प्रारंभिक स्कैनिंग Kali Linux से OWASP ZAP का उपयोग करके:
    • उच्च-जोखिम अलर्ट: SQL Injection, Spring4Shell
    • मध्यम: अनुपस्थित CSP, CSRF टोकन, पैरामीटर टैम्परिंग
    • जानकारी: वर्जन लीक, संभावित XSS, सत्र समस्याएँ
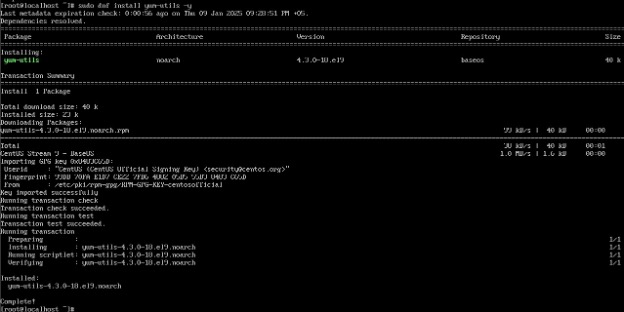
dock

dock_on

  1. रिवर्स प्रॉक्सी तैनाती Debian 12 पर nginx का उपयोग करके।
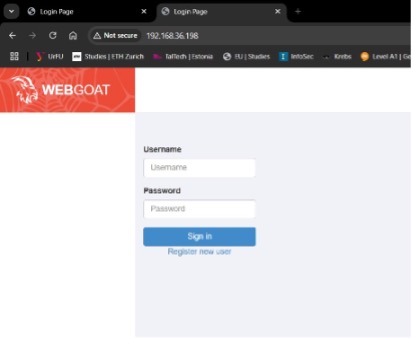
proxy

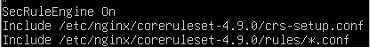
  1. WAF सेटअप OWASP CRS के साथ और नियम निम्न से लोड किए गए:
    /etc/nginx/coreruleset-4.9.0/crs-setup.conf
    /etc/nginx/coreruleset-4.9.0/rules/*.conf
    
    नियमों का परीक्षण किया गया और ModSecurity लॉग की जाँच करके सक्षम किया गया।

cure

cure_on

cure_v

  1. पोस्ट-WAF स्कैनिंग OWASP ZAP का उपयोग करके दिखाया गया:
    • कम अलर्ट (अवरुद्ध या मास्क की गई प्रतिक्रियाएँ)
    • WAF सुरक्षा के स्थान पर पुष्टि

mod

mod_v

  1. एक्सप्लॉइट परीक्षण Spring4Shell के विरुद्ध Metasploit का उपयोग करके:
    • WAF के बिना: RCE सफल (रिवर्स शेल पेलोड)
    • WAF के साथ: CRS डिटेक्शन के कारण एक्सप्लॉइट अवरुद्ध
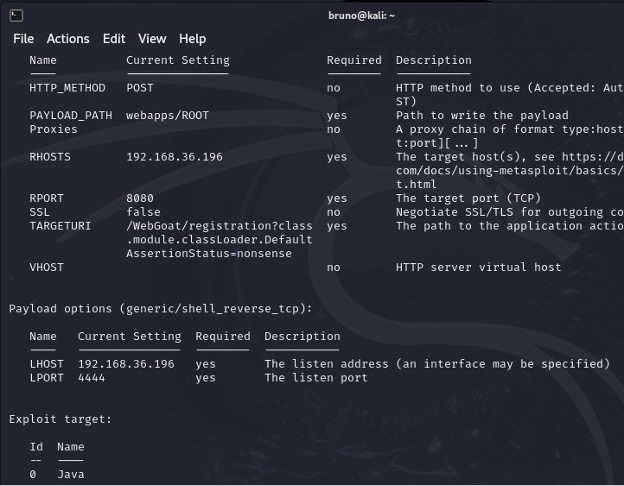
sp4

sp4_ex

निष्कर्ष

यह लैब स्तरीय सुरक्षा के महत्व को दर्शाता है:

  • एक कमजोर ऐप बिना सुरक्षा के आसानी से उजागर हो सकता है
  • ZAP/Burp भेद्यताओं की पहचान और वर्गीकरण में मदद करते हैं
  • ModSecurity और OWASP CRS प्रभावी रूप से हमले की सतह को कम करते हैं
  • WAFs उचित ट्यूनिंग के साथ Spring4Shell जैसे वास्तविक दुनिया के CVEs को ब्लॉक कर सकते हैं

लेखक

Bruno Paolo Huamán Vela (Lima, Peru) साइबर सुरक्षा छात्र – Ural Federal University (UrFU)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →