CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAPHY --> DBATLOADER/GULOADER शैली का मैलवेयर

PCAP-आधारित विश्लेषण | दिनांक: 2025-03-12 | लेखक: BlackOclock
14.1 पूर्ण आक्रमण श्रृंखला सारांश
14.2 समझौता संकेतक (IP, हैश, डोमेन)
14.3 सिफारिशें
नोट!!! इस विश्लेषण में 'केवल' PCAP फ़ाइल का उपयोग किया गया था! ZIP फ़ाइलों की आवश्यकता नहीं थी;
##1. विश्लेषण अवलोकन
आकृति 1: malware-traffic-analysis.net से डाउनलोड की गई स्रोत फ़ाइलें - 'केवल' PCAP फ़ाइल का उपयोग किया गया\
2025-01-09 (गुरुवार): CVE-2017-0199 XLS --> HTA --> VBS --> स्टेग्नोग्राफ़ी --> DBATLOADER/GULOADER शैली का मैलवेयर
##2. नेटवर्क ट्रैफ़िक विश्लेषण
2.1-प्रोटोकॉल पदानुक्रम – बड़ा चित्र
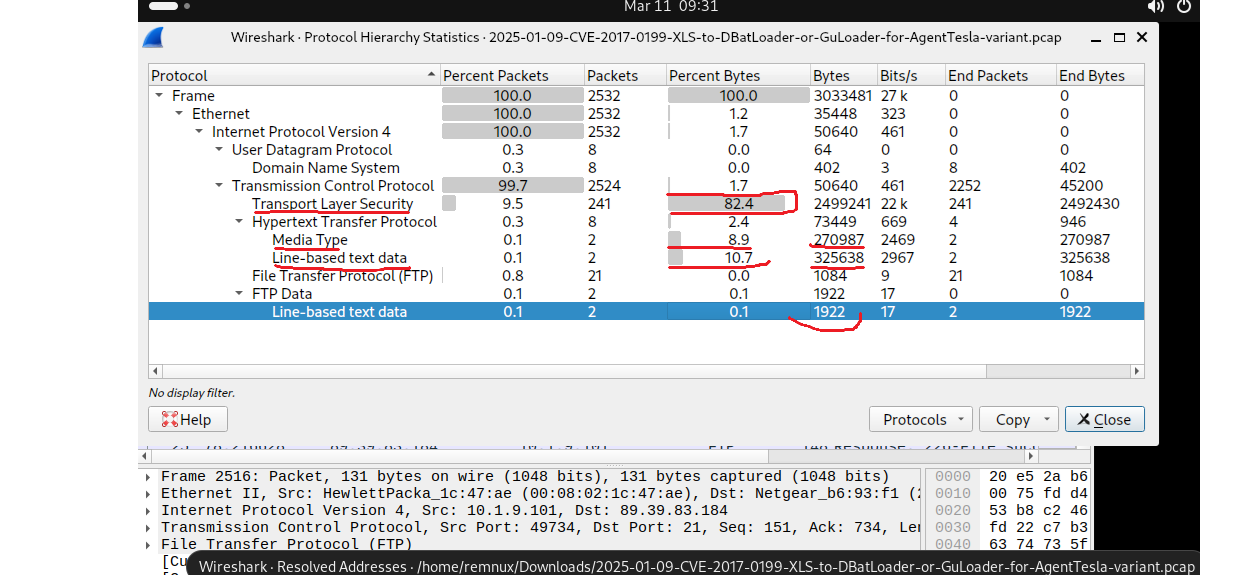
मैंने ट्रैफ़िक का एक बड़ा चित्र प्राप्त करने के लिए प्रोटोकॉल पदानुक्रम से शुरुआत की। यह प्रत्येक उपयोग किए गए प्रोटोकॉल की मात्रा दर्शाता है। जैसा कि चित्र में दिखाया गया है, TLS सभी ट्रैफ़िक का 82.4% हिस्सा है। इसके अतिरिक्त, मीडिया लाइन और लाइन-आधारित डेटा भी मौजूद है। हालाँकि, नेटवर्क गतिविधि को बेहतर ढंग से समझने के लिए, हमें वार्तालाप और एंडपॉइंट की जाँच करने की आवश्यकता है।
2.2-वार्तालाप – शीर्ष वार्ताकार और डेटा स्थानांतरण
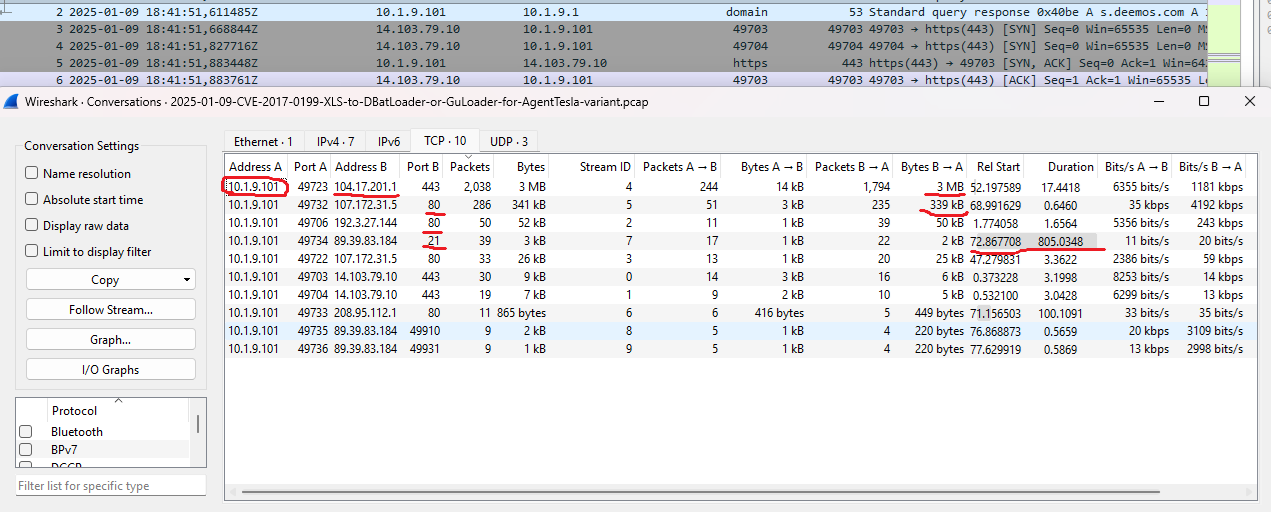
हम उन IP जोड़ियों का पता लगाने के लिए वार्तालाप का उपयोग करते हैं जिनके बीच सबसे अधिक डेटा स्थानांतरण होता है। विश्लेषण से पता चलता है कि 10.9.1.101 (होस्ट) और 104.17.201.1 के बीच सबसे अधिक ट्रैफ़िक वॉल्यूम है। इस डेटा स्थानांतरण के लिए पोर्ट 80 और 443 का उपयोग किया गया। इसके अतिरिक्त, हम देखते हैं कि 104.17.201.1 से 10.9.1.101 (होस्ट) को 3 MB डेटा स्थानांतरित किया गया। एक और महत्वपूर्ण निष्कर्ष WAN IP (89.39.83.184) से कनेक्शन के कारण पोर्ट 21 पर कनेक्शन है, जो संभावित एक्सफ़िल्ट्रेशन का संकेत देता है। लेकिन हम अभी निश्चित नहीं हैं, क्योंकि हम इसके बारे में अभी तक नहीं जानते हैं। हमें एक प्रमाण चाहिए!
2.3- एंडपॉइंट
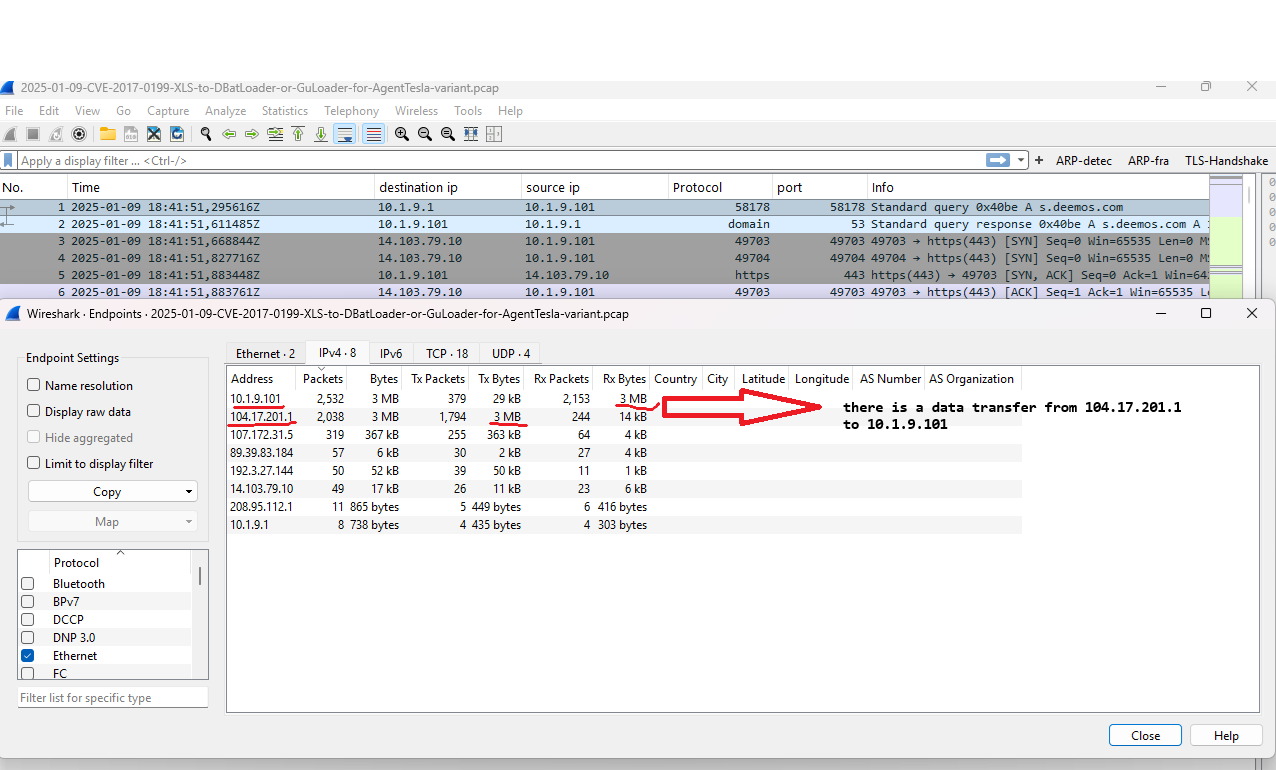
हम नेटवर्क पर शीर्ष वार्ताकारों की पहचान करने के लिए एंडपॉइंट का उपयोग करते हैं। 104.17.201.1 में 3MB प्रेषित डेटा (Tx) है और 10.9.1.101 में 3MB प्राप्त डेटा (Rx) है। इसके अतिरिक्त, शीर्ष वार्ताकार स्रोत के रूप में 104.17.201.1 और गंतव्य के रूप में 10.9.1.101 हैं।
2.4- HTTP निर्यात ऑब्जेक्ट
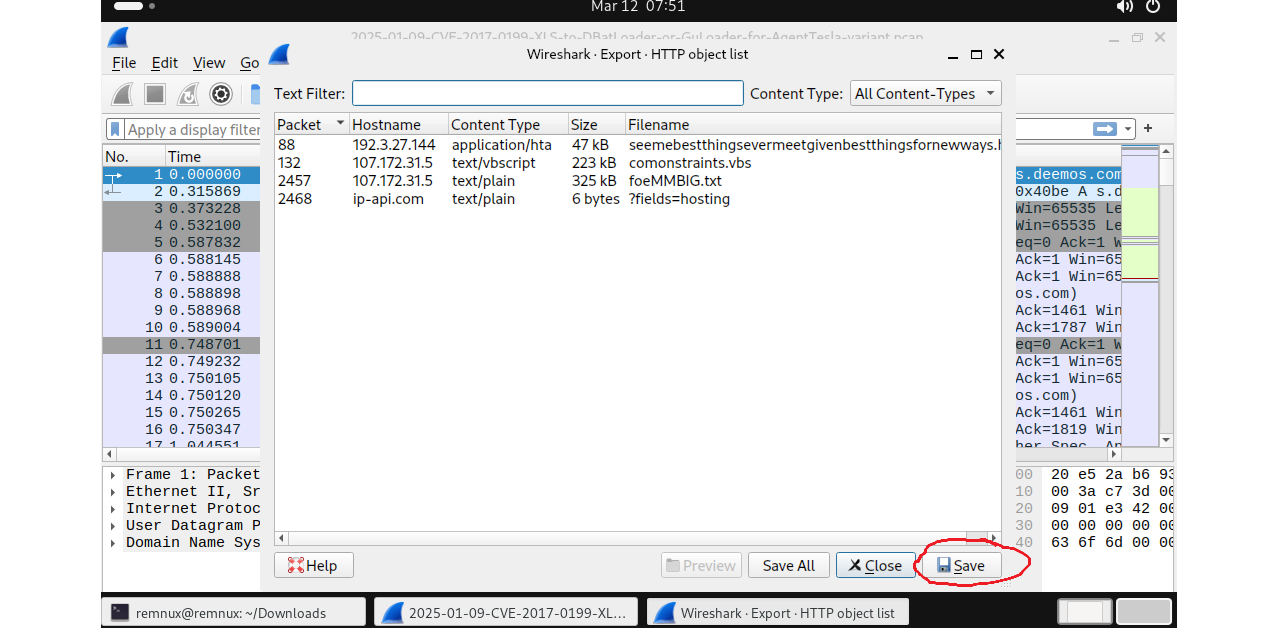
निर्यात का उपयोग नेटवर्क पर स्थानांतरित फ़ाइलों, डेटा, ईमेल आदि की पहचान करने के लिए किया जाता है। हर बार, जब हम pcap का विश्लेषण करते हैं, तो हमें यहाँ जाँच करनी चाहिए कि कौन से पैकेट में कौन सा डेटा है। खैर, हमने 88,132,2457 और 2468 पैकेट नोट किए।
2.5- HTTP कंटेंस फ़िल्टर
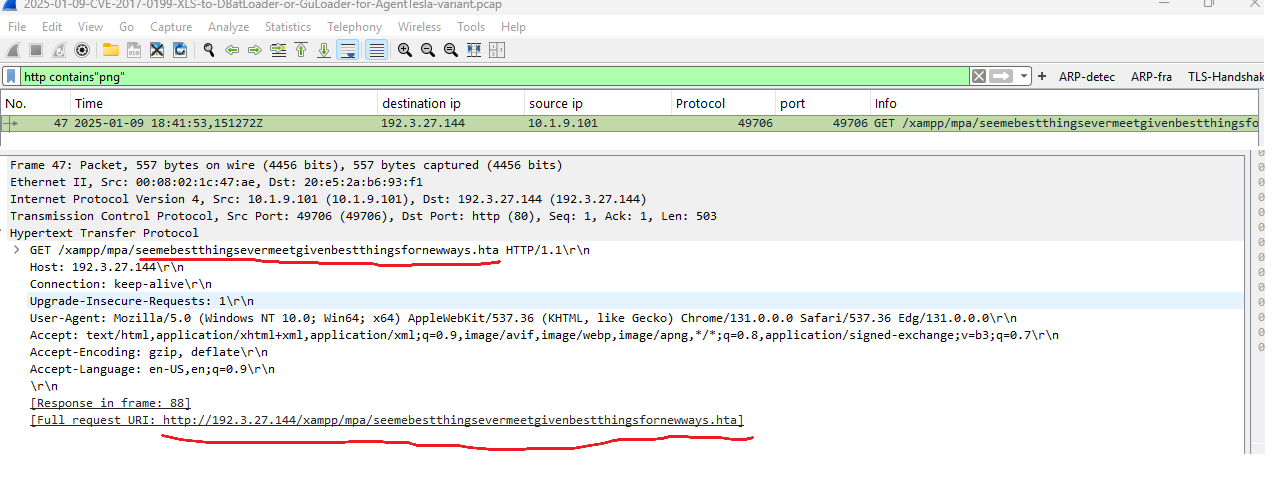
यदि नेटवर्क पर http प्रोटोकॉल हैं। तो हमें फ़िल्टर पर png,zip,jpg,jpeg (स्टेग्नोग्राफ़ी) को एक मीडिया के रूप में जाँचना चाहिए, क्योंकि हमलावर अक्सर एंटीवायरस डिटेक्शन को बायपास करने के लिए मीडिया फ़ाइलों पर दुर्भावनापूर्ण कोड का उपयोग करते हैं।
#उदाहरण: http contains ".png" या http contains ".jpg" या http contains ".jpeg" या http contains ".zip"
हम बस देख रहे हैं कि जब नेटवर्क पर 80 पोर्ट का उपयोग किया जाता है तो यह फ़िल्टर क्यों महत्वपूर्ण है। यहाँ एक .hta है जो 47 पैकेट पर मीडिया फ़ाइलों पर भेजा गया था। लेकिन जब हम फ़ाइलों की पहचान करने के लिए निर्यात का उपयोग करते हैं, तो वह नहीं था।
##3. नेटवर्कमाइनर विश्लेषण
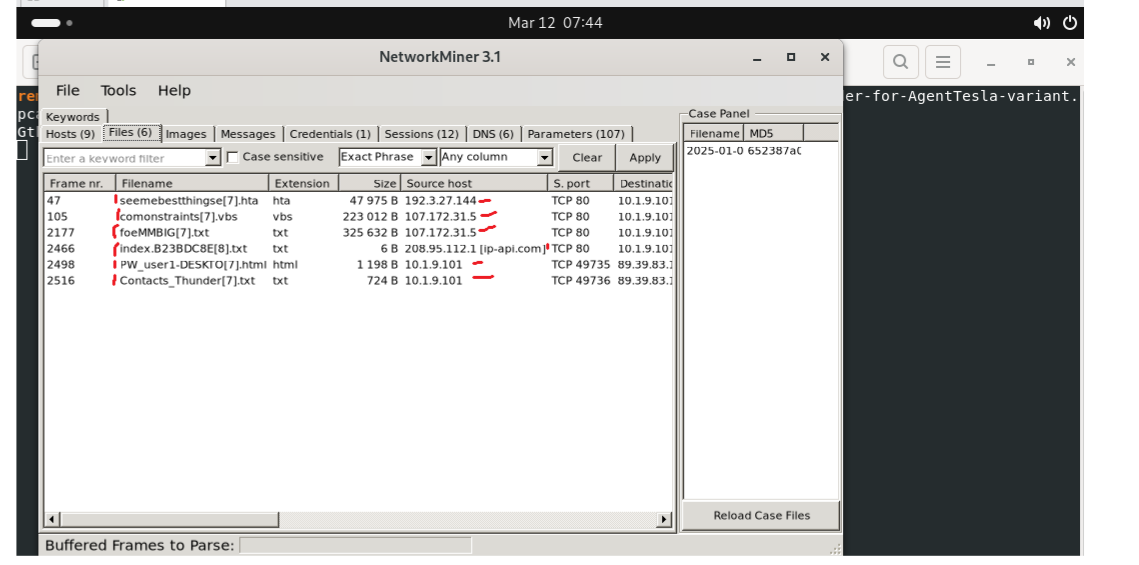
हम PCAP पर तेजी से पहचान करने के लिए नेटवर्कमाइनर का उपयोग कर सकते हैं। यदि आप REMnux या Linux सिस्टम का उपयोग करते हैं, तो आप टर्मिनल पर लिख सकते हैं ( networkminer pcap_name )
फ्रेम = 47 फ़ाइलनाम = seemebestthingsevermeetgivenbestthingsfornewways | एक्सटेंशन = .hta | आकार = 47 KB | स्रोत IP = 192.3.27.144 फ्रेम = 132 | फ़ाइलनाम = comonstraints | एक्सटेंशन = .vbs | आकार = 223 KB | स्रोत IP = 107.172.31.5 फ्रेम = 2457 | फ़ाइलनाम = foeMMBIG | एक्सटेंशन = .txt | आकार= 325 KB | स्रोत IP = 107.172.31.5
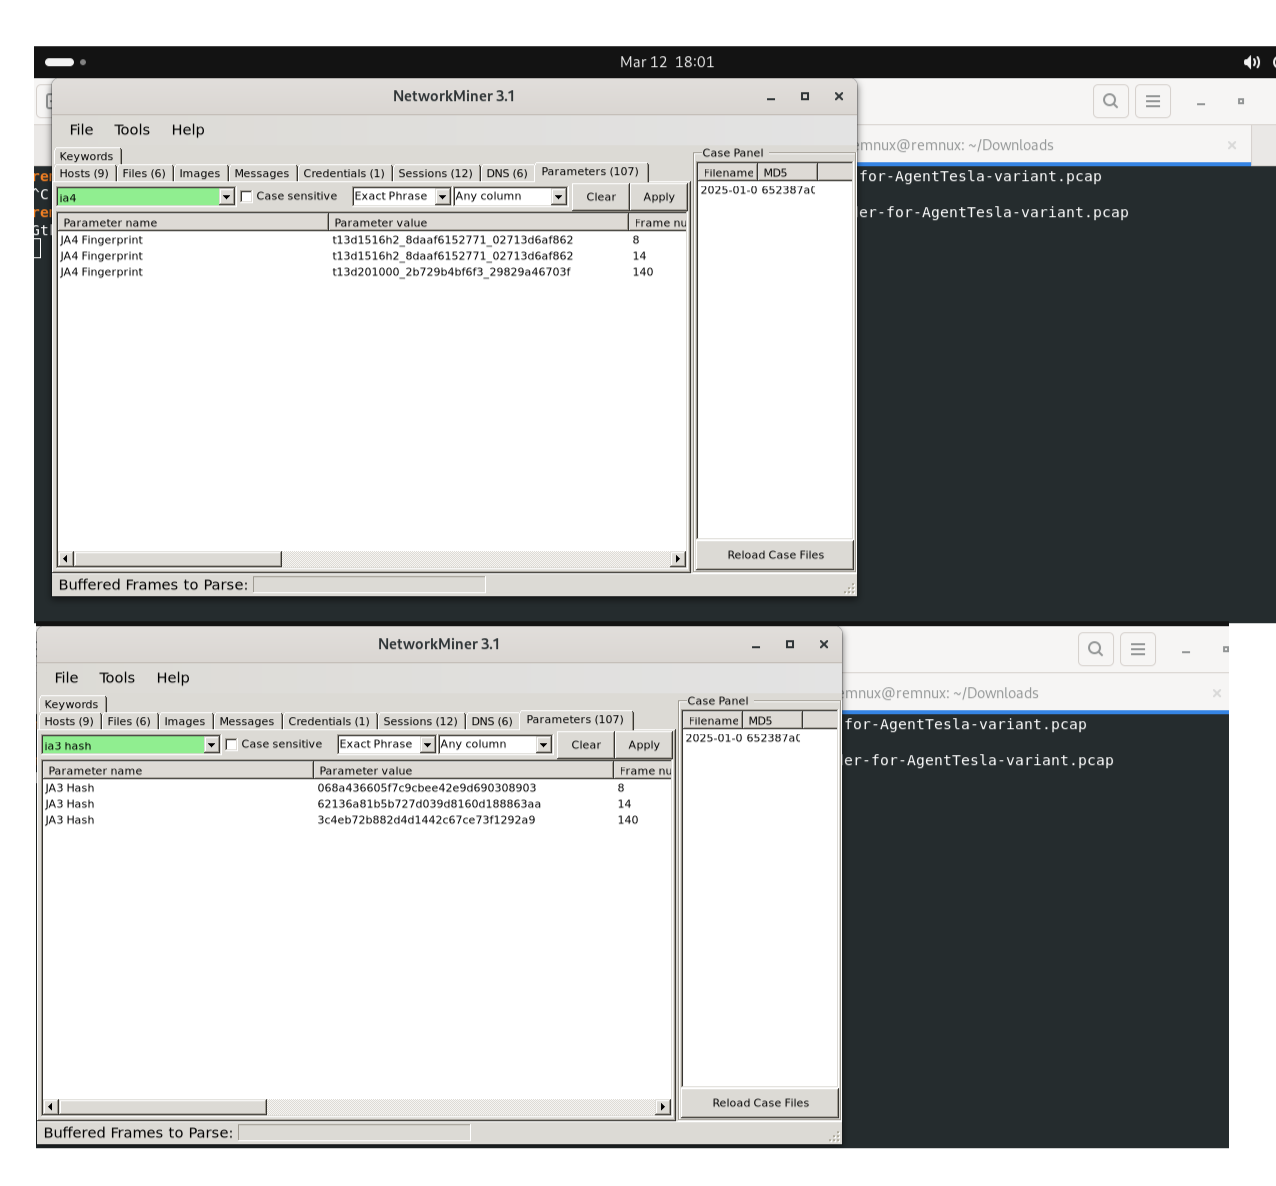
JA3 हैश:
06843d66057fc9cbe42e9d690308903 (फ्रेम 8)62136a81b5b727d039d8160d188863aa (फ्रेम 14)3c4eb72b882d4d1442c67ce73f1292a9 (फ्रेम 140)JA4 फ़िंगरप्रिंट:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fखैर, लेकिन हमें JA4 और JA3 हैश की आवश्यकता क्यों है? एक प्रश्न हो सकता है कि JA3 और JA4 क्या हैं?
मुझे समझाने दीजिए; JA3 और JA4 TLS हैंडशेक के मापदंडों के आधार पर TLS क्लाइंट और सर्वर को फ़िंगरप्रिंट करने की तकनीकें हैं। JA3 TLS हैंडशेक के क्लाइंट हैलो पैकेट का MD5 हैश बनाता है, जो क्लाइंट एप्लिकेशन (जैसे, ब्राउज़र, मैलवेयर) की विशिष्ट पहचान करता है।
JA4 एक नई तकनीक है। यह इंटरनेट ट्रैफ़िक के लिए एक फ़िंगरप्रिंट की तरह है। जिस तरह मनुष्यों के अद्वितीय फ़िंगरप्रिंट होते हैं, उसी तरह इंटरनेट से जुड़ने वाला प्रत्येक सॉफ़्टवेयर एक अद्वितीय निशान छोड़ता है। C2 सर्वर खोजने में अधिक सहायक।
##4. ZEEK (ZUI) लॉग विश्लेषण
HTTP ट्रैफ़िक से निकाली गई फ़ाइलों को सत्यापित करने के लिए Zeek लॉग का उपयोग किया गया। files.log निम्नलिखित प्रविष्टियाँ दिखाता है:
इन हैश का उपयोग बाद में VirusTotal लुकअप के लिए किया गया।
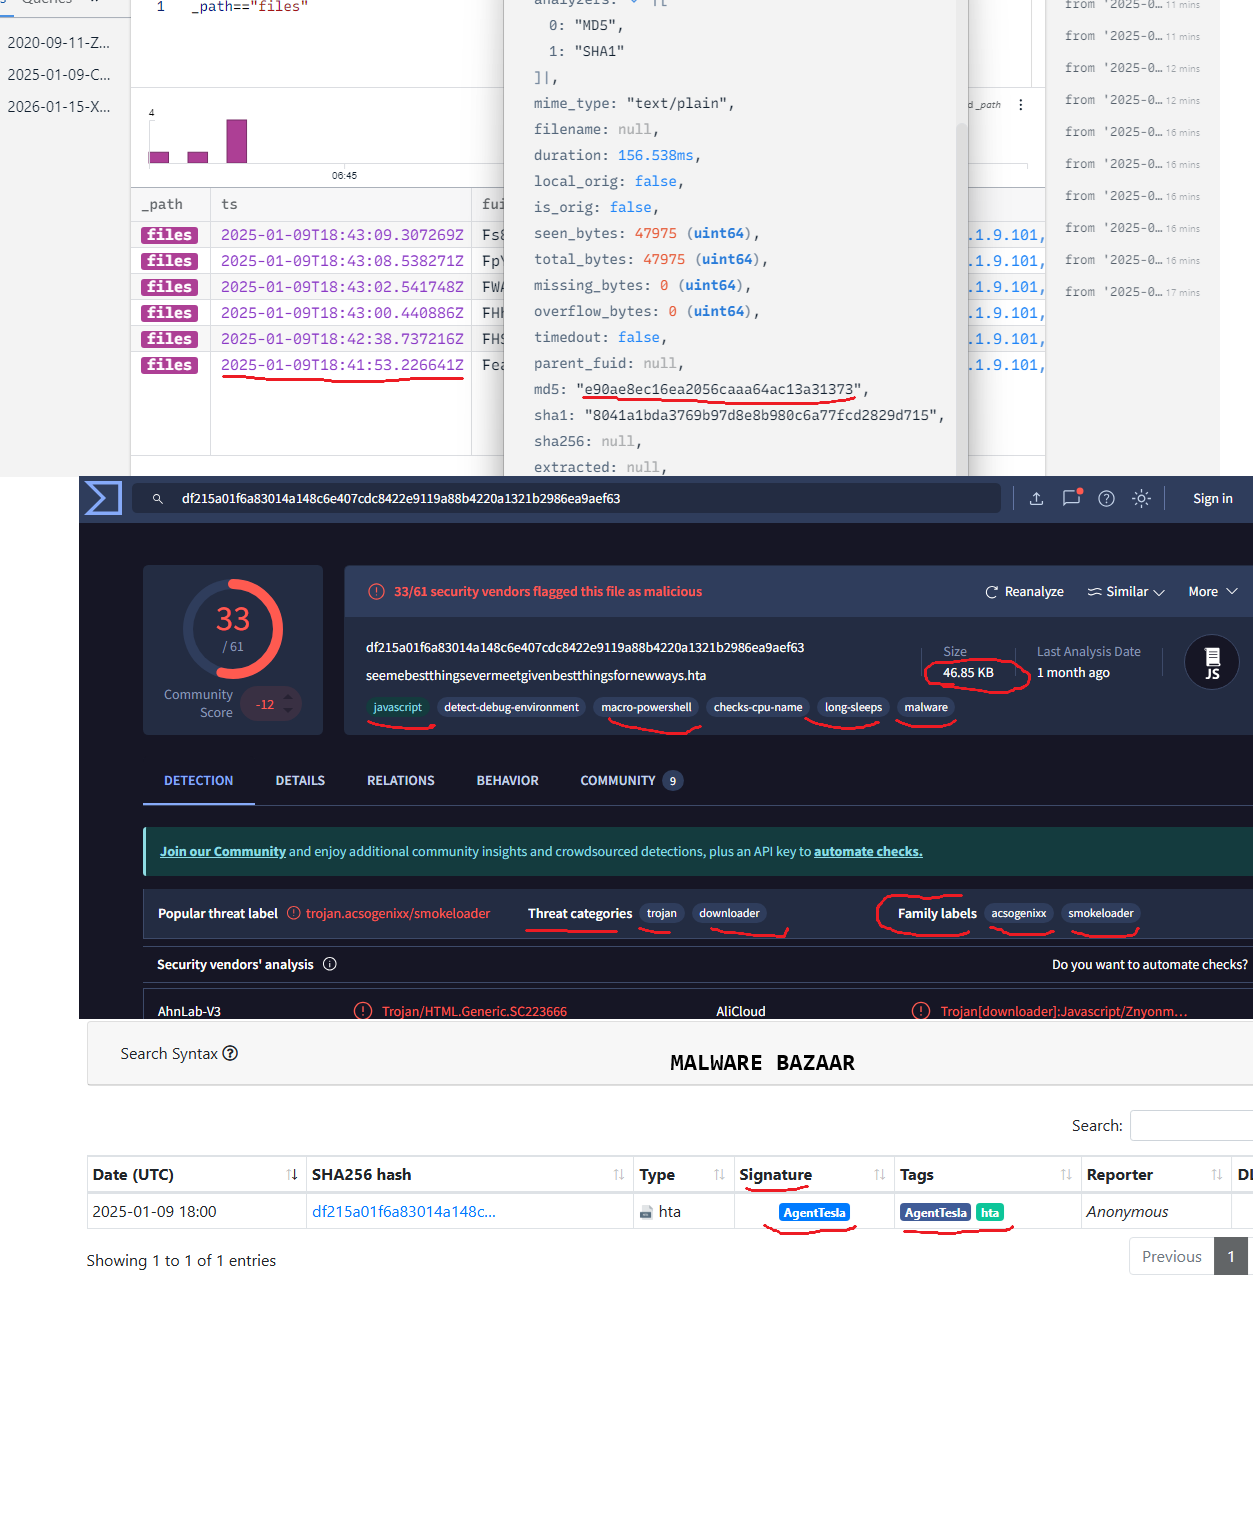
Hta (seemebestthing…)
MD5 e90ae8ec16ea2056caaa64ac13a31373 SHA1 8041abda3769b97d8e8b980c6a77fcd2829d715 SHA256 df215a01f6a83014a148c6e407cdc8422e9119a88b4220a1321b2986ea9aef63








