

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
pe_tree — Python मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के साथ मेमोरी में PE फ़ाइलों को डंप करने और इम्पोर्ट्स को पुनर्निर्मित करने के लिए भी किया जा सकता है। | Kitploit
उपकरण/GitHubGitHub/blackberry/pe_tree
मेमोरी फोरेंसिकभेद्यता विश्लेषणरिवर्स इंजीनियरिंगडीबगर्सफोरेंसिकमालवेयर विश्लेषणडिजिटल फोरेंसिकबाइनरी विश्लेषणArchived
GitHubblackberry/pe_tree

pe_tree

Python मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के साथ मेमोरी में PE फ़ाइलों को डंप करने और इम्पोर्ट्स को पुनर्निर्मित करने के लिए भी किया जा सकता है।

1.3k173194 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें

PE Tree

PE Tree एक Python मॉड्यूल है जो Portable Executable (PE) files को pefile और PyQt5 का उपयोग करके ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro, Ghidra, Volatility, Rekall और minidump के साथ भी किया जा सकता है ताकि मेमोरी में PE फ़ाइलों को देखा जा सके और डंप किया जा सके, साथ ही इम्पोर्ट टेबल पुनर्निर्माण किया जा सके।

विषय सूची

  1. विशेषताएँ
  2. एप्लिकेशन
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
      • Windows
      • Mac/Linux
      • डेवलपर्स के लिए
    • उपयोग
    • डार्क-मोड
  3. IDAPython
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
      • setuptools का उपयोग करके
      • मैन्युअल रूप से स्थापित करें
      • डेवलपर्स के लिए
    • उपयोग
    • उदाहरण
      • मेमोरी में PE फ़ाइलें डंप करना
  4. Rekall
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
    • उपयोग
  5. Volatility
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
    • उपयोग
  6. Ghidra
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
    • उपयोग
  7. Minidump
    • आवश्यकताएँ
    • विशेषताएँ
    • स्थापना
    • उपयोग
  8. कॉन्फ़िगरेशन
    • अवलोकन
    • विकल्प
    • स्थान
    • तीसरे पक्ष का डेटा साझा करना
  9. समस्या निवारण
  10. योगदान
    • डेवलपर दस्तावेज़ीकरण
  11. लाइसेंस

विशेषताएँ

  • प्लगइन्स के साथ स्टैंडअलोन एप्लिकेशन:
    • IDA Pro
    • Ghidra
    • Volatility
    • Rekall
    • Minidumps
    • Carving
  • Windows, Linux और Mac को सपोर्ट करता है
  • PE फ़ाइलों और मेमोरी इमेज को पार्स करना:
    • फ़ाइल-सिस्टम
    • ZIP आर्काइव (पासवर्ड सुरक्षित सहित)
    • Windows मेमोरी डंप (raw, EWF, vmem आदि)
    • लाइव Windows मेमोरी (rekall का उपयोग करके)
    • Windows Minidump
    • IDA Pro डेटाबेस
    • Ghidra डेटाबेस
    • बाइनरी फ़ाइल कार्विंग
  • रेनबो PE मैप:
    • PE संरचनाओं, आकार और फ़ाइल स्थान का उच्च-स्तरीय अवलोकन प्रदान करता है
    • PE नमूनों का तेजी से दृश्य अवलोकन और तुलना करने की अनुमति देता है
  • निम्नलिखित PE हेडर को ट्री-व्यू में प्रदर्शित करता है:
    • MZ हेडर
    • DOS स्टब
    • Rich हेडर
    • NT/File/Optional हेडर
    • डेटा निर्देशिकाएँ
    • सेक्शन
    • इम्पोर्ट्स
    • एक्सपोर्ट्स
    • डीबग जानकारी
    • लोड कॉन्फ़िग
    • TLS
    • संसाधन
    • संस्करण जानकारी
    • प्रमाणपत्र
    • ओवरले
  • डेटा निकालें और सहेजें:
    • DOS स्टब
    • सेक्शन
    • संसाधन
    • प्रमाणपत्र
    • ओवरले
    • आगे हेरफेर के लिए CyberChef में निर्यात करें
  • VirusTotal खोजें:
    • फ़ाइल हैश
    • PDB पथ
    • टाइमस्टैम्प
    • सेक्शन हैश/नाम
    • इम्पोर्ट हैश/नाम
    • एक्सपोर्ट नाम
    • संसाधन हैश
    • प्रमाणपत्र क्रमांक
  • लोड की गई PE इमेज को मेमोरी से डंप करें:
    • सेक्शन पॉइंटर और आकार सही करें
    • PE हेडर सही करें:
      • अनावश्यक डेटा निर्देशिका पॉइंटर हटाएं
      • PE चेकसम की पुनर्गणना करें
      • एंट्री-पॉइंट अपडेट करें
    • कई विधियों का उपयोग करके इम्पोर्ट एड्रेस और डायरेक्टरी टेबल (IAT/IDT) का पुनर्निर्माण करें:
      1. मौजूदा IAT/IDT का उपयोग करें
      2. मौजूदा IAT से IDT का पुनर्निर्माण करें
      3. डिसअसेंबली (IDA Pro, Ghidra या capstone का उपयोग करके) से IAT और IDT का पुनर्निर्माण करें

एप्लिकेशन

PE Tree स्टैंडअलोन एप्लिकेशन फ़ाइलों, फ़ोल्डरों और ZIP आर्काइव में पोर्टेबल एक्ज़ीक्यूटेबल ढूंढता है।
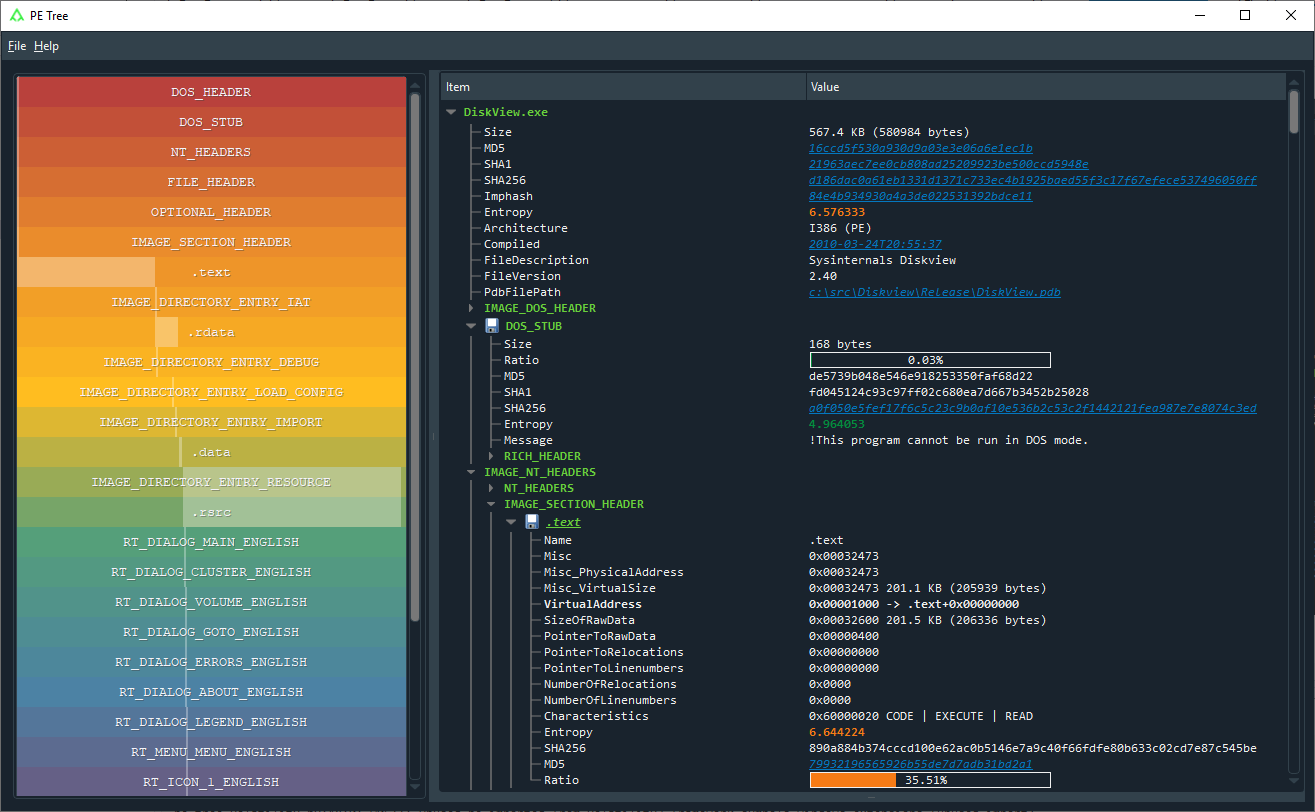
PE Tree standalone application

आवश्यकताएँ

  • Python 3.5+

विशेषताएँ

  • PE फ़ाइलों के लिए फ़ाइलों और फ़ोल्डरों को स्कैन करें
  • ZIP आर्काइव (पासवर्ड सुरक्षित सहित infected के साथ) से PE फ़ाइलें निकालें
  • बाइनरी फ़ाइलों से PE फ़ाइलें कार्व करें
  • capstone के साथ डिसअसेंबली के लिए VA/RVA पर डबल-क्लिक करें
  • हेक्स-डंप डेटा

स्थापना

pip का उपयोग करके (अनुशंसित)

एक नए वर्चुअल वातावरण और pip का उपयोग करके सीधे GitHub से स्थापित करें:

Windows
> virtualenv env
> env\Scripts\activate
> pip install --upgrade pip
> pip install git+https://github.com/blackberry/pe_tree.git
Mac/Linux
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install --upgrade pip
$ pip install git+https://github.com/blackberry/pe_tree.git

डेवलपर्स के लिए

रिपॉजिटरी को क्लोन करें और डेवलपमेंट के लिए सेटअप करें:

Windows
> git clone https://github.com/blackberry/pe_tree.git
> cd pe_tree
> virtualenv env
> env\Scripts\activate
> pip install -e .
Mac/Linux
$ git clone https://github.com/blackberry/pe_tree.git
$ cd pe_tree
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install -e .

उपयोग

PE Tree चलाएं और फ़ाइलों, फ़ोल्डरों और ZIP आर्काइव में पोर्टेबल एक्ज़ीक्यूटेबल स्कैन करें:

$ pe-tree -h
usage: pe-tree [-h] [filenames [filenames ...]]

PE-Tree

positional arguments:
  filenames   Path(s) to file/folder/zip

optional arguments:
  -h, --help  show this help message and exit

PE Tree चलाएं और बाइनरी फ़ाइल से पोर्टेबल एक्ज़ीक्यूटेबल फ़ाइलों को carve करने का प्रयास करें:

$ pe-tree-carve -h
usage: pe-tree-carve [-h] filename

PE-Tree (Carve)

positional arguments:
  filename    Path to file to carve

optional arguments:
  -h, --help  show this help message and exit

डार्क-मोड

QDarkStyle स्थापित करके डार्क-मोड सक्षम किया जा सकता है:

$ pip install qdarkstyle

IDAPython

PE Tree IDAPython प्लगइन IDA डेटाबेस में पोर्टेबल एक्ज़ीक्यूटेबल ढूंढता है।
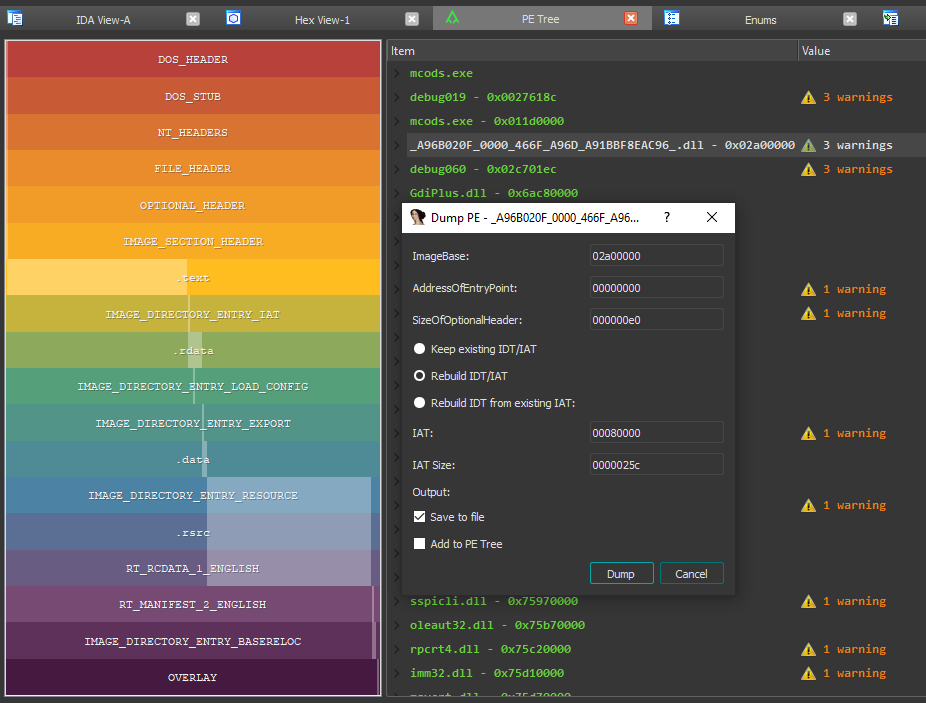
PE Tree IDAPython plugin

आवश्यकताएँ

  • Python 2.7 के साथ IDA Pro 7.0+
  • Python 2.7 या 3.5+ के साथ IDA Pro 7.4+

विशेषताएँ

  • PE फ़ाइल संरचनाओं का आसान नेविगेशन
  • PE Tree में मेमोरी एड्रेस पर डबल-क्लिक करके IDA-view या hex-view में देखें
  • IDB में इन-मेमोरी PE इमेज खोजें और;
    • इम्पोर्ट का पुनर्निर्माण करें (IAT + IDT)
    • पुनर्निर्मित PE फ़ाइलें डंप करें
    • IDB में PE फ़ाइल संरचनाओं को स्वचालित रूप से कमेंट करें
    • IDB में IAT ऑफ़सेट को स्वचालित रूप से लेबल करें

स्थापना

IDAPython प्लगइन के रूप में स्थापित करने और चलाने के लिए आप या तो setuptools का उपयोग कर सकते हैं या मैन्युअल रूप से स्थापित कर सकते हैं।

setuptools का उपयोग करके

  1. pe_tree डाउनलोड करें और IDA द्वारा उपयोग किए जाने वाले ग्लोबल Python इंटरप्रेटर के लिए स्थापित करें:

    $ git clone https://github.com/blackberry/pe_tree.git
    $ cd pe_tree
    $ python setup.py develop --ida
    
  2. pe_tree_ida.py को अपने IDA प्लगइन फ़ोल्डर में कॉपी करें

टूल डाउनलोड करें