 black-scorp10/email-vulnerability-checker
स्वचालित SPF और DMARC कॉन्फ़िगरेशन जाँचकर्ता जो DNS लुकअप के माध्यम से एकल या बल्क डोमेन पर ईमेल स्पूफिंग कमजोरियों की पहचान करता है।

Email-vulnerablity-checker द्वारा जांचें कि डोमेन स्पूफिंग के प्रति संवेदनशील है या नहीं
Email Vulnerability Checker
यह स्क्रिप्ट ईमेल डोमेन के SPF और DMARC कॉन्फ़िगरेशन की जाँच करती है ताकि उनकी भेद्यता स्थिति निर्धारित की जा सके। यह सिस्टम प्रशासकों या सुरक्षा पेशेवरों के लिए ईमेल बुनियादी ढांचे की सुरक्षा का आकलन करने में उपयोगी है।
स्क्रिप्ट चलाने के लिए, इसे निम्नलिखित कमांड के साथ निष्पादित करें:
./spfvuln.sh [options]
रिपॉजिटरी को क्लोन करें:
git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
निर्देशिका पर जाएँ:
cd Email-Vulnerability-Checker
स्क्रिप्ट को निष्पादन योग्य बनाएं:
chmod +x spfvuln.sh
आवश्यकताएँ स्थापित करें:
उबंटू या डेबियन के लिए:
sudo apt update
sudo apt install dnsutils
सेंटओएस या आरएचईएल के लिए:
sudo yum install bind-utils # CentOS, RHEL
या
sudo dnf install bind-utils # Fedora
स्थापना सत्यापित करें:
nslookup example.com
या
nslookup -version
एकल डोमेन की जाँच:
./spfvuln.sh -d example.com
फ़ाइल से एकाधिक डोमेन की जाँच:
./spfvuln.sh -t domains.txt
परिणामों को आउटपुट फ़ाइल में सहेजना:
./spfvuln.sh -d example.com -o output.txt
नए संस्करण जारी होने के बाद अपने उपकरण को अपडेट करने के लिए, इन चरणों का पालन करें:
उपकरण निर्देशिका पर जाएँ:
cd Email-Vulnerability-Checker
दूरस्थ रिपॉजिटरी से नवीनतम परिवर्तन खींचें:
git pull origin main
example.com को उस डोमेन से बदलें जिसे आप जाँचना चाहते हैं।spfvuln.sh निष्पादन योग्य है (chmod +x spfvuln.sh)।./spfvuln.sh -h या ./spfvuln.sh --help चलाकर प्राप्त की जा सकती है।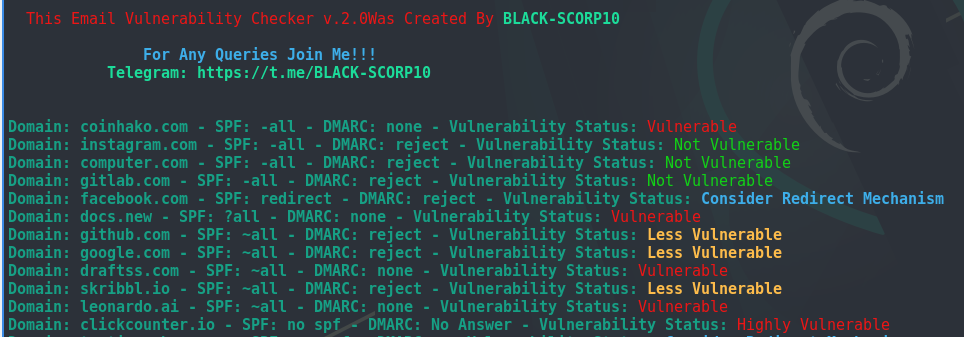
| SPF कॉन्फ़िगरेशन | DMARC कॉन्फ़िगरेशन | भेद्यता स्थिति | स्पष्टीकरण |
|---|---|---|---|
| -all | Reject | असुरक्षित नहीं | SPF (-all) को DMARC रिजेक्ट नीति के साथ जोड़ने पर अनधिकृत ईमेल सीधे अस्वीकार कर दिए जाते हैं, जिससे स्पूफिंग के जोखिम कम हो जाते हैं। |
| -all | Quarantine | कम असुरक्षित | SPF (-all) को DMARC क्वारंटाइन नीति के साथ जोड़ने पर अनधिकृत ईमेल स्पैम या निर्दिष्ट फ़ोल्डर में भेजे जाते हैं, जिससे जोखिम कम हो जाते हैं। |
| -all | None | असुरक्षित | DMARC के बिना SPF (-all) कुछ भेद्यता छोड़ देता है, क्योंकि DMARC ईमेल प्रमाणीकरण और संरेखण को बढ़ा सकता है। |
| -all | No Answer | असुरक्षित | "redirect" या अन्य स्पष्ट रूप से परिभाषित नहीं किए गए तंत्रों की उपस्थिति, रीडायरेक्ट किए गए डोमेन के SPF कॉन्फ़िगरेशन के आधार पर भेद्यता पैदा कर सकती है। |
| ~all | Reject | कम असुरक्षित | SPF सॉफ्ट फेल (~all) को DMARC रिजेक्ट नीति के साथ जोड़ने पर अनधिकृत ईमेल की अनुमति हो सकती है, लेकिन DMARC संरेखण में विफल रहने वालों को अस्वीकार कर दिया जाता है। |
| ~all | Quarantine | अधिक असुरक्षित | SPF सॉफ्ट फेल (~all) को DMARC क्वारंटाइन नीति के साथ जोड़ने पर अनधिकृत ईमेल की अनुमति हो सकती है, लेकिन उन्हें स्पैम या निर्दिष्ट फ़ोल्डर में भेज दिया जाता है। |
| ~all | None | असुरक्षित | DMARC के बिना SPF सॉफ्ट फेल (~all) अधिक भेद्यता छोड़ देता है, क्योंकि DMARC ईमेल प्रमाणीकरण और संरेखण को बढ़ा सकता है। |
| ~all | No Answer | असुरक्षित | "redirect" या अन्य स्पष्ट रूप से परिभाषित नहीं किए गए तंत्रों की उपस्थिति, रीडायरेक्ट किए गए डोमेन के SPF कॉन्फ़िगरेशन के आधार पर भेद्यता पैदा कर सकती है। |
| +all | Reject | असुरक्षित | SPF पास (+all) को DMARC रिजेक्ट नीति के साथ जोड़ना असुरक्षित है क्योंकि यह उचित प्रमाणीकरण या संरेखण के बिना सभी ईमेल स्वीकार करता है। |
| +all | Quarantine | अधिक असुरक्षित | SPF पास (+all) को DMARC क्वारंटाइन नीति के साथ जोड़ने पर सभी ईमेल की अनुमति हो सकती है, लेकिन अनधिकृत ईमेल को स्पैम या निर्दिष्ट फ़ोल्डर में भेज दिया जाता है। |
| +all | None | असुरक्षित | DMARC के बिना SPF पास (+all) भेद्यता छोड़ देता है, क्योंकि DMARC ईमेल प्रमाणीकरण और संरेखण को बढ़ा सकता है। |
| +all | No Answer | असुरक्षित | "redirect" या अन्य स्पष्ट रूप से परिभाषित नहीं किए गए तंत्रों की उपस्थिति, रीडायरेक्ट किए गए डोमेन के SPF कॉन्फ़िगरेशन के आधार पर भेद्यता पैदा कर सकती है। |
| ?all | Reject | असुरक्षित | SPF न्यूट्रल (?all) को DMARC रिजेक्ट नीति के साथ जोड़ने से मजबूत सुरक्षा नहीं मिलती, जो संभावित रूप से अनधिकृत ईमेल की अनुमति दे सकती है। |
| ?all | Quarantine | अधिक असुरक्षित | SPF न्यूट्रल (?all) को DMARC क्वारंटाइन नीति के साथ जोड़ने पर अनधिकृत ईमेल की अनुमति हो सकती है, लेकिन उन्हें स्पैम या निर्दिष्ट फ़ोल्डर में भेज दिया जाता है। |
| ?all | None | असुरक्षित | DMARC के बिना SPF न्यूट्रल (?all) भेद्यता छोड़ देता है, क्योंकि DMARC ईमेल प्रमाणीकरण और संरेखण को बढ़ा सकता है। |
| ?all | No Answer | असुरक्षित | "redirect" या अन्य स्पष्ट रूप से परिभाषित नहीं किए गए तंत्रों की उपस्थिति, रीडायरेक्ट किए गए डोमेन के SPF कॉन्फ़िगरेशन के आधार पर भेद्यता पैदा कर सकती है। |
| N/A | Reject | असुरक्षित | SPF के बिना, DMARC रिजेक्ट नीति अनधिकृत ईमेल के खिलाफ मजबूत सुरक्षा प्रदान नहीं करती, जो संभावित रूप से स्पूफिंग और फ़िशिंग की अनुमति दे सकती है। |
| N/A | Quarantine | अधिक असुरक्षित | SPF के बिना, DMARC क्वारंटाइन नीति अनधिकृत ईमेल की अनुमति दे सकती है, लेकिन उन्हें स्पैम या निर्दिष्ट फ़ोल्डर में भेज देती है। |
| N/A | None | अत्यधिक असुरक्षित | SPF के बिना, DMARC नोन नीति डोमेन को विभिन्न ईमेल-आधारित खतरों, जिसमें स्पूफिंग और फ़िशिंग हमले शामिल हैं, के प्रति अत्यधिक असुरक्षित छोड़ देती है। |
| N/A | No Answer | अत्यधिक असुरक्षित | SPF और DMARC दोनों रिकॉर्ड की अनुपस्थिति डोमेन को विभिन्न ईमेल-आधारित खतरों, जिसमें स्पूफिंग और फ़िशिंग हमले शामिल हैं, के प्रति अत्यधिक असुरक्षित छोड़ देती है, खासकर यदि "redirect" या अन्य स्पष्ट रूप से परिभाषित नहीं किए गए तंत्र मौजूद हैं। |






