

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
joro — एक सहयोगी वेब शोषण फ्रेमवर्क। | Kitploit
उपकरण/GitHubGitHub/bishopfox/joro
भेद्यता परीक्षण फ्रेमवर्कशोषण फ्रेमवर्कपेलोड जनरेशनवेब प्रॉक्सी और अवरोधनवेब एप्लिकेशन शोषणफज़िंगकमांड एंड कंट्रोलशेलकोड जनरेशन
GitHubbishopfox/joro

joro

एक सहयोगी वेब शोषण फ्रेमवर्क।

रिपॉजिटरी देखें
3016219 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

Joro

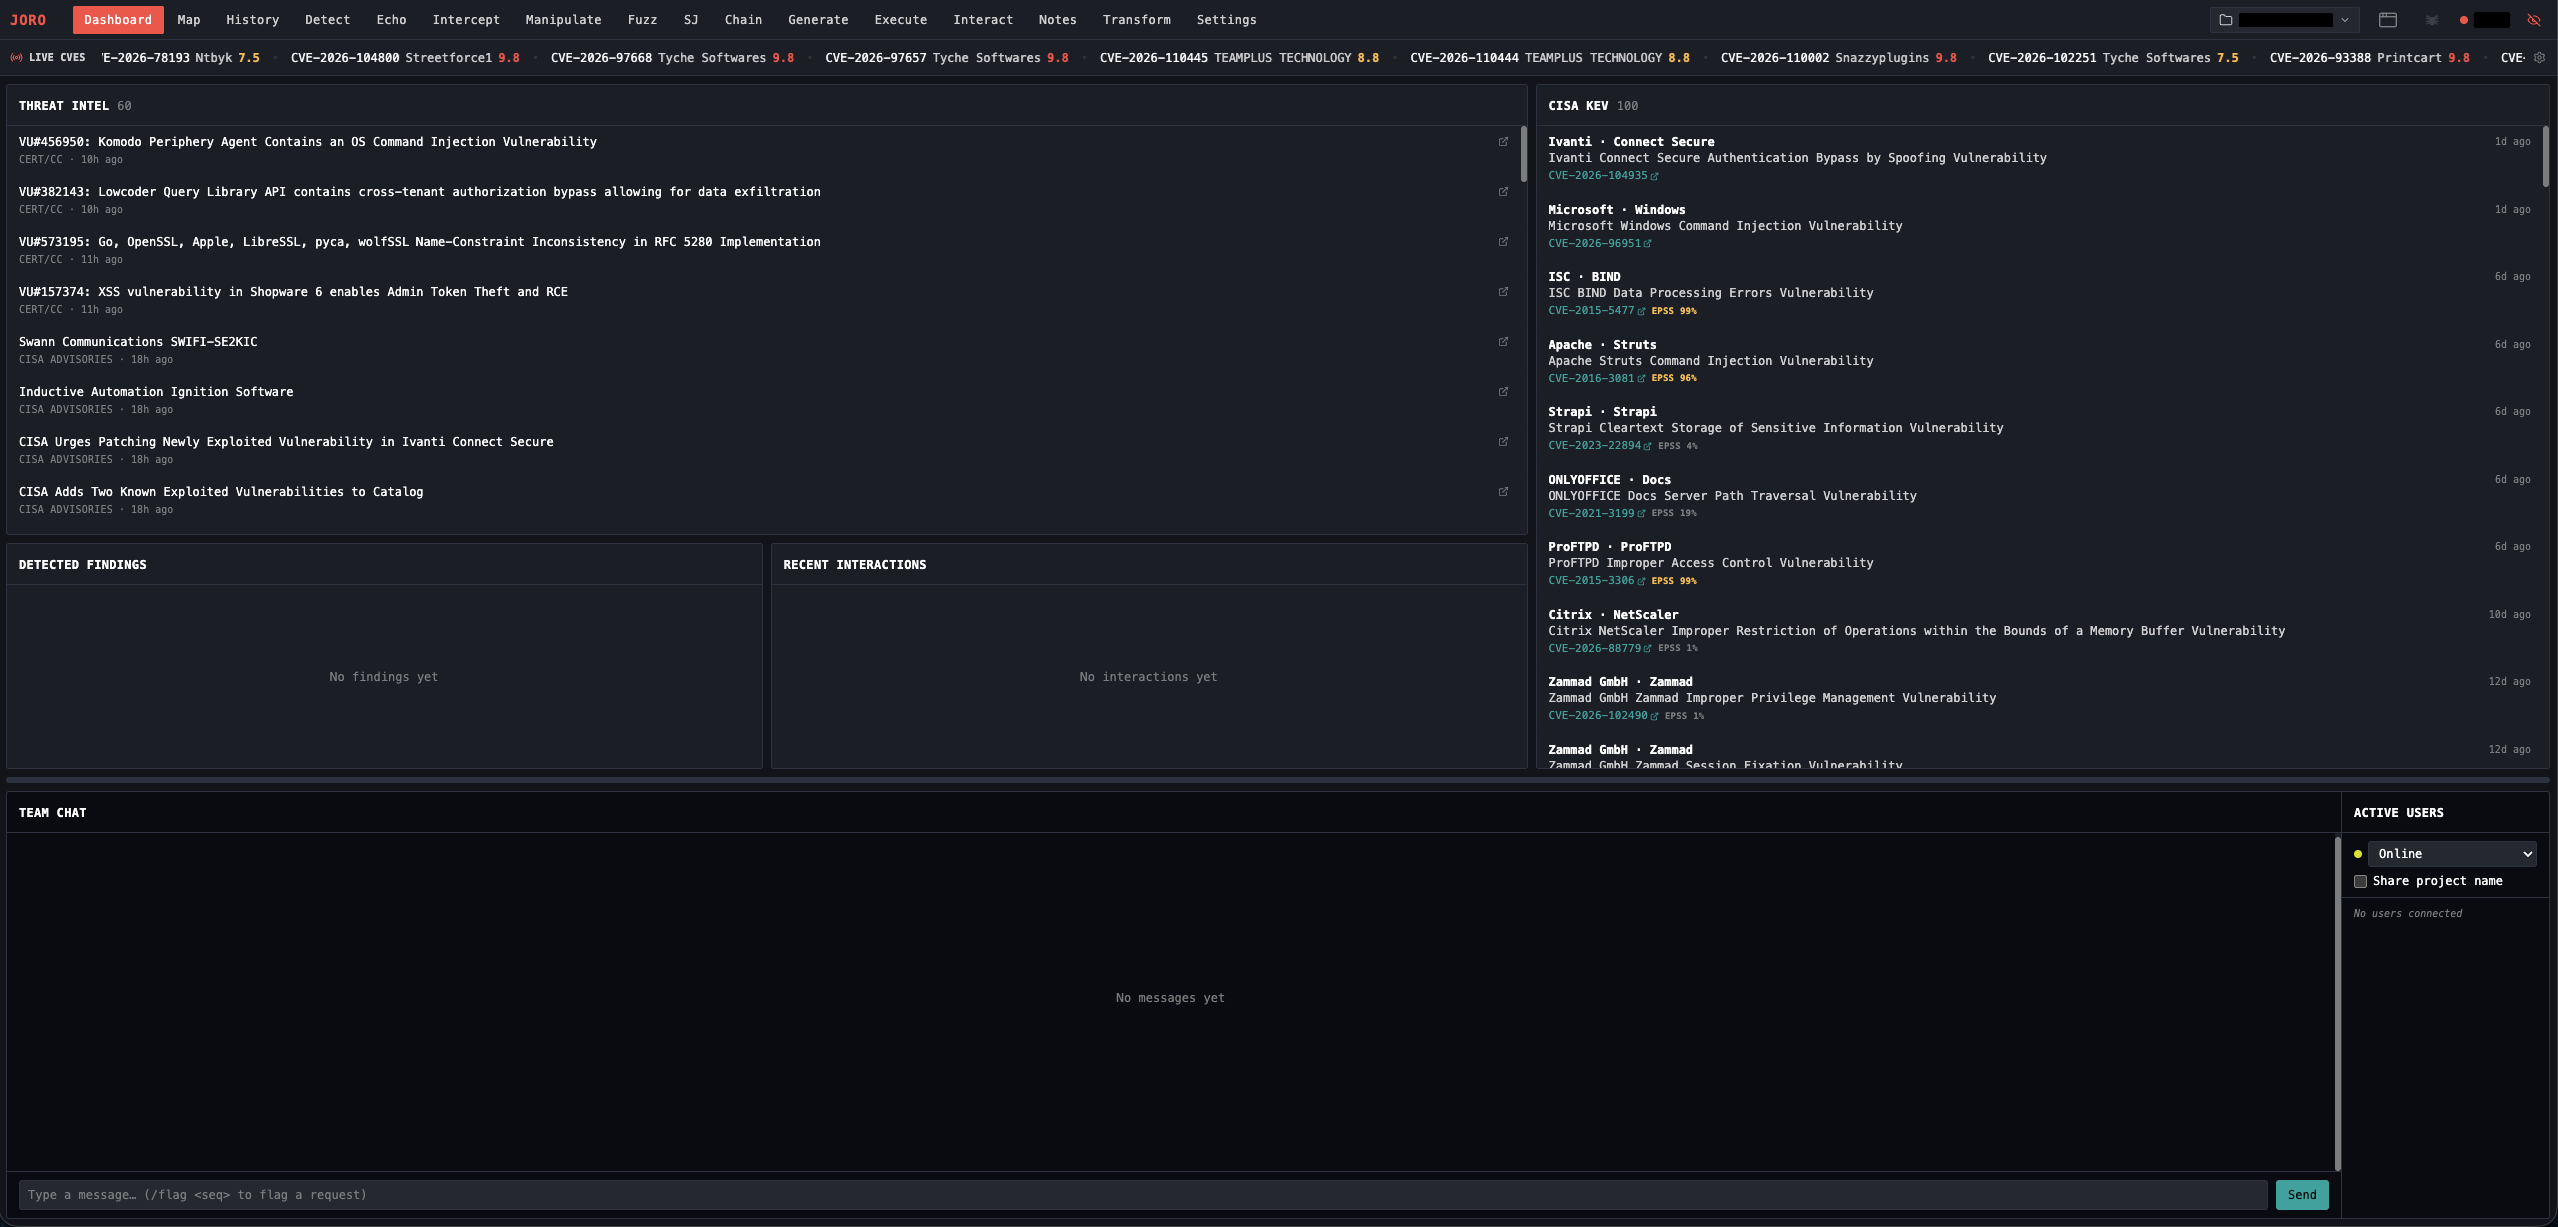
ऑफेंसिव सिक्योरिटी पेशेवरों के लिए एक वेब एक्सप्लॉइटेशन फ्रेमवर्क। इंटरसेप्टिंग प्रॉक्सी, ब्लाइंड वल्नरेबिलिटी डिटेक्शन, वेब शेल जनरेशन, C2 इंटीग्रेशन, और कोलैबोरेशन टूल्स — एक ही बाइनरी में एम्बेडेड वेब UI के साथ।
चेतावनी: यह टूल केवल अधिकृत पेनिट्रेशन टेस्टिंग और सिक्योरिटी रिसर्च के लिए है। आपको Joro का उपयोग केवल उन सिस्टम्स के विरुद्ध करना चाहिए जिनके आप मालिक हैं या जिन्हें टेस्ट करने की आपके पास स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम्स तक अनधिकृत पहुँच अवैध है। Bishop Fox कोई दायित्व स्वीकार नहीं करता और इस टूल के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं है। ज़िम्मेदारी से उपयोग करें।

विशेषताएँ

Joro एक वेब एप्लिकेशन एंगेजमेंट को शुरू से अंत तक कवर करता है: रिक्वेस्ट और रिस्पॉन्स को देखने और संपादित करने के लिए एक इंटरसेप्टिंग प्रॉक्सी, एक साइट मैप और सर्च करने योग्य हिस्ट्री, एक फ़ज़र, पैसिव स्कैनिंग जो कैप्चर किए गए ट्रैफ़िक में सीक्रेट्स और मिसकॉन्फ़िगरेशन को सामने लाती है, ब्लाइंड वल्नरेबिलिटीज़ के लिए आउट-ऑफ़-बैंड लिसनर्स, वेब शेल जनरेशन और एक्ज़ीक्यूशन, Sliver और Mythic C2 इंटीग्रेशन, और अन्य ऑपरेटर्स के साथ मिलकर एंगेजमेंट चलाने के लिए एक टीम सर्वर। काम पोर्टेबल प्रोजेक्ट फ़ाइलों में सेव होता है, और Go प्लगइन्स Linux और macOS उपयोगकर्ताओं को जो कुछ भी छूटा हो उसे जोड़ने में सक्षम बनाते हैं।

इंस्टॉलेशन

Releases से एक बाइनरी प्राप्त करें, फिर इंस्टॉलेशन निर्देशों और क्विक स्टार्ट गाइड के लिए wiki देखें।

सहायता

अधिक जानकारी के लिए:

  • wiki देखें
  • बाकी issues की समीक्षा करें या अपना बनाएँ।
  • योगदान कैसे करें इसकी जानकारी के लिए CONTRIBUTING.md देखें।
  • विस्तृत डेवलपर डॉक्युमेंटेशन के लिए CLAUDE.md देखें।
  • सिक्योरिटी इश्यू रिपोर्ट करने की जानकारी के लिए SECURITY.md देखें।

लाइसेंस - GPLv3

Joro GPLv3 के अंतर्गत लाइसेंस प्राप्त है, कुछ सब-कंपोनेंट्स के अलग लाइसेंस हो सकते हैं। विवरण के लिए इस प्रोजेक्ट में उनकी संबंधित सबडायरेक्टरीज़ देखें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





