
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ThreatPad — साइबर सुरक्षा और CTI टीमों के लिए ओपन-सोर्स सहयोगात्मक नोट-लेने का प्लेटफ़ॉर्म। IOC स्वचालित निष्कर्षण, STIX 2.1 निर्यात, रीयल-टाइम संपादन, RBAC, संस्करण इतिहास, और ऑडिट लॉगिंग। Docker के साथ स्व-होस्टेड। | Kitploit
उपकरण/GitHubGitHub/bhavikmalhotra/threatpad
समझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)डेटा निष्कासनजानकारी एकत्र करनाउपयोगिताएँ और फ्रेमवर्कखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubbhavikmalhotra/threatpad

ThreatPad

साइबर सुरक्षा और CTI टीमों के लिए ओपन-सोर्स सहयोगात्मक नोट-लेने का प्लेटफ़ॉर्म। IOC स्वचालित निष्कर्षण, STIX 2.1 निर्यात, रीयल-टाइम संपादन, RBAC, संस्करण इतिहास, और ऑडिट लॉगिंग। Docker के साथ स्व-होस्टेड।

231407 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखेंवेबसाइट

थ्रेटपैड

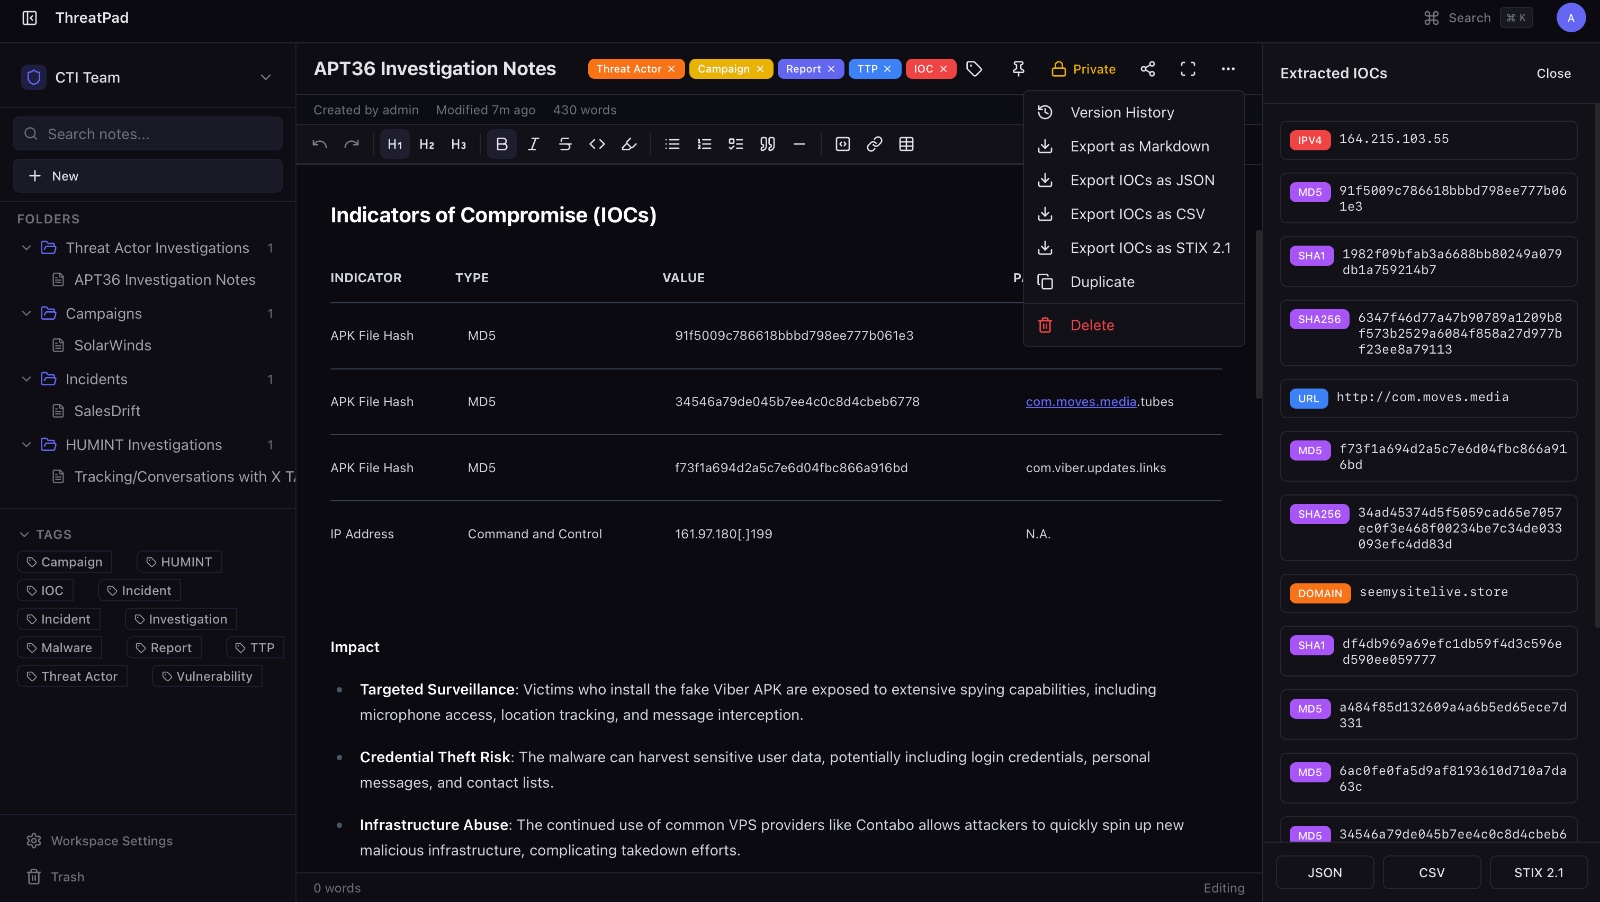
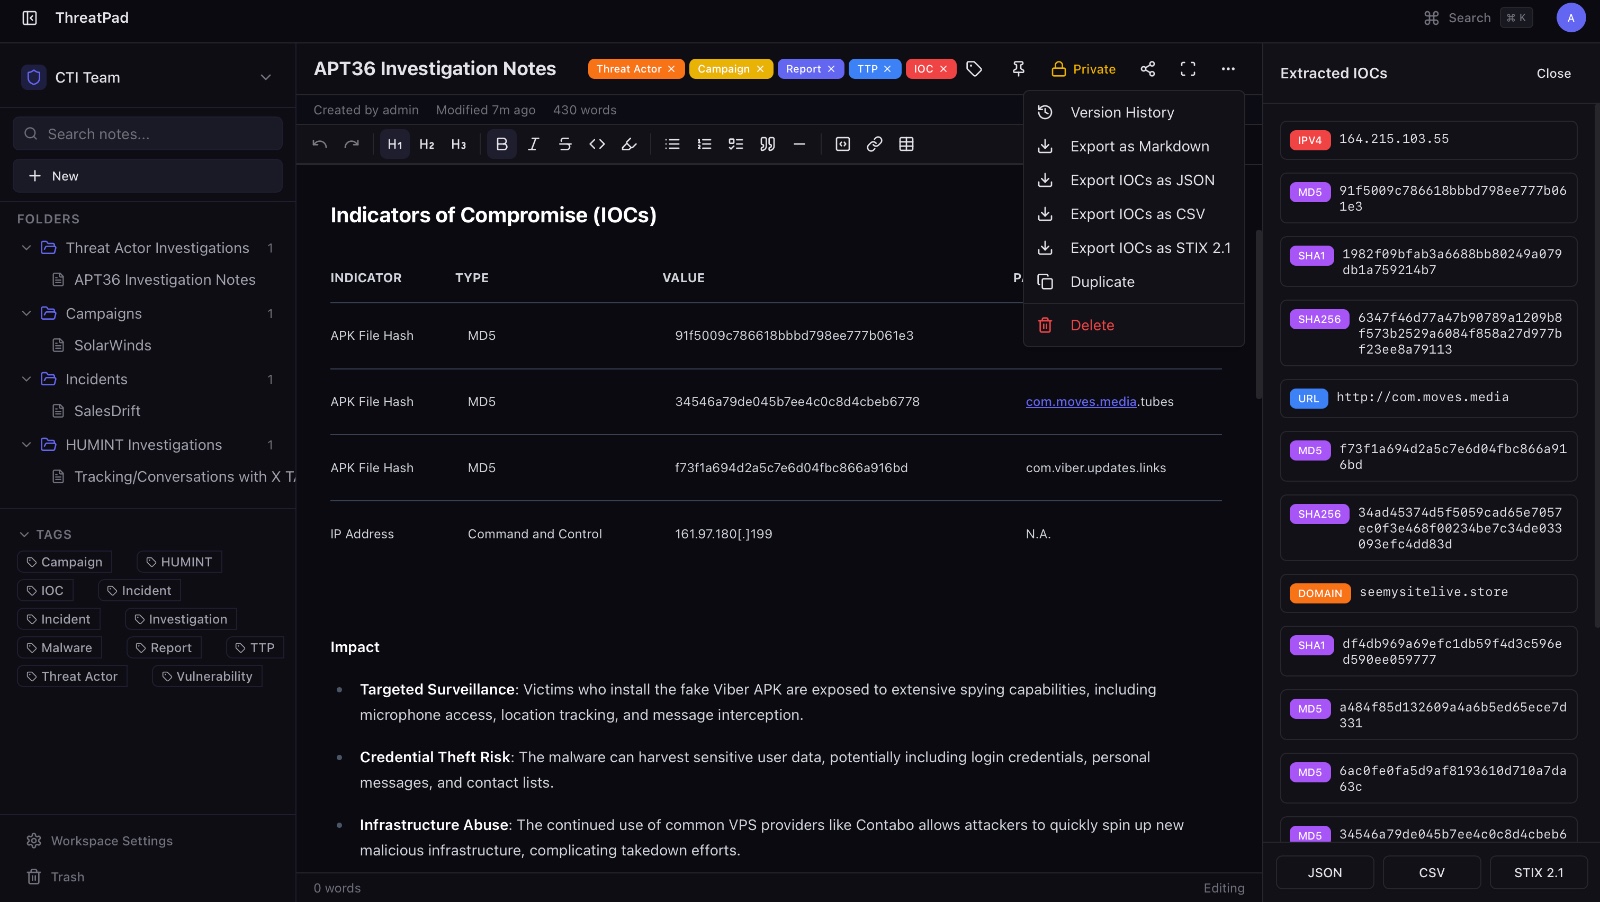
साइबर थ्रेट इंटेलिजेंस (CTI) और सुरक्षा संचालन टीमों के लिए बनाया गया एक सहयोगी, रीयल-टाइम नोट-लेने का प्लेटफॉर्म।

थ्रेटपैड आधुनिक उत्पादकता उपकरणों की गति को CTI-विशिष्ट क्षमताओं के साथ जोड़ता है: IOC स्वचालित निष्कर्षण, STIX 2.1 निर्यात, संरचित खतरा टेम्पलेट और सूक्ष्म-स्तरीय पहुँच नियंत्रण।

लाइव डेमो — [email protected] / password123 से लॉगिन करें
WhatsApp Image 2026-03-26 at 8 39 17 PM (2)

विशेषताएँ

  • समृद्ध संपादक — WYSIWYG सिंटैक्स हाइलाइटिंग, तालिकाएँ, कार्य सूचियाँ, संपादन/पूर्वावलोकन टॉगल के साथ
  • ड्राइंग और आरेख — आक्रमण फ़्लोचार्ट, नेटवर्क आरेख और वर्कफ़्लो के लिए पूर्ण-पृष्ठ Excalidraw कैनवास। टेक्स्ट नोट्स के भीतर इनलाइन ड्राइंग ब्लॉक के रूप में भी एम्बेड करने योग्य।
  • IOC स्वचालित निष्कर्षण — नोट सामग्री से IP, डोमेन, URL, हैश, ईमेल, CVE का पता लगाता है
  • प्लगइन-आधारित निर्यात — JSON, CSV, STIX 2.1 अंतर्निहित। एक फ़ाइल से अपना स्वयं का जोड़ें
  • CTI टेम्पलेट — IOC डंप, थ्रेट एक्टर प्रोफ़ाइल, घटना नोट्स, अभियान ट्रैकर
  • कार्यक्षेत्र और फ़ोल्डर — नेस्टेड फ़ोल्डर, एकाधिक कार्यक्षेत्र, टैग-आधारित फ़िल्टरिंग
  • पहुँच नियंत्रण — कार्यक्षेत्र RBAC (स्वामी/संपादक/दर्शक), प्रति नोट साझाकरण, निजी नोट
  • संस्करण इतिहास — हर 5 मिनट में स्वचालित स्नैपशॉट, अंतर दृश्य, एक-क्लिक पुनर्स्थापना
  • पूर्ण-पाठ खोज — Postgres-समर्थित उपस्ट्रिंग + स्टेम्ड खोज
  • ऑडिट लॉगिंग — कार्यक्षेत्रों में सभी उपयोगकर्ता क्रियाओं को ट्रैक करें
  • स्व-होस्टेड — आपका डेटा आपके नेटवर्क पर रहता है

WhatsApp Image 2026-03-26 at 8 39 17 PM (1)

त्वरित स्थापना

केवल Docker की आवश्यकता है। बस इतना ही।

git clone https://github.com/bhavikmalhotra/ThreatPad.git
cd ThreatPad
docker compose -f docker-compose.prod.yml up -d --build

http://localhost:3000 खोलें — आपको अपना व्यवस्थापक खाता बनाने के लिए मार्गदर्शन दिया जाएगा।

यह PostgreSQL, Redis, API सर्वर और वेब ऐप शुरू करता है। डेटाबेस स्कीमा स्वचालित रूप से लागू होता है।

विकास सेटअप

Node.js 22+ और pnpm 9+ की आवश्यकता है।

pnpm install
cp .env.example .env
docker compose up -d          # Postgres + Redis
pnpm --filter @threatpad/db push
pnpm --filter @threatpad/db seed   # वैकल्पिक डेमो डेटा
pnpm dev
  • फ़्रंटएंड: http://localhost:3000
  • API: http://localhost:3002
  • डेमो लॉगिन: [email protected] / password123 (यदि सीड किया गया हो)

प्लगइन लिखना

थ्रेटपैड एक रजिस्ट्री-आधारित प्लगइन सिस्टम का उपयोग करता है। निर्यात पहला प्लगइन प्रकार है — और अधिक की योजना है।

apps/server/src/plugins/exporters/ में एक फ़ाइल बनाएँ:

import type { ExportPlugin } from '@threatpad/shared/types';

export const myExporter: ExportPlugin = {
  key: 'myformat',
  label: 'My Format',
  fileExtension: '.xml',
  contentType: 'application/xml',
  async export({ noteId, iocs, note }) {
    const xml = buildXml(iocs);
    return { data: xml, contentType: 'application/xml', filename: `iocs-${noteId}.xml` };
  },
};

इसे apps/server/src/plugins/exporters/index.ts में पंजीकृत करें:

import { myExporter } from './my-exporter.js';
exportRegistry.register(myExporter);

फ़्रंटएंड स्वचालित रूप से नए प्रारूपों का पता लगाता है — कोई UI बदलाव की आवश्यकता नहीं है।

प्लगइन प्रकारउपयोग का मामलास्थिति
निर्यातIOC निर्यात प्रारूप (STIX, CSV, MISP, OpenIOC)उपलब्ध
संवर्धनIOC लुकअप (VirusTotal, Shodan, AbuseIPDB)योजनाबद्ध
IOC पैटर्नकस्टम संकेतक प्रकार (YARA, Bitcoin, MITRE ATT&CK)योजनाबद्ध
आयातफ़ीड से अंतर्ग्रहण (TAXII, MISP, OpenCTI)योजनाबद्ध

दस्तावेज़ीकरण

  • कॉन्फ़िगरेशन और पर्यावरण चर
  • API संदर्भ
  • आर्किटेक्चर

लाइसेंस

MIT

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →