Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
log4j-log4shell-affected — CVE-2021-44228 (जिसे Log4shell या Log4j RCE भी कहा जाता है) से प्रभावित घटकों और प्रभावित ऐप्स/विक्रेताओं की सूचियाँ। यह सूची सुरक्षा प्रतिक्रियाकर्ताओं के लिए एक संसाधन के रूप में है ताकि वे भेद्यता को खोज और संबोधित कर सकें। | Kitploit
उपकरण/GitHubGitHub/authomize/log4j-log4shell-affected
भेद्यता विश्लेषणखतरा खुफियाआपूर्ति श्रृंखला सुरक्षालर्निंग और शिक्षाघटना प्रतिक्रियाचयनित संसाधन
GitHubauthomize/log4j-log4shell-affected

log4j-log4shell-affected

CVE-2021-44228 (जिसे Log4shell या Log4j RCE भी कहा जाता है) से प्रभावित घटकों और प्रभावित ऐप्स/विक्रेताओं की सूचियाँ। यह सूची सुरक्षा प्रतिक्रियाकर्ताओं के लिए एक संसाधन के रूप में है ताकि वे भेद्यता को खोज और संबोधित कर सकें।

रिपॉजिटरी देखें
528304 साल पहलेKitploit द्वारा समीक्षित
साझा करें

log4j-log4shell-affected

CVE-2021-44228 (उर्फ log4shell या log4j RCE) से प्रभावित घटकों और प्रभावित ऐप्स/विक्रेताओं की सूची, सुरक्षा प्रतिक्रियाकर्ताओं के लिए।

हम मानते हैं कि विक्रेताओं और उत्पादों को इस प्रकार वर्गीकृत करना महत्वपूर्ण है:

  1. आंतरिक जोखिम - जिसे पहले पैच करने की आवश्यकता है ताकि आंतरिक रूप से जोखिम दूर किया जा सके
  2. बाहरी जोखिम - सभी तृतीय/चतुर्थ-पक्ष विक्रेता जिनके पास आपका डेटा हो सकता है और जो हैक हो गए हों, जिनकी निगरानी आपको पैचिंग पूरी करने के बाद करनी होगी और उनसे निपटना होगा

यहाँ सूचियाँ हैं:

बाहरी जोखिम - प्रभावित ऐप्स

यानी वे सभी विक्रेता जिनके बारे में आपको चिंता करनी चाहिए यदि आपका डेटा उनके वातावरण में है या यदि उनके पास आपके वातावरण तक पहुँच है

आंतरिक जोखिम - प्रभावित घटक

यानी सॉफ़्टवेयर घटक जो आपने अपने उत्पादों के निर्माण में उपयोग किए हों और जिनके कारण आप असुरक्षित हो सकते हैं, उनके बारे में आपको चिंता करनी चाहिए

अन्य उपयोगी संसाधन

सूचियाँ

log4j का उपयोग करने वाले आर्टिफैक्ट

पुष्टि के साथ समझौता किए गए ऐप्स

विभिन्न विक्रेताओं से प्रतिक्रियाओं की सूची, कुछ प्रभावित और कुछ नहीं

CISA - अमेरिकी सरकार द्वारा अनुरक्षित आधिकारिक सूची

NCSC - नीदरलैंड सरकार द्वारा अनुरक्षित आधिकारिक सूची, उच्च अद्यतन आवृत्ति

प्रतिक्रिया देने के लिए मार्गदर्शिकाएँ

log4j घटना पर प्रतिक्रिया देने के लिए तेज़ और सरल मार्गदर्शिका

सामान्य घटना प्रतिक्रिया मार्गदर्शिका, यदि आपको पता चलता है कि आपका कोई तृतीय-पक्ष विक्रेता हैक हो गया है

योगदान

हमें समुदाय से योगदान प्राप्त करके खुशी होती है। योगदान दिशानिर्देश:

  • कृपया कच्ची CSV फ़ाइलों को संपादित करते हुए PR बनाएँ।
  • कृपया प्रत्येक जोड़ी गई पंक्ति के लिए एक संदर्भ स्रोत शामिल करना सुनिश्चित करें (दावे के स्रोत के लिए मान्य लिंक के बिना दावे स्वीकार नहीं किए जाएँगे)

इस रेपो के बारे में

यह रेपो उद्यमों और संगठनों के लिए प्रतिक्रिया को सरल बनाने के लिए बनाए रखा गया है, जिसमें अलगाव किया गया है:

  1. आंतरिक जोखिम - सॉफ़्टवेयर घटक जिन्हें आपको अपने उत्पादों/आंतरिक वातावरण में खोजने और पैच करने की आवश्यकता है
  2. बाहरी जोखिम - तृतीय और चतुर्थ-पक्ष विक्रेता/ऐप्स जो प्रभावित हो सकते हैं और यदि आपका डेटा उनकी हिरासत में है तो आपको निगरानी करनी चाहिए

यह सूची एक सामुदायिक परियोजना है जो सभी के लिए योगदान करने के लिए खुली है और इसका संचालन निम्न द्वारा किया गया है: Authomize Logo
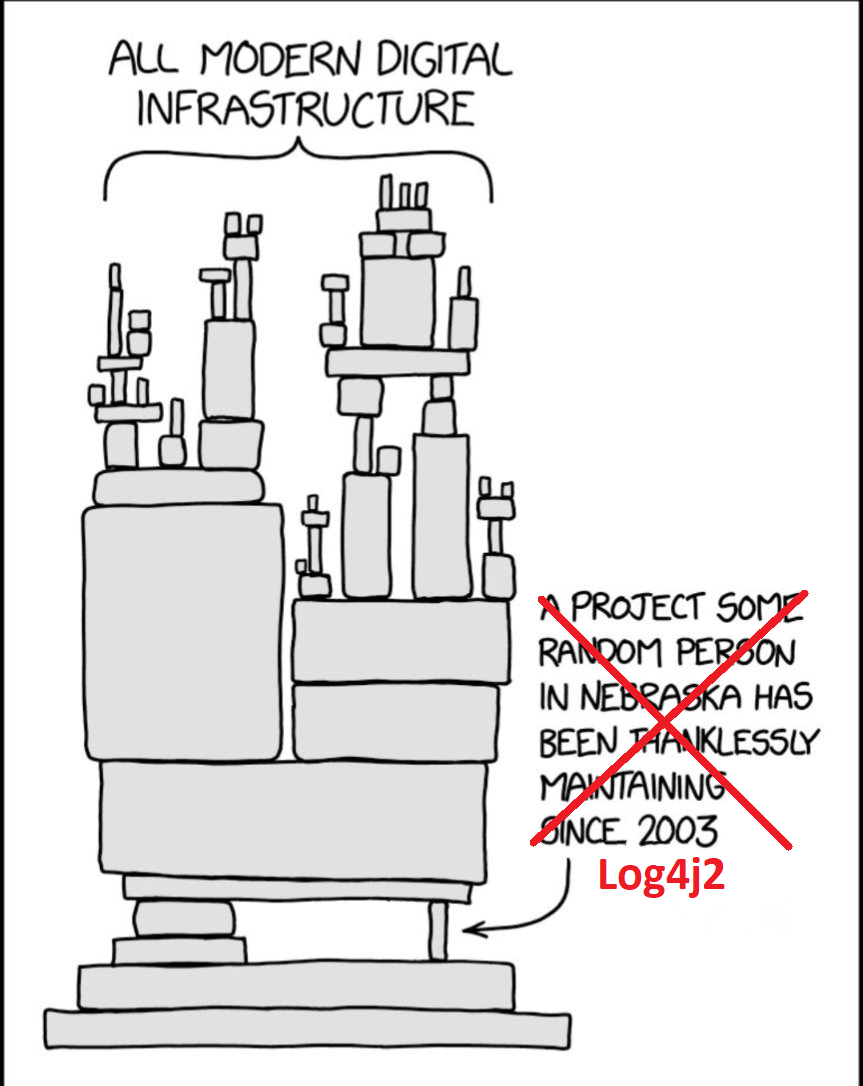
स्थिति का हमारा पसंदीदा विवरण

Meme

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →