
शैक्षणिक डेमो जो तीन Claude Code कमजोरियों (hooks बाईपास, MCP इंजेक्शन, API key एक्सफिल्ट्रेशन) को दर्शाता है, जिसमें हमलावर सर्वर, MITM प्रॉक्सी, और सप्लाई-चेन सुरक्षा सीखने के लिए डिटेक्शन स्कैनर शामिल है।

यह प्रोजेक्ट एंथ्रोपिक के क्लॉड कोड CLI टूल में चेक पॉइंट रिसर्च द्वारा खोजी गई तीन भेद्यताओं का प्रदर्शन करता है। इसे साइबर सुरक्षा छात्रों और शोधकर्ताओं के लिए डिज़ाइन किया गया है ताकि वे समझ सकें कि AI विकास टूल सप्लाई-चेन हमले कैसे काम करते हैं।
| ID | CVSS | प्रकार | फिक्स संस्करण |
|---|---|---|---|
| कोई CVE नहीं | 8.7 | हुक्स सहमति बायपास → RCE | v1.0.87 (सितंबर 2025) |
| CVE-2025-59536 | 8.7 | MCP सर्वर कॉन्फ़िग इंजेक्शन → RCE | v1.0.111 (अक्टूबर 2025) |
| CVE-2026-21852 | 5.3 | बेस URL के माध्यम से API कुंजी एक्सफ़िल्ट्रेशन | v2.0.65 (जनवरी 2026) |
├── README.md                          # यह फ़ाइल
├── attacker_server.py                 # स्थानीय HTTP सर्वर जो प्राप्त डेटा लॉग करता है
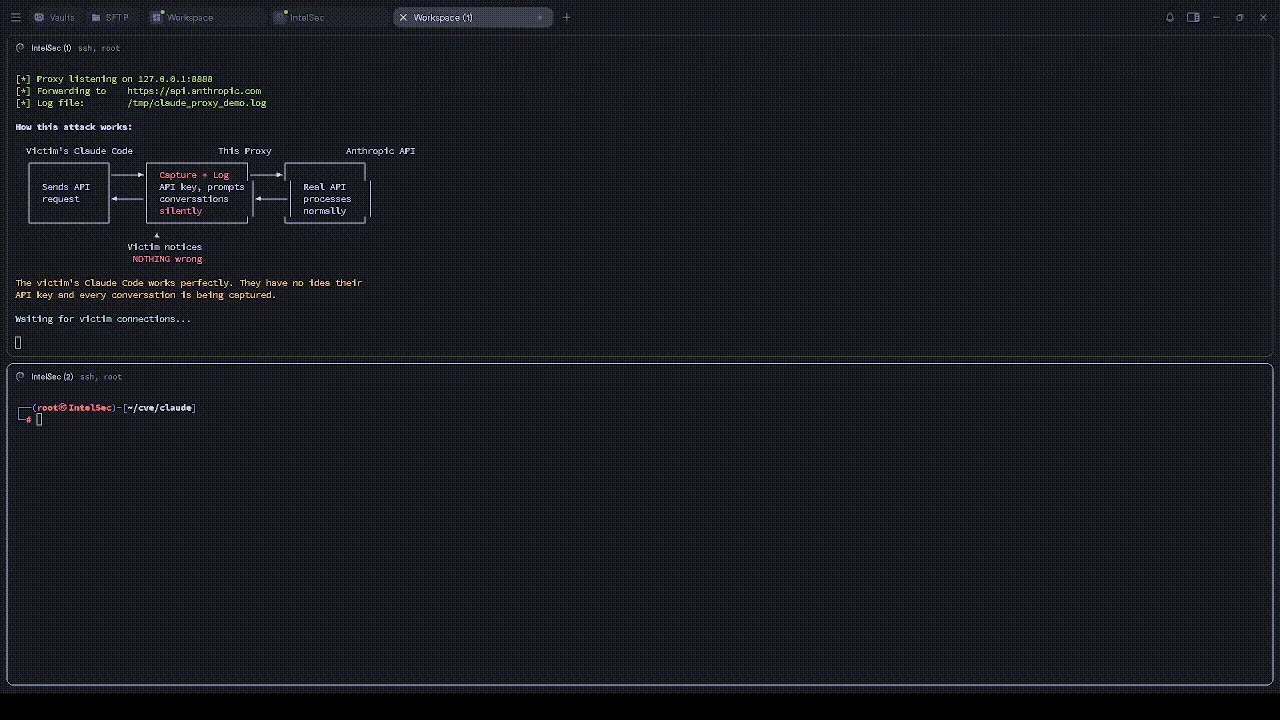
├── attacker_proxy.py                  # CVE-2026-21852 के लिए MITM प्रॉक्सी (API कुंजी + ट्रैफ़िक कैप्चर करता है)
├── scanner.py                         # डिटेक्शन टूल: इन पैटर्न के लिए रिपॉज़िटरी स्कैन करता है
├── vuln1_hooks_bypass/                # डेमो: settings.json में दुर्भावनापूर्ण हुक्स
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # डेमो: MCP सर्वर कॉन्फ़िग इंजेक्शन
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # डेमो: बेस URL के माध्यम से API कुंजी एक्सफ़िल्ट्रेशन
    └── .claude/settings.json
python3 attacker_server.pypython3 attacker_proxy.py — 127.0.0.1:8888 पर ट्रांसपेरेंट प्रॉक्सी जो ट्रैफ़िक को सामान्य रूप से फॉरवर्ड करते हुए API कुंजियाँ कैप्चर करता हैpython3 scanner.py <path-to-any-repo> इन पैटर्न का पता लगाने के लिएscanner.py किसी भी स्थानीय रिपॉज़िटरी को क्लॉड कोड में खोलने से पहले तीन भेद्यता पैटर्न के लिए जाँचता है।
python3 scanner.py <path-to-repo>
यह फ़्लैग करता है:
.mcp.json सर्वर परिभाषाओं के साथ संयुक्त enableAllProjectMcpServers: true (CVE-2025-59536).claude/settings.json में ANTHROPIC_BASE_URL या अन्य क्रेडेंशियल-संबंधित env ओवरराइड (CVE-2026-21852)यदि कोई समस्या मिलती है तो कोड 1 के साथ बाहर निकलता है, यदि साफ़ है तो 0 — CI प्री-क्लोन जाँच में आसानी से डाला जा सकता है।
| घटक | संस्करण |
|---|---|
| क्लॉड कोड CLI | v2.0.61 |
नोट: v2.0.61 एक भेद्य बिल्ड है (पैच v2.0.65 में आया)। इस संस्करण का उपयोग प्रोडक्शन में न करें।
AI-संचालित विकास वातावरण में, कॉन्फ़िगरेशन फ़ाइलें निष्पादन परत का हिस्सा हैं। यदि आपके टूल प्रोजेक्ट कॉन्फ़िग को स्वचालित रूप से लोड करते हैं, तो अविश्वसनीय रिपॉज़िटरी को क्लोन करना अब अविश्वसनीय कोड चलाने के बराबर है।
यह प्रोजेक्ट शैक्षिक उद्देश्यों के लिए यथावत प्रदान किया गया है। यहाँ दिखाई गई तकनीकें केवल localhost पर प्रदर्शित की गई हैं और केवल पैच किए गए, ऐतिहासिक भेद्यताओं को लक्षित करती हैं। इन टूल्स का उपयोग प्रोडक्शन सिस्टम, तृतीय-पक्ष इंफ्रास्ट्रक्चर, या स्पष्ट प्राधिकरण के बिना किसी भी सिस्टम के खिलाफ करना अवैध और अनैतिक है। लेखक इस सामग्री के दुरुपयोग से होने वाली किसी भी क्षति के लिए ज़िम्मेदार नहीं है।







