Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Best-Practices-Cybersecurity-Otanata-Project — CVE-2024-3273 — अधिकृत प्रवेश परीक्षण रिपोर्ट D-Link DNS-320L NAS | ग्राहक: Otonata | Kitploit

उपकरण/GitHubGitHub/askhatov21/best-practices-cybersecurity-otanata-project
एम्बेडेड सिस्टम सुरक्षाOSINT (खुला स्रोत खुफिया)टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलहार्डवेयर और IoT सुरक्षा
साझा करें
पेपर और शोध
लर्निंग और शिक्षा
GitHubaskhatov21/best-practices-cybersecurity-otanata-project

Best-Practices-Cybersecurity-Otanata-Project

CVE-2024-3273 — अधिकृत प्रवेश परीक्षण रिपोर्ट D-Link DNS-320L NAS | ग्राहक: Otonata
रिपॉजिटरी देखें
376 महीने पहलेअभी तक समीक्षित नहीं

CP3418_BestPracticesCybersecurity_OTANATA_Project

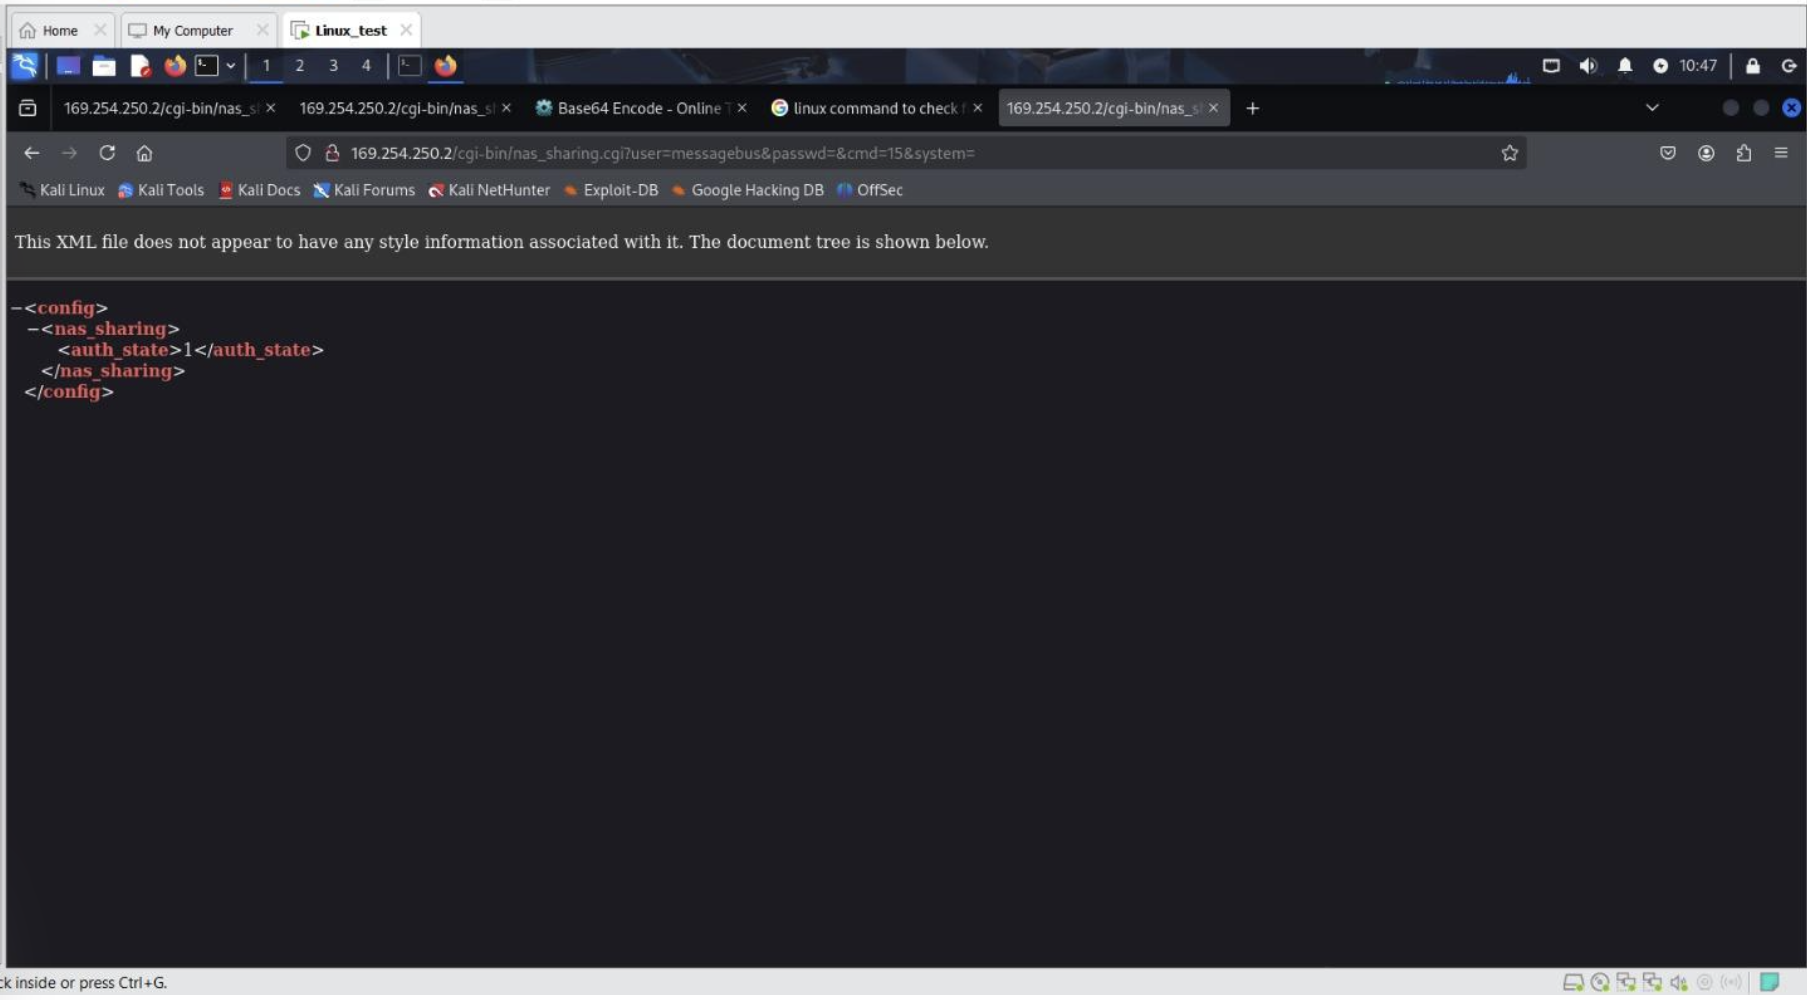
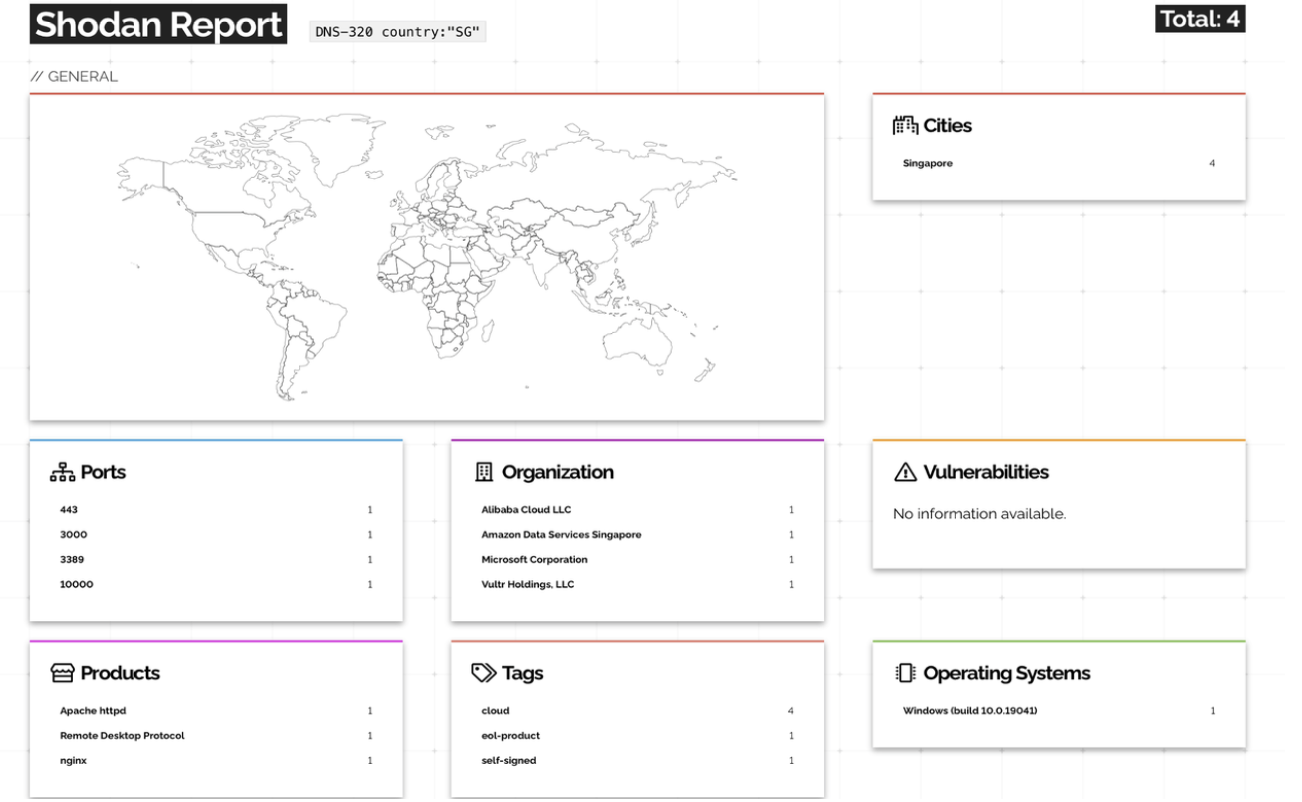
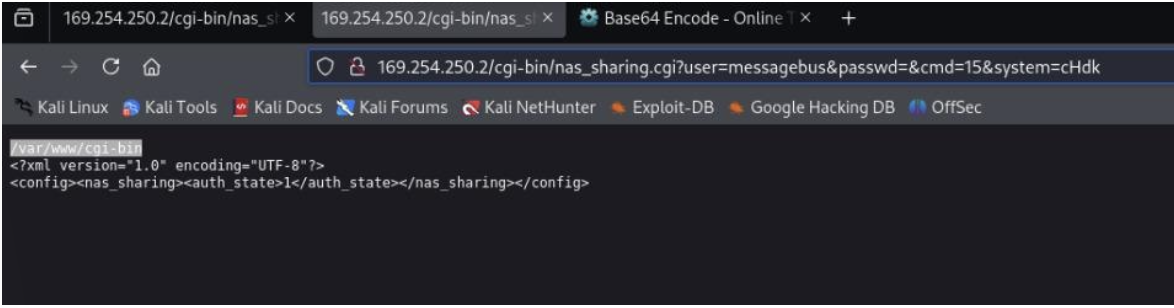
CVE-2024-3273 — अधिकृत प्रवेश परीक्षण रिपोर्ट D-Link DNS-320L NAS | ग्राहक: Otonata Снимок экрана 2026-04-25 в 5 15 52 PM Снимок экрана 2026-04-25 в 5 15 44 PM Снимок экрана 2026-04-25 в 5 15 35 PM
अवलोकन यह रिपॉजिटरी एक अधिकृत प्रवेश परीक्षण के लिए पूर्ण सुरक्षा मूल्यांकन रिपोर्ट शामिल करता है, जो ग्राहक Otonata (श्री Johnny Yap) के लिए D-Link DNS-320L NAS उपकरण पर, CP3418 Best Practices in Cybersecurity के भाग के रूप में, James Cook University Singapore में आयोजित किया गया। भूमिका: वेब एप्लिकेशन और API सुरक्षा परीक्षक दिनांक: मार्च 2026 लक्ष्य: D-Link DNS-320L NAS — /cgi-bin/nas_sharing.cgi एंडपॉइंट

पहचानी गई कमजोरियाँ

कमजोरीगंभीरताCVE
हार्ड-कोडेड क्रेडेंशियल्स (messagebus खाता)गंभीरCVE-2024-3272
HTTP GET कमांड इंजेक्शन (cmd/system पैरामीटर)गंभीरCVE-2024-3273

मैंने क्या किया

  • हार्ड-कोडेड क्रेडेंशियल शोषण — /cgi-bin/nas_sharing.cgi एंडपॉइंट के माध्यम से messagebus बैकडोर खाते के जरिए बिना प्रमाणीकरण के पहुंच प्रदर्शित की गई
  • कमांड इंजेक्शन — cmd और system HTTP GET पैरामीटर को Base64-एन्कोडेड पेलोड के साथ हेरफेर करके दूरस्थ सिस्टम-स्तरीय कमांड निष्पादन प्राप्त किया गया
  • Shodan OSINT विश्लेषण — वैश्विक स्तर पर 172 उजागर DNS-320 उपकरण (89 एंड-ऑफ-लाइफ चिह्नित) और सिंगापुर में प्रमुख क्लाउड प्रदाताओं पर 4 उजागर उपकरण पहचाने गए
  • सुरक्षा मूल्यांकन रिपोर्ट — 57-पृष्ठ की संरचित रिपोर्ट तैयार की गई जिसमें कमजोरियों को उच्च जोखिम के रूप में वर्गीकृत किया गया, साक्ष्य, प्रभाव विश्लेषण और सुधार सिफारिशें शामिल हैं

उपयोग किए गए उपकरण

  • Kali Linux
  • Shodan
  • HTTP GET अनुरोध हेरफेर
  • Base64 एन्कोडिंग/डिकोडिंग
  • Burp Suite (बुनियादी)

मुख्य निष्कर्ष कमजोरी: हार्ड-कोडेड क्रेडेंशियल्स एंडपॉइंट: /cgi-bin/nas_sharing.cgi पैरामीटर: user=messagebus&passwd= प्रभाव: NAS सिस्टम तक पूर्ण बिना प्रमाणीकरण पहुंच

कमजोरी: कमांड इंजेक्शन पैरामीटर: cmd=15&system=<BASE64_COMMAND> प्रभाव: रूट के रूप में दूरस्थ मनमाना कमांड निष्पादन

Shodan एक्सपोज़र विश्लेषण

  • वैश्विक स्तर पर 172 इंटरनेट-मुखी D-Link DNS-320 उपकरण पाए गए
  • 89 उपकरणों को एंड-ऑफ-लाइफ (कोई सुरक्षा पैच नहीं) के रूप में चिह्नित किया गया
  • सिंगापुर में 4 उजागर उपकरण (Alibaba Cloud, Amazon, Microsoft, Vultr)

अस्वीकरण

यह प्रवेश परीक्षण केवल शैक्षणिक और ग्राहक उद्देश्यों के लिए मालिक-अधिकृत हार्डवेयर पर नियंत्रित प्रयोगशाला वातावरण में आयोजित किया गया था। सभी परीक्षण ग्राहक (Otonata) से स्पष्ट लिखित सहमति के साथ किए गए। अधिकृत अनुमति के बिना सिस्टम पर इन तकनीकों का उपयोग अवैध और अनैतिक है। लेखक इस जानकारी के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है।

रिपॉजिटरी सामग्री ├── Report_CVE_2024_3273_DNS320L.pdf # पूर्ण 57-पृष्ठ सुरक्षा मूल्यांकन रिपोर्ट └── README.md

परिचय Amir Askhatov — जूनियर साइबर सुरक्षा विश्लेषक साइबर सुरक्षा में स्नातक, James Cook University Singapore LinkedIn | GitHub


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    391
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    249

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →