
 ashrafzaryouh/cve-2026-32475
CVE-2026-32475 के लिए एडवाइज़री दस्तावेज़, जो Elementor Pro में एक गंभीर अनिर्बंधित फ़ाइल अपलोड (CWE-434) है जिससे RCE हो सकता है, साथ में डिटेक्शन मार्गदर्शन और शमन उपाय।

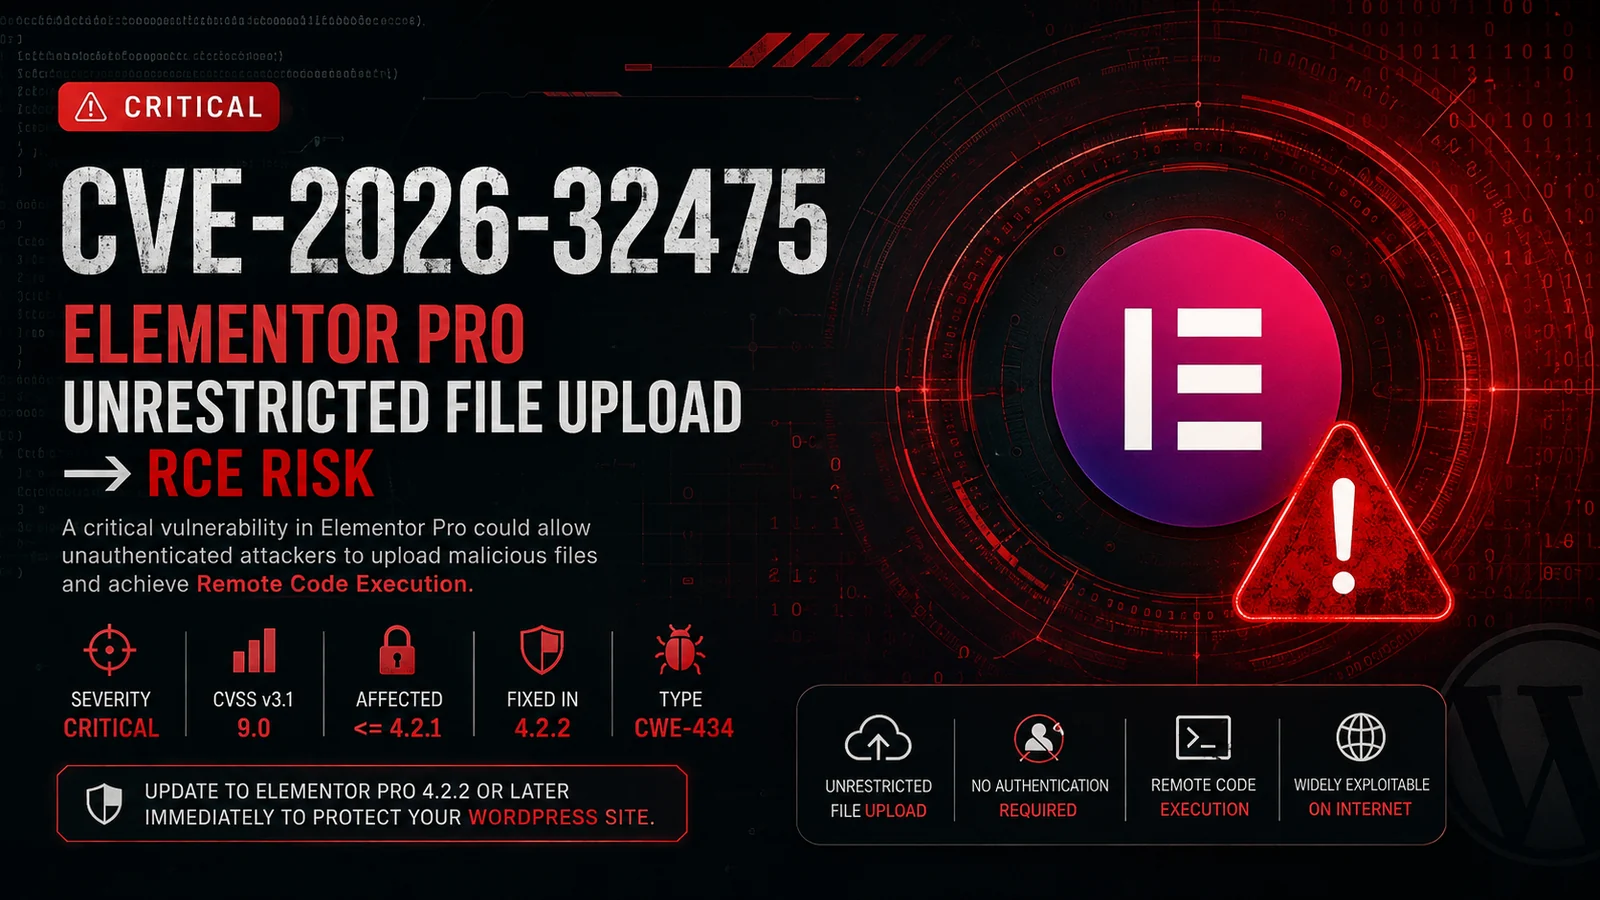

Elementor Pro में गंभीर अनिर्बंधित फ़ाइल अपलोड भेद्यता
संभावित रूप से रिमोट कोड एक्ज़ीक्यूशन (RCE) तक ले जा सकती है
CVE-2026-32475 एक गंभीर सुरक्षा भेद्यता है जो Elementor Pro को प्रभावित करती है, जो एक व्यापक रूप से तैनात WordPress पेज-बिल्डर प्लगइन है।
इस भेद्यता में फ़ाइल अपलोड के आसपास अपर्याप्त प्रतिबंध शामिल हैं, जिससे एक हमलावर संभावित रूप से एक खतरनाक फ़ाइल प्रकार अपलोड कर सकता है जिसे बाद में सर्वर द्वारा प्रोसेस किया जा सकता है।
कमज़ोर कॉन्फ़िगरेशन के अंतर्गत, सफल शोषण अंतर्निहित WordPress/PHP प्रक्रिया के विशेषाधिकारों के साथ रिमोट कोड एक्ज़ीक्यूशन (RCE) तक ले जा सकता है।
सुरक्षा सूचना: यह दस्तावेज़ रक्षात्मक अनुसंधान और अधिकृत सुरक्षा परीक्षण के लिए भेद्यता और उसके प्रभाव का वर्णन करता है। कोई हथियारीकृत शोषण पेलोड शामिल नहीं है।
| प्रॉपर्टी | विवरण |
|---|---|
| CVE | CVE-2026-32475 |
| उत्पाद | Elementor Pro |
| प्लेटफ़ॉर्म | WordPress |
| भेद्यता प्रकार | खतरनाक प्रकार वाली फ़ाइल का अनिर्बंधित अपलोड |
| CWE | CWE-434 |
| गंभीरता | 🔴 गंभीर |
| CVSS | 9.0 |
| प्रभावित संस्करण | <= 4.2.1 |
| ठीक किया गया संस्करण | 4.2.2 |
| संभावित प्रभाव | रिमोट कोड एक्ज़ीक्यूशन |
यह भेद्यता उस तरीके से संबंधित है जिसमें Elementor Pro अपलोड की गई फ़ाइलों को मान्य और बाद में प्रोसेस करता है।
सत्यापन चरण और फ़ाइल-प्रोसेसिंग चरण के बीच एक विसंगति विशेष रूप से तैयार किए गए मल्टीपार्ट अपलोड डेटा को अपेक्षित प्रतिबंधों को बायपास करने की अनुमति दे सकती है।
संकल्पनात्मक रूप से:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
इसलिए सुरक्षा समस्या जिसे सत्यापन परत सुरक्षित मानती है और जिसे प्रसंस्करण परत अंततः संभालती है के बीच असंगत मान्यताओं से उत्पन्न होती है।
किसी कमजोर इंस्टॉलेशन के विरुद्ध सफल शोषण संभावित रूप से हमलावर को निम्नलिखित की अनुमति दे सकता है:
वास्तविक प्रभाव काफी हद तक WordPress/PHP प्रक्रिया के विशेषाधिकारों और सर्वर कॉन्फ़िगरेशन पर निर्भर करता है।
यह भेद्यता Elementor Pro द्वारा उजागर की गई फ़ाइल-अपलोड कार्यक्षमता से संबद्ध है।
एक सरलीकृत आक्रमण श्रृंखला को इस प्रकार दर्शाया जा सकता है:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ शोषण केवल उन सिस्टमों के विरुद्ध किया जाना चाहिए जिनका आप स्वामित्व रखते हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट प्राधिकरण है।
प्राथमिक उपचार अपग्रेड करना है:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
WordPress प्रशासन इंटरफ़ेस से:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
संभावित रूप से उजागर इंस्टॉलेशन के लिए, जाँच करें:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
असामान्य मल्टीपार्ट अपलोड अनुरोधों और WordPress-नियंत्रित निर्देशिकाओं में दिखाई देने वाली अप्रत्याशित फ़ाइलों पर नज़र रखें।
सुरक्षा टीमें इनकी निगरानी कर सकती हैं:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
अतिरिक्त संकेतकों में शामिल हो सकते हैं:
अधिकृत परीक्षण के लिए, एक सुरक्षित मूल्यांकन को निष्पादन योग्य पेलोड तैनात करने के बजाय यह निर्धारित करने पर ध्यान केंद्रित करना चाहिए कि लक्ष्य प्रभावित संस्करण चला रहा है या नहीं।
उदाहरण इन्वेंटरी जाँच:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| जोखिम | रेटिंग |
|---|---|
| गोपनीयता | 🔴 उच्च |
| अखंडता | 🔴 उच्च |
| उपलब्धता | 🟠 उच्च |
| शोषणक्षमता | 🔴 उच्च |
| समग्र गंभीरता | 🔴 गंभीर |
WordPress चलाने वाले संगठनों के लिए:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2यह रिपॉज़िटरी रक्षात्मक सुरक्षा अनुसंधान, भेद्यता विश्लेषण, शिक्षा, और अधिकृत प्रवेश परीक्षण के लिए है।
स्पष्ट प्राधिकरण के बिना सिस्टम के विरुद्ध भेद्यता अनुसंधान या परीक्षण तकनीकों का उपयोग न करें।
इस दस्तावेज़ में निहित जानकारी के दुरुपयोग के लिए लेखक उत्तरदायी नहीं है।
Security Research • Vulnerability Analysis • Defensive Engineering






