
 ashrafzaryouh/cve-2026-25089
CVE-2026-25089 पर एडवाइज़री, जो Fortinet FortiSandbox में एक गंभीर अनऑथेंटिकेटेड OS कमांड इंजेक्शन है, जिसमें प्रभावित संस्करण, CVSS, डिटेक्शन और शमन शामिल हैं।

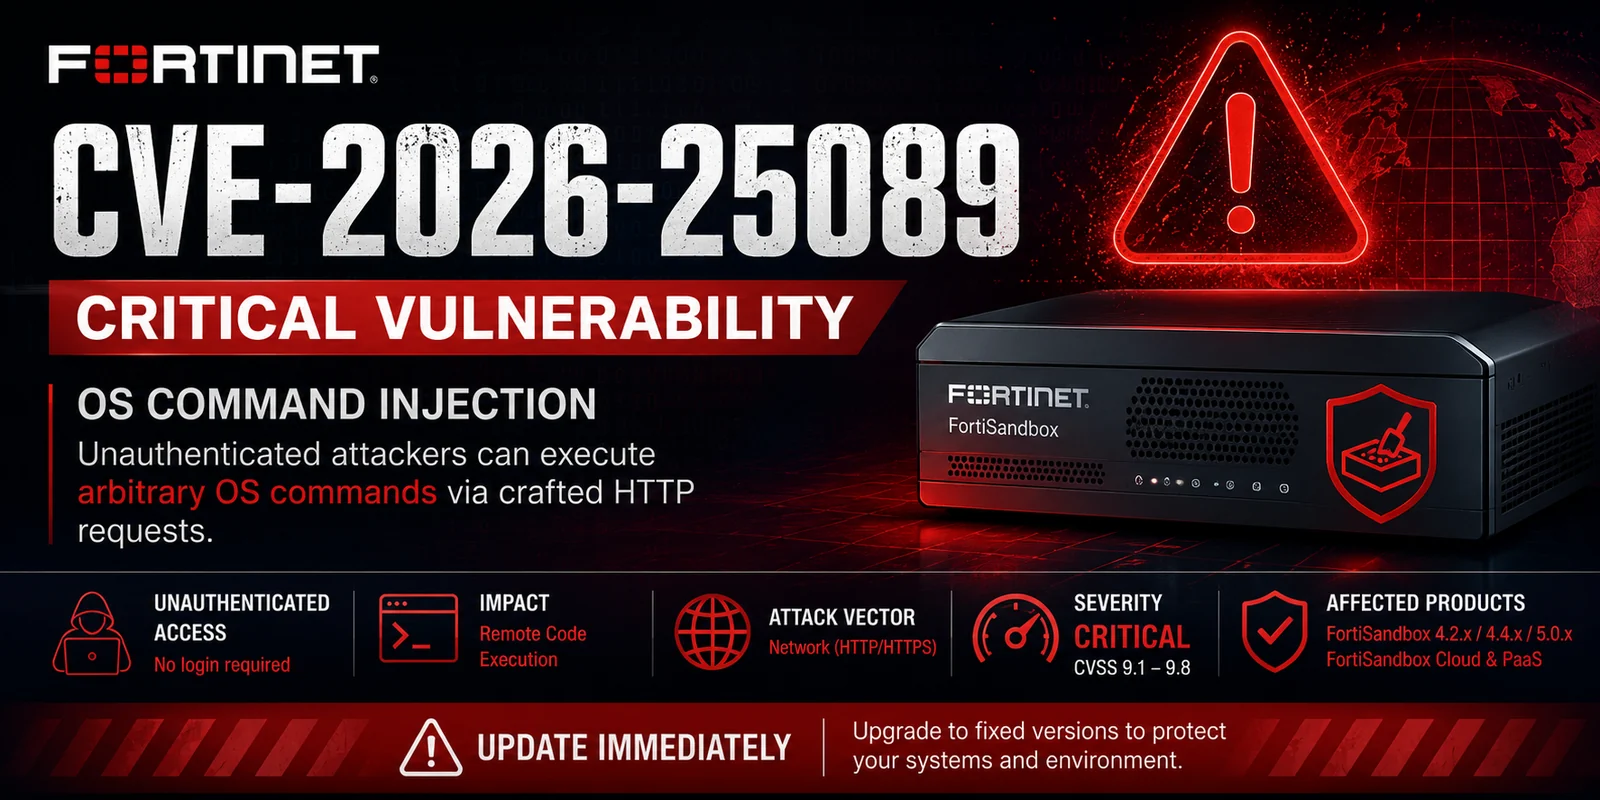


CVE-2026-25089 एक गंभीर OS कमांड इंजेक्शन (CWE-78) भेद्यता है जो कई Fortinet FortiSandbox डिप्लॉयमेंट्स को प्रभावित करती है।
एक अनधिप्रमाणित रिमोट हमलावर विशेष रूप से तैयार किए गए HTTP अनुरोध भेजकर इस दोष का शोषण कर सकता है, जिसके परिणामस्वरूप अंतर्निहित ऑपरेटिंग सिस्टम पर मनमाना कमांड निष्पादन होता है।
⚠️ सफल शोषण से उपकरण का पूर्ण समझौता और रिमोट कोड निष्पादन (RCE) हो सकता है।
| Field | Value |
|---|---|
| CVE | CVE-2026-25089 |
| Severity | Critical |
| CWE | CWE-78 |
| Attack Type | OS Command Injection |
| Authentication | Not Required |
| User Interaction | None |
| Impact | Remote Code Execution |
| Exploitability | Remote |
| Vendor | Fortinet |
| Product | Vulnerable Versions |
|---|---|
| FortiSandbox | 5.0.0 – 5.0.5 |
| FortiSandbox | 4.4.0 – 4.4.8 |
| FortiSandbox | 4.2.x |
| FortiSandbox Cloud | 5.0.4 – 5.0.5 |
| FortiSandbox PaaS | 5.0.4 – 5.0.5 |
| Product | Patched Version |
|---|---|
| FortiSandbox | 5.0.6 |
| FortiSandbox | 4.4.9 |
| FortiSandbox Cloud | 5.0.6 |
| FortiSandbox PaaS | 5.0.6 |
CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metric | Value |
|---|---|
| Attack Vector | Network |
| Attack Complexity | Low |
| Privileges Required | None |
| User Interaction | None |
| Confidentiality | High |
| Integrity | High |
| Availability | High |
Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise
इनकी निगरानी करें:
यह रिपॉज़िटरी इसके लिए है:
प्रदान की गई जानकारी का उपयोग केवल अधिकृत और कानूनी वातावरणों में किया जाना चाहिए।
CVE-2026-25089
सुरक्षा शोधकर्ताओं द्वारा ❤️ के साथ बनाया गया







