
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-15409 — CVE-2026-15409 के लिए एडवाइज़री दस्तावेज़, जो SonicWall SMA1000 उपकरणों में एक गंभीर अनधिप्रमाणित SSRF है, जिसमें प्रभावित मॉडल, प्रभाव, पहचान मार्गदर्शन और उपचार शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/ashrafzaryouh/cve-2026-15409
भेद्यता विश्लेषणवेब सुरक्षानेटवर्क सुरक्षाखतरा खुफियाघटना प्रतिक्रिया
GitHubashrafzaryouh/cve-2026-15409

CVE-2026-15409

CVE-2026-15409 के लिए एडवाइज़री दस्तावेज़, जो SonicWall SMA1000 उपकरणों में एक गंभीर अनधिप्रमाणित SSRF है, जिसमें प्रभावित मॉडल, प्रभाव, पहचान मार्गदर्शन और उपचार शामिल हैं।

रिपॉजिटरी देखें
34 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    352
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    344
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2026-15409

SonicWall SMA1000 श्रृंखला में गंभीर अनप्रमाणित SSRF

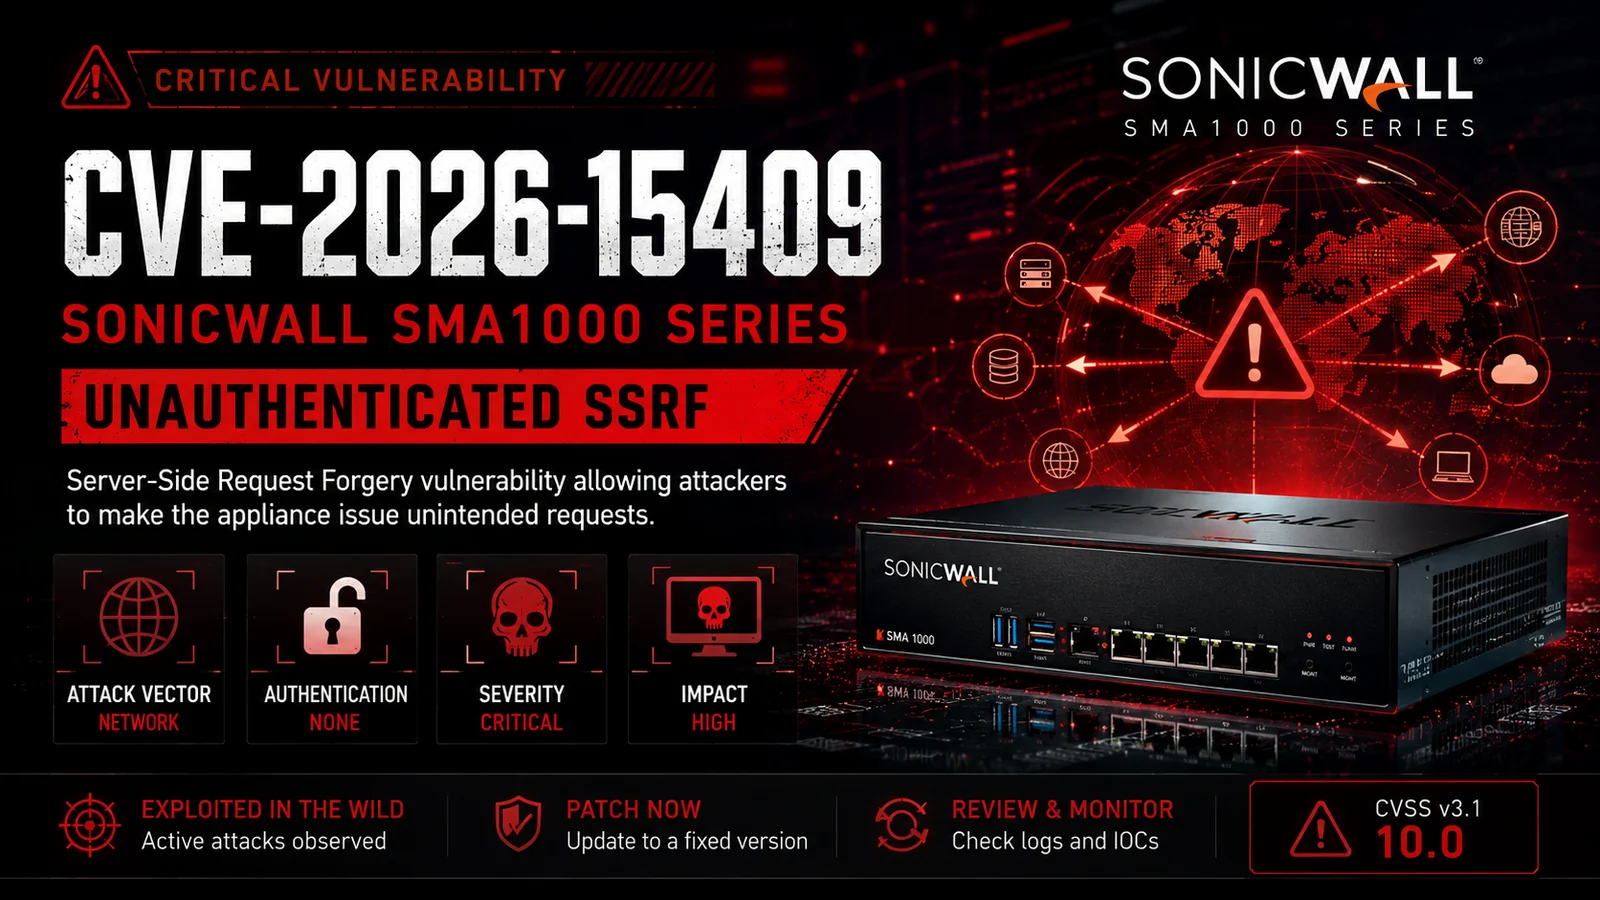
ChatGPT Image Jul 15, 2026, 05_55_53 PM

SonicWall SMA1000 श्रृंखला के उपकरणों को प्रभावित करने वाली गंभीर सर्वर-साइड रिक्वेस्ट फॉर्जरी (SSRF) भेद्यता।

यह रिपॉज़िटरी भेद्यता, प्रभावित उत्पादों, तकनीकी अवलोकन, प्रभाव, पहचान मार्गदर्शन और उपचार का दस्तावेज़ीकरण करती है।


📖 अवलोकन

CVE-2026-15409 SonicWall SMA1000 श्रृंखला के उपकरणों में एक गंभीर अनप्रमाणित सर्वर-साइड रिक्वेस्ट फॉर्जरी (SSRF) भेद्यता है।

यह दोष एक दूरस्थ हमलावर को उपकरण को आंतरिक या बाहरी संसाधनों के लिए अनपेक्षित HTTP अनुरोध करने के लिए बाध्य करने की अनुमति देता है। सार्वजनिक सलाह के अनुसार, इस भेद्यता का वास्तविक दुनिया के हमलों में शोषण किया गया है और आगे के समझौते के लिए अतिरिक्त भेद्यताओं के साथ श्रृंखलाबद्ध किया जा सकता है।


✨ मुख्य बातें

  • 🔴 गंभीर गंभीरता (CVSS 10.0)
  • 🌐 दूरस्थ शोषण
  • 🔓 किसी प्रमाणीकरण की आवश्यकता नहीं
  • ⚡ सर्वर-साइड रिक्वेस्ट फॉर्जरी (SSRF)
  • 🎯 अतिरिक्त भेद्यताओं के साथ श्रृंखलाबद्ध किया जा सकता है
  • 🛡️ विक्रेता अपडेट द्वारा ठीक किया गया

📊 भेद्यता विवरण

फ़ील्डमान
CVE IDCVE-2026-15409
गंभीरतागंभीर
CVSS v3.110.0
हमला वेक्टरनेटवर्क
प्रमाणीकरणकोई नहीं
उपयोगकर्ता इंटरैक्शनआवश्यक नहीं
प्रकारसर्वर-साइड रिक्वेस्ट फॉर्जरी (SSRF)
प्रभावआंतरिक संसाधन पहुँच, हमला श्रृंखलन

🎯 प्रभावित उत्पाद

उत्पादस्थिति
SonicWall SMA1000 श्रृंखलाभेद्य
SMA6210भेद्य
SMA7210भेद्य
SMA8200vभेद्य

⚠️ संभावित प्रभाव

सफल शोषण हमलावरों को निम्नलिखित की अनुमति दे सकता है:

  • आंतरिक सेवाओं तक पहुँच
  • क्लाउड मेटाडेटा एंडपॉइंट तक पहुँच
  • अन्यथा अगम्य होस्ट के साथ इंटरैक्ट करना
  • नेटवर्क विभाजन को बायपास करना
  • आगे के हमला श्रृंखलाओं को सक्षम करना
  • पोस्ट-एक्सप्लॉइटेशन के लिए हमला सतह बढ़ाना

🧠 हमला प्रवाह

Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
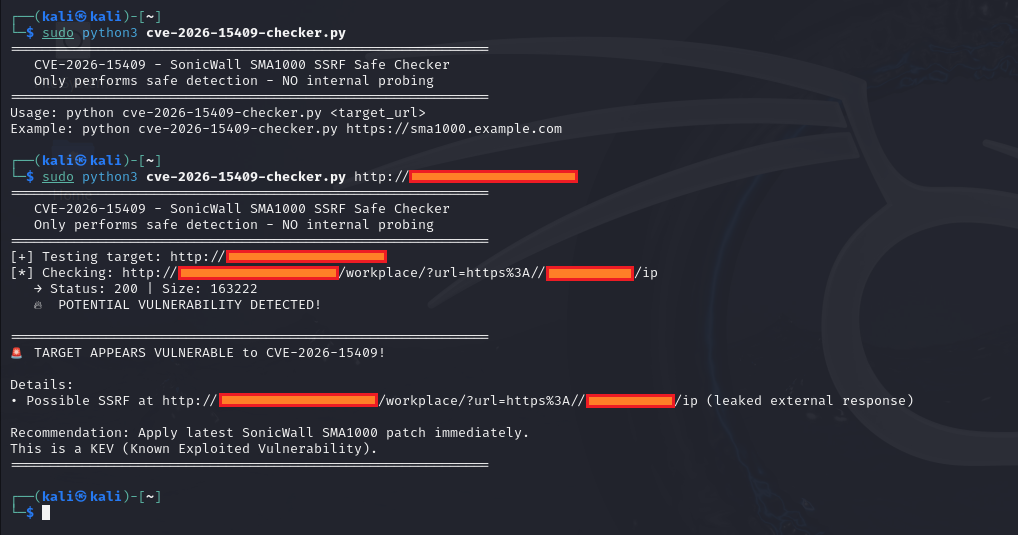
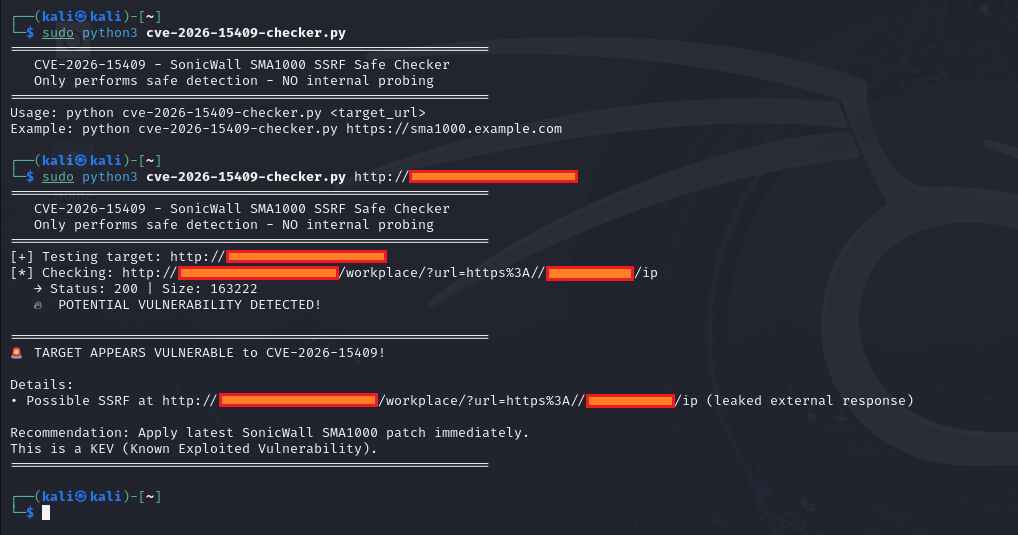
📸 डेमो

cve-2026-15409

🔍 डिटेक्शन

सुरक्षा टीमों को निम्नलिखित की निगरानी करनी चाहिए:

  • असामान्य आउटबाउंड अनुरोध
  • SMA उपकरणों से अप्रत्याशित कनेक्शन
  • RFC1918 आंतरिक रेंज को लक्षित करने वाले अनुरोध
  • क्लाउड मेटाडेटा एंडपॉइंट तक पहुँच
  • असामान्य HTTP गतिविधि
  • संदिग्ध प्रशासनिक घटनाएँ

🛡️ शमन

  • तुरंत पैच किए गए फर्मवेयर में अपग्रेड करें।
  • अनावश्यक आउटबाउंड कनेक्टिविटी को प्रतिबंधित करें।
  • उपकरण लॉग की निगरानी करें।
  • यदि समझौता होने का संदेह हो तो क्रेडेंशियल रीसेट करें।
  • यदि आवश्यक हो तो MFA सीक्रेट रोटेट करें।
  • विक्रेता द्वारा प्रकाशित समझौते के संकेतकों की समीक्षा करें।

📂 रिपॉज़िटरी संरचना

.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE

📈 जोखिम मैट्रिक्स

मीट्रिकरेटिंग
गंभीरता🔴 गंभीर
शोषणीयता⭐⭐⭐⭐⭐
प्रमाणीकरणकोई नहीं
जटिलताकम
सार्वजनिक जागरूकताउच्च
पैच उपलब्ध✅ हाँ

📚 संदर्भ

  • SonicWall सुरक्षा सलाहकार
  • CISA ज्ञात शोषित कमज़ोरियाँ (KEV)
  • NIST राष्ट्रीय कमज़ोरता डेटाबेस (NVD)
  • MITRE CVE कार्यक्रम

⚖️ अस्वीकरण

यह रिपॉज़िटरी केवल रक्षात्मक सुरक्षा, अनुसंधान और शैक्षिक उद्देश्यों के लिए है। इसमें अनधिकृत पहुँच के लिए शोषण कोड या निर्देश शामिल नहीं हैं। उपयोगकर्ता लागू कानूनों और संगठनात्मक नीतियों का पालन करने के लिए ज़िम्मेदार हैं।


⭐ क्या यह रिपॉज़िटरी उपयोगी लगी?

साइबर सुरक्षा अनुसंधान का समर्थन करने के लिए इसे एक Star ⭐ देने पर विचार करें।
सुरक्षित रहें • जल्दी पैच करें • लगातार निगरानी रखें

टूल डाउनलोड करें