CVE-2026-12485 के लिए एडवाइज़री और सुरक्षित चेकर, जो GeoVision GV-I/O Box 4E DVRSearch में एक अनधिप्रमाणित स्टैक बफ़र ओवरफ़्लो RCE है, जिसमें डिटेक्शन और शमन मार्गदर्शन शामिल है।

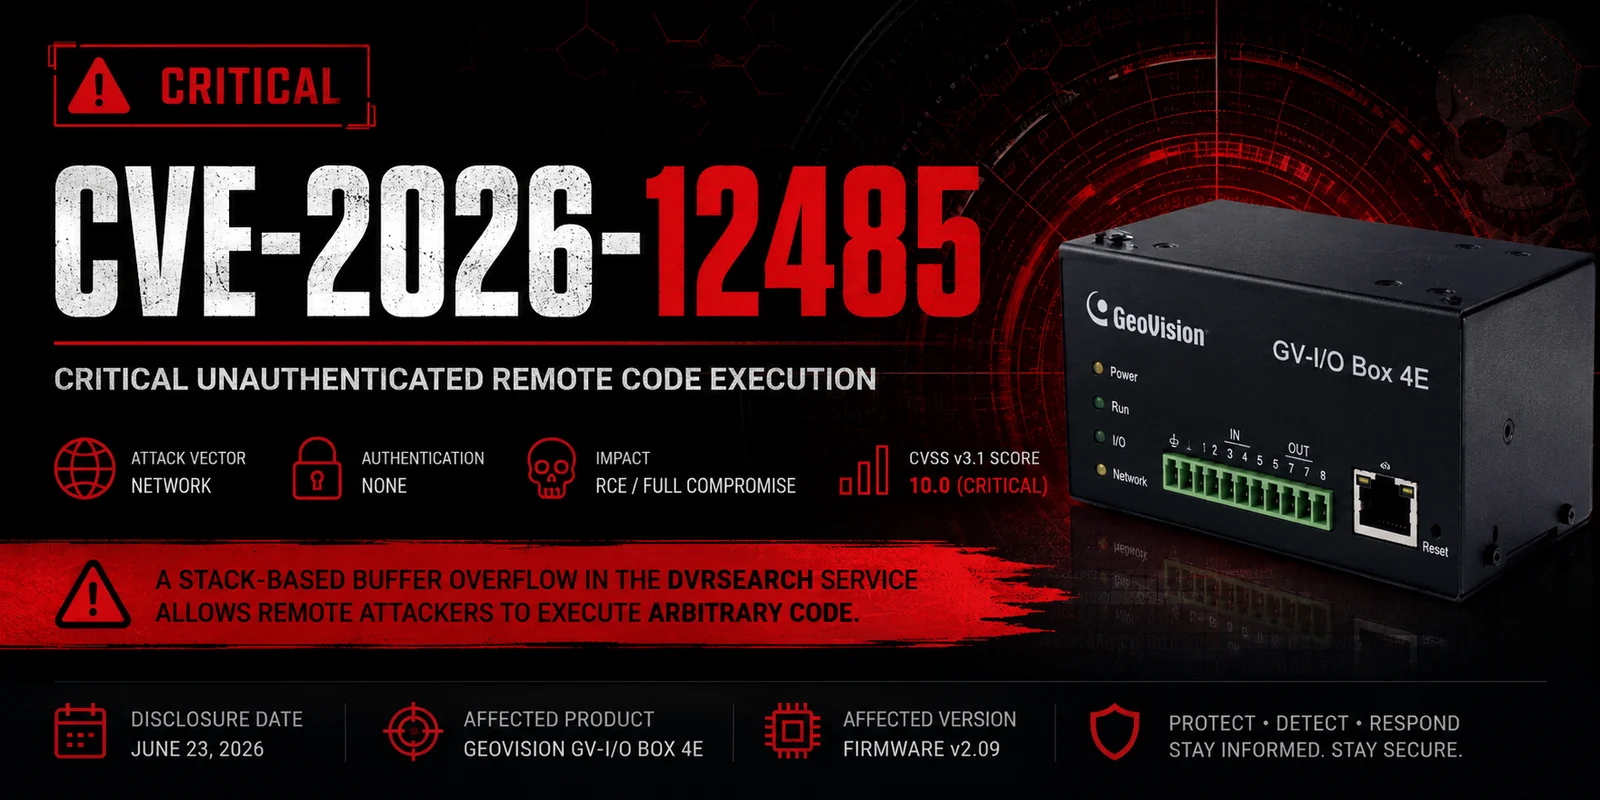


प्रकटीकरण तिथि: 23 जून, 2026
CWE: CWE-121 – स्टैक-आधारित बफ़र ओवरफ़्लो
आक्रमण वेक्टर: नेटवर्क (अनधिप्रमाणित)
GeoVision GV-I/O Box 4E की DVRSearch सेवा में एक अनधिप्रमाणित स्टैक-आधारित बफ़र ओवरफ़्लो भेद्यता दूरस्थ हमलावरों को मनमाना कोड एक्ज़ीक्यूशन प्राप्त करने और प्रभावित उपकरणों को पूरी तरह से समझौता करने की अनुमति देती है।
| फ़ील्ड | मान |
|---|---|
| CVE ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (गंभीर) |
| CWE | CWE-121 |
| प्रभावित उत्पाद | GeoVision GV-I/O Box 4E |
| प्रभावित संस्करण | फ़र्मवेयर v2.09 |
| प्रमाणीकरण आवश्यक | नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रभाव | रिमोट कोड एक्ज़ीक्यूशन |
| उत्पाद | संस्करण | स्थिति |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | भेद्य |
यह भेद्यता DVRSearch सेवा की CMD_IP_SET कार्यक्षमता में निहित है। एक असुरक्षित memcpy() ऑपरेशन स्रोत इनपुट की लंबाई को सत्यापित किए बिना उपयोगकर्ता-नियंत्रित डेटा को एक निश्चित आकार के स्टैक बफ़र में कॉपी करता है।
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
क्योंकि गंतव्य बफ़र की सीमाएँ लागू नहीं की जाती हैं, एक विशेष रूप से तैयार किया गया अनुरोध स्टैक बफ़र ओवरफ़्लो को ट्रिगर कर सकता है, जिससे संभावित रूप से एक हमलावर निष्पादन प्रवाह को अधिलेखित कर सकता है और मनमाना कोड निष्पादित कर सकता है।
सफल शोषण एक हमलावर को निम्नलिखित की अनुमति दे सकता है:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| मीट्रिक | मान |
|---|---|
| आक्रमण वेक्टर | नेटवर्क |
| आक्रमण जटिलता | निम्न |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| दायरा | परिवर्तित |
| गोपनीयता | उच्च |
| अखंडता | उच्च |
| उपलब्धता | उच्च |
DVRSearch को लक्षित करने वाले संदिग्ध अनुरोधों के लिए नेटवर्क ट्रैफ़िक की निगरानी करें।DVRSearch सेवा पर असामान्य ट्रैफ़िक।| तिथि | घटना |
|---|---|
| 2026-06-23 | भेद्यता सार्वजनिक रूप से प्रकट की गई |
| 2026-06-23 | CVE पहचानकर्ता निर्धारित किया गया |
| 2026-06-23 | तकनीकी सलाह जारी की गई |
चेकर चलाते समय आपको यह देखना चाहिए:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-test विकल्प के साथआपको इस तरह की अतिरिक्त पंक्तियाँ दिखाई देंगी:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| स्थिति | आपको क्या दिखेगा | अर्थ |
|---|---|---|
| सेवा चल रही है | "Received response" | भेद्य सेवा सुन रही है |
| कोई प्रतिक्रिया नहीं | "No response received (timeout)" | फ़ायरवॉल, सेवा बंद, या गलत IP |
| सेवा क्रैश हो गई (असंभावित) | स्क्रिप्ट हैंग हो जाती है / लक्ष्य प्रतिक्रिया देना बंद कर देता है | आप बहुत आगे बढ़ गए (इस स्क्रिप्ट के साथ न करें) |
| अनुमति अस्वीकृत / त्रुटि | सॉकेट त्रुटि | root के रूप में चलाएँ या फ़ायरवॉल समस्या |
यदि यह प्रतिक्रिया देता है तो अगले कदम:
यह रिपॉज़िटरी पूर्णतः शैक्षिक, अनुसंधान, और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।
कोई एक्सप्लॉइट कोड प्रदान नहीं किया गया है। कोई भी परीक्षण केवल उन सिस्टमों के विरुद्ध किया जाना चाहिए जिनके लिए आपके पास स्पष्ट प्राधिकरण हो।









