Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
trivy — कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें | Kitploit
उपकरण/GitHubGitHub/aquasecurity/trivy
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणभेद्यता स्कैनरकंटेनर सुरक्षास्थैतिक कोड विश्लेषण (SAST)भेद्यता विश्लेषणकोड विश्लेषणसर्वरलेस सुरक्षाकॉन्फ़िगरेशन ऑडिटिंगनेटवर्क सुरक्षाक्लाउड सुरक्षा
37.4k583911 दिन पहलेKitploit द्वारा समीक्षित
DevSecOps
सीक्रेट डिटेक्शन
आपूर्ति श्रृंखला सुरक्षा
गलत कॉन्फ़िगरेशन
कंटेनर एस्केप
डेटाबेस सुरक्षा
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षा में शीर्ष #13
क्लाउड सुरक्षा में शीर्ष #3
कोड विश्लेषण में शीर्ष #17
कॉन्फ़िगरेशन ऑडिटिंग में शीर्ष #4
कंटेनर एस्केप में शीर्ष #16
कंटेनर सुरक्षा में शीर्ष #1
डेटाबेस सुरक्षा में शीर्ष #9
रक्षात्मक उपकरण में शीर्ष #8
DevSecOps में शीर्ष #1
गलत कॉन्फ़िगरेशन में शीर्ष #4
नेटवर्क सुरक्षा में शीर्ष #11
सीक्रेट डिटेक्शन में शीर्ष #9
सर्वरलेस सुरक्षा में शीर्ष #5
स्थैतिक कोड विश्लेषण (SAST) में शीर्ष #14
आपूर्ति श्रृंखला सुरक्षा में शीर्ष #2
भेद्यता विश्लेषण में शीर्ष #4
भेद्यता स्कैनर में शीर्ष #4
GitHubaquasecurity/trivy

trivy

कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें

रिपॉजिटरी देखेंवेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

GitHub Release Test Go Report Card License: Apache-2.0 GitHub Downloads Docker Pulls

📖 दस्तावेज़ीकरण

Trivy (उच्चारण) एक व्यापक और बहुमुखी सुरक्षा स्कैनर है। Trivy में स्कैनर हैं जो सुरक्षा समस्याओं की तलाश करते हैं, और लक्ष्य जहाँ वह उन समस्याओं को पा सकता है।

लक्ष्य (Trivy क्या स्कैन कर सकता है):

  • कंटेनर इमेज
  • फ़ाइल सिस्टम
  • Git रिपॉजिटरी (रिमोट)
  • वर्चुअल मशीन इमेज
  • Kubernetes

स्कैनर (Trivy वहाँ क्या पा सकता है):

  • OS पैकेज और उपयोग में सॉफ़्टवेयर निर्भरताएँ (SBOM)
  • ज्ञात कमज़ोरियाँ (CVEs)
  • IaC समस्याएँ और गलत कॉन्फ़िगरेशन
  • संवेदनशील जानकारी और रहस्य
  • सॉफ़्टवेयर लाइसेंस

Trivy अधिकांश लोकप्रिय प्रोग्रामिंग भाषाओं, ऑपरेटिंग सिस्टम और प्लेटफ़ॉर्म का समर्थन करता है। पूरी सूची के लिए, [स्कैनिंग कवरेज] पृष्ठ देखें। अधिक जानने के लिए, फीचर हाइलाइट्स के लिए Trivy होमपेज पर जाएँ, या विस्तृत जानकारी के लिए दस्तावेज़ीकरण साइट पर जाएँ।

त्वरित आरंभ

Trivy प्राप्त करें

Trivy अधिकांश सामान्य वितरण चैनलों में उपलब्ध है। इंस्टॉलेशन विकल्पों की पूरी सूची [इंस्टॉलेशन] पृष्ठ पर उपलब्ध है। यहाँ कुछ लोकप्रिय उदाहरण दिए गए हैं:

  • brew install trivy
  • docker run aquasec/trivy
  • https://github.com/aquasecurity/trivy/releases/latest/ से बाइनरी डाउनलोड करें
  • अधिक जानकारी के लिए [इंस्टॉलेशन] देखें

Trivy कई लोकप्रिय प्लेटफ़ॉर्म और एप्लिकेशन के साथ एकीकृत है। एकीकरण की पूरी सूची [इकोसिस्टम] पृष्ठ पर उपलब्ध है। यहाँ कुछ लोकप्रिय उदाहरण दिए गए हैं:

  • GitHub Actions
  • Kubernetes operator
  • VS Code plugin
  • अधिक जानकारी के लिए [इकोसिस्टम] देखें

कैनरी बिल्ड

मुख्य शाखा पर प्रत्येक पुश के साथ कैनरी बिल्ड (Docker Hub, GitHub, ECR इमेज और बाइनरी) उत्पन्न होते हैं।

कृपया ध्यान दें: कैनरी बिल्ड में गंभीर बग हो सकते हैं, इसलिए उन्हें उत्पादन में उपयोग के लिए अनुशंसित नहीं किया जाता है।

सामान्य उपयोग

trivy <target> [--scanners <scanner1,scanner2>] <subject>

उदाहरण:

trivy image python:3.4-alpine
परिणाम

https://github.com/user-attachments/assets/af1c11e7-d9c5-48af-8e05-cb34dfd6352a

trivy fs --scanners vuln,secret,misconfig myproject/
परिणाम

https://github.com/user-attachments/assets/6b3894b7-77c5-4ffc-ac94-ffe6648a30dc

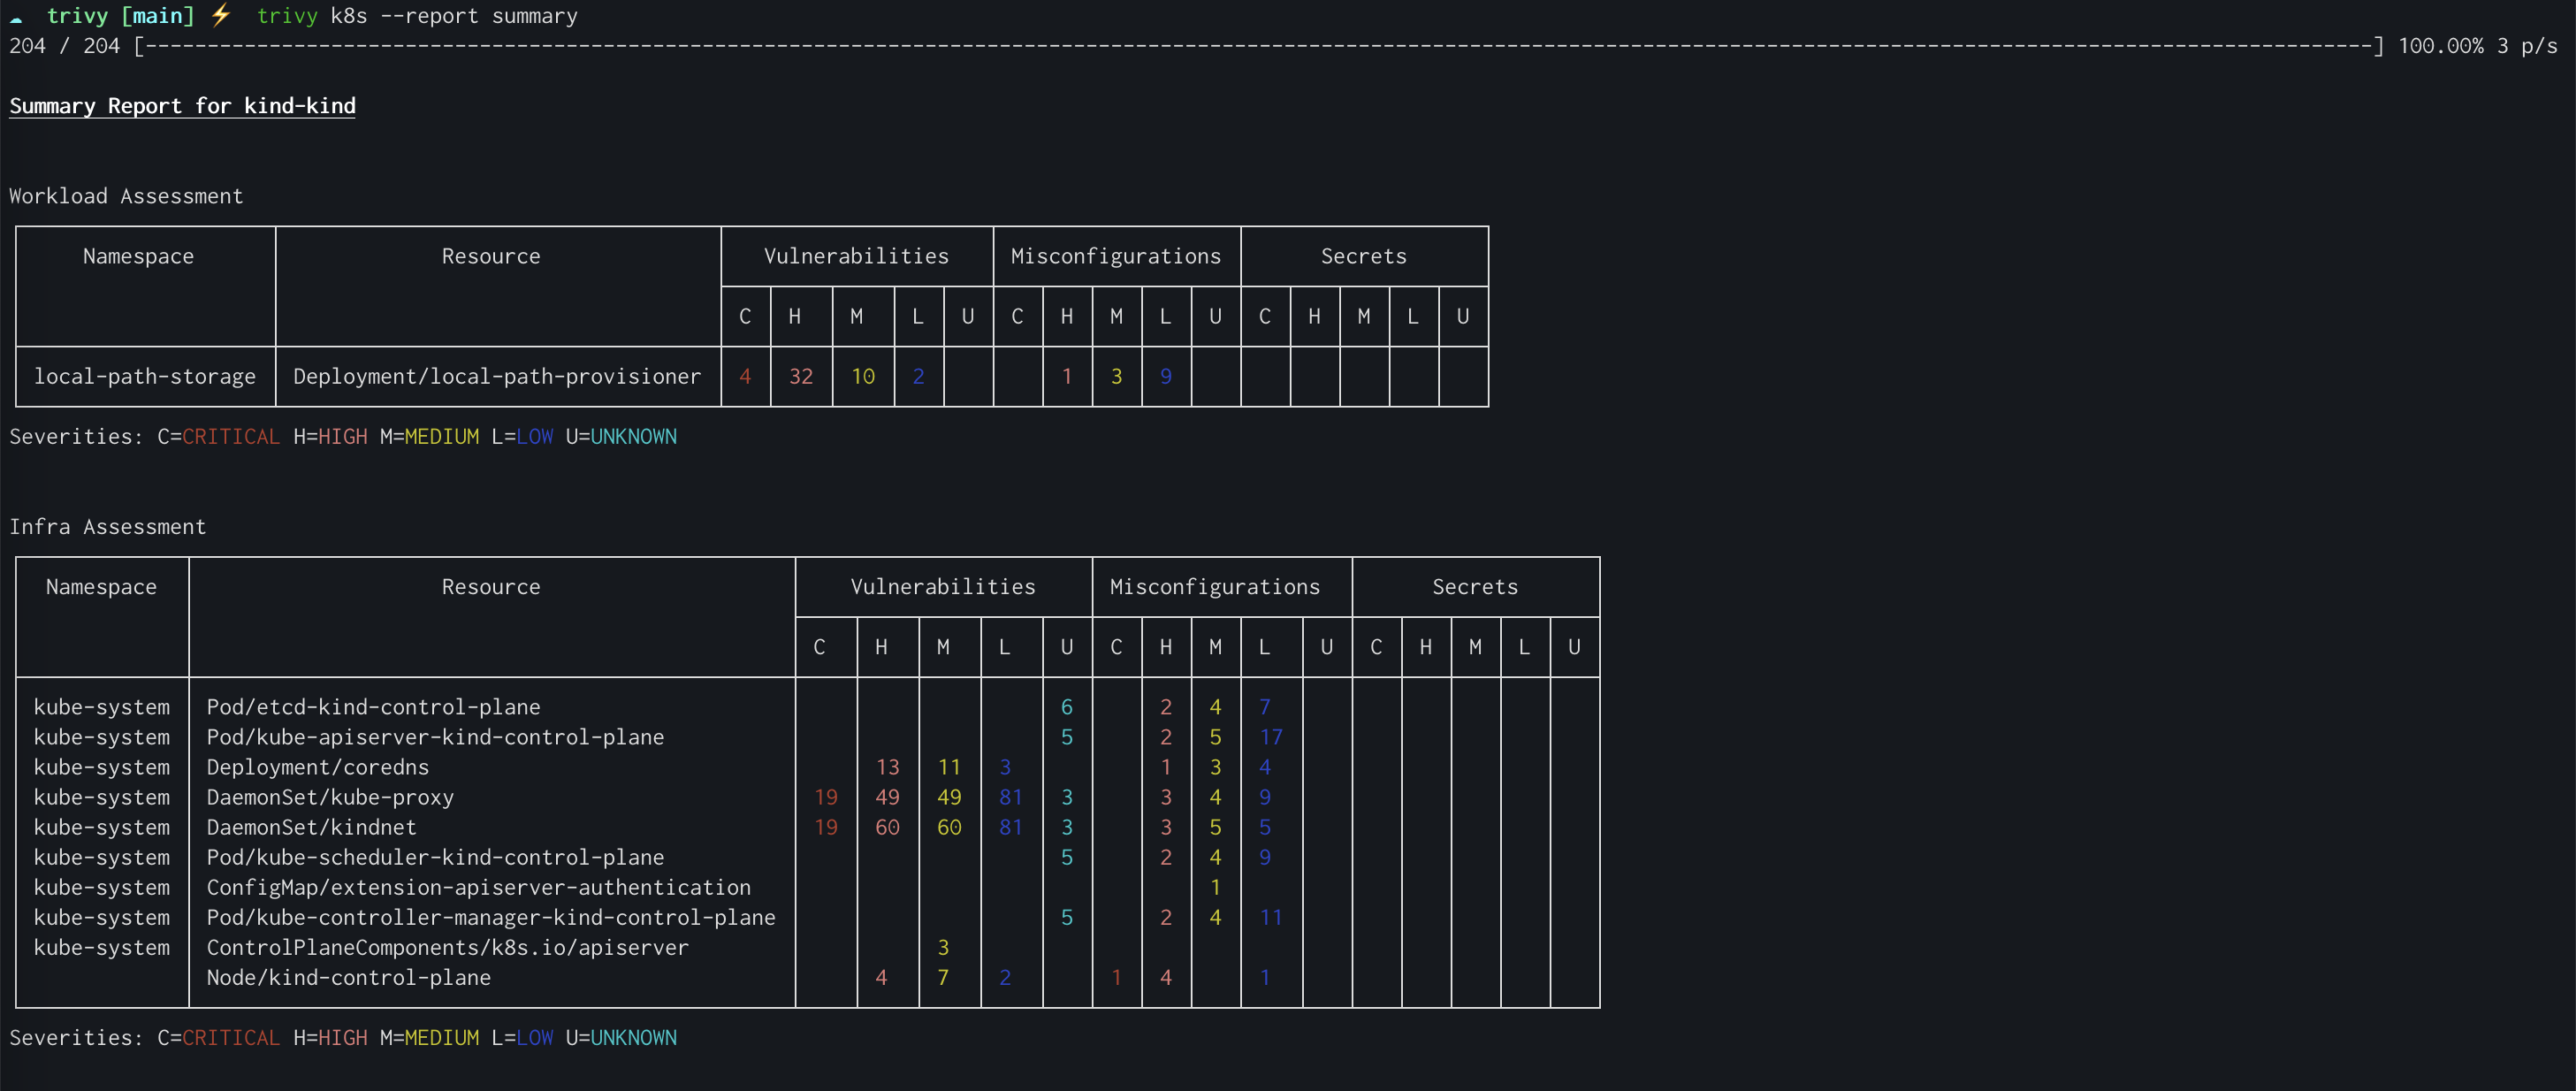
trivy k8s --report summary cluster
परिणाम

k8s summary

सामान्य प्रश्न

नाम "Trivy" का उच्चारण कैसे करें?

tri का उच्चारण trigger की तरह, vy का उच्चारण envy की तरह किया जाता है।

और चाहिए? Aqua देखें

यदि आपको Trivy पसंद आया, तो आपको Aqua पसंद आएगा जो Trivy के ऊपर बनाया गया है और पूर्ण सुरक्षा प्रबंधन प्रस्ताव के लिए और भी अधिक उन्नत क्षमताएँ प्रदान करता है।
आप Trivy उपयोगकर्ताओं के लिए विशेष तुलना तालिका यहाँ पा सकते हैं।
इसके अलावा हमारे उत्पादों और सेवाओं के बारे में अधिक जानकारी के लिए https://aquasec.com वेबसाइट देखें।
यदि आप Aqua से संपर्क करना चाहते हैं या डेमो का अनुरोध करना चाहते हैं, तो कृपया इस फ़ॉर्म का उपयोग करें: https://www.aquasec.com/demo

समुदाय

Trivy एक Aqua Security ओपन सोर्स प्रोजेक्ट है।
हमारे ओपन सोर्स कार्य और पोर्टफोलियो के बारे में यहाँ जानें।
किसी भी मामले के लिए हमसे संपर्क करने के लिए यहाँ GitHub Discussion खोलें।

कृपया सुनिश्चित करें कि सभी इंटरैक्शन के दौरान हमारे आचार संहिता का पालन करें।

टूल डाउनलोड करें