 anonymous-family/zero-day-scanning
Zero-day-scanning एक डोमेन कंट्रोलर भेद्यता स्कैनर है, जिसमें वर्तमान में Zero-day-scanning (CVE-2020-1472), MS-PAR/MS-RPRN और SMBv2 साइनिंग के लिए जाँच शामिल हैं।

Zeroscan एक डोमेन कंट्रोलर भेद्यता स्कैनर है, जिसमें वर्तमान में Zerologon (CVE-2020-1472), MS-PAR/MS-RPRN और SMBv2 साइनिंग की जाँच शामिल है।
CVE-2020-1472:
Zerologon (CVE-2020-1472) की जाँच के लिए एक अंतर्निहित स्क्रिप्ट का उपयोग करता है, लेकिन लक्ष्य पर हमला करने का प्रयास नहीं करता, यह केवल एक भेद्यता स्कैनर है। कोडबेस यहाँ से उधार लिया गया: https://github.com/Anonymous-Family/CVE-2020-1472.git
MS-PAR / MS-RPRN:
Impacket के rpcdump के चारों ओर एक रैपर का उपयोग करके यह जाँचता है कि प्रिंट सेवाएँ MS-PAR और MS-RPRN दूरस्थ रूप से सुलभ हैं या नहीं। यह जाँच यह निर्धारित करने में मदद कर सकती है कि लक्ष्य CVE-2021-1675 के लिए असुरक्षित है या नहीं।
SMBv2 साइनिंग:
लक्ष्य के SMBv2 साइनिंग कॉन्फ़िगरेशन की पहचान करने के लिए Nmap Scripting Engine (NSE) स्क्रिप्ट 'smb2-security-mode' के चारों ओर एक रैपर का उपयोग करता है।

स्थापना:
git clone https://github.com/Anonymous-Family/Zero-day-scanning.git
cd Zero-day-scanning/
virtualenv -p /usr/bin/python3.9 venv
source venv/bin/activate
python3 -m pip install -r requirements.txt
मेन्यू:
Zeroscan
--------------------------------------------------

Usage:
  python3 zeroscan.py -t dc01 192.168.1.10
  python3 zeroscan.py -iL /path/to/targetfile.txt
  python3 zeroscan.py -iL /path/to/targetfile.txt --database
  python3 zeroscan.py -iL /path/to/targetfile.txt --drop-table
  python3 zeroscan.py -iL /path/to/targetfile.txt -r
  python3 zeroscan.py -iL /path/to/targetfile.txt -v


Primary options:
  -t TARGET TARGET     Single target using netbiosname and ipaddress. I.e "dc01 192.168.1.10"
  -iL TARGETSFILE      File that contains one target per line using netbiosname and ipaddress. I.e "dc01 192.168.1.10"

Secondary options:
  --database DATABASE  Filepath for database file.
  --drop-table         Drops database table.
  -r, --rpc-message    Turn on RPC response messages for CVE-2020-1472, helpful when troubleshooting connectivity issues.
  -v, --verbose        Turn on verbosity, helpful when debugging code.
  -h, --help           Show this help message and exit.
नमूना आउटपुट:
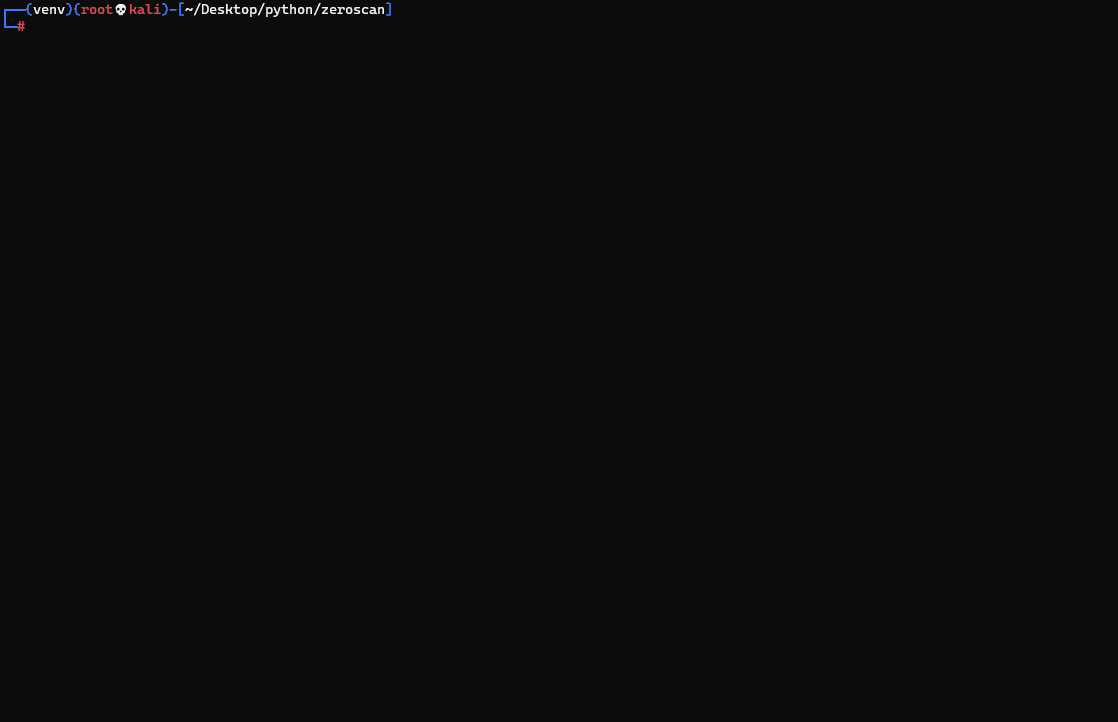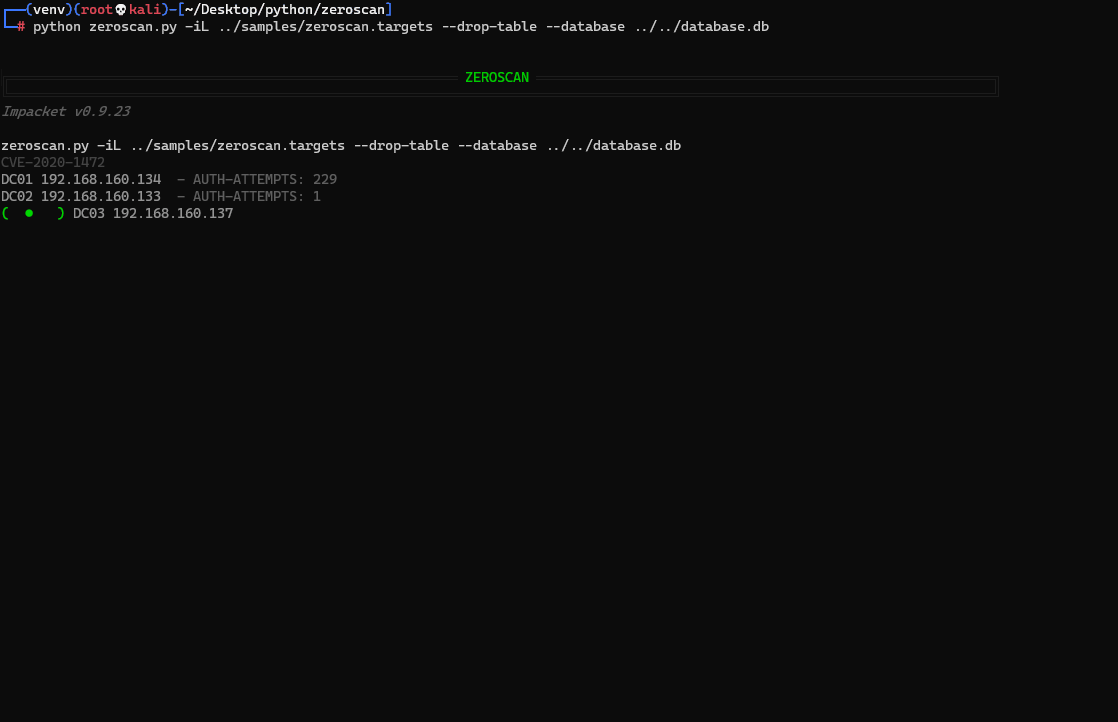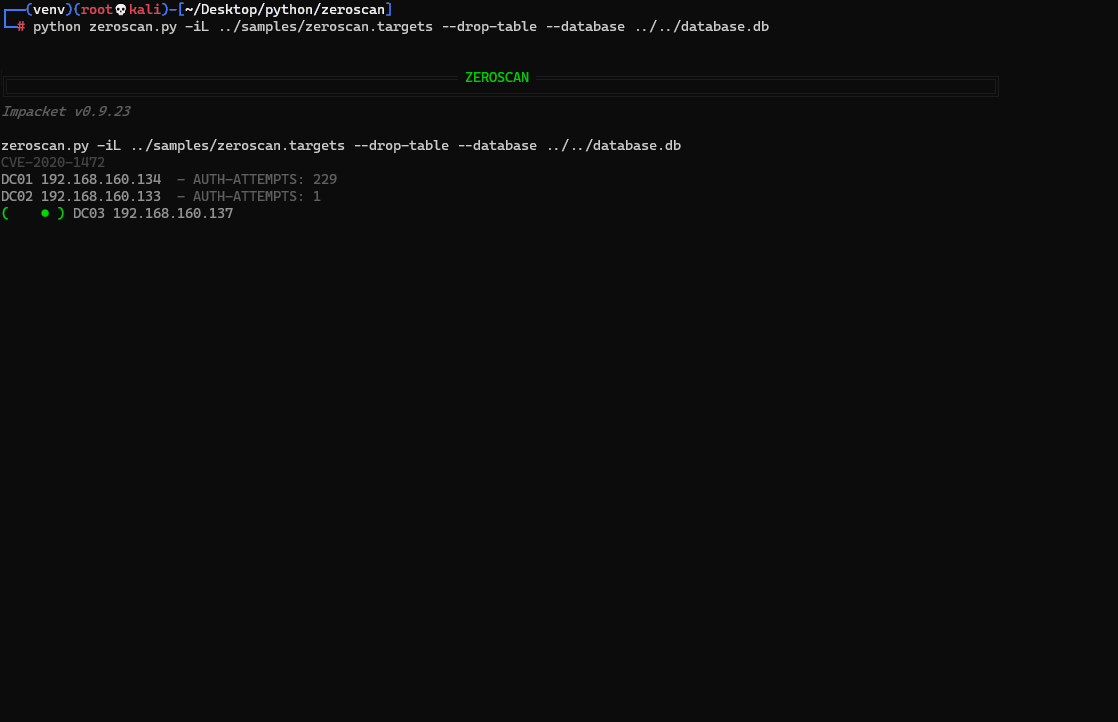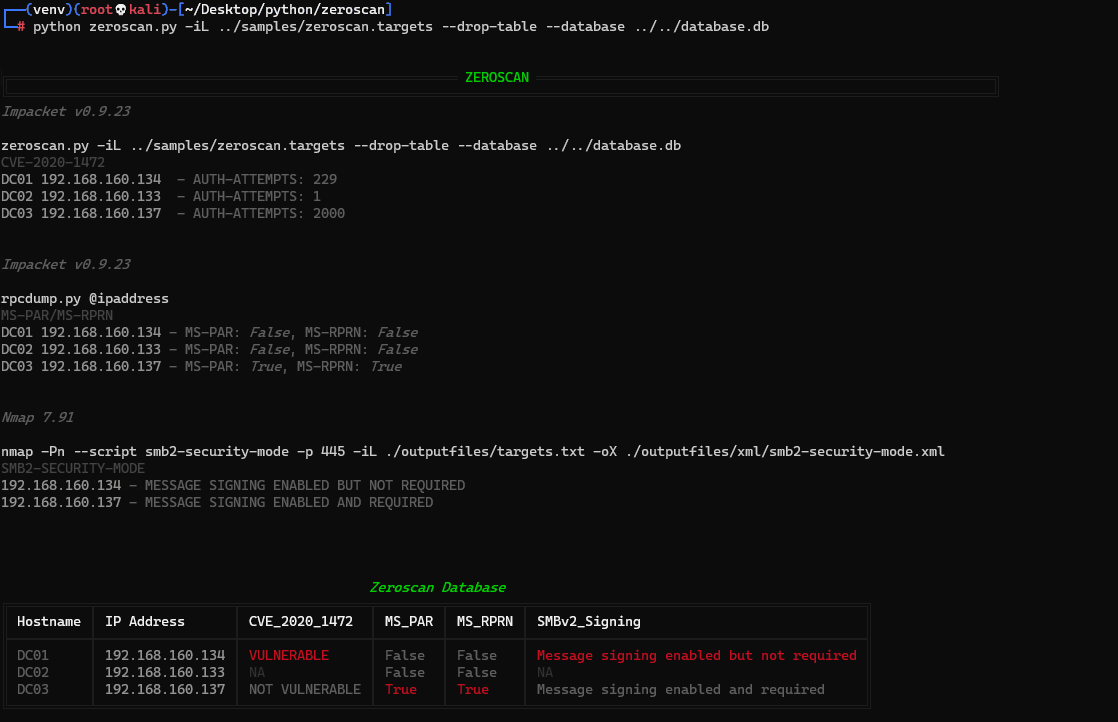
╔════════════════════════════════════════════════════════ ZEROSCAN ═════════════════════════════════════════════════════════╗
╚═══════════════════════════════════════════════════════════════════════════════════════════════════════════════════════════╝
Impacket v0.9.23

./zeroscan.py -iL targets.txt
CVE-2020-1472
DC01 192.168.160.134  - AUTH-ATTEMPTS: 26
DC02 192.168.160.133  - AUTH-ATTEMPTS: 1
DC03 192.168.160.137  - AUTH-ATTEMPTS: 2000


Impacket v0.9.23

rpcdump.py @ipaddress
MS-PAR/MS-RPRN
DC01 192.168.160.134 - MS-PAR: False, MS-RPRN: False
DC02 192.168.160.133 - MS-PAR: False, MS-RPRN: False
DC03 192.168.160.137 - MS-PAR: True, MS-RPRN: True


Nmap 7.91

nmap -Pn --script smb2-security-mode -p 445 -iL ./outputfiles/targets.txt -oX ./outputfiles/xml/smb2-security-mode.xml
SMB2-SECURITY-MODE
192.168.160.134 - MESSAGE SIGNING ENABLED BUT NOT REQUIRED
192.168.160.137 - MESSAGE SIGNING ENABLED AND REQUIRED


                                              Zeroscan Database
╔══════════╤═════════════════╤════════════════╤════════╤═════════╤══════════════════════════════════════════╗
║ Hostname │ IP Address      │ CVE_2020_1472  │ MS_PAR │ MS_RPRN │ SMBv2_Signing                            ║
╟──────────┼─────────────────┼────────────────┼────────┼─────────┼──────────────────────────────────────────╢
║ DC01     │ 192.168.160.134 │ VULNERABLE     │ False  │ False   │ Message signing enabled but not required ║
║ DC02     │ 192.168.160.133 │ NA             │ False  │ False   │ NA                                       ║
║ DC03     │ 192.168.160.137 │ NOT VULNERABLE │ True   │ True    │ Message signing enabled and required     ║
╚══════════╧═════════════════╧════════════════╧════════╧═════════╧══════════════════════════════════════════╝
डेमो - मल्टी-टार्गेट: