
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
CVE-2026-48849 — Roundcube Webmail (1.6.x/1.7.x) में अनसैनिटाइज़्ड ड्राफ़्ट सब्जेक्ट फ़ील्ड के माध्यम से स्टोर्ड XSS, HTML और CSS इंजेक्शन। लॉगिन पर स्वतः निष्पादित होता है। CVSS 4.4। Anand Jogawade द्वारा खोजा गया।


ड्राफ्ट/सेशन रिस्टोरेशन में एक अनसैनिटाइज़्ड सब्जेक्ट फ़ील्ड स्टोर्ड XSS, HTML इंजेक्शन और CSS इंजेक्शन की अनुमति देता है — जो बिना किसी उपयोगकर्ता इंटरैक्शन के लॉगिन पर स्वचालित रूप से निष्पादित होता है।
Anand Jogawade (zazy) द्वारा खोजा और रिपोर्ट किया गया
| फ़ील्ड | विवरण |
|---|---|
| CVE ID | CVE-2026-48849 |
| प्रकार | स्टोर्ड XSS / HTML इंजेक्शन / CSS इंजेक्शन |
| CWE | CWE-79 — वेब पेज जनरेशन के दौरान इनपुट का अनुचित न्यूट्रलाइज़ेशन |
| CVSS v3.1 | 4.4 / मध्यम — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| उत्पाद | Roundcube Webmail |
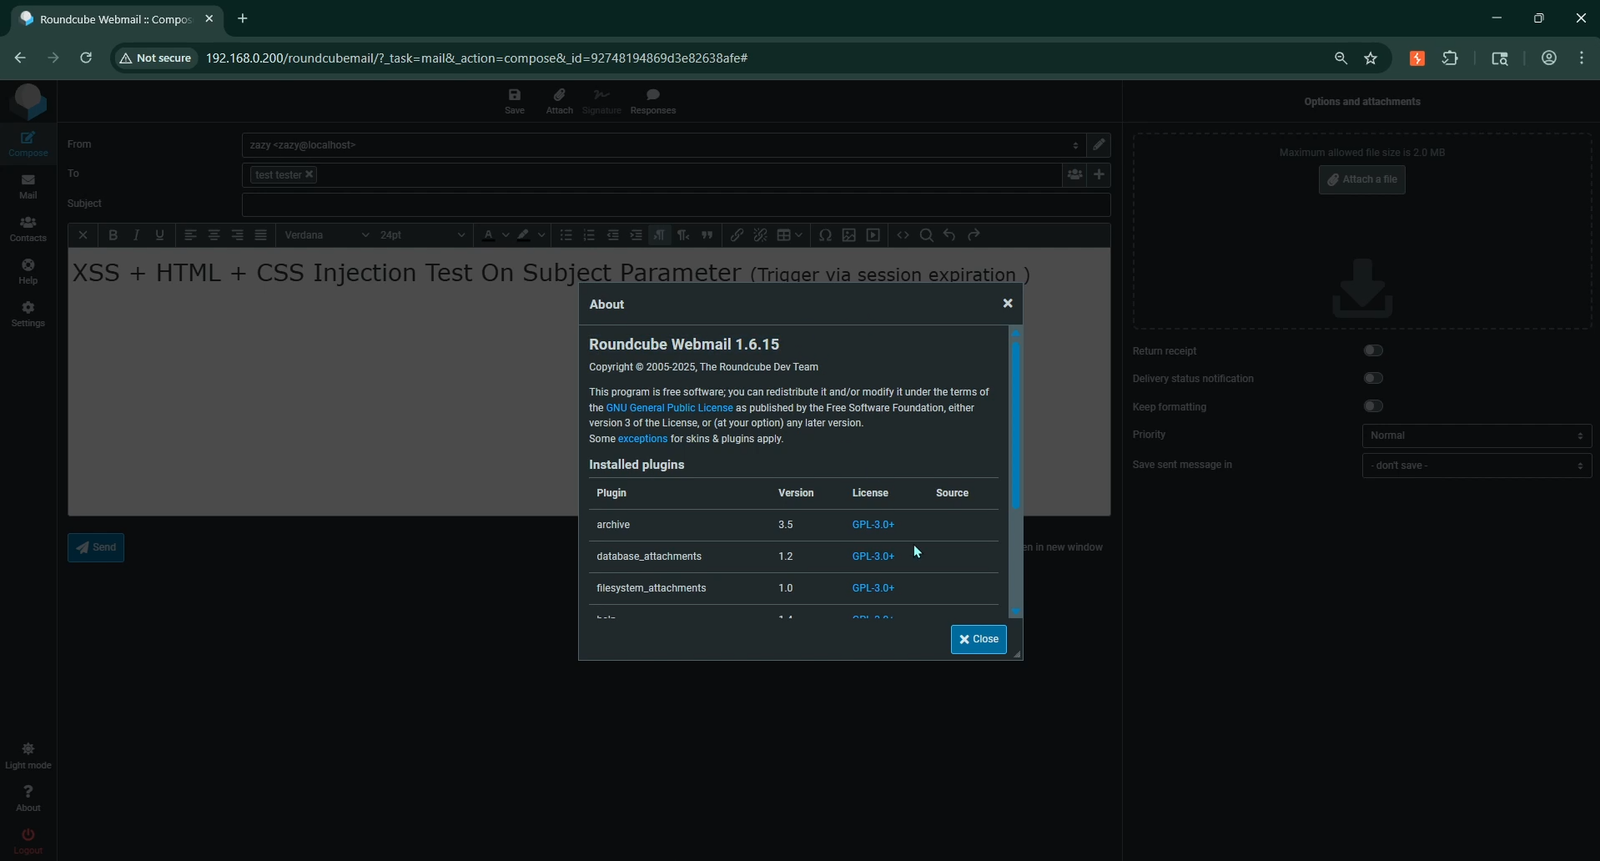
| प्रभावित | 1.6.16 से पहले के 1.6.x, 1.7.1 से पहले के 1.7.x |
| में ठीक किया गया | 1.6.16, 1.7.1 |
| खोजकर्ता | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
सफल शोषण निम्नलिखित को सक्षम बनाता है:
document.cookie एक्सफ़िल्ट्रेशन के माध्यम से सत्र टोकन चोरीमुख्य गंभीरता कारक: पेलोड लॉगिन के बाद सत्र पुनर्स्थापन के दौरान स्वचालित रूप से निष्पादित होता है — कोई क्लिक नहीं, कोई लिंक नहीं, कोई अतिरिक्त उपयोगकर्ता इंटरैक्शन आवश्यक नहीं।
| संस्करण सीमा | स्थिति |
|---|---|
| 1.6.0 — 1.6.15 | ❌ असुरक्षित |
| 1.6.16 | ✅ ठीक किया गया |
| 1.7.0 | ❌ असुरक्षित |
| 1.7.1 | ✅ ठीक किया गया |
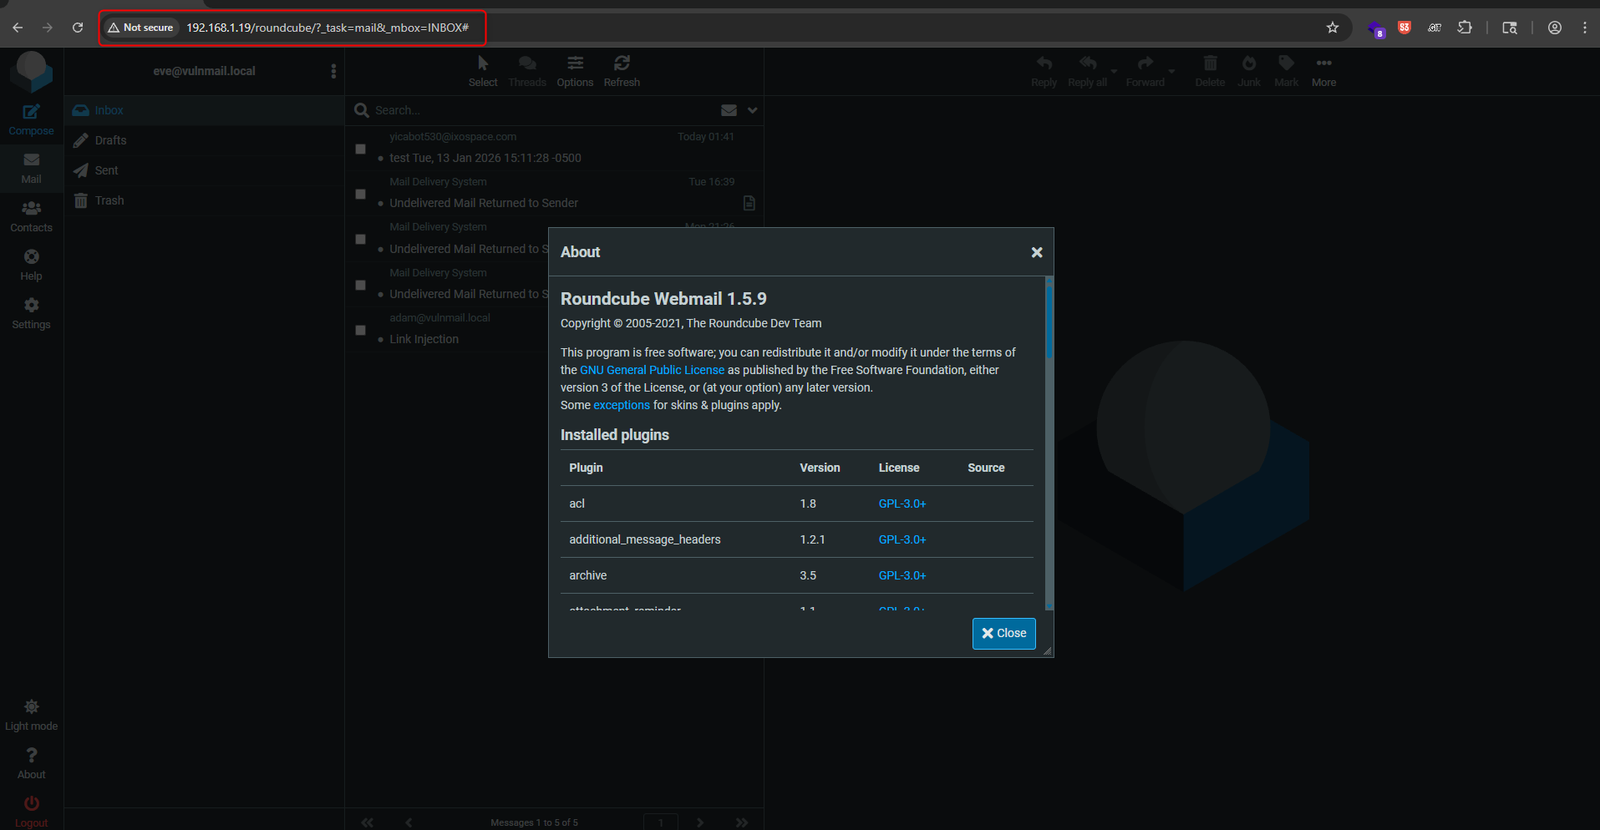
| 1.5.x और पहले | ⚠️ असुरक्षित (1.5.9 पर परीक्षण किया गया) |
roundcube_sessauth कुकी को संशोधित या हटाकर सत्र अमान्य करें, फिर भेजें और रेंडर करें — यह लॉगिन पेज दिखाएगा'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
पेलोड विश्लेषण:
| घटक | उद्देश्य |
|---|---|
'"> | एट्रिब्यूट कॉन्टेक्स्ट से बाहर निकलता है (सिंगल कोट, डबल कोट, क्लोज़िंग टैग) |
<script>alert("XSS")</script> | JavaScript निष्पादन — स्टोर्ड XSS |
<h1>HTML</h1><h2>Injection</h2> | HTML इंजेक्शन — मनमाना HTML रेंडरिंग |
<b/style=position:fixed;top:0;left:0;font-size:200px> | CSS इंजेक्शन — पेज को ढकने वाला फिक्स्ड ओवरले |
<!-- | शेष पेज सामग्री की रेंडरिंग को दबाने के लिए HTML कमेंट |
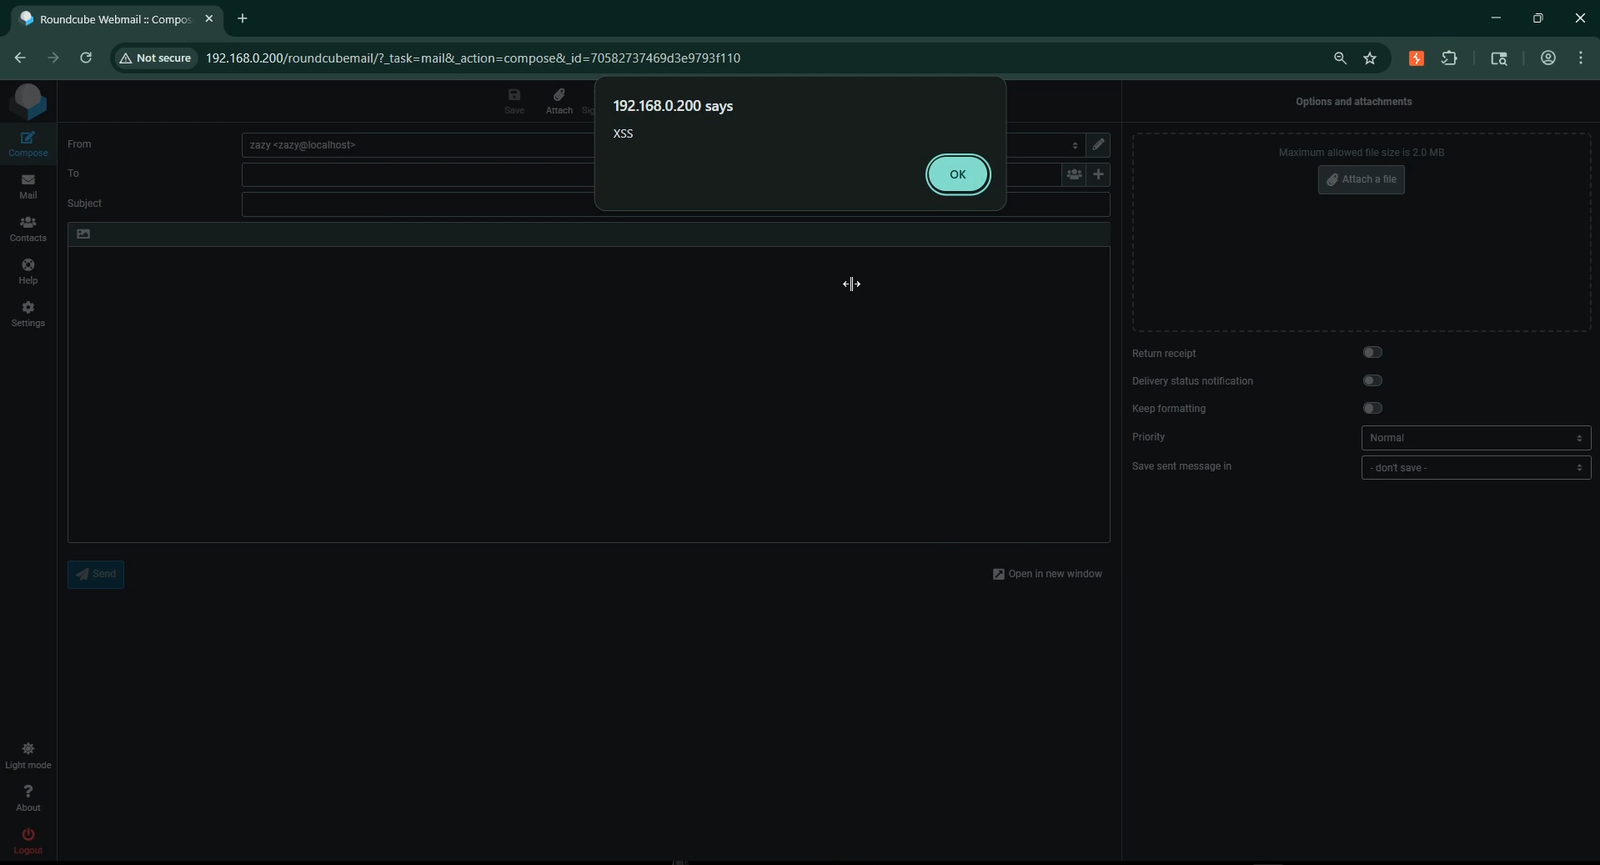
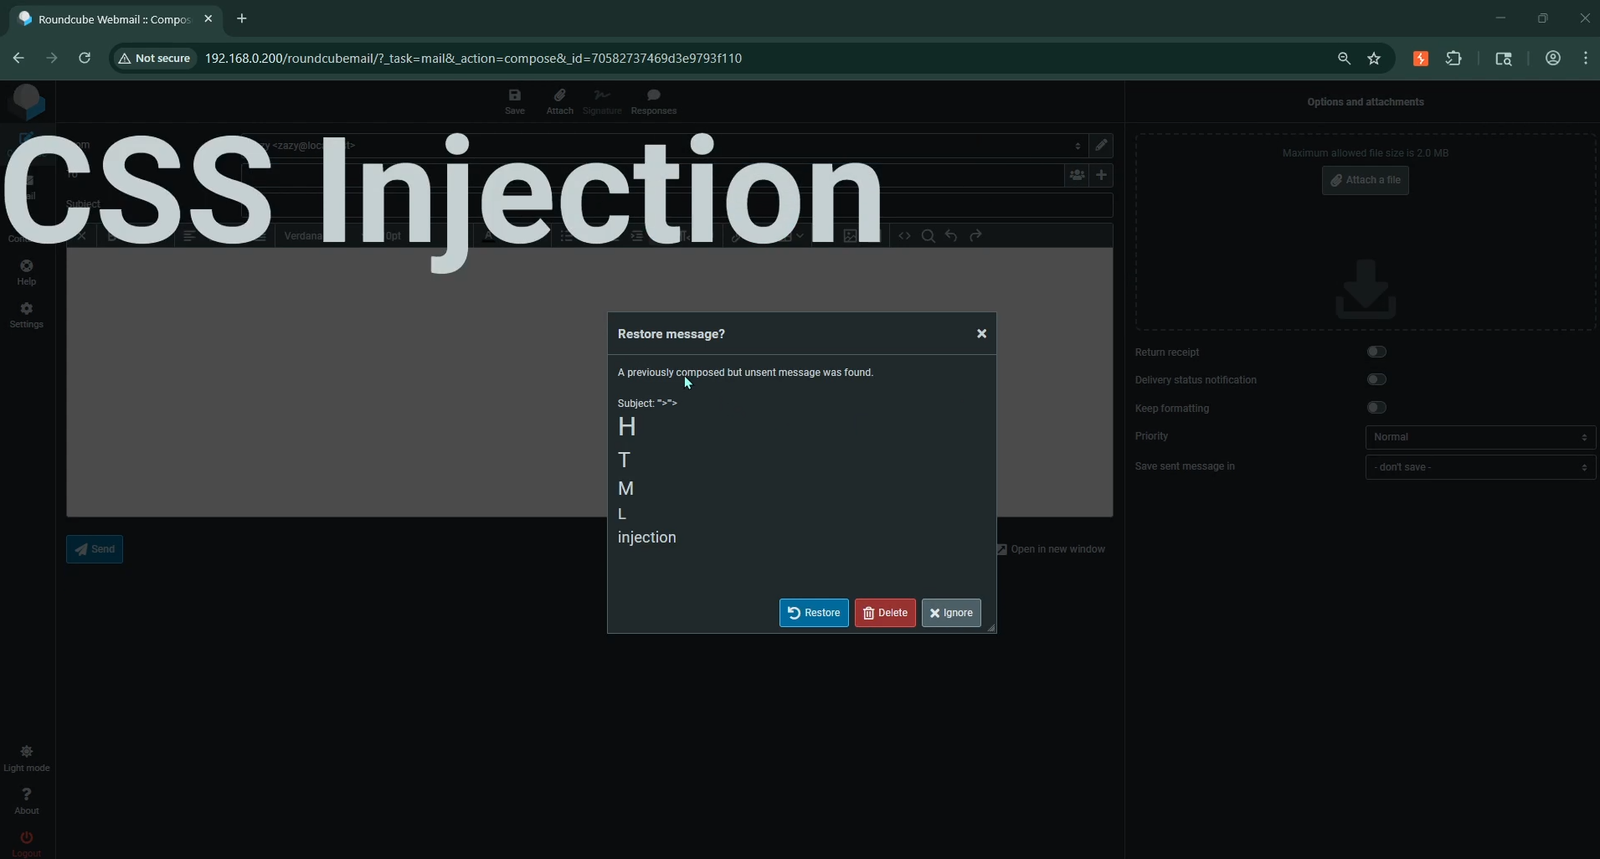
📹 पूर्ण शोषण वॉकथ्रू: पेलोड तैयार करना → सत्र अमान्यकरण → पुनः लॉगिन → स्वचालित XSS + HTML + CSS इंजेक्शन






