
 amrudesh1/morf
Mobile Reconnaissance Framework एक शक्तिशाली, हल्का और प्लेटफॉर्म-स्वतंत्र आक्रामक मोबाइल सुरक्षा उपकरण है जो हैकर्स और डेवलपर्स को मोबाइल एप्लिकेशनों के भीतर संवेदनशील जानकारी की पहचान करने और उसका समाधान करने में मदद करने के लिए डिज़ाइन किया गया है।

मोबाइल एप्लिकेशन विश्लेषण के लिए एक शक्तिशाली आक्रामक सुरक्षा टूलकिट


राज़ खोजें। ऐप्स सुरक्षित करें। सुरक्षित रहें।
MORF एक उन्नत मोबाइल सुरक्षा विश्लेषण उपकरण है जो स्वचालित रूप से एंड्रॉइड और आईओएस एप्लिकेशन के भीतर संवेदनशील जानकारी खोजता है। सुरक्षा पेशेवरों, प्रवेश परीक्षकों और डेवलपर्स के लिए डिज़ाइन किया गया, MORF मोबाइल ऐप सुरक्षा स्थिति में व्यापक अंतर्दृष्टि प्रदान करता है।
MORF को डॉकर या शामिल रन स्क्रिप्ट का उपयोग करके सेकंडों में चालू किया जा सकता है:
# रिपॉजिटरी क्लोन करें और निर्देशिका में प्रवेश करें
git clone https://github.com/amrudesh1/morf && cd morf

# विकल्प 1: रन स्क्रिप्ट का उपयोग (अनुशंसित)
chmod +x run.sh && ./run.sh

# विकल्प 2: डॉकर कंपोज़ का उपयोग
docker-compose up --build
फिर बस अपने ब्राउज़र में http://localhost पर जाएं और विश्लेषण शुरू करने के लिए एक APK या IPA फ़ाइल अपलोड करें!
MORF मोबाइल एप्लिकेशन के लिए व्यापक सुरक्षा विश्लेषण क्षमताएं प्रदान करता है:
| विशेषता | विवरण |
|---|---|
| 🔐 गुप्त और API कुंजी पहचान | संपूर्ण एप्लिकेशन कोड और संसाधनों में हार्डकोडेड क्रेडेंशियल्स, API कुंजियों और टोकनों को स्वचालित रूप से खोजता है |
| 📱 घटक विश्लेषण | गतिविधियों, सेवाओं, रिसीवरों और सामग्री प्रदाताओं को निकालता है, ऐप संरचना में सुरक्षा जोखिमों को उजागर करता है |
| 🛡️ अनुमति विश्लेषण | अति-विशेषाधिकार प्राप्त एप्लिकेशन की पहचान करता है और खतरनाक अनुमति संयोजनों को उजागर करता है |
| 🔗 डीपलिंक निरीक्षण | URL स्कीम और डीपलिंक पैटर्न का मानचित्रण करता है जो संभावित रूप से शोषण किए जा सकते हैं |
| 📊 मेटाडेटा संग्रह | सुरक्षा मूल्यांकन और खतरे के मॉडलिंग के लिए व्यापक ऐप मेटाडेटा एकत्र करता है |
| 📜 संस्करण तुलना | फिक्स और रिग्रेशन की पहचान करने के लिए ऐप संस्करणों के बीच सुरक्षा परिवर्तनों को ट्रैक करता है |
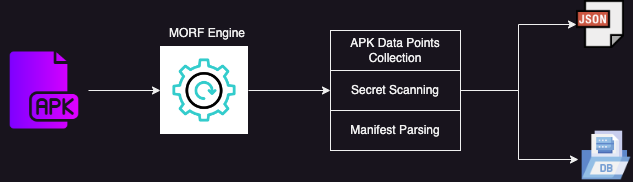
MORF एक सहज इंटरफ़ेस के साथ शक्तिशाली विश्लेषण के लिए एक Go बैकएंड को Angular फ्रंटएंड के साथ जोड़ता है:
| उपयोग मामला | विवरण |
|---|---|
| 🕵️ सुरक्षा ऑडिट | एप्लिकेशन उत्पादन में जाने से पहले सुरक्षा समस्याओं की पहचान करने के लिए प्री-रिलीज़ स्कैनिंग |
| 🔍 प्रतिस्पर्धी विश्लेषण | प्रतिस्पर्धी एप्लिकेशन में सुरक्षा कार्यान्वयन को समझें |
| ⚙️ CI/CD एकीकरण | MORF की CLI क्षमताओं के साथ अपनी बिल्ड पाइपलाइन में सुरक्षा जांच को स्वचालित करें |
| 👨🏫 सुरक्षा शिक्षा | वास्तविक दुनिया के उदाहरणों का उपयोग करके डेवलपर्स को सुरक्षित मोबाइल विकास पर प्रशिक्षित करें |
macOS उपयोगकर्ताओं के लिए, विस्तृत स्थानीय विकास मार्गदर्शिका के लिए README-LOCAL.md देखें।
# रिपॉजिटरी क्लोन करें
git clone https://github.com/amrudesh1/morf
cd MORF

# सभी सेवाएं प्रारंभ करें (MySQL, Redis, Backend, Frontend)
./run-local.sh start

# या सीधे डॉकर-कंपोज़ का उपयोग करें
docker-compose up -d
सेवाएं यहां उपलब्ध होंगी:
सामान्य आदेश:
./run-local.sh start    # सभी सेवाएं प्रारंभ करें
./run-local.sh stop     # सभी सेवाएं रोकें
./run-local.sh status   # सेवा स्थिति जांचें
./run-local.sh logs     # लॉग देखें
git clone https://github.com/amrudesh1/morf
cd morf
chmod +x run.sh
./run.sh
MORF को आपके डेटाबेस से कनेक्ट करने के लिए DATABASE_URL पर्यावरण चर की आवश्यकता है:
# macOS/Linux
export DATABASE_URL="root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"

# Windows (CMD)
set DATABASE_URL=root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local

# Windows (PowerShell)
$env:DATABASE_URL = "root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"
नोट: डॉकर कंपोज़ स्वचालित रूप से आपकी होस्ट मशीन पर सेट किए गए पर्यावरण चर का उपयोग करेगा।
MORF प्रारंभ करने के बाद, http://localhost पर सहज वेब इंटरफ़ेस तक पहुंचें और इन चरणों का पालन करें:
MORF स्वचालन और एकीकरण के लिए एक शक्तिशाली CLI भी प्रदान करता है:
# कंसोल आउटपुट के साथ बुनियादी स्कैन
./morf cli --apk-path=/path/to/app.apk







